- Estados Unidos elimina la exención de minimis de 800 dólares para los envíos por canales no postales; los paquetes de mensajería deben realizar una declaración aduanera formal16-11-2026Ver detalles
- La ASEAN firma un acuerdo marco sobre economía digital y armoniza las normas del comercio electrónico transfronterizo15-11-2026Ver detalles
- Shenzhen se convierte en la primera ciudad de China continental cuyo comercio exterior supera los 5 billones15-11-2026Ver detalles
- Fujian publica la primera lista de parques industriales provinciales de comercio electrónico transfronterizo y marcas prioritarias para su desarrollo14-11-2026Ver detalles
- Amazon Global Store anuncia el inicio de la temporada global de compras del Black Friday 202614-11-2026Ver detalles
- CCTV.com analiza la presencia de APEC en el comercio exterior de China12-11-2026Ver detalles
Cómo gestionar la política de privacidad y el consentimiento de cookies en la creación de sitios web en alemán
La creación de sitios web en alemán no solo debe equilibrar la conversión y la experiencia local, sino también gestionar de forma estandarizada la política de privacidad y el consentimiento de cookies, reduciendo los riesgos de cumplimiento y protegiendo la seguridad de los datos de los usuarios y la confianza en la marca.
Criterio fundamental para la creación de sitios web en alemán: confirmar primero si existe una actividad real de tratamiento de datos
Para los sitios web dirigidos a los mercados de Alemania, Austria y Suiza, el cumplimiento de la privacidad no se resuelve simplemente añadiendo una declaración al final de la página. Siempre que el sitio recopile, transmita, almacene o analice datos de los visitantes, deberá establecer mecanismos de tratamiento demostrables conforme al RGPD y a las normas locales alemanas.
El personal responsable del control de calidad y la gestión de seguridad debe prestar primero atención a los servicios que el sitio web utiliza realmente. Por ejemplo, los formularios de consulta, el chat en línea, las estadísticas de visitas, las integraciones de mapas, los píxeles de remarketing, los vídeos de YouTube, las bibliotecas de fuentes y las herramientas de pago de terceros pueden transmitir datos personales a entidades externas.
Al evaluar los riesgos, no basta con comprobar si se solicita al usuario que introduzca su nombre o correo electrónico. Las direcciones IP, los identificadores de dispositivos, los números de Cookie, el comportamiento de navegación y las etiquetas de audiencia publicitaria también pueden constituir, en muchos escenarios, datos personales identificables o vinculables.
Por ello, el foco de cumplimiento en la creación de sitios web en alemán debe centrarse en estas cinco cuestiones: «de dónde proceden los datos, adónde se dirigen, por qué se tratan, cuánto tiempo se conservan y quién puede acceder a ellos». Si una empresa no puede responderlas con claridad, por muy completa que sea su política de privacidad y su ventana emergente de Cookie, difícilmente resistirá una revisión.
La política de privacidad no debe basarse en plantillas, sino corresponderse con cada función del sitio web
La política de privacidad en alemán suele presentarse como Datenschutzerklärung. Su función no es solo informar a los usuarios, sino también ser una declaración pública de la empresa sobre sus actividades de tratamiento de datos. El contenido debe coincidir con las funciones reales del sitio web; no se debe traducir directamente el sitio chino ni copiar el texto de sitios web de otras empresas del sector.
Una política utilizable debe especificar el nombre del responsable del tratamiento, la dirección de contacto, la información de contacto de privacidad o del delegado de protección de datos, e indicar la base jurídica de cada tipo de tratamiento de datos. Las bases habituales incluyen el consentimiento del usuario, la ejecución de un contrato, las obligaciones legales y el interés legítimo de la empresa.
El módulo de formulario debe indicar los campos recopilados, la finalidad de uso, la base de tratamiento, el plazo de conservación y los destinatarios. Si las consultas se incorporan a un CRM, un sistema de email marketing o un equipo de ventas en el extranjero, también deben indicarse los sistemas correspondientes, los permisos internos y las disposiciones sobre transferencias transfronterizas.
Para el personal de gestión de seguridad, es especialmente importante verificar la ubicación real de implementación de los proveedores de servicios. Al utilizar herramientas de análisis estadounidenses, almacenamiento en la nube, plataformas de automatización de marketing o sistemas de atención al cliente, debe evaluarse si existen transferencias fuera de la Unión Europea y conservarse los acuerdos de tratamiento de datos y las medidas de salvaguardia pertinentes.
La política de privacidad también debe indicar cómo pueden los usuarios ejercer sus derechos de acceso, rectificación, eliminación, limitación del tratamiento, portabilidad de los datos y retirada del consentimiento. La empresa debe establecer simultáneamente procesos internos de respuesta para evitar hacer compromisos públicos en el sitio web sin contar con personal, plazos ni registros que los respalden.
La clave del consentimiento de Cookie no está en la ventana emergente, sino en si el seguimiento se detiene realmente tras el rechazo
Los usuarios alemanes son generalmente sensibles a los banners de Cookie, y el enfoque de los reguladores también es muy claro: salvo las Cookie técnicas necesarias para el funcionamiento del sitio web, las Cookie de estadísticas, publicidad, personalización y medios de terceros normalmente solo deben cargarse tras el consentimiento explícito del usuario.
Una plataforma de gestión de consentimiento de Cookie adecuada debe ofrecer opciones con la misma visibilidad, como «Aceptar», «Rechazar» y «Configuración personalizada». Ocultar la opción de rechazo en una página secundaria, utilizar colores engañosos o exigir que el usuario haga clic repetidamente para cerrar la ventana puede aumentar el riesgo de reclamaciones y medidas de ejecución.
Más importante aún, después de que el usuario haga clic en rechazar, Google Analytics, Google Ads, Meta Pixel, Hotjar y los códigos de remarketing no pueden seguir escribiendo Cookie ni iniciando solicitudes de seguimiento. Muchos sitios web muestran una ventana emergente, pero en realidad los scripts ya se ejecutaron al cargarse la página; este es un problema habitual.
Se recomienda utilizar herramientas de desarrollo del navegador o herramientas de escaneo durante la aceptación previa al lanzamiento para realizar comprobaciones separadas en cuatro estados: «sin selección», «rechazar», «aceptar solo estadísticas» y «aceptar todo». Debe revisarse especialmente si las solicitudes de terceros, la escritura de Cookie y las reglas de activación del gestor de etiquetas son coherentes.
La página de configuración de Cookie debe mostrar por categorías de finalidad el nombre, el proveedor, el plazo y la finalidad, y permitir que los usuarios modifiquen su decisión en cualquier momento. Después de que un usuario retire su consentimiento, el seguimiento posterior debe detenerse; los datos ya generados deberán tratarse conforme a las políticas establecidas de conservación y eliminación.
La creación del sitio, el marketing y la seguridad de los datos deben diseñarse de forma coordinada desde el inicio del proyecto
Muchas empresas realizan las correcciones de cumplimiento solo después de terminar la creación de su sitio web en alemán y, con frecuencia, descubren que los formularios, la atribución publicitaria, las integraciones de contenido y las interfaces de datos requieren rehacerse. Un enfoque más seguro es incorporar los requisitos de privacidad a las listas de verificación de revisión de requisitos, pruebas de desarrollo y aceptación previa al lanzamiento.
Al iniciar el proyecto, puede elaborarse primero un mapa de datos: por qué páginas acceden los visitantes, en qué puntos envían datos, qué scripts de terceros participan en el tratamiento y en qué sistemas terminan los datos. Este mapa puede respaldar tanto la redacción de la política de privacidad como la identificación de puntos débiles de seguridad.
En el ámbito técnico, debe priorizarse el principio de minimización de la recopilación. Los formularios de consulta solo deben conservar los campos necesarios para completar la comunicación inicial y no deben recopilar por defecto información personal no relacionada con la transacción; las cuentas de administración deben implementar privilegios mínimos, contraseñas seguras, autenticación multifactor y gestión de registros de operaciones.
Para empresas B2B de equipos láser, fabricación industrial y otros sectores, la descarga de documentación de productos, las solicitudes de presupuesto y el contacto posventa suelen ser las principales vías de captación de clientes. Al utilizar una solución sectorial para máquinas de grabado láser para la presentación internacional, también deben incluirse en una gestión unificada los campos de los formularios, el flujo de oportunidades y el estado de autorización del usuario.
Los equipos de marketing suelen querer realizar un seguimiento de las conversiones lo más completo posible, pero el personal de control de calidad debe controlar los límites de los datos. Las necesidades de análisis y las elecciones de los usuarios pueden equilibrarse mediante estadísticas del lado del servidor, agregación anonimizada y modo de consentimiento, en lugar de ampliar indefinidamente el alcance de la recopilación para perseguir la precisión de la atribución.
Cómo realizar una aceptación de cumplimiento ejecutable antes del lanzamiento
El primer paso de la aceptación consiste en comprobar la lista de páginas. La página de inicio, las páginas de producto, las páginas de descarga, las páginas de contacto, las páginas de empleo, las páginas de pago de la tienda y las páginas de destino deben permitir acceder a la política de privacidad y a la configuración de Cookie; en particular, las páginas exclusivas de publicidad no deben omitir los accesos de cumplimiento por perseguir conversiones.
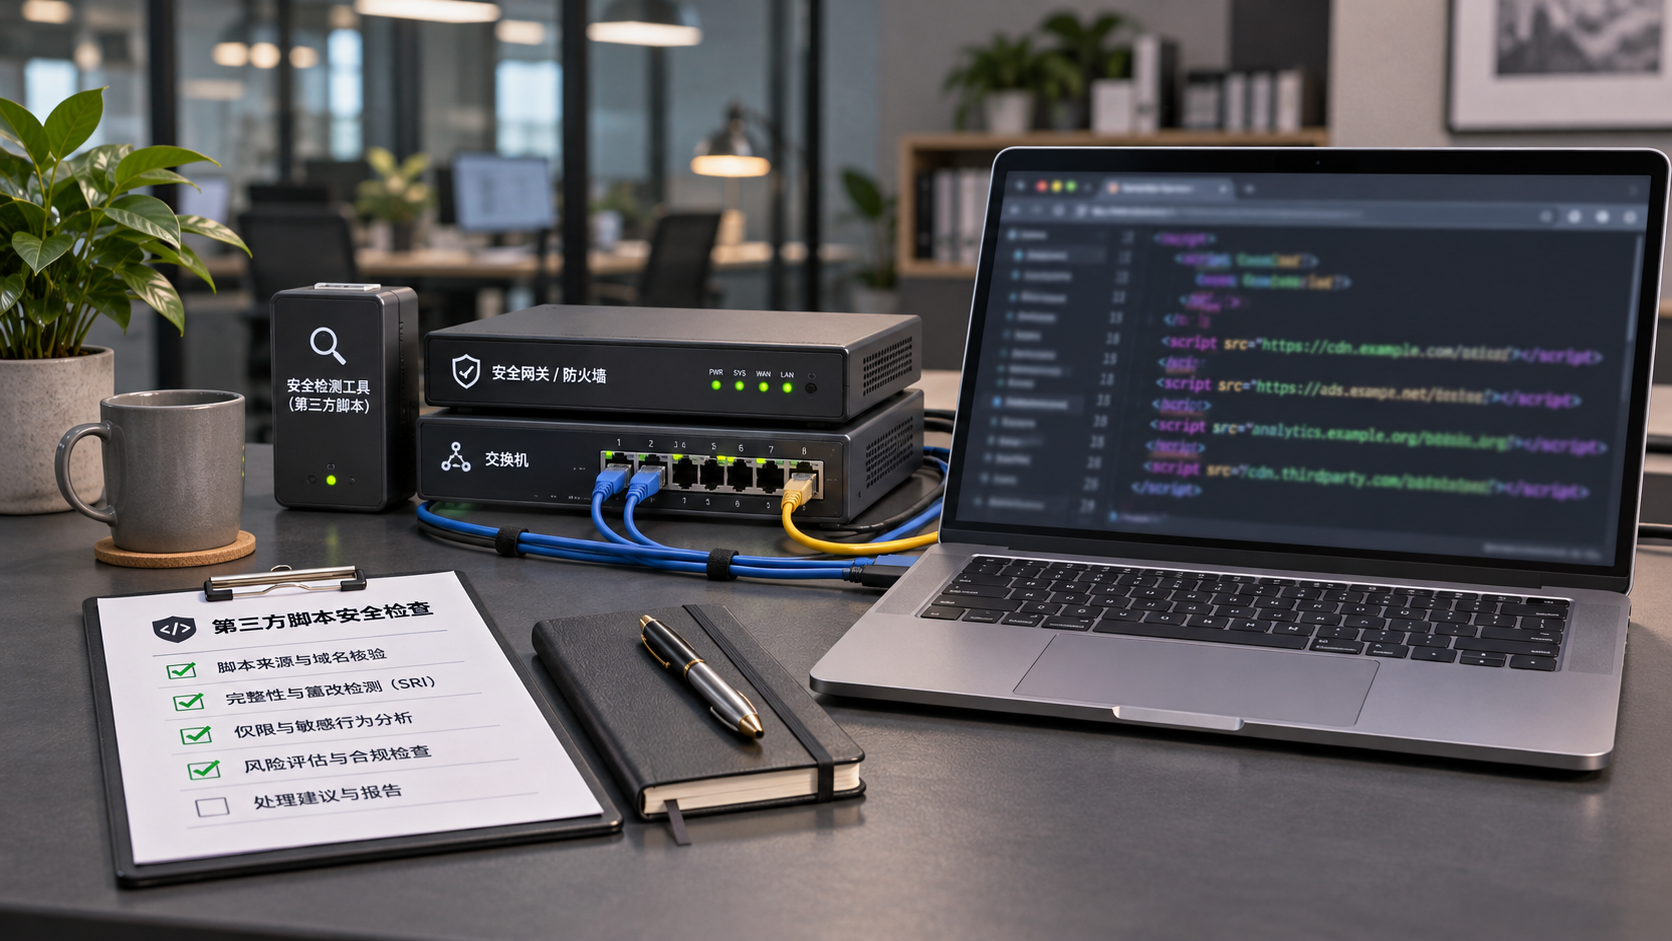
El segundo paso consiste en comprobar la lista de scripts. Deben enumerarse el gestor de etiquetas, las herramientas de estadísticas, los píxeles publicitarios, los códigos de verificación, los mapas, los vídeos, el servicio de atención al cliente en línea y los servicios de fuentes, y especificar para cada herramienta el proveedor, el tipo de datos, las condiciones de activación, la finalidad y el responsable.
El tercer paso consiste en simular las operaciones de los usuarios. Si el visitante no realiza ninguna selección, las Cookie no esenciales no deben ejecutarse; tras rechazar, las funciones principales de la página deben seguir siendo utilizables; los scripts correspondientes solo deben activarse después del consentimiento; y, cuando el usuario modifique las opciones, el estado del sistema y el comportamiento de la página deben actualizarse oportunamente.
El cuarto paso consiste en verificar los documentos y las responsabilidades. La empresa debe conservar los acuerdos de tratamiento de datos de los proveedores, los materiales de evaluación de transferencias transfronterizas, las políticas de privacidad versionadas, los registros de configuración de Cookie y los procedimientos internos de gestión. En caso de reclamación o incidente de seguridad, estos registros son una base importante para demostrar una gestión continua.
Por último, también debe establecerse un mecanismo de revisión. La incorporación de nuevos canales publicitarios, el cambio de CRM, la instalación de complementos de chat, la integración de atención al cliente mediante AI o la modificación de formularios pueden alterar las actividades de tratamiento de datos. Se recomienda realizar una revisión al menos cada seis meses; los cambios tecnológicos importantes deben reevaluarse antes de su lanzamiento.
Conclusión: convertir el cumplimiento en una capacidad operativa verificable
La política de privacidad y el consentimiento de Cookie en la creación de sitios web en alemán son, en esencia, la manifestación visible de la capacidad de gobernanza de datos de la empresa. Una solución verdaderamente fiable no es un texto jurídico ni una ventana emergente, sino la coherencia entre las funciones de la página, la configuración de scripts, la gestión de proveedores y los procesos internos.
Para el personal de control de calidad y gestión de seguridad, los criterios de evaluación más eficaces son: si los usuarios obtienen una capacidad de elección real, si la empresa conoce el destino de los datos, si el seguimiento se detiene efectivamente tras rechazarlo y si los registros relacionados pueden demostrarse claramente cuando sea necesario. Al cumplir estas condiciones, el sitio web podrá establecer una base más sólida entre el crecimiento y la confianza.
Artículos relacionados
 La nueva normativa de SWIFT entra en vigor el 14 de noviembre: se rechazarán los mensajes con direcciones en texto libre sin estructurar
 1Password lanza 1Password for Agents, una función de seguridad para el acceso de agentes
 DebugBear confirma la recuperación del servicio tras el incidente de secuestro de DNS

Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。