- ألغت الولايات المتحدة إعفاء الشحنات عبر القنوات غير البريدية من الرسوم الجمركية حتى 800 دولار؛ ويجب تقديم إقرار جمركي رسمي للطرود السريعة16-11-2026عرض التفاصيل
- وقّعت رابطة دول جنوب شرق آسيا اتفاقية إطار للاقتصاد الرقمي، وأصبحت قواعد التجارة الإلكترونية عبر الحدود أكثر توحيدًا15-11-2026عرض التفاصيل
- شنتشن أول مدينة في بر الصين الرئيسي يتجاوز حجم تجارتها الخارجية 5 تريليونات يوان15-11-2026عرض التفاصيل
- فوجيان تعلن عن القائمة الأولى للحدائق الصناعية الإقليمية للتجارة الإلكترونية العابرة للحدود والعلامات التجارية ذات الأولوية للتطوير14-11-2026عرض التفاصيل
- أعلنت Amazon Global Store عن انطلاق موسم التسوق العالمي لجمعة التخفيضات لعام 202614-11-2026عرض التفاصيل
- شبكة تلفزيون الصين المركزي تحلّل حضور APEC في التجارة الخارجية الصينية12-11-2026عرض التفاصيل
كيفية التعامل مع سياسة الخصوصية وموافقة ملفات تعريف الارتباط عند إنشاء موقع ويب باللغة الألمانية
لا يقتصر إنشاء مواقع الويب باللغة الألمانية على مراعاة التحويل وتجربة المستخدم المحلية، بل يتطلب أيضًا التعامل المنضبط مع سياسة الخصوصية وموافقة ملفات تعريف الارتباط، للحد من مخاطر الامتثال وحماية أمن بيانات المستخدمين وثقة العلامة التجارية.
المعيار الأساسي لإنشاء مواقع الويب باللغة الألمانية: التأكد أولًا من وجود عمليات فعلية لمعالجة البيانات
بالنسبة للمواقع الموجهة إلى أسواق ألمانيا والنمسا وسويسرا، لا يمكن حل الامتثال للخصوصية بمجرد إضافة بيان في نهاية الصفحة. فما دام الموقع يجمع بيانات الزوار أو ينقلها أو يخزنها أو يحللها، فيجب إنشاء آلية معالجة قابلة للإثبات وفقًا للائحة GDPR والقواعد المحلية الألمانية.
ينبغي لمسؤولي مراقبة الجودة وإدارة الأمن أولًا الانتباه إلى الخدمات التي يستدعيها الموقع فعليًا. فعلى سبيل المثال، قد تنقل نماذج الاستفسار والدردشة عبر الإنترنت وإحصاءات الزيارات وتضمين الخرائط وبكسلات إعادة التسويق ومقاطع YouTube ومكتبات الخطوط وأدوات الدفع الخارجية بيانات شخصية إلى جهات خارجية.
عند تقييم المخاطر، لا يكفي النظر إلى ما إذا كان المستخدم مطالبًا بإدخال اسمه أو بريده الإلكتروني. فعناوين IP ومعرفات الأجهزة وأرقام ملفات تعريف الارتباط وسلوك التصفح وعلامات جمهور الإعلانات قد تشكل كذلك، في معظم الحالات، بيانات شخصية قابلة للتعريف أو الربط.
لذلك، ينبغي أن يركز الامتثال في إنشاء مواقع الويب باللغة الألمانية على خمسة أسئلة: «من أين تأتي البيانات، وإلى أين تتجه، ولماذا تُعالج، وكم من الوقت تُحتفظ بها، ومن يمكنه الوصول إليها؟». وإذا لم تستطع الشركة الإجابة عن هذه الأسئلة بوضوح، فسيصعب على سياسة الخصوصية ونافذة ملفات تعريف الارتباط، مهما كانتا مكتملتين، الصمود أمام المراجعة.
لا ينبغي استخدام قالب جاهز لسياسة الخصوصية، بل يجب أن تتوافق بندًا بندًا مع وظائف الموقع
تُعرض سياسة الخصوصية الألمانية عادةً تحت مسمى Datenschutzerklärung، ولا يقتصر دورها على إبلاغ المستخدمين، بل تمثل أيضًا بيانًا علنيًا للشركة بشأن أنشطة معالجة البيانات. ويجب أن يتوافق محتواها مع وظائف الموقع الفعلية، ولا يجوز ترجمة الموقع الصيني مباشرةً أو نسخ نصوص مواقع الشركات المماثلة.
ينبغي أن توضح السياسة القابلة للاستخدام اسم مسؤول التحكم في البيانات وعنوان الاتصال ومعلومات جهة الاتصال المعنية بالخصوصية أو مسؤول حماية البيانات، وأن تبيّن الأساس القانوني لكل نوع من أنواع معالجة البيانات. وتشمل الأسس الشائعة موافقة المستخدم وتنفيذ العقد والالتزامات القانونية والمصالح المشروعة للشركة.
يجب أن توضح وحدة النماذج الحقول التي يتم جمعها، والغرض من الاستخدام، وأساس المعالجة، وفترة الاحتفاظ، والجهات المستلمة. وإذا كانت الاستفسارات ستدخل إلى نظام CRM أو نظام التسويق عبر البريد الإلكتروني أو فريق المبيعات الخارجي، فينبغي أيضًا توضيح الأنظمة ذات الصلة والصلاحيات الداخلية وترتيبات نقل البيانات عبر الحدود.
بالنسبة لمسؤولي إدارة الأمن، من المهم بشكل خاص التحقق من موقع النشر الفعلي لمقدمي الخدمات. وعند استخدام أدوات تحليل أمريكية أو تخزين سحابي أو منصات أتمتة تسويقية أو أنظمة خدمة العملاء، ينبغي تقييم ما إذا كانت هناك عمليات نقل خارج الاتحاد الأوروبي، والاحتفاظ باتفاقيات معالجة البيانات وتدابير الحماية ذات الصلة.
ينبغي أن تنص سياسة الخصوصية أيضًا على كيفية ممارسة المستخدمين لحقوق الوصول والتصحيح والحذف وتقييد المعالجة وقابلية نقل البيانات وسحب الموافقة وغيرها. ويجب على الشركة إنشاء إجراءات استجابة داخلية بالتزامن، لتجنب الإعلان عن التزامات على الموقع دون توفر الموظفين أو المدد الزمنية أو السجلات التي تدعمها.
لا يكمن جوهر الموافقة على ملفات تعريف الارتباط في النافذة المنبثقة، بل في التوقف الفعلي عن التتبع بعد الرفض
يتحسس المستخدمون الألمان عمومًا من لافتات ملفات تعريف الارتباط، كما أن تركيز الجهات التنظيمية واضح للغاية: باستثناء ملفات تعريف الارتباط التقنية الضرورية لتشغيل الموقع، يجب عادةً تحميل ملفات تعريف الارتباط الخاصة بالإحصاءات والإعلانات والتخصيص ووسائط الجهات الخارجية فقط بعد موافقة المستخدم الصريحة.
ينبغي أن توفر منصة إدارة موافقة ملفات تعريف الارتباط المؤهلة خيارات متساوية في الظهور مثل «قبول» و«رفض» و«إعدادات مخصصة». وقد يؤدي إخفاء خيار الرفض في صفحة ثانوية، أو استخدام ألوان مضللة، أو إجبار المستخدم على النقر مرارًا للإغلاق، إلى زيادة مخاطر الشكاوى والتنفيذ التنظيمي.
والأهم من ذلك، أنه بعد نقر المستخدم على الرفض، يجب ألا تستمر Google Analytics وGoogle Ads وMeta Pixel وHotjar وأكواد إعادة التسويق في كتابة ملفات تعريف الارتباط أو بدء طلبات التتبع. فالعديد من المواقع تعرض نافذة منبثقة ظاهريًا، لكن النصوص البرمجية تكون قد نُفذت بالفعل عند تحميل الصفحة، وهذه مشكلة شائعة.
يوصى باستخدام أدوات المطور في المتصفح أو أدوات الفحص عند قبول الإطلاق، لاختبار أربع حالات على حدة: «عدم الاختيار» و«الرفض» و«قبول الإحصاءات فقط» و«قبول الكل». وينبغي التركيز على التحقق من اتساق طلبات الجهات الخارجية وحالة كتابة ملفات تعريف الارتباط وقواعد تشغيل مدير العلامات.
يجب أن تعرض صفحة إعدادات ملفات تعريف الارتباط الاسم ومقدم الخدمة والمدة والغرض مصنفة حسب الاستخدام، وأن تتيح للمستخدمين تعديل قراراتهم في أي وقت. وبعد سحب المستخدم لموافقته، يجب أن يتوقف التتبع اللاحق؛ أما البيانات التي سبق إنشاؤها، فيجب التعامل معها وفقًا لسياسة الاحتفاظ والحذف المحددة.
يجب تصميم إنشاء الموقع والتسويق وأمن البيانات بالتزامن في المراحل الأولى من المشروع
لا تبدأ كثير من الشركات في معالجة الامتثال إلا بعد اكتمال إنشاء موقعها باللغة الألمانية، وغالبًا ما تكتشف أن النماذج وإسناد الإعلانات وتضمين المحتوى وواجهات البيانات كلها تحتاج إلى إعادة عمل. والطريقة الأكثر أمانًا هي إدراج متطلبات الخصوصية ضمن قوائم مراجعة المتطلبات واختبارات التطوير وقبول الإطلاق.
عند بدء المشروع، يمكن رسم خريطة للبيانات أولًا: عبر أي صفحات يدخل الزوار، وعند أي نقاط يرسلون البيانات، وأي نصوص برمجية خارجية تشارك في المعالجة، وإلى أي نظام تصل البيانات في النهاية. ولا تدعم هذه الخريطة صياغة سياسة الخصوصية فحسب، بل تساعد أيضًا في تحديد نقاط الضعف الأمنية.
على المستوى التقني، ينبغي إعطاء الأولوية لمبدأ تقليل جمع البيانات إلى الحد الأدنى. يجب أن يحتفظ نموذج الاستفسار فقط بالحقول اللازمة لإتمام التواصل الأولي، وألا يجمع افتراضيًا معلومات شخصية غير ذات صلة بالمعاملة؛ كما ينبغي تطبيق مبدأ الحد الأدنى من الصلاحيات وكلمات مرور قوية والمصادقة متعددة العوامل وإدارة سجلات العمليات على حسابات الواجهة الخلفية.
بالنسبة لشركات B2B مثل شركات معدات الليزر والتصنيع الصناعي، غالبًا ما يكون تنزيل مواد المنتجات وطلب عروض الأسعار والتواصل لخدمات ما بعد البيع مسارات رئيسية لاكتساب العملاء. وعند استخدام حلول قطاع آلات النقش بالليزر لتنفيذ عرض دولي، ينبغي أيضًا إدراج حقول النماذج وتدفق العملاء المحتملين وحالة تفويض المستخدم ضمن إدارة موحدة.
غالبًا ما ترغب فرق التسويق في تتبع التحويلات بأكبر قدر ممكن من الاكتمال، لكن يتعين على مسؤولي مراقبة الجودة ضبط حدود البيانات. ويمكن موازنة احتياجات التحليل وخيارات المستخدمين من خلال الإحصاءات من جانب الخادم والتجميع المجهول ونموذج الموافقة وغيرها من الوسائل، بدلًا من توسيع نطاق الجمع بلا حدود سعيًا إلى دقة الإسناد.
كيفية إجراء قبول امتثال قابل للتنفيذ قبل الإطلاق
تتمثل الخطوة الأولى في القبول في مراجعة قائمة الصفحات. يجب أن تتيح الصفحة الرئيسية وصفحات المنتجات والتنزيلات والاتصال والتوظيف وإتمام الشراء في المتجر والصفحات المقصودة الوصول إلى سياسة الخصوصية وإعدادات ملفات تعريف الارتباط؛ ولا سيما الصفحات المخصصة للإعلانات، يجب ألا تغفل منافذ الامتثال سعيًا إلى التحويلات.
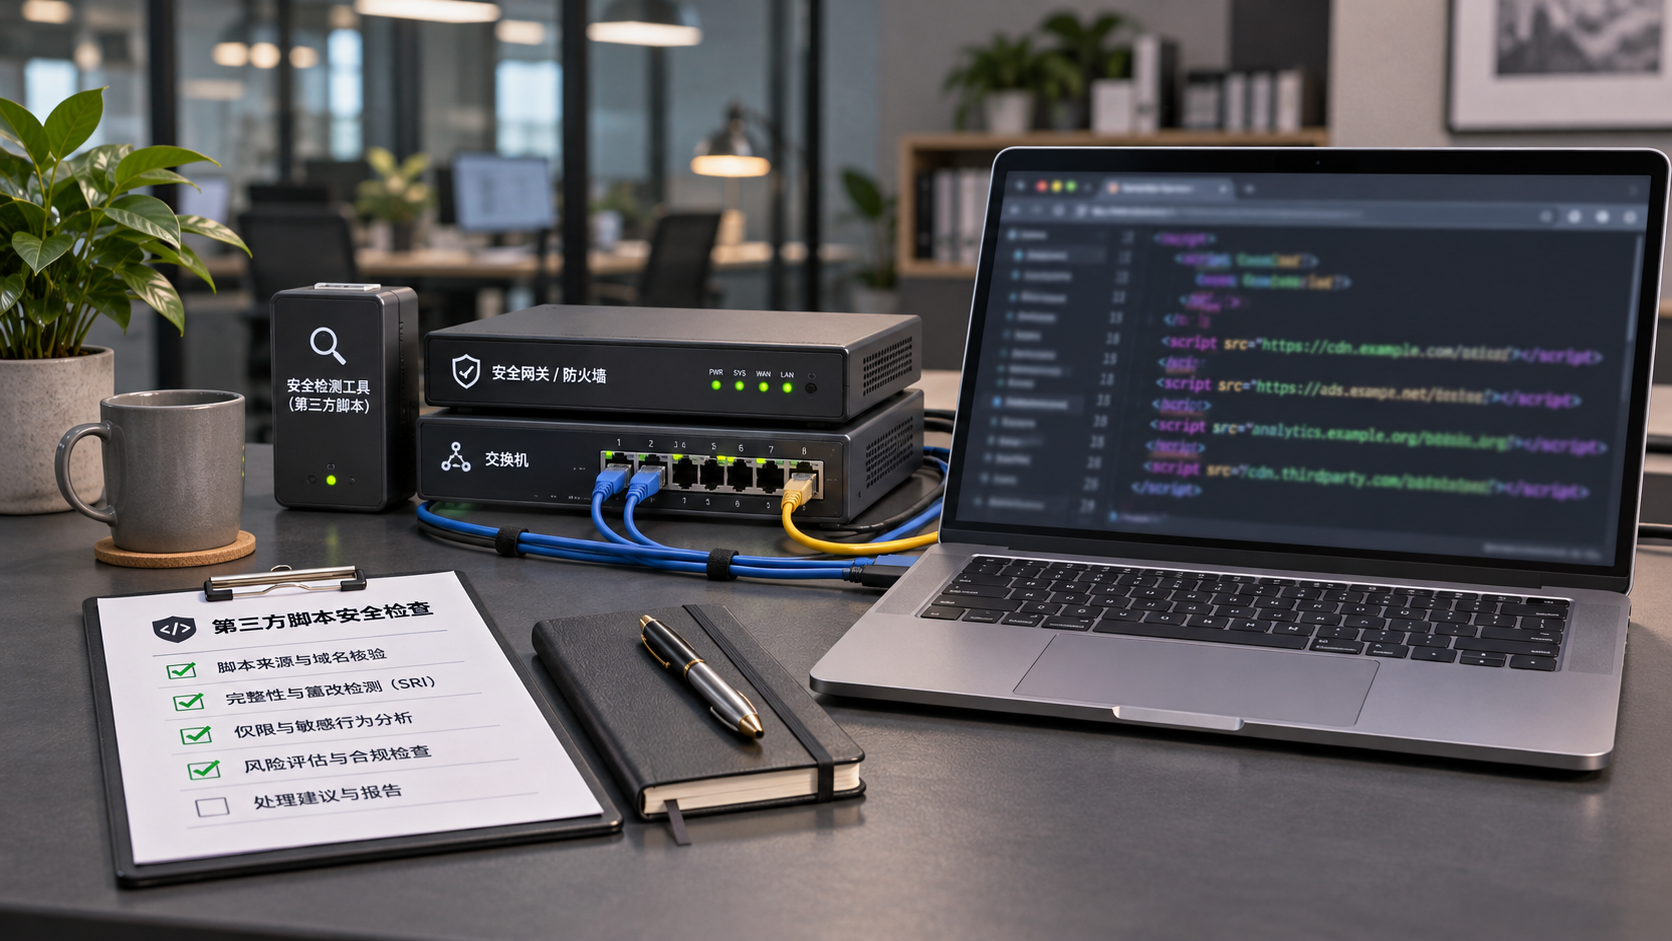
الخطوة الثانية هي مراجعة قائمة النصوص البرمجية. ينبغي إدراج مدير العلامات وأدوات الإحصاء وبكسلات الإعلانات والتحقق CAPTCHA والخرائط والفيديو وخدمة العملاء عبر الإنترنت وخدمات الخطوط، مع تحديد مقدم كل أداة ونوع البيانات وشروط التشغيل والغرض والشخص المسؤول بوضوح.
الخطوة الثالثة هي محاكاة عمليات المستخدم. عندما لا يختار الزائر شيئًا، يجب ألا تعمل ملفات تعريف الارتباط غير الضرورية؛ وبعد الرفض، ينبغي أن تظل الوظائف الأساسية للصفحة قابلة للاستخدام؛ وبعد الموافقة، لا تُشغَّل النصوص البرمجية المعنية إلا عندئذ؛ وبعد أن يعدّل المستخدم خياراته، يجب تحديث حالة النظام وسلوك الصفحة في الوقت المناسب.
الخطوة الرابعة هي التحقق من الوثائق والمسؤوليات. ينبغي للشركة الاحتفاظ باتفاقيات معالجة البيانات مع الموردين، ومواد تقييم نقل البيانات عبر الحدود، وإصدارات سياسة الخصوصية، وسجلات إعدادات ملفات تعريف الارتباط، وإجراءات المعالجة الداخلية. وعند وقوع شكوى أو حادث أمني، تشكل هذه السجلات أساسًا مهمًا لإثبات الإدارة المستمرة.
وأخيرًا، ينبغي أيضًا وضع آلية للمراجعة الدورية. فقد تؤدي إضافة قنوات إعلانية جديدة أو استبدال CRM أو تثبيت إضافات الدردشة أو دمج خدمة عملاء بالذكاء الاصطناعي أو تعديل النماذج إلى تغيير أنشطة معالجة البيانات. ويوصى بإجراء مراجعة مرة واحدة على الأقل كل ستة أشهر، وإعادة التقييم قبل الإطلاق عند حدوث تغييرات تقنية جوهرية.
الخلاصة: تحويل الامتثال إلى قدرة تشغيلية قابلة للتحقق
إن سياسة الخصوصية والموافقة على ملفات تعريف الارتباط في إنشاء مواقع الويب باللغة الألمانية هما في جوهرهما انعكاس لقدرة الشركة على حوكمة البيانات في الواجهة الأمامية. والحل الموثوق حقًا ليس نصًا قانونيًا أو نافذة منبثقة، بل اتساق بين وظائف الصفحات وإعدادات النصوص البرمجية وإدارة الموردين والإجراءات الداخلية.
بالنسبة لمسؤولي مراقبة الجودة وإدارة الأمن، فإن معيار التقييم الأكثر فعالية هو: هل يحصل المستخدم على حق اختيار حقيقي؟ وهل تعرف الشركة إلى أين تذهب البيانات؟ وهل يتوقف التتبع فعليًا بعد رفضه؟ وهل يمكن إثبات السجلات ذات الصلة بوضوح عند الحاجة؟ وعند استيفاء هذه الشروط، يستطيع الموقع بناء أساس أكثر متانة بين النمو والثقة.
مقالات ذات صلة
 تدخل قواعد SWIFT الجديدة حيز التنفيذ في 14 نوفمبر: سيتم رفض الرسائل التي تتضمن عناوين مكتوبة بنص حر فقط
 تطلق 1Password ميزة أمان للوصول بالوكالة: 1Password for Agents
 أكدت DebugBear استعادة الخدمة بعد حادثة اختطاف DNS

منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。