- Die USA schaffen die Zollfreigrenze von 800 US-Dollar für Nicht-Postsendungen ab; Expresspakete müssen regulär verzollt werden.16-11-2026Details anzeigen
- ASEAN unterzeichnet Abkommen über einen Rahmen für die digitale Wirtschaft – Regeln für den grenzüberschreitenden E-Commerce werden vereinheitlicht15-11-2026Details anzeigen
- Shenzhen ist die erste Stadt auf dem chinesischen Festland mit einem Außenhandelsvolumen von über 5 Billionen15-11-2026Details anzeigen
- Fujian gibt die erste Liste der provinziellen Industrieparks für grenzüberschreitenden E-Commerce und der Marken mit besonderem Förderstatus bekannt14-11-2026Details anzeigen
- Amazon Global Store kündigt die globale Black-Friday-Shopping-Saison 2026 an14-11-2026Details anzeigen
- CCTV.com analysiert den APEC-Anteil im chinesischen Außenhandel12-11-2026Details anzeigen
Wie werden Datenschutzerklärung und Cookie-Einwilligung bei der Erstellung deutscher Websites behandelt?
Die Erstellung einer deutschsprachigen Website muss nicht nur Konversion und lokale Nutzererfahrung berücksichtigen, sondern auch Datenschutzerklärungen und Cookie-Einwilligungen regelkonform behandeln, um Compliance-Risiken zu reduzieren sowie die Sicherheit von Nutzerdaten und das Vertrauen in die Marke zu schützen.
Die zentrale Frage bei der Erstellung deutschsprachiger Websites: Zunächst klären, ob tatsächlich Daten verarbeitet werden
Für Websites, die sich an den deutschen, österreichischen und schweizerischen Markt richten, reicht es nicht aus, am Ende der Seite eine Erklärung hinzuzufügen, um den Datenschutz zu gewährleisten. Sobald eine Website Besucherdaten erhebt, überträgt, speichert oder analysiert, müssen nach der DSGVO und deutschen lokalen Vorschriften nachvollziehbare Verarbeitungsmechanismen eingerichtet werden.
Mitarbeiter der Qualitäts- und Sicherheitsverwaltung sollten zunächst prüfen, welche Dienste die Website tatsächlich nutzt. Beispielsweise können Anfrageformulare, Online-Chats, Besucherstatistiken, eingebettete Karten, Remarketing-Pixel, YouTube-Videos, Schriftartenbibliotheken und Zahlungsdienste von Drittanbietern personenbezogene Daten an externe Stellen übertragen.
Bei der Risikobewertung darf nicht nur darauf geachtet werden, ob Nutzer zur Angabe ihres Namens oder ihrer E-Mail-Adresse aufgefordert werden. IP-Adressen, Gerätekennungen, Cookie-IDs, Surfverhalten und Zielgruppentags für Werbung können in den meisten Fällen ebenfalls identifizierbare oder zuordenbare personenbezogene Daten darstellen.
Daher sollte sich die Compliance bei der Erstellung deutschsprachiger Websites auf fünf Fragen konzentrieren: „Woher stammen die Daten, wohin fließen sie, warum werden sie verarbeitet, wie lange werden sie gespeichert und wer hat Zugriff?“ Wenn ein Unternehmen diese Fragen nicht eindeutig beantworten kann, werden selbst eine umfassende Datenschutzerklärung und ein vollständiges Cookie-Banner einer Prüfung kaum standhalten.
Datenschutzerklärungen dürfen nicht auf Vorlagen basieren, sondern müssen den Website-Funktionen einzeln entsprechen
Die deutsche Datenschutzerklärung wird üblicherweise als „Datenschutzerklärung“ bezeichnet. Sie dient nicht nur der Information der Nutzer, sondern ist auch die öffentliche Darstellung der Datenverarbeitungsaktivitäten eines Unternehmens. Ihr Inhalt muss den tatsächlichen Funktionen der Website entsprechen und darf nicht einfach von einer chinesischen Website übersetzt oder von den Texten anderer Unternehmen übernommen werden.
Eine nutzbare Erklärung sollte den Namen des Verantwortlichen, die Kontaktadresse sowie Angaben zum Datenschutzansprechpartner oder Datenschutzbeauftragten klar benennen und die Rechtsgrundlage für jede Art der Datenverarbeitung erläutern. Häufige Rechtsgrundlagen sind die Einwilligung des Nutzers, die Vertragserfüllung, gesetzliche Verpflichtungen und berechtigte Interessen des Unternehmens.
Bei Formularmodulen müssen die erhobenen Felder, der Verwendungszweck, die Verarbeitungsgrundlage, die Aufbewahrungsfrist und die Empfänger erläutert werden. Wenn Anfragen in ein CRM, ein E-Mail-Marketing-System oder an ein internationales Vertriebsteam gelangen, sollten auch die betreffenden Systeme, internen Berechtigungen und Regelungen zur grenzüberschreitenden Datenübertragung beschrieben werden.
Für Sicherheitsverantwortliche ist es besonders wichtig, den tatsächlichen Bereitstellungsort der Dienstleister zu prüfen. Bei der Nutzung von US-amerikanischen Analysetools, Cloud-Speichern, Marketing-Automatisierungsplattformen oder Kundendienstsystemen sollte bewertet werden, ob Übermittlungen außerhalb der EU stattfinden, und es sollten Auftragsverarbeitungsverträge sowie entsprechende Schutzmaßnahmen aufbewahrt werden.
Die Datenschutzerklärung sollte zudem erläutern, wie Nutzer ihre Rechte auf Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Datenübertragbarkeit und Widerruf der Einwilligung ausüben können. Unternehmen sollten gleichzeitig interne Reaktionsprozesse einrichten, damit öffentliche Zusagen auf der Website durch zuständige Mitarbeiter, Fristen und Aufzeichnungen abgesichert sind.
Der entscheidende Punkt bei der Cookie-Einwilligung ist nicht das Banner, sondern ob das Tracking nach einer Ablehnung tatsächlich beendet wird
Deutsche Nutzer reagieren in der Regel sensibel auf Cookie-Banner, und auch der Fokus der Aufsichtsbehörden ist eindeutig: Mit Ausnahme technisch notwendiger Cookies für den Betrieb der Website dürfen Cookies für Statistik, Werbung, Personalisierung und Drittmedien in der Regel erst geladen werden, nachdem der Nutzer ausdrücklich zugestimmt hat.
Eine geeignete Plattform zur Verwaltung von Cookie-Einwilligungen sollte gleich gut sichtbare Optionen wie „Akzeptieren“, „Ablehnen“ und „Individuelle Einstellungen“ anbieten. Wenn die Ablehnungsoption auf einer Unterseite verborgen wird, irreführende Farben verwendet werden oder Nutzer mehrfach klicken müssen, um das Banner zu schließen, kann dies das Risiko von Beschwerden und behördlichen Maßnahmen erhöhen.
Noch wichtiger ist, dass Google Analytics, Google Ads, Meta Pixel, Hotjar und Remarketing-Codes nach einer Ablehnung durch den Nutzer keine Cookies mehr setzen oder Tracking-Anfragen auslösen dürfen. Viele Websites verfügen oberflächlich über ein Banner, während die Skripte tatsächlich bereits beim Laden der Seite ausgeführt werden – ein häufiges Problem.
Es wird empfohlen, bei der Abnahme vor der Veröffentlichung Browser-Entwicklertools oder Scan-Tools einzusetzen und die vier Zustände „keine Auswahl“, „ablehnen“, „nur Statistik akzeptieren“ und „alles akzeptieren“ jeweils zu prüfen. Besonderes Augenmerk sollte darauf gelegt werden, ob Drittanbieteranfragen, das Setzen von Cookies und die Auslöseregeln des Tag-Managers konsistent sind.
Die Cookie-Einstellungsseite sollte Namen, Anbieter, Laufzeit und Zweck nach Verwendungszweck kategorisiert anzeigen und Nutzern ermöglichen, ihre Entscheidung jederzeit zu ändern. Nach dem Widerruf der Einwilligung durch den Nutzer muss das weitere Tracking beendet werden; bereits entstandene Daten sind gemäß den festgelegten Aufbewahrungs- und Löschrichtlinien zu verarbeiten.
Website-Erstellung, Marketing und Datensicherheit müssen bereits zu Beginn des Projekts gemeinsam geplant werden
Viele Unternehmen führen Compliance-Nachbesserungen erst nach Fertigstellung ihrer deutschsprachigen Website durch und stellen dann häufig fest, dass Formulare, Werbezuordnung, eingebettete Inhalte und Datenschnittstellen überarbeitet werden müssen. Sicherer ist es, Datenschutzanforderungen in die Checklisten für Anforderungsprüfung, Entwicklungstests und Abnahme vor der Veröffentlichung aufzunehmen.
Zu Beginn des Projekts kann zunächst eine Datenkarte erstellt werden: Über welche Seiten gelangen Besucher auf die Website, an welchen Punkten übermitteln sie Daten, welche Drittanbieter-Skripte sind an der Verarbeitung beteiligt und in welche Systeme gelangen die Daten letztlich? Diese Karte unterstützt sowohl die Erstellung der Datenschutzerklärung als auch die Identifizierung von Sicherheitsschwachstellen.
Auf technischer Ebene sollte dem Grundsatz der Datenminimierung Vorrang eingeräumt werden. Anfrageformulare sollten nur die für eine erste Kommunikation erforderlichen Felder enthalten und nicht standardmäßig personenbezogene Daten erfassen, die für die Transaktion nicht relevant sind; für Backend-Konten sollten minimale Berechtigungen, starke Passwörter, Multi-Faktor-Authentifizierung und die Verwaltung von Aktivitätsprotokollen umgesetzt werden.
Für B2B-Unternehmen wie Hersteller von Laserausrüstungen oder Industrieunternehmen sind Produktmaterial-Downloads, Angebotsanfragen und Kundendienstkontakte oft die wichtigsten Wege zur Kundengewinnung. Bei der internationalen Präsentation mit Branchenlösungen für Lasergravurmaschinen sollten auch Formularfelder, Lead-Weiterleitung und der Einwilligungsstatus der Nutzer einheitlich verwaltet werden.
Marketingteams möchten Konversionen häufig möglichst vollständig nachverfolgen, während Qualitätsverantwortliche die Grenzen der Datennutzung kontrollieren müssen. Durch serverseitige Statistiken, anonymisierte Zusammenfassungen und Einwilligungsmodi lassen sich Analyseanforderungen und Nutzerentscheidungen ausbalancieren, anstatt den Erfassungsumfang zur Verbesserung der Zuordnungsgenauigkeit unbegrenzt auszuweiten.
Wie eine umsetzbare Compliance-Abnahme vor der Veröffentlichung durchgeführt wird
Der erste Schritt der Abnahme besteht in der Prüfung der Seitenliste. Startseite, Produktseiten, Downloadseiten, Kontaktseiten, Karriereseiten, Checkout-Seiten des Shops und Landingpages sollten alle Zugriff auf die Datenschutzerklärung und Cookie-Einstellungen bieten; insbesondere auf Werbeseiten dürfen Compliance-Zugänge nicht zugunsten der Konversion fehlen.
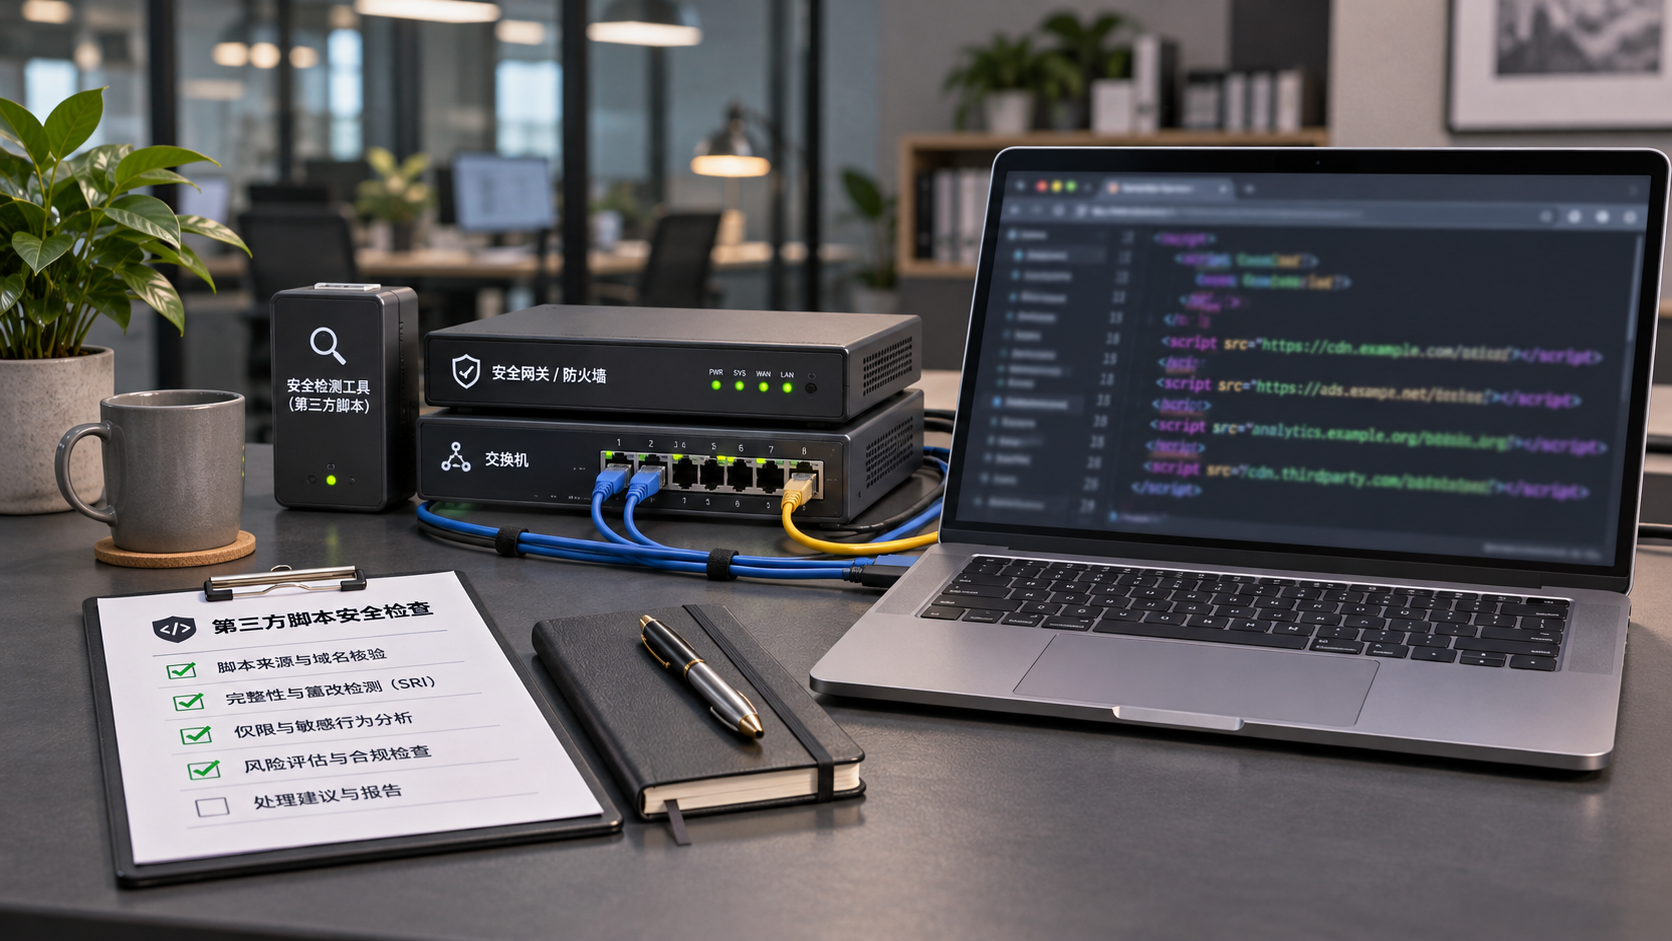
Der zweite Schritt besteht in der Prüfung der Skriptliste. Tag-Manager, Statistiktools, Werbepixel, CAPTCHAs, Karten, Videos, Online-Kundendienst und Schriftartendienste sollten aufgeführt werden; für jedes Tool sind Anbieter, Datentyp, Auslösebedingungen, Zweck und verantwortliche Person klar festzulegen.
Der dritte Schritt ist die Simulation von Nutzeraktionen. Wenn Besucher keine Auswahl treffen, dürfen nicht notwendige Cookies nicht ausgeführt werden; nach einer Ablehnung müssen die Kernfunktionen der Seite weiterhin nutzbar sein; erst nach einer Zustimmung dürfen die entsprechenden Skripte ausgelöst werden; nach einer Änderung der Auswahl durch den Nutzer müssen Systemstatus und Seitenverhalten zeitnah aktualisiert werden.
Der vierte Schritt ist die Prüfung von Unterlagen und Zuständigkeiten. Unternehmen sollten Auftragsverarbeitungsverträge mit Lieferanten, Bewertungsunterlagen für grenzüberschreitende Datenübertragungen, versionierte Datenschutzerklärungen, Cookie-Konfigurationsaufzeichnungen und interne Bearbeitungsprozesse aufbewahren. Bei Beschwerden oder Sicherheitsvorfällen sind diese Unterlagen ein wichtiger Nachweis für ein kontinuierliches Management.
Abschließend sollte auch ein Überprüfungsmechanismus eingerichtet werden. Neue Werbekanäle, ein Wechsel des CRM, die Installation von Chat-Plugins, die Einbindung eines KI-Kundendienstes oder Änderungen an Formularen können die Datenverarbeitungsaktivitäten verändern. Es wird empfohlen, mindestens alle sechs Monate eine Überprüfung durchzuführen; wesentliche technische Änderungen sollten vor der Veröffentlichung erneut bewertet werden.
Fazit: Compliance als überprüfbare operative Fähigkeit etablieren
Datenschutzerklärungen und Cookie-Einwilligungen bei der Erstellung deutschsprachiger Websites sind im Wesentlichen Ausdruck der Daten-Governance-Fähigkeit eines Unternehmens im sichtbaren Bereich. Eine wirklich zuverlässige Lösung besteht nicht aus einem juristischen Text oder einem Banner, sondern aus der Abstimmung zwischen Seitenfunktionen, Skriptkonfigurationen, Dienstleistermanagement und internen Prozessen.
Für Qualitäts- und Sicherheitsverantwortliche lautet der wirksamste Bewertungsmaßstab: Erhalten Nutzer eine echte Wahlmöglichkeit, weiß das Unternehmen, wohin die Daten gelangen, wird das Tracking nach einer Ablehnung tatsächlich beendet und können die entsprechenden Aufzeichnungen bei Bedarf eindeutig nachgewiesen werden? Nur wenn diese Bedingungen erfüllt sind, kann eine Website eine stabilere Grundlage zwischen Wachstum und Vertrauen schaffen.
Verwandte Artikel
 Neue SWIFT-Regel tritt am 14. November in Kraft: Nachrichten mit ausschließlich unstrukturierten Freitextadressen werden abgelehnt
 1Password führt mit 1Password for Agents eine Sicherheitsfunktion für den Agentenzugriff ein
 DebugBear bestätigt die Wiederherstellung des Dienstes nach einem DNS-Hijacking-Vorfall

Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。