- США отменяют освобождение от пошлин для отправлений стоимостью до 800 долларов, доставляемых непочтовыми каналами: экспресс-грузы подлежат официальному таможенному декларированиюNov 16, 2026Подробнее
- АСЕАН подписала рамочное соглашение о цифровой экономике: правила трансграничной электронной торговли становятся более единообразнымиNov 15, 2026Подробнее
- Шэньчжэнь стал первым городом материкового Китая, объем внешней торговли которого превысил 5 трлн юанейNov 15, 2026Подробнее
- Фуцзянь опубликовала для общественного обсуждения список первых провинциальных индустриальных парков трансграничной электронной торговли и брендов, подлежащих приоритетному развитиюNov 14, 2026Подробнее
- Amazon Global Store объявил о начале глобального сезона распродаж «Чёрная пятница — 2026»Nov 14, 2026Подробнее
- Сайт CCTV анализирует роль АТЭС во внешней торговле КитаяNov 12, 2026Подробнее
Как при создании немецкого сайта обеспечить соответствие политики конфиденциальности и согласия на использование файлов cookie
Создание немецкого сайта должно не только учитывать конверсию и локальный пользовательский опыт, но и надлежащим образом регулировать политику конфиденциальности и согласие на использование Cookie, снижая риски несоответствия требованиям и защищая безопасность пользовательских данных и доверие к бренду.
Ключевой критерий при создании немецкого сайта: сначала подтвердить наличие фактической обработки данных
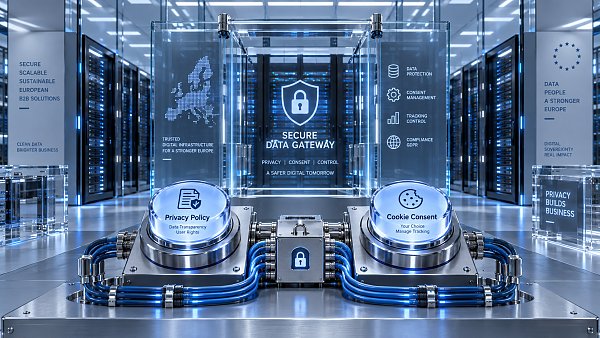
Для сайтов, ориентированных на рынки Германии, Австрии и Швейцарии, соблюдение требований конфиденциальности не решается простым добавлением заявления в конце страницы. Если сайт собирает, передает, хранит или анализирует данные посетителей, необходимо создать доказуемый механизм обработки в соответствии с GDPR и местными нормами Германии.
Специалисты по контролю качества и безопасности прежде всего должны обратить внимание на то, какие сервисы фактически используются сайтом. Формы запросов, онлайн-чат, статистика посещаемости, встроенные карты, пиксели ремаркетинга, видео YouTube, библиотеки шрифтов и сторонние платежные инструменты могут передавать персональные данные внешним сторонам.
При оценке рисков нельзя ограничиваться проверкой того, требуется ли пользователю указывать имя или адрес электронной почты. IP-адреса, идентификаторы устройств, номера Cookie, поведение при просмотре и метки рекламной аудитории во многих случаях также могут представлять собой идентифицируемые или сопоставимые персональные данные.
Поэтому при создании немецкого сайта основное внимание в вопросах соответствия требованиям следует уделять пяти вопросам: «Откуда поступают данные, куда они направляются, зачем обрабатываются, как долго хранятся и кто имеет к ним доступ». Если компания не может дать на них четкий ответ, даже самая полная политика конфиденциальности и всплывающее окно Cookie вряд ли выдержат проверку.
Политику конфиденциальности нельзя составлять по шаблону: она должна соответствовать функциям сайта по пунктам
Немецкая версия политики конфиденциальности обычно представляется как Datenschutzerklärung. Ее задача заключается не только в информировании пользователей, но и в публичном описании компанией своей деятельности по обработке данных. Содержание должно соответствовать реальным функциям сайта; нельзя просто переводить текст китайского сайта или копировать материалы сайтов конкурентов.
Рабочая политика должна четко указывать наименование контролера данных, контактный адрес, сведения о контактном лице по вопросам конфиденциальности или сотруднике по защите данных, а также правовое основание для каждого вида обработки данных. Распространенные основания включают согласие пользователя, исполнение договора, юридические обязательства и законные интересы компании.
В модуле формы необходимо указать собираемые поля, цель использования, основание обработки, срок хранения и получателей. Если запросы поступают в CRM, систему email-маркетинга или зарубежную команду продаж, также следует описать соответствующие системы, внутренние права доступа и порядок трансграничной передачи.
Для специалистов по управлению безопасностью особенно важно проверить фактическое место развертывания сервисов поставщика. При использовании американских аналитических инструментов, облачных хранилищ, платформ автоматизации маркетинга или систем обслуживания клиентов следует оценить наличие передачи данных за пределы ЕС и сохранить соглашения об обработке данных и соответствующие меры защиты.
В политике конфиденциальности также следует указать, как пользователи могут реализовать свои права на доступ, исправление, удаление, ограничение обработки, переносимость данных и отзыв согласия. Компании необходимо одновременно создать внутренние процедуры реагирования, чтобы избежать ситуаций, когда публичные обещания сайта не подкреплены персоналом, сроками и записями.
Ключевой вопрос согласия на Cookie — не всплывающее окно, а действительно ли отслеживание прекращается после отказа
Пользователи в Германии обычно чувствительны к баннерам Cookie, и внимание регуляторов также вполне определенно: помимо технических Cookie, необходимых для работы сайта, статистические, рекламные, персонализирующие Cookie и Cookie сторонних медиа обычно могут загружаться только после явного согласия пользователя.
Соответствующая требованиям платформа управления согласием на Cookie должна предоставлять одинаково заметные варианты «Принять», «Отклонить» и «Настроить параметры». Скрытие возможности отказа на странице второго уровня, использование вводящих в заблуждение цветов или требование многократных кликов для закрытия окна могут повысить риск жалоб и мер правоприменения.
Еще важнее, что после нажатия пользователем кнопки отказа Google Analytics, Google Ads, Meta Pixel, Hotjar и коды ремаркетинга не должны продолжать записывать Cookie или отправлять запросы на отслеживание. На многих сайтах формально есть всплывающее окно, но фактически скрипты уже выполняются при загрузке страницы — это распространенная проблема.
При приемке перед запуском рекомендуется использовать инструменты разработчика браузера или средства сканирования для отдельной проверки четырех состояний: «Выбор не сделан», «Отклонить», «Принять только статистику» и «Принять все». Особое внимание следует уделить согласованности сторонних запросов, записи Cookie и правил срабатывания менеджера тегов.
На странице настроек Cookie следует по категориям назначения отображать наименование, поставщика, срок действия и назначение, а также позволять пользователям в любое время изменять свое решение. После отзыва согласия пользователем последующее отслеживание должно прекратиться; данные, уже полученные ранее, должны обрабатываться в соответствии с установленной политикой хранения и удаления.
Создание сайта, маркетинг и безопасность данных необходимо проектировать одновременно на ранней стадии проекта
Многие компании проводят корректировку соответствия требованиям только после завершения создания немецкого сайта и часто обнаруживают, что формы, атрибуция рекламы, встраиваемый контент и интерфейсы данных требуют доработки. Более надежный подход — включить требования конфиденциальности в перечни проверки требований, тестирования разработки и приемки перед запуском.
При запуске проекта можно сначала составить карту данных: через какие страницы заходят посетители, в каких точках они предоставляют данные, какие сторонние скрипты участвуют в обработке и в какую систему в итоге поступают данные. Такая карта не только поддерживает подготовку политики конфиденциальности, но и помогает выявлять слабые места в безопасности.
На техническом уровне приоритет следует отдавать принципу минимизации сбора данных. В форме запроса должны оставаться только поля, необходимые для первоначальной коммуникации; не следует по умолчанию собирать персональную информацию, не связанную со сделкой. Для учетных записей в административной части необходимо применять минимальные права доступа, надежные пароли, многофакторную аутентификацию и управление журналами операций.
Для B2B-компаний, работающих с лазерным оборудованием, промышленным производством и аналогичными направлениями, загрузка материалов о продукции, запросы коммерческих предложений и послепродажные обращения часто являются основными каналами привлечения клиентов. При использовании отраслевых решений для лазерных гравировальных станков для международного представления также следует включать поля форм, передачу лидов и статус согласия пользователей в единое управление.
Маркетинговые команды часто стремятся максимально полно отслеживать конверсии, однако специалисты по контролю качества должны контролировать границы данных. Потребности в аналитике и выбор пользователей можно сбалансировать с помощью серверной статистики, анонимизированной агрегации и режима согласия, а не бесконечным расширением объема сбора данных ради точности атрибуции.
Как провести выполнимую проверку соответствия требованиям перед запуском
Первый этап приемки — проверка перечня страниц. На главной странице, страницах продуктов, загрузок, контактов, вакансий, оформления заказа в магазине и целевых страницах должны быть доступны политика конфиденциальности и настройки Cookie. В частности, на специальных рекламных страницах нельзя упускать точки доступа для соблюдения требований ради повышения конверсии.
Второй этап — проверка перечня скриптов. Необходимо перечислить менеджер тегов, инструменты статистики, рекламные пиксели, CAPTCHA, карты, видео, онлайн-чат и сервисы шрифтов, а также четко определить для каждого инструмента поставщика, тип данных, условия срабатывания, назначение и ответственное лицо.
Третий этап — моделирование действий пользователя. Пока посетитель не сделал выбор, необязательные Cookie не должны работать; после отказа ключевые функции страницы должны оставаться доступными; соответствующие скрипты могут срабатывать только после согласия; после изменения пользователем параметров состояние системы и поведение страницы должны своевременно обновляться.
Четвертый этап — проверка документов и ответственности. Компания должна хранить соглашения об обработке данных с поставщиками, материалы оценки трансграничной передачи, версионные политики конфиденциальности, записи конфигурации Cookie и внутренние процедуры обработки. При возникновении жалоб или инцидентов безопасности эти записи служат важным основанием для подтверждения непрерывного управления.
Наконец, необходимо создать механизм повторной проверки. Добавление новых рекламных каналов, замена CRM, установка плагинов чата, подключение AI-службы поддержки или изменение форм могут изменить деятельность по обработке данных. Рекомендуется проводить проверку не реже одного раза в шесть месяцев, а существенные технические изменения следует повторно оценивать до запуска.
Заключение: превратите соответствие требованиям в проверяемую операционную способность
Политика конфиденциальности и согласие на Cookie при создании немецкого сайта по своей сути отражают возможности компании в области управления данными на пользовательском уровне. По-настоящему надежное решение — это не отдельный юридический текст или всплывающее окно, а согласованность между функциями страниц, конфигурацией скриптов, управлением поставщиками и внутренними процедурами.
Для специалистов по контролю качества и безопасности наиболее эффективными критериями оценки являются: имеет ли пользователь реальное право выбора, знает ли компания, куда направляются данные, действительно ли прекращается отслеживание после отказа и можно ли при необходимости четко подтвердить соответствующие записи. При соблюдении этих условий сайт сможет заложить более прочную основу между ростом и доверием.
Связанные статьи
 Новые правила SWIFT вступают в силу 14 ноября: сообщения с адресами, указанными только в свободном текстовом формате, будут отклоняться
 1Password представляет функцию безопасного доступа для агентов — 1Password for Agents
 DebugBear подтвердил восстановление сервиса после инцидента с перехватом DNS

Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。