- Les États-Unis suppriment l’exemption de droits de douane jusqu’à 800 dollars pour les envois hors voie postale ; les colis expédiés par coursier doivent faire l’objet d’une déclaration en douane formelle.Nov 16, 2026Voir les détails
- L’ASEAN signe un accord-cadre sur l’économie numérique ; les règles du commerce électronique transfrontalier tendent à s’harmoniserNov 15, 2026Voir les détails
- Shenzhen devient la première ville de Chine continentale à dépasser les 5 000 milliards de yuans d’importations et d’exportationsNov 15, 2026Voir les détails
- Le Fujian publie la liste des premières zones provinciales dédiées au commerce électronique transfrontalier et des marques prioritaires à développerNov 14, 2026Voir les détails
- Amazon Global Store annonce le lancement de la saison mondiale des achats du Black Friday 2026Nov 14, 2026Voir les détails
- CCTV.com analyse la part de l’APEC dans le commerce extérieur chinoisNov 12, 2026Voir les détails
Comment gérer la politique de confidentialité et le consentement aux cookies lors de la création d’un site web en allemand
La création de sites web en allemand doit non seulement concilier conversion et expérience locale, mais aussi traiter de manière conforme la politique de confidentialité et le consentement aux cookies afin de réduire les risques de conformité et de préserver la sécurité des données utilisateurs ainsi que la confiance envers la marque.
Point essentiel pour la création d’un site web en allemand : vérifier d’abord l’existence d’un véritable traitement de données
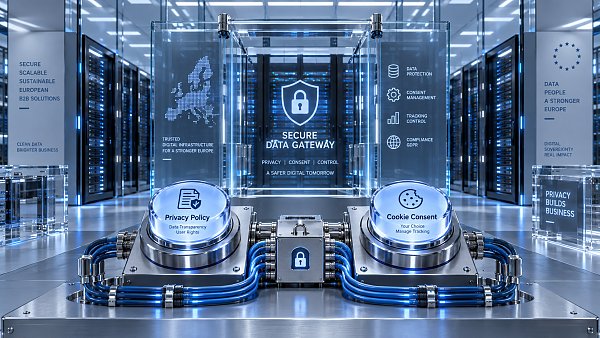
Pour les sites destinés aux marchés allemand, autrichien et suisse, la conformité en matière de confidentialité ne se résout pas simplement en ajoutant une déclaration en bas de page. Dès lors qu’un site collecte, transmet, stocke ou analyse les données des visiteurs, il doit mettre en place un mécanisme de traitement démontrable conformément au RGPD et aux règles locales allemandes.
Les responsables du contrôle qualité et de la sécurité doivent d’abord examiner les services effectivement utilisés par le site. Les formulaires de demande, le chat en ligne, les statistiques de visite, les cartes intégrées, les pixels de reciblage, les vidéos YouTube, les bibliothèques de polices et les outils de paiement tiers peuvent tous transmettre des données personnelles à des parties externes.
Lors de l’évaluation des risques, il ne suffit pas de vérifier si l’utilisateur doit renseigner son nom ou son e-mail. Les adresses IP, les identifiants d’appareil, les numéros de Cookie, les comportements de navigation et les étiquettes d’audience publicitaire peuvent également constituer, dans la plupart des cas, des données personnelles identifiables ou associables.
Par conséquent, la conformité lors de la création d’un site web en allemand doit se concentrer sur cinq questions : « d’où viennent les données, où vont-elles, pourquoi sont-elles traitées, combien de temps sont-elles conservées et qui peut y accéder ? ». Si l’entreprise ne peut pas y répondre clairement, même une politique de confidentialité et une fenêtre Cookie très complètes résisteront difficilement à un contrôle.
La politique de confidentialité ne doit pas être un modèle standard : elle doit correspondre point par point aux fonctionnalités du site
La politique de confidentialité en allemand est généralement présentée sous le nom de Datenschutzerklärung. Son rôle ne consiste pas seulement à informer les utilisateurs, mais aussi à fournir une déclaration publique de l’entreprise concernant ses activités de traitement des données. Son contenu doit correspondre aux fonctionnalités réelles du site et ne peut pas être obtenu en traduisant directement un site chinois ou en copiant le texte d’un site concurrent.
Une politique utilisable doit indiquer clairement le nom du responsable du traitement, son adresse de contact, les informations du contact chargé de la confidentialité ou du délégué à la protection des données, et préciser la base légale de chaque catégorie de traitement. Les bases courantes comprennent le consentement de l’utilisateur, l’exécution d’un contrat, les obligations légales et l’intérêt légitime de l’entreprise.
Le module de formulaire doit préciser les champs collectés, la finalité d’utilisation, la base du traitement, la durée de conservation et les destinataires. Si les demandes sont transmises à un CRM, à un système d’e-mail marketing ou à une équipe commerciale à l’étranger, les systèmes concernés, les autorisations internes et les modalités de transfert transfrontalier doivent également être indiqués.
Pour les responsables de la sécurité, il est particulièrement important de vérifier l’emplacement réel de déploiement des prestataires de services. En cas d’utilisation d’outils d’analyse américains, de stockage cloud, de plateformes d’automatisation marketing ou de systèmes de service client, il convient d’évaluer l’existence de transferts hors de l’Union européenne et de conserver les accords de traitement des données ainsi que les mesures de protection associées.
La politique de confidentialité doit également expliquer comment les utilisateurs peuvent exercer leurs droits d’accès, de rectification, d’effacement, de limitation du traitement, de portabilité des données et de retrait du consentement. L’entreprise doit parallèlement établir un processus de réponse interne afin d’éviter que les engagements publics du site ne soient pas soutenus par du personnel, des délais et des enregistrements.
L’élément clé du consentement aux cookies n’est pas la fenêtre, mais l’arrêt effectif du suivi après un refus
Les utilisateurs allemands sont généralement sensibles aux bandeaux Cookie, et les exigences réglementaires sont très claires : à l’exception des Cookie techniques indispensables au fonctionnement du site, les Cookie de statistiques, de publicité, de personnalisation et de médias tiers ne doivent généralement être chargés qu’après le consentement explicite de l’utilisateur.
Une plateforme de gestion du consentement aux Cookie conforme doit proposer des choix d’une visibilité équivalente tels que « Accepter », « Refuser » et « Paramétrer ». Masquer l’option de refus sur une page secondaire, utiliser des couleurs trompeuses ou obliger l’utilisateur à cliquer plusieurs fois pour fermer peut accroître le risque de plaintes et de sanctions.
Plus important encore, après le refus de l’utilisateur, Google Analytics, Google Ads, Meta Pixel, Hotjar et les codes de reciblage ne doivent plus écrire de Cookie ni lancer de requêtes de suivi. De nombreux sites affichent en apparence une fenêtre de consentement, mais les scripts sont en réalité déjà exécutés lors du chargement de la page : il s’agit d’un problème fréquent.
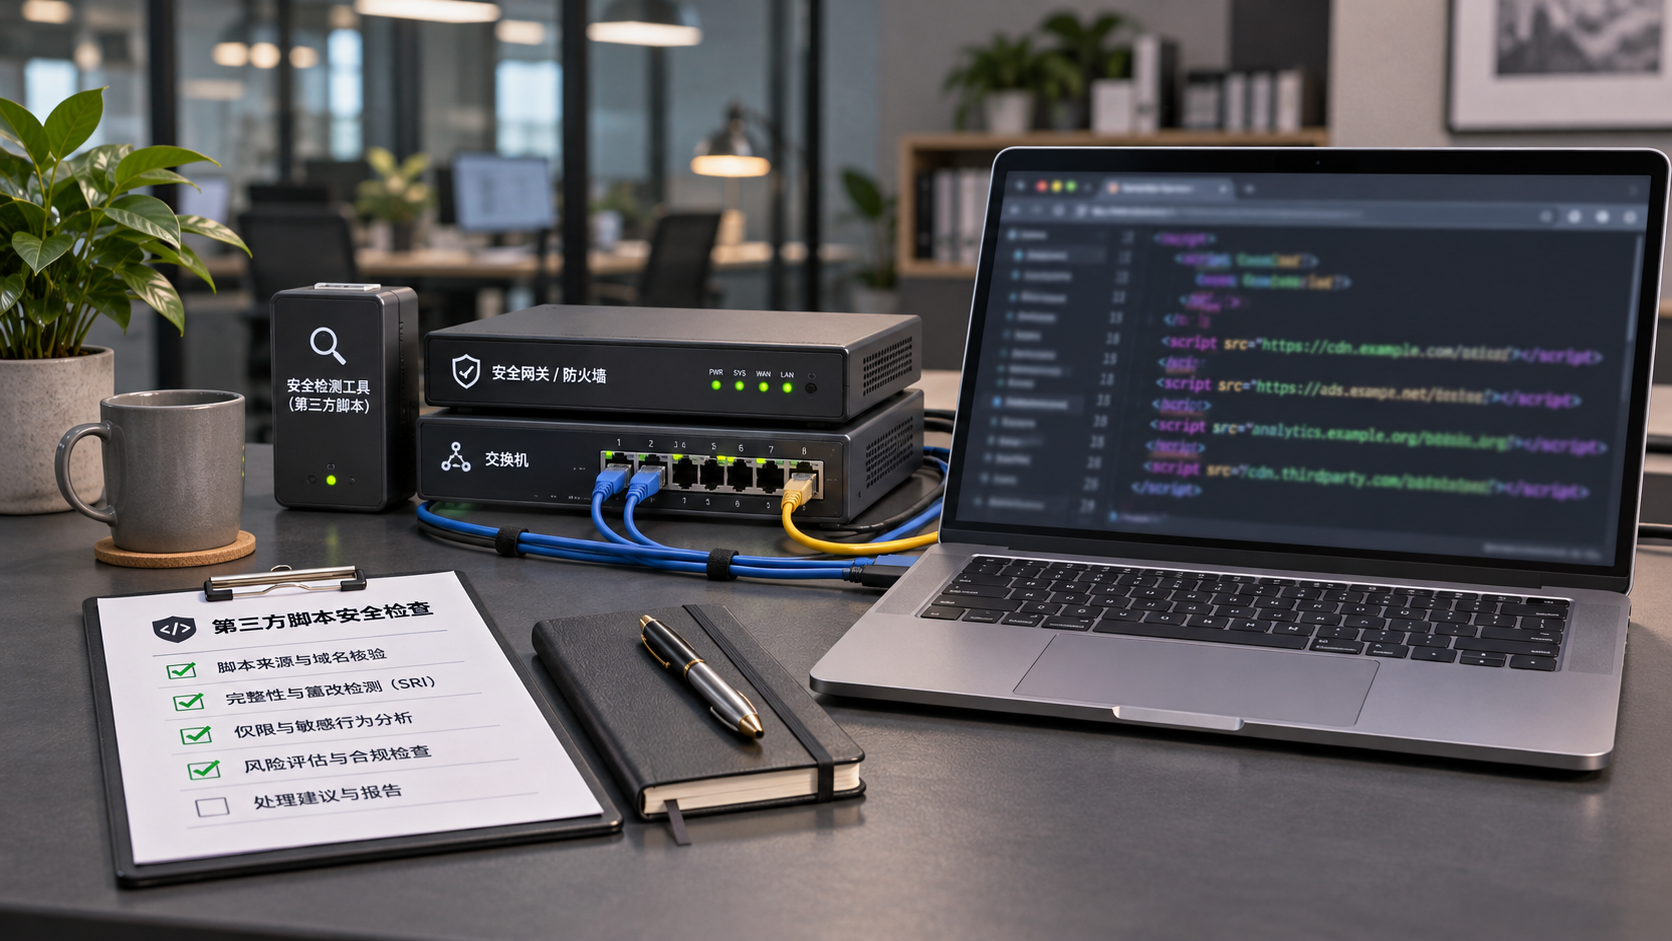
Il est recommandé d’utiliser les outils de développement du navigateur ou des outils d’analyse lors de la recette avant mise en ligne, afin de tester séparément les quatre états suivants : « aucun choix », « refus », « accepter uniquement les statistiques » et « tout accepter ». Il convient notamment de vérifier si les requêtes tierces, l’écriture des Cookie et les règles de déclenchement du gestionnaire de balises sont cohérentes.
La page de paramétrage des Cookie doit présenter, classés par finalité, le nom, le fournisseur, la durée et l’usage, et permettre aux utilisateurs de modifier leur choix à tout moment. Après le retrait du consentement, le suivi ultérieur doit cesser ; les données déjà produites doivent être traitées conformément aux politiques de conservation et de suppression établies.
La création du site, le marketing et la sécurité des données doivent être conçus conjointement dès le début du projet
De nombreuses entreprises n’effectuent les corrections de conformité qu’après avoir terminé la création de leur site web allemand. Elles constatent alors souvent que les formulaires, l’attribution publicitaire, l’intégration de contenus et les interfaces de données doivent tous être refaits. Une approche plus sûre consiste à intégrer les exigences de confidentialité dans les listes de contrôle de revue des besoins, de tests de développement et de réception de mise en ligne.
Au lancement du projet, il est possible de commencer par cartographier les données : par quelles pages les visiteurs arrivent, à quels points ils soumettent des données, quels scripts tiers participent au traitement et dans quels systèmes les données aboutissent finalement. Cette cartographie peut à la fois soutenir la rédaction de la politique de confidentialité et aider à identifier les faiblesses de sécurité.
Sur le plan technique, le principe de minimisation de la collecte doit être privilégié. Les formulaires de demande ne doivent conserver que les champs nécessaires à une communication initiale et ne doivent pas collecter par défaut des informations personnelles sans rapport avec la transaction ; les comptes d’administration doivent appliquer les principes du moindre privilège, des mots de passe forts, de l’authentification multifacteur et de la gestion des journaux d’activité.
Pour les entreprises B2B spécialisées dans les équipements laser, la fabrication industrielle et d’autres secteurs, le téléchargement de documentation produit, les demandes de devis et les contacts après-vente constituent souvent les principaux canaux d’acquisition de prospects. Lors de la mise en œuvre d’une présentation internationale avec la solution sectorielle pour les machines de gravure laser, les champs de formulaire, le transfert des prospects et le statut d’autorisation des utilisateurs doivent également être intégrés dans une gestion unifiée.
Les équipes marketing souhaitent souvent suivre les conversions de la manière la plus complète possible, mais les responsables du contrôle qualité doivent encadrer les limites liées aux données. Les besoins d’analyse et les choix des utilisateurs peuvent être équilibrés au moyen de statistiques côté serveur, d’agrégation anonymisée et du mode consentement, plutôt que d’élargir indéfiniment le périmètre de collecte pour rechercher une précision maximale d’attribution.
Comment effectuer une réception de conformité exécutable avant la mise en ligne
La première étape de la réception consiste à vérifier la liste des pages. La page d’accueil, les pages produits, les pages de téléchargement, les pages de contact, les pages de recrutement, les pages de paiement de la boutique et les pages de destination doivent toutes permettre l’accès à la politique de confidentialité et aux paramètres Cookie ; les pages dédiées aux publicités ne doivent surtout pas omettre les accès de conformité au profit de la conversion.
La deuxième étape consiste à vérifier la liste des scripts. Il convient de répertorier le gestionnaire de balises, les outils statistiques, les pixels publicitaires, les CAPTCHA, les cartes, les vidéos, le service client en ligne et les services de polices, tout en précisant pour chaque outil son fournisseur, les types de données, les conditions de déclenchement, la finalité et le responsable.
La troisième étape consiste à simuler les actions des utilisateurs. Lorsqu’un visiteur ne fait aucun choix, les Cookie non nécessaires ne doivent pas fonctionner ; après un refus, les fonctions essentielles de la page doivent rester utilisables ; les scripts correspondants ne peuvent être déclenchés qu’après consentement ; lorsque l’utilisateur modifie ses choix, l’état du système et le comportement de la page doivent être mis à jour rapidement.
La quatrième étape consiste à vérifier les documents et les responsabilités. L’entreprise doit conserver les accords de traitement des données des fournisseurs, les documents d’évaluation des transferts transfrontaliers, les politiques de confidentialité versionnées, les enregistrements de configuration des Cookie et les procédures internes de traitement. En cas de plainte ou d’incident de sécurité, ces documents constituent une base importante pour démontrer une gestion continue.
Enfin, un mécanisme de révision doit également être mis en place. L’ajout de nouveaux canaux publicitaires, le remplacement du CRM, l’installation de plugins de chat, l’intégration d’un service client IA ou la modification des formulaires peuvent tous changer les activités de traitement des données. Il est recommandé d’effectuer une vérification au moins tous les six mois et de réévaluer les changements techniques majeurs avant leur mise en ligne.
Conclusion : faire de la conformité une capacité opérationnelle vérifiable
La politique de confidentialité et le consentement aux Cookie dans la création de sites web allemands reflètent essentiellement les capacités de gouvernance des données de l’entreprise côté utilisateur. Une solution véritablement fiable n’est pas un simple texte juridique ou une fenêtre contextuelle, mais une cohérence entre les fonctionnalités des pages, la configuration des scripts, la gestion des fournisseurs et les processus internes.
Pour les responsables du contrôle qualité et de la sécurité, les critères de jugement les plus efficaces sont les suivants : les utilisateurs disposent-ils d’un véritable droit de choix, l’entreprise connaît-elle la destination des données, le suivi s’arrête-t-il réellement après un refus, et les enregistrements concernés peuvent-ils être clairement démontrés lorsque nécessaire ? Lorsque ces conditions sont réunies, le site peut établir une base plus solide entre croissance et confiance.
Articles connexes
 La nouvelle réglementation SWIFT entre en vigueur le 14 novembre : les messages contenant une adresse en texte libre uniquement seront rejetés
 1Password lance une fonctionnalité de sécurité pour l’accès des agents : 1Password for Agents
 DebugBear confirme le rétablissement du service après un incident de détournement DNS

Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。