- 米国、郵便以外の配送手段における800ドルの免税措置を廃止。宅配便の荷物は正式な通関申告が必要に16/11/2026詳細を見る
- ASEANがデジタル経済枠組み協定に署名、越境ECルールの統一が進む15/11/2026詳細を見る
- 深圳が中国本土で初めて貿易総額5兆元を超えた都市に15/11/2026詳細を見る
- 福建省、初の省級越境EC産業園区および重点育成ブランドの一覧を公示14/11/2026詳細を見る
- Amazon海外购、2026年ブラックフライデー・グローバルショッピングシーズンの開催を発表14/11/2026詳細を見る
- 央视网が中国の対外貿易におけるAPECの存在感を分析12/11/2026詳細を見る
ドイツ語サイト制作でプライバシーポリシーとCookie同意をどのように扱うか
ドイツ語サイトの構築では、コンバージョンとローカルユーザー体験の両立に加え、プライバシーポリシーおよびCookie同意を適切に処理し、コンプライアンスリスクを低減するとともに、ユーザーデータの安全性とブランドへの信頼を守る必要があります。
ドイツ語サイト構築における核心的な判断:実際のデータ処理活動が存在するかをまず確認する
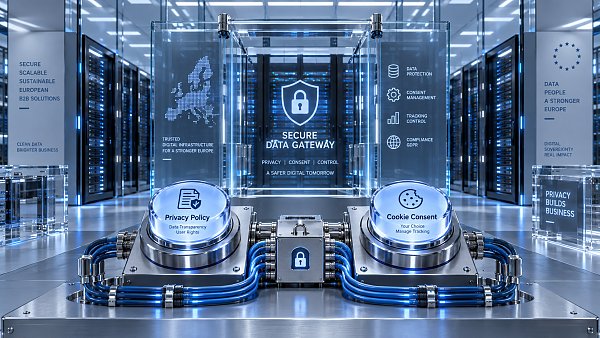
ドイツ、オーストリア、スイス市場向けのサイトでは、プライバシーコンプライアンスはページ末尾に声明を追加するだけで解決できるものではありません。サイトが訪問者データを収集、送信、保存、分析する場合、GDPRおよびドイツの国内規則に従い、証明可能な処理体制を構築する必要があります。
品質管理およびセキュリティ管理担当者は、まずサイトが実際にどのようなサービスを利用しているかを確認すべきです。たとえば、問い合わせフォーム、オンラインチャット、アクセス解析、地図の埋め込み、リマーケティングピクセル、YouTube動画、フォントライブラリ、第三者決済ツールはいずれも、個人データを外部に送信する可能性があります。
リスクを判断する際は、ユーザーに氏名やメールアドレスの入力を求めているかどうかだけを見るべきではありません。IPアドレス、デバイス識別子、Cookie番号、閲覧行動、広告オーディエンスタグも、多くの場面で識別可能または関連付け可能な個人データに該当する可能性があります。
したがって、ドイツ語サイト構築におけるコンプライアンスの重点は、「データはどこから来るのか、どこへ流れるのか、なぜ処理するのか、どのくらい保存するのか、誰がアクセスできるのか」という5つの問題に置くべきです。企業がこれらに明確に答えられない場合、プライバシーポリシーやCookieバナーがどれほど整っていても、審査に耐えることは困難です。
プライバシーポリシーはテンプレートを流用せず、サイト機能に項目ごとに対応させる
ドイツ語版のプライバシーポリシーは通常、Datenschutzerklärungとして提示されます。その役割はユーザーへの通知にとどまらず、企業が行うデータ処理活動についての公開説明でもあります。内容はサイトの実際の機能と一致していなければならず、中国語サイトをそのまま翻訳したり、同業他社のサイト文面を流用したりすることはできません。
利用可能なポリシーには、データ管理者の名称、連絡先住所、プライバシー担当者またはデータ保護責任者の情報を明記し、各データ処理の法的根拠を説明する必要があります。一般的な根拠には、ユーザーの同意、契約履行、法的義務、企業の正当な利益が含まれます。
フォーム機能では、収集する項目、利用目的、処理の根拠、保存期間、受領者を説明する必要があります。問い合わせ情報がCRM、メールマーケティングシステム、または海外営業チームに送られる場合は、関連システム、社内権限、越境移転の取り決めについても説明する必要があります。
セキュリティ管理担当者にとっては、サービス提供者の実際の導入場所を確認することが特に重要です。米国の分析ツール、クラウドストレージ、マーケティングオートメーションプラットフォーム、カスタマーサービスシステムを使用する場合、EU域外への移転があるかを評価し、データ処理契約および関連する保護措置を保管する必要があります。
プライバシーポリシーには、ユーザーがアクセス、訂正、削除、処理制限、データポータビリティ、同意の撤回などの権利をどのように行使できるかも記載する必要があります。企業は同時に社内対応プロセスを整備し、サイト上で公開した約束に対して、担当者、期限、記録による裏付けがない状況を避けるべきです。
Cookie同意の鍵はバナーではなく、拒否後に追跡が本当に停止するかにある
ドイツのユーザーはCookieバナーに一般的に敏感であり、規制当局の注目点も非常に明確です。サイトの運用に必要不可欠な技術的Cookieを除き、統計、広告、パーソナライズ、第三者メディアのCookieは通常、ユーザーが明確に同意した後にのみ読み込むべきです。
適切なCookie同意管理プラットフォームでは、「承諾」「拒否」「個別設定」などの選択肢を同程度に目立つ形で提供する必要があります。拒否の入口を下層ページに隠すこと、誤解を招く色を使用すること、または閉じるために何度もクリックさせることは、いずれも苦情や法執行のリスクを高める可能性があります。
さらに重要なのは、ユーザーが拒否をクリックした後、Google Analytics、Google Ads、Meta Pixel、HotjarおよびリマーケティングコードがCookieの書き込みや追跡リクエストの送信を継続してはならないということです。多くのサイトでは表面上はバナーがありますが、実際にはページ読み込み時にスクリプトがすでに実行されており、これはよく見られる問題です。
公開時の受入テストでは、ブラウザの開発者ツールまたはスキャンツールを使用し、「未選択」「拒否」「統計のみ承諾」「すべて承諾」の4つの状態をそれぞれ検査することを推奨します。第三者リクエスト、Cookieの書き込み状況、タグマネージャーの発火ルールが一致しているかを重点的に確認してください。
Cookie設定ページでは、名称、提供者、保存期間、用途を目的別に分類して表示し、ユーザーがいつでも選択を変更できるようにする必要があります。ユーザーが同意を撤回した後は、その後の追跡を停止し、すでに生成されたデータについては、定められた保持および削除方針に従って処理する必要があります。
サイト構築、マーケティング、データセキュリティはプロジェクト初期から同時に設計する必要がある
多くの企業はドイツ語サイトの構築完了後にコンプライアンス是正を追加で行いますが、その場合、フォーム、広告アトリビューション、コンテンツ埋め込み、データ連携のすべてを手直しする必要があることが少なくありません。より確実な方法は、プライバシー要件を要件レビュー、開発テスト、公開時の受入チェックリストに組み込むことです。
プロジェクト開始時には、まずデータマップを作成できます。すなわち、訪問者がどのページから流入し、どの地点でデータを送信し、どの第三者スクリプトが処理に関与し、データが最終的にどのシステムに入るかを整理します。このマップはプライバシーポリシーの作成を支援するだけでなく、セキュリティ上の脆弱な箇所の特定にも役立ちます。
技術面では、データ最小化の原則を優先して採用すべきです。問い合わせフォームには初期コミュニケーションに必要な項目のみを残し、取引と無関係な個人情報をデフォルトで収集すべきではありません。管理画面アカウントには、最小権限、強力なパスワード、多要素認証、操作ログ管理を実施する必要があります。
レーザー機器、産業製造などのB2B企業では、製品資料のダウンロード、見積もり依頼、アフターサービスの問い合わせが主な見込み顧客獲得経路となることが多くあります。レーザー彫刻機業界向けソリューションを用いて国際的な情報発信を行う場合も、フォーム項目、リードの引き渡し、ユーザーの同意状況を統一的に管理すべきです。
マーケティングチームはコンバージョンを可能な限り完全に追跡したいと考えがちですが、品質管理担当者はデータの境界を管理する必要があります。サーバーサイド分析、匿名化された集計、同意モードなどを通じて、分析ニーズとユーザーの選択のバランスを取ることができ、アトリビューション精度を追求するために収集範囲を無制限に拡大すべきではありません。
公開前に実行可能なコンプライアンス受入テストを行う方法
受入テストの第一歩は、ページ一覧を照合することです。ホームページ、製品ページ、ダウンロードページ、お問い合わせページ、採用ページ、EC決済ページ、ランディングページのすべてで、プライバシーポリシーおよびCookie設定にアクセスできる必要があります。特に広告専用ページでは、コンバージョンを追求するあまりコンプライアンスへの入口を欠かしてはなりません。
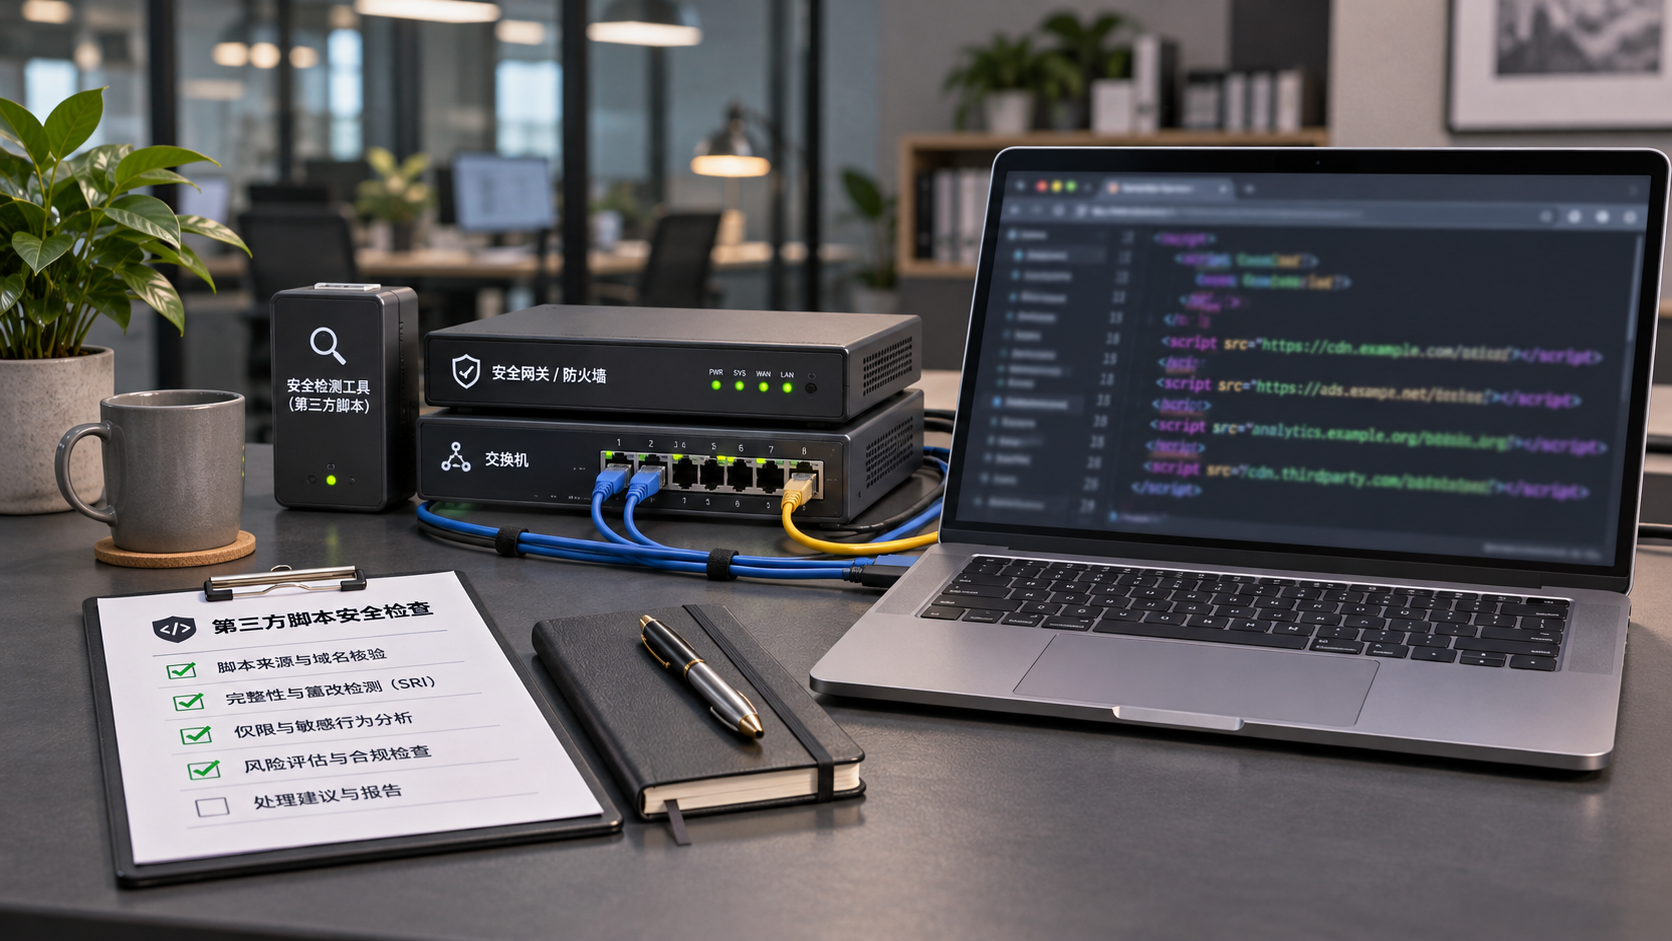
第二歩は、スクリプト一覧を照合することです。タグマネージャー、分析ツール、広告ピクセル、CAPTCHA、地図、動画、オンラインカスタマーサービス、フォントサービスを一覧化し、各ツールの提供者、データタイプ、発火条件、用途、責任者を明確にする必要があります。
第三歩は、ユーザー操作をシミュレーションすることです。訪問者が選択を行わない場合、必須でないCookieは動作してはなりません。拒否後もページの中核機能は利用可能であるべきです。同意後にのみ対応するスクリプトが発火し、ユーザーが選択肢を変更した後は、システム状態とページの動作が速やかに更新される必要があります。
第四歩は、文書と責任を確認することです。企業は、ベンダーとのデータ処理契約、越境移転評価資料、バージョン管理されたプライバシーポリシー、Cookie設定記録、社内対応プロセスを保存する必要があります。苦情やセキュリティインシデントが発生した場合、これらの記録は継続的な管理を証明する重要な根拠となります。
最後に、再審査の仕組みも設ける必要があります。新たな広告チャネルの追加、CRMの変更、チャットプラグインの導入、AIカスタマーサービスの接続、フォームの改修はいずれも、データ処理活動を変化させる可能性があります。少なくとも半年に一度の見直しを推奨し、重大な技術変更については公開前に再評価を行うべきです。
結び:コンプライアンスを検証可能な運用能力にする
ドイツ語サイト構築におけるプライバシーポリシーとCookie同意は、本質的に企業のデータガバナンス能力がフロントエンドに現れたものです。本当に信頼できる対策は、一つの法的文書やバナーではなく、ページ機能、スクリプト設定、ベンダー管理、社内プロセスの間で一貫性を保つことです。
品質管理およびセキュリティ管理担当者にとって最も有効な判断基準は、ユーザーが実質的な選択権を得ているか、企業がデータの行き先を把握しているか、追跡を拒否した後に実際に停止しているか、関連記録を必要なときに明確に証明できるか、という点です。これらの条件を満たして初めて、サイトは成長と信頼の間により強固な基盤を築くことができます。
関連記事
 SWIFTの新規則が11月14日から施行:自由記述のみの住所を含むメッセージは拒否されます
 1Password、エージェントアクセスのセキュリティ機能「1Password for Agents」を発表
 DebugBear、DNSハイジャック発生後のサービス復旧を確認

関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。