- Der Zolltarifausschuss des Staatsrats passt die zusätzlichen Zölle auf US-Waren an: Der Zollsatz von 24 % wird für zwei Monate ausgesetzt10-11-2026Details anzeigen
- APEC-Treffen in Shenzhen: E-Commerce-Bestellungen fördern die Wirtschafts- und Handelskooperation im asiatisch-pazifischen Raum08-11-2026Details anzeigen
- Bei einer Veranstaltung zur Geschäftsanbahnung auf der China International Import Expo stand der China-Europa-Express im Fokus: B2B-Exporte im grenzüberschreitenden E-Commerce07-11-2026Details anzeigen
- Chinas Handelsministerium äußert sich zu zusätzlichen Abgaben auf Niedrigpreisimporte in die EU06-11-2026Details anzeigen
- Die Weltinternetkonferenz 2026 veröffentlicht zwei Berichte zur Internetentwicklung05-11-2026Details anzeigen
- Umsatz der großen Internetunternehmen in den ersten drei Quartalen: 1.716 Milliarden Yuan; Gewinnplus von 17,6 %05-11-2026Details anzeigen
DebugBear bestätigt die Wiederherstellung des Dienstes nach einem DNS-Hijacking-Vorfall
Am 9. November 2026 bestätigte DebugBear, ein Tool zur Überwachung der Website-Geschwindigkeit und der Core Web Vitals, dass der Dienst nach einem Sicherheitsvorfall mit DNS-Hijacking und der Einschleusung von bösartigem JavaScript in das Überwachungsskript vollständig wiederhergestellt wurde. Zuvor hatte DebugBear seinen Kunden empfohlen, das Überwachungsskript zu entfernen, um den damit verbundenen Risiken vorzubeugen.
Im Mittelpunkt des Vorfalls steht, dass Überwachungsskripte in der Regel in den Websites der Kunden eingebunden werden müssen. Wird ein Skript eines Drittanbieters böswillig manipuliert, kann sich das Risiko vom Tool selbst auf die Websites ausweiten, auf denen das Skript verwendet wird. Die Wiederherstellung des Dienstes zeigt, dass das Tool wieder betriebsbereit ist. Welche Auswirkungen der Vorfall auf einzelne Websites hatte, muss jedoch anhand der jeweiligen Nutzung beurteilt werden.
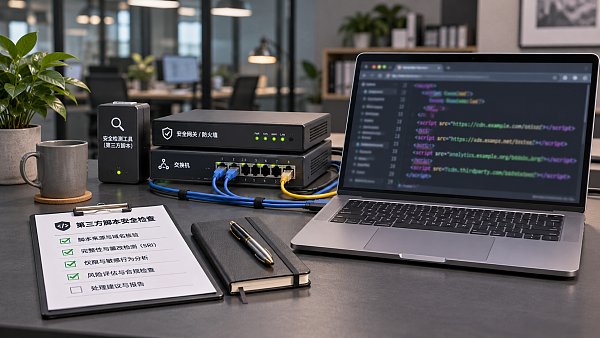
Unternehmen mit internationalen Märkten und Website-Betreiber, die DebugBear nutzen, sollten die vom Anbieter veröffentlichten Informationen zum Vorfall und die Anweisungen für Kunden verfolgen und prüfen, ob die betreffenden Skripte auf ihren Websites verwendet wurden und welche Maßnahmen sie zuvor ergriffen haben. Außerdem sollten sie weitere Informationen des Anbieters zum Umfang der Auswirkungen und zu den Sicherheitsmaßnahmen im Auge behalten.
Der Vorfall macht zudem deutlich, dass Website-Betreiber bei der Einführung von SaaS-Überwachungstools von Drittanbietern die Skriptsicherheit in ihre Prüfung einbeziehen und klare Verfahren für die Deaktivierung und Wiederherstellung im Falle eines Sicherheitsvorfalls festlegen sollten.
Verwandte Artikel
 DebugBear bestätigt die Wiederherstellung des Dienstes nach einem DNS-Hijacking-Vorfall
 Wie sicher sind die Daten auf einer Website-Plattform für den Außenhandel? Wie lassen sich Zugriffsrechte überprüfen?
 Die EU verlangt ab dem 1. November die Angabe von Produktkennungen für grenzüberschreitende Pakete mit geringem Warenwert
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。