- Bei einer Veranstaltung zur Geschäftsanbahnung auf der China International Import Expo stand der China-Europa-Express im Fokus: B2B-Exporte im grenzüberschreitenden E-Commerce07-11-2026Details anzeigen
- Chinas Handelsministerium äußert sich zu zusätzlichen Abgaben auf Niedrigpreisimporte in die EU06-11-2026Details anzeigen
- Die Weltinternetkonferenz 2026 veröffentlicht zwei Berichte zur Internetentwicklung05-11-2026Details anzeigen
- Umsatz der großen Internetunternehmen in den ersten drei Quartalen: 1.716 Milliarden Yuan; Gewinnplus von 17,6 %05-11-2026Details anzeigen
- Shopify-Umsatz und Transaktionsvolumen im dritten Quartal unter den Erwartungen, Aktie vorbörslich stark im Minus04-11-2026Details anzeigen
- Rückläufiger Traffic für Temu-Verkäufer: Die Verteilung des Plattform-Traffics verändert sich04-11-2026Details anzeigen
Wie sicher sind die Daten auf einer Website-Plattform für den Außenhandel? Wie lassen sich Zugriffsrechte überprüfen?
Ist die Datensicherheit bei einer Plattform für die Erstellung von Export-Websites gewährleistet? Dabei kommt es nicht nur darauf an, ob die Website eine verschlüsselte Verbindung verwendet. Entscheidend ist auch, wer sich im Backend anmelden, Kundeninformationen einsehen und Daten exportieren kann und ob sich diese Aktivitäten nachvollziehen lassen. Für Unternehmen, die eine Plattform auswählen, ist Sicherheit kein bloßes Versprechen des Anbieters, sondern eine Reihe von Bedingungen, die sich anhand von Berechtigungseinstellungen, praktischen Vorführungen und vertraglichen Vereinbarungen überprüfen lassen.
Auf einer Export-Website werden nicht nur Seiteninhalte gespeichert, sondern möglicherweise auch Anfragen, Kontaktdaten von Kunden, Bestellungen, Angebotsdateien und Informationen zu Marketingkonten. Wenn Website-Erstellung, SEO, Werbung und Social-Media-Dienste in einem gemeinsamen Arbeitsablauf zusammenlaufen, steigt die Zahl der beteiligten Personen und Tools von Drittanbietern. Deshalb sollten Berechtigungsgrenzen frühzeitig klar festgelegt werden.
Zuerst die Daten erfassen, dann den Zugriff festlegen
Bevor Sie die Berechtigungen überprüfen, sollten Sie klären, auf welche Daten die Plattform zugreift, woher diese stammen und wohin sie weitergeleitet werden. Informationen, die Besucher über ein Formular übermitteln, können beispielsweise im Website-Backend gespeichert oder mit einem Kundenmanagementsystem, einem E-Mail-Postfach oder einem Marketingtool eines Drittanbieters synchronisiert werden. Selbst wenn die Berechtigungen im Website-Backend angemessen konfiguriert sind, können ein gemeinsam genutztes Postfach für Anfragen oder ein angebundenes System weiterhin ein Einfallstor für Datenlecks sein.
Die gängigen Berechtigungen lassen sich nach Arbeitsbedarf unterscheiden: Mitarbeiter, die Inhalte bearbeiten, müssen Seiten ändern können, benötigen aber in der Regel keinen Exportzugriff auf sämtliche Anfragen. Der Vertrieb muss Kundeninformationen bearbeiten können, aber nicht unbedingt die Sicherheitseinstellungen der Website ändern dürfen. Eine Werbeagentur benötigt möglicherweise Zugriff auf Landingpages oder Werbekonten, sollte jedoch nicht standardmäßig alle Kunden- und Bestelldaten einsehen können.
Bei Angeboten, Kundenlisten, Bestellungen oder anderen sensiblen Informationen sollten Sie nicht nur prüfen, ob sie eingesehen werden können, sondern auch, ob sie gesucht, heruntergeladen, gesammelt exportiert, gelöscht oder weitergeleitet werden können. Dass Daten auf einer Seite nicht sichtbar sind, bedeutet nicht zwangsläufig, dass ein Konto nicht über eine Export-Schnittstelle oder ein verbundenes Tool darauf zugreifen kann.
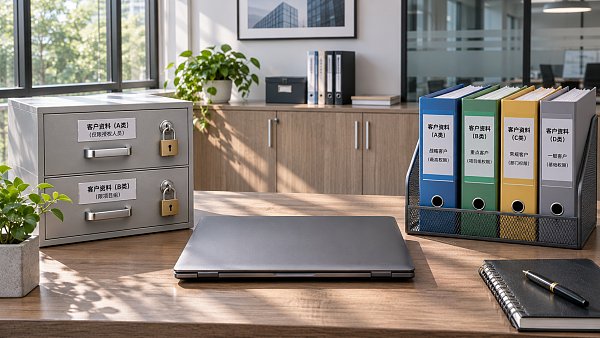
Berechtigungen mit echten Konten testen, statt sich nur auf Rollenbezeichnungen zu verlassen
Dass eine Plattform Rollen wie „Administrator“, „Redakteur“ oder „Vertrieb“ anbietet, zeigt lediglich, dass es verschiedene Rollenkategorien gibt. Es bedeutet nicht, dass die Berechtigungen den Anforderungen des Unternehmens entsprechen. Bitten Sie bei der Produktvorführung darum, sich mit unterschiedlichen Rollen anzumelden und die Berechtigungen anhand konkreter Arbeitsaufgaben zu überprüfen.
- Prüfen, ob Konten individuell zugewiesen sind. Jeder Mitarbeiter und jede externe Fachkraft sollte ein eigenes Konto verwenden. Ein gemeinsam genutztes Administratorkonto erschwert die Übergabe beim Ausscheiden von Mitarbeitern, die Nachverfolgung von Verantwortlichkeiten und die rechtzeitige Sperrung des Zugriffs.
- Den Umfang der Berechtigungen prüfen. Prüfen Sie, ob der Zugriff nach Website, Sprachversion, Geschäftsbereich oder Datentyp eingeschränkt werden kann. Muss eine externe Fachkraft, die englische Inhalte betreut, beispielsweise Anfragen aus allen Märkten einsehen können?
- Sensible Aktionen überprüfen. Testen Sie einzeln, ob Konten mit einfachen Berechtigungen Kundenlisten exportieren, Anfragen löschen, die Empfängeradresse eines Formulars ändern, Benutzer hinzufügen oder Administratorrechte anpassen können. Einsehen, Exportieren und Löschen sollten möglichst getrennt steuerbar sein.
- Die Deaktivierung von Konten prüfen. Simulieren Sie das Ausscheiden eines Mitarbeiters oder das Ende einer Zusammenarbeit. Deaktivieren Sie das Konto und prüfen Sie, ob sich die betreffende Person weiterhin anmelden kann. Kontrollieren Sie außerdem, ob zugehörige Berechtigungen, API-Zugangsdaten und freigegebene Dateien ebenfalls berücksichtigt wurden.
Nicht alle Plattformen erlauben es, Berechtigungen bis auf einzelne Felder oder Seiten herunterzubrechen. Bei kleinen Teams mit wenig sensiblen Daten können eine klare Rollenverteilung und strenge Kontrolle der Administratorrechte ausreichen. Arbeiten jedoch mehrere Abteilungen, Regionen oder externe Agenturen gleichzeitig zusammen, können zu grob abgestufte Berechtigungen Unternehmen dazu zwingen, zwischen Effizienz und Datenexposition abzuwägen.
Worauf können Administratoren und Dienstleister zugreifen?
Neben den unternehmenseigenen Konten sollten Sie auch klären, wie Plattformbetrieb, technischer Support und externe Teams auf das System zugreifen. Bei einer Störung müssen Servicemitarbeiter möglicherweise das System untersuchen. Das bedeutet jedoch nicht, dass sie dauerhaft uneingeschränkte Backend-Berechtigungen erhalten sollten. Lassen Sie sich vom Anbieter erläutern, unter welchen Bedingungen Supportmitarbeiter Zugriff erhalten, wie dieser Zugriff begrenzt wird, ob eine Genehmigung des Unternehmens erforderlich ist und wie die Berechtigung nach Abschluss des Zugriffs entzogen wird.
Integrierte Website- und Marketingdienste können außerdem Werbekonten, Webanalyse-Tools, Social-Media-Konten und Formular-Plug-ins umfassen. Bei der Anbindung sollten Plattformkonten und Konten von Drittanbietern getrennt betrachtet werden: Wenn Sie ein Konto im Website-Backend widerrufen, werden dadurch nicht zwangsläufig auch Berechtigungen für Werbekonten oder API-Tokens entzogen. Erstellen Sie bereits vor Beginn der Zusammenarbeit eine Liste aller Berechtigungen und dokumentieren Sie Kontoinhaber, Berechtigte, Verwendungszweck und Vorgehen beim Beenden der Zusammenarbeit.
Bei Plattformen, die sowohl Website-Erstellung als auch internationales Marketing anbieten, wie Yiyingbao, können Sie bei der Bewertung die Berechtigungen für das Website-Backend und die Marketingzusammenarbeit in einer gemeinsamen Übersicht prüfen. Die tatsächlich verfügbaren Rollenstufen, die Vergabe von Berechtigungen an Dritte und die Zugriffsverfahren für Servicemitarbeiter sollten durch Produktvorführungen und Vereinbarungen zum Service konkret festgelegt werden. Allein aus einem „integrierten“ Angebot lässt sich nicht schließen, dass die Berechtigungen ausreichend granular sind.
Aktivitätsprotokolle müssen eine Nachverfolgung ermöglichen
Eine Protokollierungsfunktion allein gewährleistet noch nicht, dass sich ein Vorfall im Nachhinein aufklären lässt. Prüfen Sie, ob die Protokolle den handelnden Benutzer, den Zeitpunkt, die Art der Aktion und das betroffene Objekt erfassen und ob sie Anmeldungen, Änderungen von Berechtigungen, Datenexporte und Löschungen sowie Änderungen an Formular-Empfangsadressen oder Berechtigungen von Drittanbietern abdecken.
Klären Sie außerdem, wie lange Protokolle gespeichert werden, wer sie einsehen kann, ob sie exportiert werden können und ob normale Administratoren sie löschen oder ändern können. Die Speicherdauer sollte dem Bedarf des Unternehmens an Audits und Untersuchungen entsprechen. Werden risikoreiche Aktionen nicht protokolliert oder verwenden mehrere Personen dasselbe Konto, kann es selbst bei festgestelltem Datenabfluss unmöglich sein, die Verantwortlichen zu ermitteln.
Bitten Sie den Anbieter, in einer Testumgebung eine Berechtigungsänderung oder einen Datenexport durchzuführen, und sehen Sie sich anschließend den zugehörigen Protokolleintrag an. Fragen Sie bei häufigen fehlgeschlagenen Anmeldungen, Anmeldungen von ungewöhnlichen Standorten oder umfangreichen Exporten auch, ob die Plattform Warnmeldungen bereitstellt und an wen diese gesendet werden. Wenn keine automatischen Warnmeldungen verfügbar sind, sollte das Unternehmen prüfen, ob es diesen Mangel durch regelmäßige Kontrollen ausgleichen kann.
Beendigung, Backups und Verantwortlichkeiten als Auswahlkriterien festlegen
Neben der Berechtigungsverwaltung ist auch die Möglichkeit, Daten zurückzuerhalten, für die Sicherheit entscheidend. Fragen Sie, welche Inhalte sich aus der Plattform exportieren lassen, etwa Anfragen, Bestellungen, Seitenmaterialien und Datenbankinhalte, ob der Export in gängigen Formaten erfolgt und ob Anhänge sowie Feldbeziehungen erhalten bleiben. Dass sich Webseiten herunterladen lassen, bedeutet nicht, dass Formulardaten und Kundendatensätze ebenfalls vollständig migriert werden können.
Klären Sie bei Backups den Umfang, die Häufigkeit, die Aufbewahrungsdauer und das Wiederherstellungsverfahren. Unterscheiden Sie dabei zwischen „Es gibt ein Backup“ und „Die Daten lassen sich in einen nutzbaren Zustand wiederherstellen“. Bei Geschäftsprozessen, die nicht lange ohne Anfragen oder Bestellungen auskommen, sollten auch die benötigte Wiederherstellungszeit und die Zusammenarbeit der Parteien bewertet werden.
Im Vertrag oder in den Serviceunterlagen sollten außerdem die Eigentumsrechte an den Daten, der Export und die Löschung nach Beendigung des Service, der Umfang der Verarbeitung durch Dritte sowie die Benachrichtigungs- und Mitwirkungspflichten bei Sicherheitsvorfällen festgelegt werden. Bei personenbezogenen Daten von Besuchern aus dem Ausland sollten unter Berücksichtigung der abgedeckten Geschäftsregionen, der Datenflüsse und der geltenden Anforderungen die Erhebung, Speicherung und grenzüberschreitende Verarbeitung unter Einbeziehung der zuständigen internen Stellen des Unternehmens bewertet werden.
Bei der endgültigen Auswahl können Sie als Abnahmekriterien für die Produktvorführung festlegen, ob Berechtigungen nach Stellenprofil vergeben werden können, Exporte nachvollziehbar sind, bei Beendigung der Zusammenarbeit sämtliche Berechtigungen entzogen werden können und Daten zurückerlangt werden können. Bei Plattformen, die Kundenlisten und Bestellungen verwalten, sollten Sie den Start nicht überstürzen, wenn diese Bedingungen nur auf mündlichen Zusagen beruhen oder den Verwaltungsanforderungen des Unternehmens nicht entsprechen – selbst wenn Website-Erstellung und Marketing umfassend unterstützt werden.
Verwandte Artikel
 Wie sicher sind die Daten auf einer Website-Plattform für den Außenhandel? Wie lassen sich Zugriffsrechte überprüfen?
 Die EU verlangt ab dem 1. November die Angabe von Produktkennungen für grenzüberschreitende Pakete mit geringem Warenwert
 Wie lässt sich der Missbrauch von Backend-Konten bei einer SaaS-Website verhindern?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。