- 商務部、EUによる低価格輸入品への追加課税について回答06/11/2026詳細を見る
- 2026年世界インターネット大会、インターネット発展に関する報告書2冊を発表05/11/2026詳細を見る
- 第1~第3四半期の一定規模以上のインターネット関連企業の売上高は1兆7,160億元、利益は17.6%増05/11/2026詳細を見る
- Shopify、第3四半期の売上高と取引総額が予想を下回り、株価は寄り付き前に大幅下落04/11/2026詳細を見る
- Temu出店者の流入減少、プラットフォームの流量配分の構図に変化04/11/2026詳細を見る
- 英国の規制当局、EC事業者に強制配送料を含む総額の明示を義務付け04/11/2026詳細を見る
海外向けWebサイト構築プラットフォームのデータは安全?アクセス権限の確認方法
海外向けWebサイト構築プラットフォームのデータは安全ですか?暗号化接続を使用しているかどうかだけでなく、誰が管理画面にログインできるのか、顧客情報を閲覧・エクスポートできるのか、また、これらの操作を追跡できるのかも確認する必要があります。導入を検討する企業にとって、安全性はベンダーの一言の約束ではなく、権限設定、実際のデモ、契約上の取り決めを通じて確認できる条件の集合です。
海外向けWebサイトには、ページのコンテンツだけでなく、問い合わせ、顧客の連絡先、注文、見積書ファイル、マーケティングアカウント情報などが保存される場合があります。Webサイト構築、SEO、広告、ソーシャルメディアのサービスで同じワークフローを共有すると、関係者やサードパーティーツールが増えるため、権限の境界をあらかじめ明確にしておくことが重要です。
まずデータを洗い出し、次にアクセスできる人を決める
権限を確認する前に、プラットフォームがどのようなデータを扱い、そのデータがどこから取得され、どこへ流れるのかを把握しましょう。たとえば、訪問者がフォームから送信した情報は、Webサイトの管理画面に保存されるだけでなく、顧客管理システム、メール、サードパーティーのマーケティングツールに同期される場合があります。Webサイトの管理画面で適切に権限を設定していても、問い合わせを受信する共有メールボックスや外部システムが情報漏えいの入口になる可能性があります。
業務上の必要性に応じて、一般的な権限をいくつかに分けることができます。コンテンツ編集担当者はページを編集する必要がありますが、通常、すべての問い合わせをエクスポートする必要はありません。営業担当者は顧客情報を扱う必要がありますが、Webサイトのセキュリティ設定を変更する必要があるとは限りません。広告代理店はランディングページや広告アカウントを管理する必要がある場合がありますが、すべての顧客情報や注文データへのアクセス権を既定で付与すべきではありません。
見積書、顧客リスト、注文などの機密情報を扱う場合は、「閲覧できるか」だけでなく、検索、ダウンロード、一括エクスポート、削除、転送などの操作も個別に確認してください。画面上でデータが見えなくても、アカウントからエクスポート機能や連携ツールを通じてデータを取得できないとは限りません。
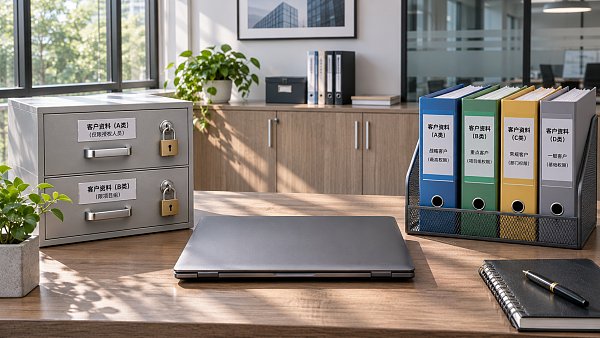
役割名を見るだけでなく、実際のアカウントで権限をテストする
プラットフォームに「管理者」「編集者」「営業」などの役割が用意されていても、役割が分類されていることを示すにすぎず、権限の区分が企業のニーズを満たすとは限りません。導入検討時のデモでは、異なる役割のアカウントでそれぞれログインし、実際の業務を想定して確認するようベンダーに依頼しましょう。
- アカウントが個別に発行されているか確認する。従業員や外部のサービス担当者には、それぞれ個別のアカウントを使用させます。複数人で管理者アカウントを共用すると、退職時の引き継ぎ、責任の追跡、迅速なアクセス停止が難しくなります。
- 権限の範囲を確認する。Webサイト、言語バージョン、業務範囲、データの種類ごとにアクセスを制限できるか確認します。たとえば、英語コンテンツを担当する外部委託先が、すべての市場からの問い合わせを見る必要があるかを確認します。
- 機密性の高い操作を確認する。一般アカウントで、顧客リストのエクスポート、問い合わせの削除、フォームの受信先メールアドレスの変更、ユーザーの追加、管理者権限の変更ができるかをそれぞれテストします。閲覧、エクスポート、削除は個別に制御できることが望ましいです。
- アカウントの利用停止を確認する。担当者の退職や契約終了を想定し、アカウントを無効化した後もログインできないかをテストします。また、関連するアクセス権、API認証情報、共有ファイルも適切に処理されているか確認します。
すべてのプラットフォームが、項目ごと、ページごとの細かな権限設定に対応しているわけではありません。チームが小規模で、データの機密性が比較的低い場合は、役割分担を明確にし、管理者権限を厳格に管理するだけで十分なこともあります。一方、複数の部門、地域、外部代理店が同時に連携する場合、権限の粒度が粗いと、効率とデータの露出のどちらかを選ばざるを得なくなる可能性があります。
管理者やサービス提供者は何を閲覧できるのか?
企業が保有するアカウントに加え、プラットフォームの運用担当者、テクニカルサポート、外部委託チームのアクセス方法も確認する必要があります。障害対応の際、サービス担当者がシステムを調査する必要がある場合もありますが、無制限の管理画面アクセス権を長期にわたって保持すべきということではありません。どのような条件でサポート担当者がアクセスするのか、アクセス範囲をどのように限定するのか、企業の承認が必要か、作業終了後にどのように権限を取り消すのかをベンダーに確認しましょう。
Webサイト構築とマーケティングを一体で提供するサービスでは、広告アカウント、アクセス解析ツール、ソーシャルメディアアカウント、フォームプラグインが関係する場合もあります。接続時には、プラットフォームアカウントの権限とサードパーティーアカウントの権限を区別してください。Webサイト管理画面のアカウントを無効にしても、広告アカウントへのアクセス権やAPIトークンが自動的に取り消されるとは限りません。契約開始前にアクセス権の一覧を作成し、アカウントの所有者、アクセス権の付与先、用途、契約終了時の手順を記録しておきましょう。
Webサイト構築と海外マーケティングサービスを同時に提供するプラットフォーム(易营宝など)を評価する際は、Webサイトの管理画面とマーケティング業務の連携を、同じ権限一覧で確認できます。利用できる役割の粒度、サードパーティーへのアクセス権の付与方法、サービス担当者のアクセス手順については、製品デモとサービス契約で具体的に確認する必要があります。「一体型」であることだけを根拠に、権限が十分に細かく設定できると判断してはいけません。
操作記録から追跡できることを確認する
ログ機能があるからといって、問題発生後に原因を特定できるとは限りません。ログに操作した人、日時、操作の種類、対象が記録されるか、ログイン、権限変更、データのエクスポートや削除、フォームの受信先アドレスやサードパーティーへのアクセス権の変更などを記録できるかを確認しましょう。
ログの保存期間、閲覧できる人、エクスポートの可否、一般管理者が記録を削除または変更できるかも確認が必要です。ログの保存期間は、企業内の監査や調査のニーズに合わせる必要があります。リスクの高い操作が記録されない場合や、複数人で同じアカウントを使っている場合は、データ流出を把握しても責任者を特定できない可能性があります。
デモ環境で権限の変更やデータのエクスポートを実行し、対応する記録を確認できるようベンダーに依頼しましょう。ログインの失敗が頻発した場合、通常と異なる場所からログインした場合、大量のデータをエクスポートした場合などに、プラットフォームがアラートを提供するか、アラートの送信先を確認することもできます。自動アラートがないプラットフォームについては、定期的な確認で補える体制が企業にあるかを評価する必要があります。
契約終了、バックアップ、責任分担を導入条件に含める
権限管理に加えて、データを取り出せるかどうかもセキュリティに影響します。問い合わせ、注文、ページ素材、データベースの内容など、どのデータをエクスポートできるかをプラットフォームに確認しましょう。エクスポート後に一般的な形式で利用できるか、添付ファイルや項目間の関連性が保持されるかも確認が必要です。Webサイトのページをダウンロードできても、フォームのデータや顧客記録を完全に移行できるとは限りません。
バックアップについては、対象範囲、頻度、保存期間、復元方法を確認し、「バックアップがあること」と「利用可能な状態まで復元できること」を区別しましょう。問い合わせや注文を長時間停止できない業務では、復旧に必要な時間や双方の連携方法も評価に含める必要があります。
契約書やサービス関連文書には、データの帰属、サービス終了後のエクスポートと削除の手順、第三者による処理の範囲、セキュリティインシデント発生時の通知および協力責任も明記する必要があります。海外の訪問者の個人情報を扱う場合は、対象地域、データの移転経路、適用される要件を踏まえ、企業内の関係者が情報の収集、保存、越境移転の取り扱いを評価する必要があります。
最終的な選定では、「役割に応じて権限を付与できるか」「エクスポートを追跡できるか」「契約終了時にアクセス権を完全に取り消せるか」「データを取り出せるか」をデモの受け入れ項目にできます。顧客リストや注文を扱うプラットフォームで、これらの条件が口頭での約束にしか頼れない、または企業の管理要件に合わない場合は、Webサイト構築やマーケティング機能が充実していても、導入を急ぐべきではありません。
関連記事
 海外向けWebサイト構築プラットフォームのデータは安全?アクセス権限の確認方法
 EU、11月1日から低額越境小包に製品識別コードの申告を義務付け
 SaaSサイト構築で管理画面のアカウント乗っ取りを防ぐには?
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。