- EU、輸入小包に対する課税額を5ユーロに引き上げる方針31/10/2026詳細を見る
- マースク、中東向け緊急運営コスト回収サーチャージを1コンテナあたり2,000米ドルに改定30/10/2026詳細を見る
- 商務部:第1~第3四半期のオンライン小売額は4.4%増、越境ECも引き続き高い伸び29/10/2026詳細を見る
- CCTV報道:AIスマートハードウェアの海外展開が加速、一部の人気商品の受注は来年分まで埋まる29/10/2026詳細を見る
- Alphabet第3四半期決算:Google検索広告収入が10.5%増加し、820億ドルに29/10/2026詳細を見る
- AliExpress、ロシア向けサービスの新規則を発表、Wildberriesとの商品連携に関連28/10/2026詳細を見る
SaaSサイト構築で管理画面のアカウント乗っ取りを防ぐには?
一見すると何の変哲もない管理画面へのログインでも、海外顧客獲得の一連の流れ全体に影響を及ぼす可能性があります。攻撃者が問い合わせ先メールアドレスを変更すれば、営業チームは顧客からのメッセージを受け取れなくなります。広告のランディングページのリンクを差し替えられれば、広告予算が誤った遷移先に使われるおそれがあります。さらに、ドメインのDNS設定や管理者権限まで変更されると、影響範囲はさらに広がります。SaaSサイト構築のセキュリティ対策を策定するうえで必要なのは、管理画面に複雑なパスワードを設定することだけではありません。誰がログインでき、何を操作できるのか、そして異常が発生した際にいかに迅速に検知し対処するかを明確にすることが重要です。
まずアカウントを洗い出す:サイト管理者だけに注目しない
セキュリティ管理担当者が確認に着手する際は、まず人員と操作経路の両面から整理するとよいでしょう。サイトのスーパー管理者だけでなく、コンテンツ編集者、SEO担当者、広告代理店、技術サービスプロバイダー、一時的に翻訳を担当するスタッフも、管理画面や関連プラットフォームにアクセスする可能性があります。また、ドメイン登録事業者、DNSサービス、メール、広告アカウント、サイトに連携されたサードパーティアプリも確認が必要です。これらの窓口はサイト構築の管理画面に直接属していなくても、間接的にサイトへのアクセスや顧客データに影響を及ぼす可能性があります。
各アカウントについて、管理責任者、用途、権限範囲、最終利用状況を記録し、特に共用アカウント、退職者のアカウント、長期間使われていないアカウント、管理者が不明なサードパーティの認可を洗い出します。多言語サイトでは特に、ある地域チームの編集権限がすべてのサイトに及んでいると、誤操作やアカウント侵害が発生した際の影響が拡大します。
ログイン時のセキュリティを強化しつつ、従業員がルールを回避しないようにする
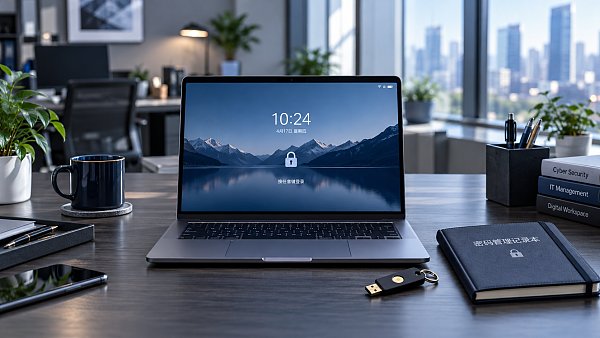
管理画面では個別のアカウントを使用し、複数人で同じ認証情報を使い回さないようにしましょう。問題が発生した際に、原因を追跡しにくくなるためです。パスワードは十分な長さを確保し、メールやソーシャルメディアなど、ほかのアカウントと使い回さないでください。パスワード管理ツールでランダムなパスワードを生成・保管し、漏えいが疑われる場合は直ちに変更します。定期的な変更だけに頼るべきではありません。
管理者、財務担当者、顧客データを扱うアカウントでは、優先的に多要素認証を有効にしてください。プラットフォームが対応している場合は、セキュリティキー、パスキー、認証アプリを優先します。SMS認証も代替手段になりますが、電話番号が乗っ取られるリスクなどに注意が必要です。リカバリーコードはオフラインで保管するか、安全に管理し、ログインパスワードと同じ共有文書に保存しないでください。
海外出張やリモートでの共同作業が多いチームでは、国や地域だけを基準にログインをブロックすると、通常業務に支障が出る可能性があります。より適切な方法は、プラットフォームの機能に応じて、不審なログインの通知、ログイン失敗回数の制限、セッションタイムアウト、信頼できるデバイスの管理を設定することです。オフィスのネットワークを利用し、アクセス場所が比較的固定されている高権限の職種については、IPアドレスによるアクセス制限も検討できます。具体的な機能は、選択したSaaSプラットフォームが実際に対応しているかどうかを確認してください。
権限をどう分ければ、「一人のアカウントが盗まれただけでサイト全体が危険にさらされる」事態を防げるか
権限設計の要点は、全員の操作範囲を最小限にすることではなく、それぞれが業務に必要な情報だけにアクセスできるようにすることです。製品記事を公開する編集者は、通常、ドメインの変更や管理者の追加を行う必要はありません。広告代理店がランディングページを確認する場合も、すべての顧客問い合わせをエクスポートする権限が必要とは限りません。
- 職務に応じて権限を割り当てる:システム管理、コンテンツ編集、マーケティング運用、データ閲覧などの役割を分けます。プラットフォームが詳細な権限設定に対応している場合は、サイト、言語バージョン、データの範囲をできるだけ制限します。
- リスクの高い操作は個別に管理する:問い合わせの受信メールアドレスの変更、ドメインの紐付け、顧客データのエクスポート、管理者の変更などの操作には、可能な限り承認、追加認証、または二者確認を導入します。
- 一時的な権限には期限を設定する:外部委託先がページ制作や広告設定を完了したら、速やかに権限を回収します。従業員の異動・退職時にはアカウントを停止し、本人が作成した共有リンクや認可も確認します。
- 管理下にある緊急用管理者アカウントを確保する:最高権限を一人だけが持つ状況を避けるとともに、予備アカウントの認証を強化し、定期的に利用可能な状態か確認します。
プラットフォームがきめ細かな役割設定に対応していない場合でも、利便性を理由にスーパー管理者アカウントを安易に共有すべきではありません。より適切な権限管理方法が見つかるまでは、リスクの高い操作を指定担当者に集約し、チケット、変更記録、相互確認で補完できます。
異常を見つけるには、セキュリティ監査で何を確認すべきか
ログは、事故が起きた後に確認するためだけの記録ではありません。品質管理またはセキュリティ管理の担当者は、サイト運用担当者と確認頻度を決め、ログイン時刻、アクセス元、失敗回数に加え、アカウントの作成、権限変更、機密情報のエクスポート、重要な設定変更を確認します。重要なサイトでは、利用可能なアラートを社内で日常的に使っている通知チャネルに連携し、誰が対応するかを明確にして、通知が届いても対応されない事態を防ぎます。
監査結果を業務上の成果とも結び付ける必要があります。たとえば、サイトのページに異常がなくても、問い合わせ通知のメールアドレスが変更されていれば、顧客を失って初めて問題に気付くことがあります。問い合わせの受信先、フォームの送信結果、広告ランディングページのリンク、支払い情報や連絡先情報、多言語ページ内の重要な遷移先を定期的に照合することをおすすめします。フォームのテストには、テスト用と明記した情報を使用し、送信から受信まで一連の経路全体を確認してください。
SaaSサービスの導入時や見直し時には、どの操作がログに記録されるのか、どのくらいの期間保存されるのか、エクスポートできるのか、異常発生後にサービス提供者からどのような支援を受けられるのかを確認できます。「ログがある」ことを「監査が完了している」ことと同一視してはいけません。具体的なアカウントと操作時刻を特定するのに十分なログかどうかも確認が必要です。
アカウントが乗っ取られた疑いがある場合、原因を推測するより対応の順序が重要
- まず影響を抑える:疑わしいアカウントを停止または凍結し、アクティブなセッションと関連する認可を取り消します。信頼できるデバイスから影響を受けたアカウントのパスワードを変更し、多要素認証が改ざんされていないか確認します。
- 重要な資産を保護する:ほかの管理者、ドメインとDNS、問い合わせ用メールアドレス、広告アカウント、サードパーティアプリを確認し、攻撃者が関連する別の窓口から再侵入するのを防ぎます。
- 証拠を保全し、影響範囲を特定する:ログイン・操作ログ、異常のあるページ、変更時刻を保存し、SaaSサービス提供者に連絡して調査への協力を依頼します。証拠を確保する前に、記録を安易に消去しないでください。
- 復旧して検証する:信頼できるバックアップ、または正当性を確認済みの設定に基づいてコンテンツを復旧し、ページ、フォーム、遷移先を一つずつテストします。顧客データが関係する場合は、適用される法令および社内手順に従い、通知や報告の義務を評価します。
事後には、侵入経路も振り返ります。フィッシングメールだったのか、パスワードの使い回しだったのか、退職者のアカウントが停止されていなかったのか、サードパーティへの認可範囲が広すぎたのかを確認します。原因を権限の見直し、トレーニング、業務プロセスの改善につなげて初めて、同様の問題の再発を減らせます。
サイト構築プラットフォームを選ぶ際は、セキュリティ上の責任範囲を明確にする
サイト構築とマーケティングサービスを一体化すると、サイト構築、SEO、広告、ソーシャルメディアの連携がより密接になる一方、アカウントの境界はより複雑になります。プラットフォームを選ぶ際は、多言語サイト構築やマーケティング機能だけでなく、多要素認証、役割ごとの権限設定、操作ログ、データのバックアップと復元、サードパーティの認可管理などの機能も確認し、障害やセキュリティインシデントへの対応方法も把握しておく必要があります。機能の提供状況、適用範囲、設定条件については、サービス提供者が実際に提供する情報を確認してください。
易营宝が提供するスマートサイト構築および海外マーケティングサービスを例にすると、企業はサイトとマーケティングの連携フローを計画する際、自社の職務分担に応じて、管理画面の権限、データへのアクセス、引き継ぎ方法をサービスチームと確認できます。アカウントに異常が起きてから慌てて洗い出す必要はありません。実効性のあるSaaSサイト構築のセキュリティ対策とは、プラットフォームが必要な管理機能を提供し、企業もアカウント管理、日常的な点検、緊急対応訓練を継続して実施することです。
関連記事
 SaaSサイト構築で管理画面のアカウント乗っ取りを防ぐには?
 B2BウェブサイトのCookieポリシーでは、トラッキングの目的をどのように説明すべきですか?
 EU、11月1日から製品識別コードの個別申告を義務化、eBayと敦煌網も同時に対応
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。