- يعتزم الاتحاد الأوروبي رفع الرسوم المفروضة على الطرود الصغيرة الواردة إلى 5 يورو31-10-2026عرض التفاصيل
- تعدّل ميرسك رسوم استرداد تكاليف التشغيل الطارئة في الشرق الأوسط إلى 2000 دولار لكل حاوية30-10-2026عرض التفاصيل
- وزارة التجارة: ارتفعت مبيعات التجزئة عبر الإنترنت بنسبة 4.4% خلال الأرباع الثلاثة الأولى، مع استمرار التجارة الإلكترونية العابرة للحدود في تحقيق نمو سريع29-10-2026عرض التفاصيل
- تقرير CCTV: تسارع توسع الأجهزة الذكية المدعومة بالذكاء الاصطناعي في الأسواق الخارجية، وامتداد طلبات بعض المنتجات الرائجة إلى العام المقبل29-10-2026عرض التفاصيل
- تقرير Alphabet المالي للربع الثالث: ارتفاع إيرادات إعلانات بحث Google بنسبة 10.5% إلى 82 مليار دولار29-10-2026عرض التفاصيل
- أعلنت AliExpress عن قواعد جديدة لخدماتها الموجّهة إلى روسيا، مرتبطة بتكامل المنتجات مع Wildberries28-10-2026عرض التفاصيل
كيف تمنع منصات إنشاء المواقع بنظام SaaS اختراق حسابات لوحة التحكم؟
قد يؤدي تسجيل دخول يبدو عادياً إلى لوحة التحكم إلى التأثير في سلسلة اكتساب العملاء في الأسواق الخارجية بأكملها: فقد يغيّر المهاجم عنوان البريد الإلكتروني الذي تُرسل إليه الاستفسارات، فلا يتلقى فريق المبيعات رسائل العملاء؛ أو يستبدل رابط صفحة الهبوط الإعلانية، فتُوجَّه ميزانية الإعلانات إلى عنوان خاطئ؛ وإذا غيّر أيضاً إعدادات DNS للنطاق أو صلاحيات المسؤول، فقد يتسع نطاق التأثير أكثر. ولا يقتصر وضع خطة أمنية لموقع مبني على SaaS على تعيين كلمة مرور معقدة للوحة التحكم، بل يتطلب أيضاً معرفة من يمكنه تسجيل الدخول، وما الذي يمكنه فعله، وكيفية اكتشاف الحوادث ومعالجتها في الوقت المناسب عند وقوعها.
ابدأ بحصر الحسابات: لا تقتصر على مسؤولي الموقع
عندما يتولى موظفو الأمن والإدارة مراجعة النظام، يمكنهم البدء بفحص الأشخاص ونقاط الدخول إلى العمليات. فإلى جانب المسؤول العام للموقع، قد يتمكن محررو المحتوى وموظفو SEO ووكلاء الإعلانات ومقدمو الخدمات التقنية والمترجمون المؤقتون من الوصول إلى لوحة التحكم أو المنصات المرتبطة بها. وينبغي للشركات أيضاً مراجعة مسجّل النطاقات وخدمة DNS والبريد الإلكتروني وحسابات الإعلانات والتطبيقات الخارجية المرتبطة بالموقع. قد لا تكون هذه نقاط الدخول جزءاً من لوحة تحكم الموقع، لكنها قد تؤثر بشكل غير مباشر في الوصول إلى الموقع وبيانات العملاء.
سجّل لكل حساب المسؤول عنه والغرض منه ونطاق صلاحياته وآخر مرة استُخدم فيها، مع التركيز على الحسابات المشتركة وحسابات الموظفين السابقين والحسابات الخاملة منذ مدة طويلة، إضافة إلى تفويضات التطبيقات الخارجية التي لا يوجد من يتولى مسؤوليتها. وفي المواقع متعددة اللغات على وجه الخصوص، إذا كانت صلاحيات التحرير الممنوحة لفريق إقليمي تشمل جميع المواقع، فقد يتضاعف أثر الخطأ أو اختراق الحساب.
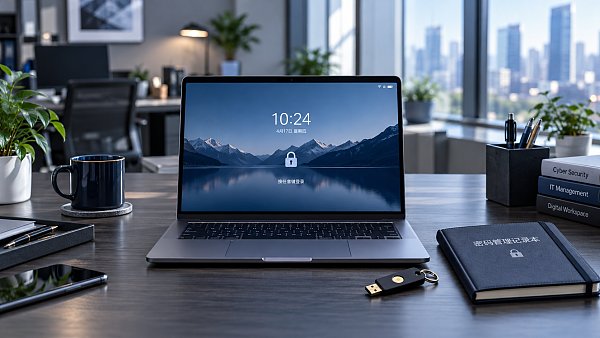
عزّز متطلبات تسجيل الدخول، من دون دفع الموظفين إلى تجاوز القواعد
ينبغي استخدام حسابات منفصلة للوحة التحكم، وتجنب استخدام عدة أشخاص مجموعة كلمات المرور نفسها، إذ يصعب عند وقوع مشكلة تتبع المسؤول عنها. يجب أن تكون كلمات المرور طويلة بما يكفي وألا يُعاد استخدامها في حسابات أخرى مثل البريد الإلكتروني أو وسائل التواصل الاجتماعي. ويمكن الاستعانة بأدوات إدارة كلمات المرور لإنشاء كلمات مرور عشوائية وحفظها، وتغييرها فور الاشتباه في تسربها، بدلاً من الاعتماد على تغييرها وفق جدول دوري فحسب.
أعطِ الأولوية لتفعيل المصادقة متعددة العوامل لحسابات المسؤولين والمالية والحسابات التي تتعامل مع بيانات العملاء. وإذا كانت المنصة تدعم ذلك، ففضّل مفاتيح الأمان أو مفاتيح المرور أو تطبيقات المصادقة. ويمكن استخدام التحقق عبر الرسائل النصية كخيار بديل، مع الانتباه إلى مخاطر مثل نقل رقم الهاتف إلى جهة أخرى. ينبغي حفظ رموز الاسترداد دون اتصال بالإنترنت أو في مكان آمن، وعدم وضعها في المستند المشترك نفسه الذي يحتوي على كلمات مرور تسجيل الدخول.
بالنسبة إلى الفرق التي تسافر باستمرار عبر الحدود أو تتعاون عن بُعد، قد يؤثر حظر تسجيل الدخول استناداً إلى الدولة أو المنطقة وحدها في سير العمل الطبيعي. والأفضل هو الاستفادة من إمكانات المنصة لضبط تنبيهات تسجيل الدخول غير المعتاد، والحد من محاولات تسجيل الدخول الفاشلة، وانتهاء مهلة الجلسات، أو إدارة الأجهزة الموثوقة. كما يمكن تقييم تقييد الوصول بحسب عنوان IP للوظائف ذات الصلاحيات العالية التي تستخدم شبكة المكتب ويكون موقع وصولها ثابتاً نسبياً. ويجب أن تتوافق الوظائف المحددة مع ما تدعمه منصة SaaS المختارة فعلياً.
كيف توزّع الصلاحيات لتجنب «اختراق حساب واحد يؤدي إلى سقوط الموقع بأكمله»؟
لا يتمثل جوهر تصميم الصلاحيات في تقليص مساحة العمل المتاحة للجميع إلى أدنى حد، بل في قصر وصول كل شخص على ما يحتاج إليه لإنجاز عمله. فعادةً لا يحتاج محرر ينشر مقالات عن المنتجات إلى تعديل النطاق أو إنشاء حسابات للمسؤولين، كما أن وكيل الإعلانات الذي يحتاج إلى الاطلاع على صفحات الهبوط قد لا يحتاج إلى تصدير جميع استفسارات العملاء.
- وزّع الصلاحيات وفقاً للمسؤوليات: ميّز بين أدوار إدارة النظام وتحرير المحتوى وتشغيل التسويق والاطلاع على البيانات. وإذا كانت المنصة تدعم تقسيم الصلاحيات إلى مستويات أدق، فاحرص قدر الإمكان على تقييدها بحسب الموقع أو النسخة اللغوية أو نطاق البيانات.
- تحكّم بشكل منفصل في العمليات عالية المخاطر: ينبغي، قدر الإمكان، إخضاع عمليات مثل تغيير عنوان البريد الإلكتروني لاستلام الاستفسارات، وربط النطاق، وتصدير بيانات العملاء، وتغيير المسؤولين للموافقة أو التحقق الإضافي أو المراجعة من شخصين.
- حدّد مدة للصلاحيات المؤقتة: اسحب صلاحيات المتعاقدين الخارجيين فور إتمامهم تصميم الصفحات أو إعداد الإعلانات. وعند نقل الموظف إلى وظيفة أخرى أو مغادرته، عطّل حسابه بالتزامن مع مراجعة الروابط المشتركة والتفويضات التي أنشأها.
- احتفظ بحساب مسؤول للطوارئ تحت السيطرة: تجنب أن يكون شخص واحد فقط صاحب أعلى الصلاحيات، مع تعزيز المصادقة للحساب الاحتياطي والتحقق دورياً من أنه لا يزال صالحاً للاستخدام.
إذا كانت المنصة لا تدعم حالياً الأدوار الدقيقة، فلا تشارك حساب المسؤول العام مباشرةً لمجرد التسهيل. يمكن إسناد العمليات عالية المخاطر إلى أشخاص محددين، وتعويض ذلك باستخدام طلبات الخدمة وسجلات التغييرات والمراجعة إلى أن يتوفر أسلوب أنسب لإدارة الصلاحيات.
ما الذي ينبغي أن يشمله التدقيق الأمني لاكتشاف الأنشطة غير المعتادة؟
السجلات ليست أرشيفاً يُرجع إليه بعد وقوع الحوادث فحسب. ينبغي لموظفي مراقبة الجودة أو إدارة الأمن الاتفاق مع فريق تشغيل الموقع على وتيرة المراجعة، ومتابعة أوقات تسجيل الدخول ومصادره وعدد المحاولات الفاشلة، إلى جانب إنشاء الحسابات وتعديل الصلاحيات وتصدير المعلومات الحساسة وتغيير الإعدادات الرئيسية. وبالنسبة إلى المواقع المهمة، يمكن ربط التنبيهات المتاحة بقنوات الإشعارات التي تستخدمها الشركة يومياً، مع تحديد الشخص المسؤول عن الاستجابة لتجنب إرسال التنبيهات دون أن يتعامل معها أحد.
ينبغي أيضاً ربط التدقيق بنتائج الأعمال. فعلى سبيل المثال، قد تبدو صفحات الموقع طبيعية، لكن إذا تغيّر عنوان البريد الإلكتروني لإشعارات الاستفسارات، فقد لا تُكتشف المشكلة إلا بعد خسارة العملاء. ويُنصح بالتحقق دورياً من عناوين استلام الاستفسارات ونتائج إرسال النماذج وروابط صفحات الهبوط الإعلانية ومعلومات الدفع أو الاتصال، إضافة إلى الروابط المهمة في الصفحات متعددة اللغات. وعند اختبار النماذج، استخدم معلومات اختبار محددة بوضوح، وتأكد من سلامة مسار العملية بالكامل من الإرسال حتى الاستلام.
عند شراء خدمة SaaS أو إعادة تقييمها، يمكن الاستفسار عن العمليات التي تغطيها السجلات ومدة الاحتفاظ بها وإمكانية تصديرها وأشكال المساعدة التي يستطيع مقدم الخدمة توفيرها بعد وقوع حادث. ولا تفترض أن وجود السجلات يعني اكتمال التدقيق؛ بل تحقّق أيضاً مما إذا كانت السجلات كافية لتحديد الحساب المعني ووقت العملية بدقة.
عند الاشتباه في اختراق حساب، يكون ترتيب المعالجة أهم من تخمين السبب
- ابدأ بالحد من الأثر: عطّل الحساب المشبوه أو جمّده، وألغِ الجلسات النشطة والتفويضات المرتبطة به. استخدم جهازاً موثوقاً لتغيير كلمة مرور الحساب المتأثر، وتحقق مما إذا كانت إعدادات المصادقة متعددة العوامل قد عُبث بها.
- احمِ الأصول المهمة: راجع حسابات المسؤولين الآخرين والنطاق وDNS والبريد الإلكتروني لاستلام الاستفسارات وحسابات الإعلانات والتطبيقات الخارجية، لمنع المهاجم من الدخول مجدداً عبر نقاط وصول مرتبطة.
- احتفظ بالأدلة وحدد نطاق الحادث: احفظ سجلات تسجيل الدخول والعمليات والصفحات غير المعتادة وأوقات التغييرات، وتواصل مع مقدم خدمة SaaS للمساعدة في التحقيق. تجنب حذف السجلات عشوائياً قبل جمع الأدلة.
- استعد الخدمة وتحقق منها: استعد المحتوى من نسخة احتياطية موثوقة أو من إعدادات تم التحقق منها، واختبر الصفحات والنماذج وروابط الانتقال كلٌّ على حدة. وإذا كان الحادث يشمل بيانات العملاء، فقيّم واجبات الإخطار والإبلاغ وفق القوانين واللوائح المعمول بها والإجراءات الداخلية.
ينبغي أيضاً مراجعة نقاط الدخول بعد الحادث: هل كان السبب رسالة تصيد؟ أم إعادة استخدام كلمة مرور؟ أم عدم إغلاق حساب موظف غادر؟ أم اتساع صلاحيات تفويض تطبيق خارجي؟ لا يمكن الحد من تكرار المشكلة نفسها إلا بتحويل الأسباب إلى تعديلات في الصلاحيات أو تدريب أو تحسين للإجراءات.
عند اختيار منصة لبناء المواقع، استوضح مسؤوليات الأمان
مع تكامل خدمات الموقع والتسويق، يصبح التعاون بين بناء المواقع وSEO والإعلانات ووسائل التواصل الاجتماعي أكثر ترابطاً، كما تصبح حدود الحسابات أكثر تعقيداً. وعند اختيار منصة، ينبغي للشركات، إلى جانب تقييم إمكانات بناء المواقع متعددة اللغات والتسويق، التحقق من إمكانات المصادقة متعددة العوامل وصلاحيات الأدوار وسجلات العمليات والنسخ الاحتياطي للبيانات واستعادتها وإدارة تفويضات الأطراف الخارجية، فضلاً عن فهم آلية الاستجابة للأعطال والحوادث الأمنية. ويجب الرجوع إلى المعلومات التي يقدمها مزود الخدمة فعلياً لمعرفة مدى توفر الوظائف ونطاق انطباقها وشروط ضبطها.
على سبيل المثال، عند استخدام خدمات بناء المواقع الذكية والتسويق للأسواق الخارجية التي تقدمها 易营宝، يمكن للشركات، أثناء تخطيط الموقع وإجراءات التعاون التسويقي، التنسيق مع فريق الخدمة لتأكيد صلاحيات لوحة التحكم وإمكانية الوصول إلى البيانات وآلية تسليم المهام وفقاً لتوزيع المسؤوليات لديها، بدلاً من انتظار ظهور خلل في الحساب قبل إجراء الحصر. وتتطلب خطة أمنية عملية لموقع مبني على SaaS أن توفر المنصة إمكانات التحكم الضرورية، وأن تواصل الشركة تطبيق إدارة الحسابات والفحوصات اليومية والتدريبات على الاستجابة للطوارئ.
مقالات ذات صلة
 كيف تمنع منصات إنشاء المواقع بنظام SaaS اختراق حسابات لوحة التحكم؟
 كيف ينبغي لسياسة ملفات تعريف الارتباط في مواقع B2B توضيح أغراض التتبع؟
 يشترط الاتحاد الأوروبي، اعتبارًا من 1 نوفمبر، الإفصاح عن رمز تعريف كل منتج على حدة، وتطبّق eBay وDHgate المتطلب نفسه
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。