- Le ministère du Commerce répond à l’UE sur le cumul des taxes et frais applicables aux marchandises importées de faible valeurNov 06, 2026Voir les détails
- La Conférence mondiale sur l’Internet publie deux rapports sur le développement de l’Internet en 2026Nov 05, 2026Voir les détails
- Au cours des trois premiers trimestres, le chiffre d’affaires des entreprises Internet de taille supérieure à un certain seuil a atteint 1 716 milliards de yuans, tandis que les bénéfices ont progressé de 17,6 %Nov 05, 2026Voir les détails
- Le chiffre d’affaires et le volume des transactions de Shopify au troisième trimestre sont inférieurs aux attentes, l’action chute fortement avant l’ouverture des marchésNov 04, 2026Voir les détails
- Baisse du trafic des vendeurs Temu : la répartition du trafic sur la plateforme évolueNov 04, 2026Voir les détails
- L’autorité de régulation britannique exige que les sites de commerce électronique affichent le prix total, frais de livraison obligatoires inclusNov 04, 2026Voir les détails
La plateforme de création de sites web pour l’exportation sécurise-t-elle les données ? Comment vérifier les droits d’accès
La plateforme de création de sites web pour le commerce international protège-t-elle les données ? Il ne suffit pas de vérifier si le site utilise une connexion chiffrée. Il faut également savoir qui peut se connecter à l’administration, consulter les informations des clients et exporter des données, ainsi que vérifier si ces opérations peuvent être retracées. Pour les entreprises qui s’apprêtent à choisir une plateforme, la sécurité ne se résume pas à une promesse du fournisseur : elle repose sur un ensemble de conditions vérifiables au moyen de la configuration des autorisations, de démonstrations pratiques et de dispositions contractuelles.
Un site web destiné au commerce international ne contient pas seulement des pages : il peut aussi stocker des demandes de renseignements, des coordonnées de clients, des commandes, des fichiers de devis et des informations sur des comptes marketing. Lorsque la création du site, le SEO, la publicité et les réseaux sociaux s’appuient sur un même processus de travail, le nombre de personnes impliquées et d’outils tiers augmente, ce qui rend d’autant plus important de définir les limites des autorisations à l’avance.
Recenser les données avant de décider qui peut y accéder
Avant de vérifier les autorisations, déterminez quelles données la plateforme peut traiter, d’où elles proviennent et où elles sont envoyées. Par exemple, les informations soumises par les visiteurs via un formulaire peuvent être enregistrées dans l’administration du site, mais aussi synchronisées avec un système de gestion de la relation client, une messagerie ou un outil marketing tiers. Même si les autorisations de l’administration du site sont bien configurées, une boîte mail partagée qui reçoit les demandes de renseignements ou un système externe peut toujours constituer un point d’entrée pour une fuite de données.
Les autorisations courantes peuvent être réparties selon les besoins du poste : les rédacteurs de contenu doivent pouvoir modifier les pages, mais n’ont généralement pas besoin d’exporter toutes les demandes de renseignements ; les équipes commerciales doivent traiter les informations des clients, mais n’ont pas nécessairement besoin de modifier les paramètres de sécurité du site ; une agence publicitaire peut avoir besoin de gérer des pages de destination ou des comptes publicitaires, mais ne devrait pas obtenir par défaut l’accès à toutes les données clients et commandes.
Pour les devis, les listes de clients, les commandes et autres informations sensibles, il faut vérifier non seulement la possibilité de les consulter, mais aussi les possibilités de recherche, de téléchargement, d’exportation en masse, de suppression et de transfert. Le fait que les données ne soient pas visibles sur une page ne signifie pas qu’un compte ne peut pas les récupérer via une interface d’exportation ou un outil associé.
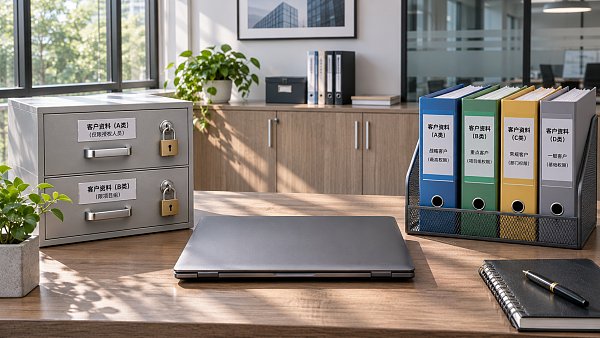
Tester les autorisations avec de vrais comptes, plutôt que de se fier aux noms des rôles
La présence de rôles tels que « administrateur », « éditeur » ou « commercial » indique seulement qu’il existe des catégories de rôles ; elle ne garantit pas que la répartition des autorisations répond aux besoins de l’entreprise. Lors d’une démonstration de sélection, demandez au fournisseur de se connecter avec différents rôles et de vérifier les autorisations à partir de tâches professionnelles réelles.
- Vérifier que chaque compte est individuel. Chaque employé et prestataire externe doit utiliser son propre compte. Le partage d’un compte administrateur entre plusieurs personnes complique la gestion des départs, la traçabilité des responsabilités et la révocation rapide des accès.
- Vérifier le périmètre des autorisations. Vérifiez s’il est possible de limiter l’accès par site web, version linguistique, domaine d’activité ou type de données. Par exemple, une personne externe chargée du contenu en anglais doit-elle nécessairement voir toutes les demandes de renseignements de tous les marchés ?
- Vérifier les opérations sensibles. Testez séparément si un compte standard peut exporter une liste de clients, supprimer des demandes de renseignements, modifier l’adresse e-mail de réception des formulaires, ajouter des utilisateurs ou modifier les autorisations d’administrateur. La consultation, l’exportation et la suppression devraient idéalement être contrôlées séparément.
- Vérifier la désactivation des comptes. Simulez le départ d’un employé ou la fin d’une collaboration. Après la désactivation du compte, vérifiez qu’il ne peut plus se connecter et que les autorisations associées, les identifiants d’API et les fichiers partagés ont également été traités.
Toutes les plateformes ne permettent pas de définir des autorisations aussi détaillées, champ par champ ou page par page. Pour une petite équipe dont les données sont peu sensibles, une répartition claire des rôles et un contrôle strict des comptes administrateur peuvent suffire. Si plusieurs services, régions ou agences externes collaborent simultanément, des autorisations trop générales risquent d’obliger l’entreprise à choisir entre efficacité et exposition des données.
Que peuvent voir les administrateurs et les prestataires de services ?
Au-delà des comptes détenus par l’entreprise, renseignez-vous sur les modalités d’accès des équipes d’exploitation de la plateforme, du support technique et des prestataires externes. En cas de panne, le personnel de support peut avoir besoin d’examiner le système, mais cela ne signifie pas qu’il doit conserver durablement des droits d’administration sans restriction. Demandez au fournisseur de préciser dans quelles conditions le personnel de support accède au système, comment le périmètre d’accès est limité, si l’autorisation de l’entreprise est requise et comment l’accès est révoqué une fois l’intervention terminée.
Les services intégrés de création de sites web et de marketing peuvent également impliquer des comptes publicitaires, des outils d’analyse du trafic, des comptes de réseaux sociaux et des extensions de formulaires. Lors de leur connexion, distinguez les autorisations des comptes de la plateforme de celles des comptes tiers : la révocation d’un compte d’administration du site n’entraîne pas nécessairement la révocation automatique des autorisations du compte publicitaire ou des jetons d’API. Avant le début de la collaboration, établissez une liste des autorisations et consignez le titulaire de chaque compte, les personnes autorisées, l’usage prévu et les modalités de révocation.
Pour une plateforme qui propose à la fois la création de sites et des services de marketing à l’international, comme 易营宝, l’évaluation peut porter sur l’administration du site et la collaboration marketing dans une même liste d’autorisations. Le niveau de granularité des rôles disponibles, les modalités d’autorisation des tiers et les procédures d’accès du personnel de service doivent être vérifiés lors de démonstrations du produit et définis dans les accords de service. Le seul fait que la solution soit « intégrée » ne permet pas de conclure que les autorisations sont suffisamment détaillées.
Les journaux d’activité doivent permettre de retracer les opérations
La présence d’une fonction de journalisation ne garantit pas qu’il sera possible de comprendre ce qui s’est passé en cas de problème. Vérifiez notamment si les journaux indiquent l’auteur, l’heure, le type d’opération et l’objet concerné, et s’ils couvrent les connexions, les modifications d’autorisations, les exportations et suppressions de données, ainsi que les modifications des adresses de réception des formulaires ou des autorisations de tiers.
Renseignez-vous également sur la durée de conservation des journaux, les personnes qui peuvent les consulter, la possibilité de les exporter et la capacité des administrateurs ordinaires à supprimer ou modifier les enregistrements. La durée de conservation doit répondre aux besoins d’audit interne et d’enquête de l’entreprise. Si les opérations à risque élevé ne sont pas enregistrées ou si plusieurs personnes utilisent le même compte, il peut être impossible d’identifier les responsabilités, même après la découverte d’une fuite de données.
Demandez au fournisseur de modifier une autorisation ou d’exporter des données dans un environnement de démonstration, puis de consulter l’enregistrement correspondant. Pour les échecs de connexion répétés, les connexions depuis des lieux inhabituels ou les exportations en masse, renseignez-vous également sur la présence d’alertes et leurs destinataires. Si la plateforme ne propose pas d’alertes automatiques, l’entreprise doit évaluer si des contrôles réguliers peuvent compenser cette absence.
Inclure la réversibilité, les sauvegardes et les responsabilités dans les critères de sélection
Au-delà de la gestion des autorisations, la possibilité de récupérer les données est également un facteur de sécurité important. Demandez quels éléments la plateforme permet d’exporter, par exemple les demandes de renseignements, les commandes, les ressources des pages et le contenu des bases de données ; vérifiez si l’exportation utilise des formats courants et si les pièces jointes et les relations entre les champs sont conservées. Le fait de pouvoir télécharger les pages du site ne signifie pas que les données des formulaires et les fiches clients peuvent également être migrées intégralement.
Concernant les sauvegardes, renseignez-vous sur leur périmètre, leur fréquence, leur durée de conservation et les modalités de restauration, en distinguant « disposer de sauvegardes » de « pouvoir rétablir un état opérationnel ». Pour les activités qui ne peuvent pas se permettre une interruption prolongée des demandes de renseignements ou des commandes, le délai de restauration et les modalités de coopération entre les parties doivent également être pris en compte.
Le contrat ou les documents de service doivent également préciser la propriété des données, les modalités d’exportation et de suppression à la fin du service, le périmètre du traitement par des tiers, ainsi que les obligations de notification et d’assistance en cas d’incident de sécurité. Lorsque des données personnelles de visiteurs étrangers sont concernées, les personnes compétentes au sein de l’entreprise doivent également évaluer les modalités de collecte, de stockage et de traitement transfrontalier en fonction des régions couvertes par l’activité, des flux de données et des exigences applicables.
Au moment de faire votre choix, vous pouvez inscrire comme critères de validation lors de la démonstration les points suivants : possibilité d’attribuer des autorisations selon les fonctions, traçabilité des exportations, révocation complète des accès à la fin de la collaboration et récupération des données. Pour une plateforme contenant des listes de clients et des commandes, si ces conditions reposent uniquement sur des promesses verbales ou ne répondent pas aux exigences de gestion de l’entreprise, il est préférable de ne pas se précipiter pour la mettre en service, même si ses fonctions de création de sites et de marketing sont complètes.
Articles connexes
 La plateforme de création de sites web pour l’exportation sécurise-t-elle les données ? Comment vérifier les droits d’accès
 À partir du 1er novembre, l’UE exigera la déclaration d’un identifiant produit pour les colis transfrontaliers de faible valeur
 Comment protéger les comptes d’administration contre le piratage sur une plateforme SaaS de création de sites web ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。