- Se celebra una actividad de vinculación del Expreso Ferroviario China-Europa en la CIIE, centrada en las exportaciones B2B de comercio electrónico transfronterizo07-11-2026Ver detalles
- El Ministerio de Comercio responde a la imposición acumulada de tasas e impuestos de la UE a las importaciones de bajo valor06-11-2026Ver detalles
- La Conferencia Mundial de Internet de 2026 publica dos informes sobre el desarrollo de Internet05-11-2026Ver detalles
- Los ingresos de las empresas de Internet por encima del tamaño designado alcanzaron los 1,716 billones de yuanes en los tres primeros trimestres; los beneficios aumentaron un 17,6 %05-11-2026Ver detalles
- Los ingresos y el volumen de transacciones de Shopify en el tercer trimestre no alcanzaron las expectativas; sus acciones cayeron con fuerza antes de la apertura del mercado04-11-2026Ver detalles
- Disminuye el tráfico de los vendedores de Temu y cambia la distribución del tráfico en la plataforma04-11-2026Ver detalles
¿Son seguros los datos en una plataforma de creación de sitios web para comercio exterior? ¿Cómo comprobar los permisos de acceso?
¿Son seguros los datos en una plataforma de creación de sitios web para comercio exterior? No basta con comprobar si el sitio utiliza una conexión cifrada; también hay que saber quién puede iniciar sesión en el panel de administración, consultar la información de los clientes y exportar datos, y si estas acciones pueden rastrearse. Para las empresas que están evaluando opciones, la seguridad no es una simple promesa del proveedor, sino un conjunto de condiciones que pueden comprobarse mediante la configuración de permisos, demostraciones prácticas y acuerdos contractuales.
Los sitios web de comercio exterior no solo almacenan contenido de páginas; también pueden incluir consultas comerciales, datos de contacto de clientes, pedidos, archivos de presupuestos e información de cuentas de marketing. Cuando la creación del sitio web, el SEO, la publicidad y los servicios de redes sociales comparten un mismo flujo de trabajo, aumenta el número de participantes y herramientas de terceros, por lo que resulta aún más importante definir con antelación los límites de acceso.
Inventariar primero los datos y después decidir quién puede acceder a ellos
Antes de revisar los permisos, hay que averiguar a qué datos tendrá acceso la plataforma, de dónde proceden y adónde se envían. Por ejemplo, la información que los visitantes envían a través de un formulario puede llegar al panel de administración del sitio web y también sincronizarse con un sistema de gestión de clientes, un buzón de correo electrónico o herramientas de marketing de terceros. Aunque los permisos del panel estén bien configurados, los buzones compartidos que reciben consultas comerciales o los sistemas externos conectados pueden seguir siendo puntos de fuga de datos.
Según las necesidades de trabajo, se pueden distinguir varios permisos habituales: el personal de contenidos necesita editar páginas, pero normalmente no tiene que exportar todas las consultas comerciales; el equipo de ventas debe gestionar la información de los clientes, pero quizá no necesite cambiar la configuración de seguridad del sitio web; una agencia de publicidad puede necesitar gestionar páginas de destino o cuentas publicitarias, pero no debería tener acceso por defecto a todos los datos de clientes y pedidos.
Cuando se manejen presupuestos, listas de clientes, pedidos u otra información confidencial, además de comprobar si es posible consultarla, hay que verificar por separado las operaciones de búsqueda, descarga, exportación masiva, eliminación y reenvío. Que los datos no aparezcan en una página no significa necesariamente que una cuenta no pueda obtenerlos mediante una interfaz de exportación o una herramienta vinculada.
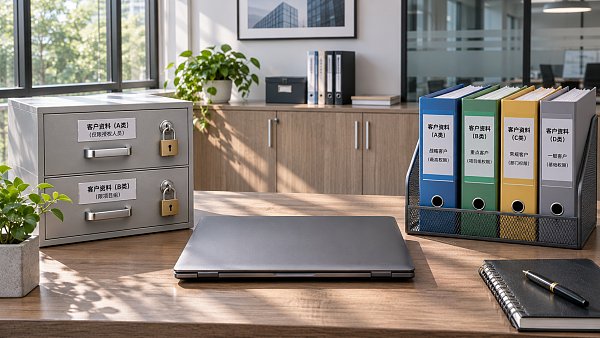
Probar los permisos con cuentas reales, en lugar de fiarse del nombre de los roles
Que la plataforma ofrezca roles como «administrador», «editor» o «ventas» solo indica que existe una clasificación de roles; no significa que los permisos estén divididos de acuerdo con las necesidades de la empresa. Durante la demostración de evaluación, se puede pedir al proveedor que inicie sesión con distintas cuentas y compruebe permisos realizando tareas de trabajo reales.
- Comprobar que las cuentas sean individuales. Cada empleado y proveedor externo de servicios debe utilizar su propia cuenta. Si varias personas comparten una cuenta de administrador, será más difícil gestionar las transiciones al dejar el puesto, rastrear responsabilidades y revocar el acceso a tiempo.
- Comprobar el alcance de las autorizaciones. Verificar si el acceso puede limitarse por sitio web, versión lingüística, ámbito de actividad o tipo de datos. Por ejemplo, ¿es necesario que el personal externo encargado del contenido en inglés vea las consultas comerciales de todos los mercados?
- Comprobar las operaciones confidenciales. Probar por separado si una cuenta estándar puede exportar listas de clientes, eliminar consultas, cambiar el buzón receptor de formularios, añadir usuarios o modificar permisos de administrador. Lo ideal es que la consulta, la exportación y la eliminación puedan controlarse por separado.
- Comprobar la revocación de cuentas. Simular la salida de un empleado o el fin de una colaboración; después de desactivar su cuenta, comprobar si todavía puede iniciar sesión y verificar si también se han gestionado las autorizaciones vinculadas, las credenciales de interfaces y los archivos compartidos.
No todas las plataformas permiten definir permisos para cada campo o página. Si el equipo es pequeño y la sensibilidad de los datos es baja, una distribución clara de roles y un control estricto de las cuentas de administrador pueden ser suficientes. En cambio, si colaboran al mismo tiempo varios departamentos, regiones o agencias externas, unos permisos demasiado amplios pueden obligar a la empresa a elegir entre la eficiencia y la exposición de los datos.
¿A qué pueden acceder los administradores y los proveedores de servicios?
Además de las cuentas propias de la empresa, hay que conocer cómo acceden el equipo de operaciones de la plataforma, el personal de soporte técnico y los equipos externos. En caso de fallo, el personal de servicio puede necesitar diagnosticar el sistema, pero eso no significa que deba conservar de forma permanente permisos ilimitados en el panel de administración. Se puede pedir al proveedor que explique en qué circunstancias accede el personal de soporte, cómo se limita el alcance del acceso, si se requiere autorización de la empresa y cómo se revoca el acceso una vez finalizada la intervención.
Los servicios integrados de creación de sitios web y marketing también pueden incluir cuentas publicitarias, herramientas de análisis de tráfico, cuentas de redes sociales y complementos para formularios. Al conectarlos, hay que distinguir entre los permisos de las cuentas de la plataforma y los de las cuentas de terceros: revocar el acceso al panel de creación del sitio web no necesariamente revoca de forma automática las autorizaciones de las cuentas publicitarias o los tokens de interfaz. Antes de iniciar la colaboración, conviene elaborar una lista de autorizaciones que registre a quién pertenece cada cuenta, quién recibe la autorización, con qué propósito y cómo se revoca al terminar.
En el caso de plataformas que ofrecen tanto servicios de creación de sitios web como de marketing internacional, como 易营宝, durante la evaluación se pueden revisar el panel del sitio web y la colaboración de marketing en una misma lista de permisos. El nivel de detalle de los roles disponibles, los métodos de autorización de terceros y los procedimientos de acceso del personal de servicio deben confirmarse mediante demostraciones del producto y acuerdos de servicio; no se debe asumir que los permisos son suficientemente granulares solo porque el servicio sea «integrado».
Los registros de actividad deben permitir rastrear las operaciones
Disponer de registros no garantiza que se pueda esclarecer lo ocurrido cuando surge un problema. Es importante comprobar si los registros incluyen quién realizó la acción, cuándo, qué tipo de acción fue y a qué objeto afectó, y si abarcan los inicios de sesión, los cambios de permisos, las exportaciones y eliminaciones de datos, así como los cambios en las direcciones de recepción de formularios o en las autorizaciones de terceros.
También hay que averiguar durante cuánto tiempo se conservan los registros, quién puede consultarlos, si se pueden exportar y si un administrador estándar puede eliminarlos o modificarlos. El período de conservación debe ajustarse a las necesidades de auditoría e investigación internas de la empresa. Si las operaciones de alto riesgo no quedan registradas o varias personas utilizan la misma cuenta, aunque se detecte una filtración de datos, puede resultar imposible determinar quién es responsable.
Se puede pedir al proveedor que modifique un permiso o exporte datos en un entorno de demostración y, a continuación, revisar el registro correspondiente. En situaciones como numerosos intentos fallidos de inicio de sesión, accesos desde ubicaciones inusuales o exportaciones masivas, también conviene averiguar si la plataforma ofrece alertas y a quién se envían. Si la plataforma no dispone de alertas automáticas, la empresa debe evaluar si puede compensarlo mediante revisiones periódicas.
Incluir la salida, las copias de seguridad y las responsabilidades entre los criterios de selección
Además de la gestión de permisos, la posibilidad de recuperar los datos también afecta a la seguridad. Hay que preguntar qué contenido permite exportar la plataforma, por ejemplo, consultas comerciales, pedidos, recursos de las páginas y contenido de la base de datos; si la exportación utiliza formatos habituales; y si se pueden conservar los archivos adjuntos y las relaciones entre campos. Que se puedan descargar las páginas del sitio web no significa que también sea posible migrar íntegramente los datos de formularios y los registros de clientes.
En cuanto a las copias de seguridad, hay que conocer su alcance, frecuencia, período de conservación y método de recuperación, y distinguir entre «tener una copia de seguridad» y «poder restaurar un estado operativo». Si la actividad no puede interrumpir durante mucho tiempo la recepción de consultas o la gestión de pedidos, también se deben evaluar el tiempo de recuperación y la forma de colaboración entre las partes.
El contrato o los documentos del servicio también deben especificar la titularidad de los datos, las condiciones de exportación y eliminación al finalizar el servicio, el alcance del tratamiento por parte de terceros y las responsabilidades de notificación y colaboración en caso de un incidente de seguridad. Si se maneja información personal de visitantes internacionales, el personal pertinente de la empresa también debe evaluar la recopilación, el almacenamiento y el tratamiento transfronterizo teniendo en cuenta las regiones cubiertas por la actividad, las rutas de circulación de los datos y los requisitos aplicables.
Al tomar la decisión final, se pueden incluir como criterios de aceptación de la demostración: «si es posible asignar permisos según el puesto», «si se pueden rastrear las exportaciones», «si es posible revocar por completo los accesos al terminar la colaboración» y «si se pueden recuperar los datos». Si una plataforma que maneja listas de clientes y pedidos solo puede ofrecer garantías verbales sobre estas condiciones, o no puede adaptarse a los requisitos de gestión de la empresa, no conviene apresurarse a ponerla en marcha, aunque incluya todas las funciones de creación de sitios web y marketing.
Artículos relacionados
 ¿Son seguros los datos en una plataforma de creación de sitios web para comercio exterior? ¿Cómo comprobar los permisos de acceso?
 La UE exigirá declarar códigos de identificación de producto para los paquetes transfronterizos de bajo valor a partir del 1 de noviembre
 ¿Cómo evitar que roben las cuentas del panel de administración de un sitio web SaaS?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。