- La Comisión de Aranceles Aduaneros del Consejo de Estado ajusta los aranceles adicionales impuestos a productos estadounidenses: se suspende durante dos meses el tipo del 24 %10-11-2026Ver detalles
- La cita de APEC en Shenzhen: los pedidos de comercio electrónico transfronterizo impulsan la cooperación económica y comercial en Asia-Pacífico08-11-2026Ver detalles
- Se celebra una actividad de vinculación del Expreso Ferroviario China-Europa en la CIIE, centrada en las exportaciones B2B de comercio electrónico transfronterizo07-11-2026Ver detalles
- El Ministerio de Comercio responde a la imposición acumulada de tasas e impuestos de la UE a las importaciones de bajo valor06-11-2026Ver detalles
- La Conferencia Mundial de Internet de 2026 publica dos informes sobre el desarrollo de Internet05-11-2026Ver detalles
- Los ingresos de las empresas de Internet por encima del tamaño designado alcanzaron los 1,716 billones de yuanes en los tres primeros trimestres; los beneficios aumentaron un 17,6 %05-11-2026Ver detalles
DebugBear confirma la recuperación del servicio tras el incidente de secuestro de DNS
El 9 de noviembre de 2026, DebugBear, herramienta de monitorización de la velocidad de los sitios web y de las métricas web esenciales, confirmó que sus servicios se habían restablecido por completo tras un incidente de seguridad en el que se produjo un secuestro de DNS y se inyectó JavaScript malicioso en el script de monitorización. Anteriormente, DebugBear había recomendado a sus clientes que eliminaran el script de monitorización para protegerse de los riesgos relacionados.
El aspecto que destaca de este incidente es que los scripts de monitorización suelen estar integrados en los sitios web de los clientes. Si un script de terceros sufre una alteración maliciosa, el riesgo puede extenderse desde el servicio de la propia herramienta hasta los sitios web que utilizan dicho script. La recuperación del servicio indica que la herramienta vuelve a funcionar, pero el impacto en cada sitio web debe evaluarse según el uso que se haya hecho de ella.
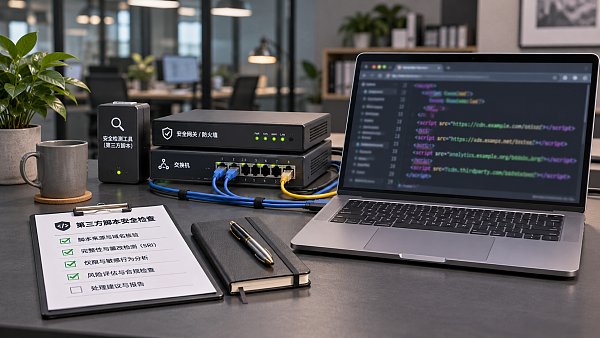
Las empresas que operan en mercados internacionales y los responsables de sitios web que utilizan DebugBear deben prestar atención a la información sobre el incidente y a las instrucciones para clientes que publique el proveedor. También deben comprobar si sus sitios web utilizan el script en cuestión y qué medidas adoptaron anteriormente. Más adelante, conviene estar atentos a cualquier información adicional del proveedor sobre el alcance del incidente y las medidas de seguridad adoptadas.
Este incidente también recuerda a los operadores de sitios web que, al incorporar herramientas SaaS de monitorización de terceros, deben incluir la seguridad de los scripts en el proceso de evaluación y definir con claridad los procedimientos para desactivarlos y restablecerlos en caso de un incidente de seguridad.
Artículos relacionados
 DebugBear confirma la recuperación del servicio tras el incidente de secuestro de DNS
 ¿Son seguros los datos en una plataforma de creación de sitios web para comercio exterior? ¿Cómo comprobar los permisos de acceso?
 La UE exigirá declarar códigos de identificación de producto para los paquetes transfronterizos de bajo valor a partir del 1 de noviembre
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。