HTTPS合规配置中如何禁用旧版TLS协议?
HTTPS 合规配置中,禁用旧版 TLS 的常见做法是关闭 TLS 1.0、TLS 1.1 及更早的 SSL 协议,保留 TLS 1.2,并在服务端支持时启用 TLS 1.3。但是否符合要求,还取决于适用的安全基线、密码套件、证书和实际生效范围,不能仅凭协议版本判断。
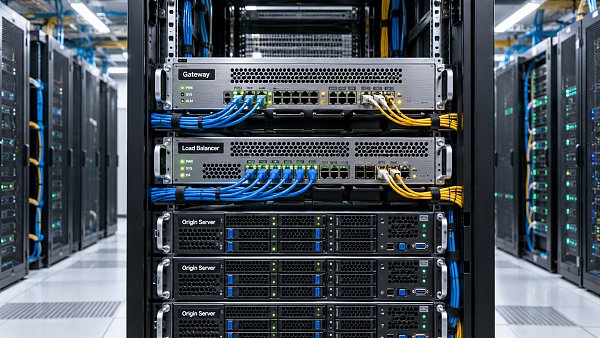
操作前应先确认:浏览器的 TLS 连接究竟终止在哪里?如果网站接入 CDN、WAF 或负载均衡,只修改源站配置,公网入口可能仍然接受旧协议。
先找齐需要修改的 HTTPS 入口
外贸官网、跨境商城和广告落地页常采用“访客—CDN/WAF—负载均衡—源站”的访问链路。每一段独立建立的 TLS 连接,都有自己的协议设置;若中间设备仅透传流量,则由后端实际终止 TLS 的组件控制。
建议按域名和监听端口梳理,而不只按服务器数量检查:
- 公网入口:主域名、www 子域名、多语言站点、商城、API 和广告落地页。
- 回源链路:CDN 到负载均衡、反向代理到应用服务的 HTTPS 连接。
- 旁路入口:可直连的源站地址、备用域名、管理入口和其他 HTTPS 端口。
CDN 的“最低 TLS 版本”通常控制访客连接,回源协议需要单独设置。若回源仍使用 HTTP,即使公网检测通过,也不能据此认定整条链路已经加密。
配置时明确允许哪些协议
比起逐个排除旧版本,更清晰的方式是明确列出允许使用的协议。配置前应确认 Web 服务及其链接的 TLS 库支持目标版本;仅在配置文件里写入 TLS 1.3,并不代表当前环境能够提供它。
Nginx 配置示例
在适当的配置上下文中设置:
ssl_protocols TLSv1.2 TLSv1.3;如果所有站点执行同一策略,可在 http 层统一管理,并检查各个 server 是否存在覆盖配置。同一地址和端口承载多个 HTTPS 虚拟主机时,还应检查默认虚拟主机:协议协商可能受到默认服务器配置影响,不能只修改目标域名所在的配置块。
保存后先检查语法,再重新加载服务:
nginx -t
nginx -s reload
只有语法检查成功后才执行加载。容器、集群或托管环境应通过对应发布机制更新,确保所有实例使用相同配置,避免部分请求仍落到旧节点。
Apache 与托管平台怎么处理
Apache 可通过 SSLProtocol 指令限定协议,例如在支持相应版本的环境中使用:
SSLProtocol -all +TLSv1.2 +TLSv1.3同时检查全局设置、虚拟主机配置及其继承关系。使用 CDN、云负载均衡或 SaaS 建站平台时,应在实际处理 TLS 的控制台中调整最低版本,并分别确认访客连接和回源连接。
对于易营宝这类建站与营销服务一体化平台的使用场景,网站页面、营销域名、CDN 与源站可能由不同角色维护。实施前应明确各入口的配置责任和验证方式,不能把“平台已部署证书”等同于“所有入口均已禁用旧协议”。
验证必须同时证明“旧版拒绝、新版可用”
浏览器可以打开网站,只能说明某种协议协商成功,无法证明旧版本已关闭。应针对同一域名分别发起指定版本的握手:
openssl s_client -connect example.com:443 -servername example.com -tls1
openssl s_client -connect example.com:443 -servername example.com -tls1_1
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3
将示例域名替换为实际域名。预期结果是 TLS 1.0、TLS 1.1 无法完成握手,TLS 1.2 正常;计划提供 TLS 1.3 时,也应验证成功。-servername 用于携带 SNI,避免请求落到错误的虚拟主机。
旧协议测试报错,不一定代表服务器已拒绝。本机 OpenSSL 可能已禁止旧协议,或没有可用的旧密码套件。如果客户端在发送握手前就失败,这次结果不能作为服务端禁用的证据。应结合错误信息,并使用具备相应探测能力的 TLS 扫描工具交叉验证。
公网域名与源站应分别检查。直连源站时,可将 -connect 改为源站 IP,仍通过 -servername 指定域名;同时覆盖 IPv4、IPv6、备用入口和不同部署节点。保留检测时间、目标地址及协商结果,便于验收和后续排查。
兼容性应通过业务链路确认
旧版操作系统、嵌入式设备或长期未更新的接口客户端,可能无法在调整后连接。上线前应从连接日志、调用方清单和业务测试中识别依赖,重点检查询盘提交、支付跳转、订单回调、营销数据接口及第三方同步任务。
兼容性问题优先通过升级客户端、运行环境或接口组件解决。确实需要过渡时,可评估隔离的专用入口,并限制访问范围、明确退出时间;不要为了一个旧调用方重新放开整个主站。灰度期间应观察握手错误、回调失败和关键表单结果,页面能打开并不代表交易或获客链路正常。
禁用旧版 TLS 也不是全部 HTTPS 工作。TLS 1.2 下仍需审查密码套件,证书链、域名匹配、到期管理和混合内容也要分别处理。HTTP 跳转与 HSTS 有各自作用,不能替代协议限制。交付时应同时留下入口清单、生效配置和验证记录,后续新增营销域名或迁移 CDN 时按同一基线检查。
相关文章
相关产品
 易营宝SaaS智能建站营销系统易营宝SaaS智能建站营销系统,AI驱动零代码建站,10分钟快速搭建多语言外贸独立站,全球服务器加速,AI智能SEO优化,助力企业高效连接全球市场。技术与操作的完美融合,让外贸建站简单到极致
 AI+SEO双引擎系统优化服务易营宝AI+SEO双引擎优化系统,通过AI智能关键词挖掘、内容生成与全方位技术优化,助力外贸企业获取高质量自然流量,显著提升搜索排名与转化率。
 AI+SEM广告智投营销系统AI+SEM驱动智能创投,全链路赋能精准广告营销。系统自动生成周/月报,AI推荐关键词与投放国家,实时监测核心指标并智能预警,一键启动高转化投放方案,助力快速获客并提升ROI。
 AI+SNS社媒全智达营销系统易营宝AI+SNS社媒全智达营销系统-社媒时代的精准社交捕获,支持Facebook、LinkedIn等主流平台一键同步内容,AI智能改写贴文提升适配度,24/7智能客服与用户画像分析,助力企业高效拓展全球市场。
 AI+SEM 广告营销解决方案AI+SEM广告营销解决方案,利用AI智能技术深度赋能SEM广告投放。通过AI智能生成周报/月报,多维度呈现账户数据,全面掌握广告投放成效与趋势。AI精准推荐关键词与投放国家,智能生成高转化广告语,一键启动高效投放方案,助力企业快速获客。同时,系统实时监测核心指标,智能识别波动异常并及时预警,保障广告效果稳定高回报。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 域名服务易营宝提供专业域名服务,包括智能查询、一站式注册、品牌保护及全周期管理,助力企业打造数字化品牌形象。
 易营宝B2C跨境商城、独立站易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。