- Se finaliza la norma de CBP sobre el manifiesto electrónico de exportación ferroviaria; entra en vigor el 26 de octubre de 202626-10-2026Ver detalles
- El recargo de temporada alta de Amazon 2026 entra en vigor el 25 de octubre26-10-2026Ver detalles
- La IA está erosionando el SaaS: tres casos reales en una tarde25-10-2026Ver detalles
- CEO de Exiger: el fin del SaaS existe, pero significa algo diferente25-10-2026Ver detalles
- La Zona de Cooperación de Hengqin presenta novedades sobre el desarrollo del comercio electrónico transfronterizo, con especial atención a la cooperación entre Macao y Hengqin y a los mercados internacionales24-10-2026Ver detalles
- La investigación en Shenyang destaca el desarrollo del modelo «comercio electrónico transfronterizo + clúster industrial».24-10-2026Ver detalles
¿Cómo desactivar los protocolos TLS antiguos en una configuración HTTPS conforme?
Una configuración HTTPS conforme suele deshabilitar TLS 1.0, TLS 1.1 y las versiones anteriores del protocolo SSL, mantener TLS 1.2 y habilitar TLS 1.3 cuando sea compatible con el servidor. Sin embargo, el cumplimiento también depende de la línea base de seguridad aplicable, las suites de cifrado, los certificados y el alcance efectivo de la configuración; no puede determinarse únicamente por la versión del protocolo.
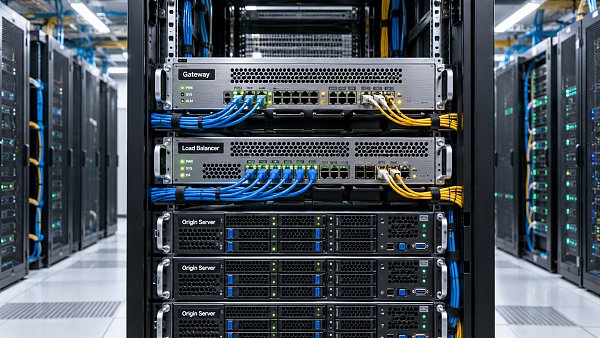
Antes de actuar, confirme dónde termina exactamente la conexión TLS del navegador. Si el sitio utiliza una CDN, un WAF o un balanceador de carga, modificar solo la configuración del servidor de origen puede dejar los protocolos antiguos habilitados en el punto de entrada público.
Identifique todos los puntos de entrada HTTPS que debe modificar
Los sitios web corporativos de comercio exterior, las tiendas transfronterizas y las páginas de destino publicitarias suelen utilizar una ruta de acceso del tipo «visitante—CDN/WAF—balanceador de carga—servidor de origen». Cada conexión TLS establecida de forma independiente tiene su propia configuración de protocolo. Si un dispositivo intermedio solo retransmite el tráfico, la configuración la controla el componente de backend que termina realmente la conexión TLS.
Se recomienda revisar los puntos de entrada por dominio y puerto de escucha, en lugar de limitarse a contar los servidores:
- Puntos de entrada públicos: dominio principal, subdominio www, sitios multilingües, tienda en línea, API y páginas de destino publicitarias.
- Conexiones con el servidor de origen: conexiones HTTPS entre la CDN y el balanceador de carga, y entre el proxy inverso y los servicios de la aplicación.
- Puntos de entrada alternativos: direcciones del servidor de origen accesibles directamente, dominios de respaldo, puntos de acceso de administración y otros puertos HTTPS.
La opción «versión mínima de TLS» de la CDN suele controlar la conexión de los visitantes; el protocolo de conexión con el servidor de origen debe configurarse por separado. Si esta conexión sigue usando HTTP, superar una prueba pública no permite concluir que toda la ruta esté cifrada.
Especifique qué protocolos se permiten en la configuración
En lugar de excluir las versiones antiguas una por una, resulta más claro especificar explícitamente los protocolos permitidos. Antes de configurar, confirme que el servidor web y la biblioteca TLS vinculada sean compatibles con las versiones previstas. Incluir TLS 1.3 en el archivo de configuración no significa que el entorno actual pueda ofrecerlo.
Ejemplo de configuración de Nginx
Establezca la siguiente directiva en el contexto de configuración adecuado:
ssl_protocols TLSv1.2 TLSv1.3;Si todos los sitios deben seguir la misma política, puede gestionarla de forma centralizada en el nivel http y comprobar si algún bloque server sobrescribe la configuración. Cuando varios hosts virtuales HTTPS comparten la misma dirección y puerto, revise también el host virtual predeterminado: la negociación del protocolo puede verse afectada por la configuración del servidor predeterminado, por lo que no basta con modificar el bloque correspondiente al dominio deseado.
Después de guardar los cambios, compruebe primero la sintaxis y, a continuación, vuelva a cargar el servicio:
nginx -t
nginx -s reload
Ejecute la recarga solo si la comprobación de sintaxis se completa correctamente. En contenedores, clústeres o entornos alojados, actualice la configuración mediante el mecanismo de implementación correspondiente y asegúrese de que todas las instancias utilicen la misma configuración, para evitar que algunas solicitudes sigan llegando a nodos con la configuración anterior.
Cómo configurar Apache y las plataformas alojadas
En Apache, la directiva SSLProtocol permite limitar los protocolos. Por ejemplo, en un entorno compatible con las versiones correspondientes, puede utilizarse:
SSLProtocol -all +TLSv1.2 +TLSv1.3Revise también la configuración global, la de los hosts virtuales y sus relaciones de herencia. Si utiliza una CDN, un balanceador de carga en la nube o una plataforma SaaS de creación de sitios web, ajuste la versión mínima en la consola que gestiona realmente TLS y confirme por separado la conexión de los visitantes y la conexión con el servidor de origen.
En escenarios de uso de plataformas integrales de creación de sitios y servicios de marketing como 易营宝, distintos responsables pueden gestionar las páginas del sitio, los dominios de marketing, la CDN y el servidor de origen. Antes de implementar los cambios, defina quién es responsable de la configuración de cada punto de entrada y cómo se verificará. No dé por hecho que «la plataforma ya ha instalado el certificado» significa que «se han deshabilitado los protocolos antiguos en todos los puntos de entrada».
La verificación debe demostrar tanto el rechazo de las versiones antiguas como la disponibilidad de las actuales
Que un sitio se abra en el navegador solo indica que se ha negociado correctamente algún protocolo; no demuestra que se hayan deshabilitado las versiones antiguas. Inicie conexiones de prueba con versiones específicas para el mismo dominio:
openssl s_client -connect example.com:443 -servername example.com -tls1
openssl s_client -connect example.com:443 -servername example.com -tls1_1
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3
Sustituya el dominio de ejemplo por el dominio real. Se espera que TLS 1.0 y TLS 1.1 no puedan completar la conexión, mientras que TLS 1.2 funcione correctamente. Si se prevé ofrecer TLS 1.3, también debe verificarse que la conexión se establezca correctamente. -servername permite enviar el SNI y evita que la solicitud llegue a un host virtual equivocado.
Un error en una prueba con un protocolo antiguo no significa necesariamente que el servidor lo haya rechazado. Es posible que la versión local de OpenSSL ya tenga deshabilitados los protocolos antiguos o que no disponga de suites de cifrado antiguas compatibles. Si el cliente falla antes de enviar la solicitud de conexión, el resultado no demuestra que el servidor haya deshabilitado el protocolo. Analice el mensaje de error y realice una verificación cruzada con herramientas de análisis TLS que permitan sondear las versiones correspondientes.
Compruebe por separado el dominio público y el servidor de origen. Para conectarse directamente al servidor de origen, cambie -connect por la IP del servidor y siga especificando el dominio mediante -servername. Incluya también IPv4, IPv6, los puntos de entrada alternativos y los distintos nodos de implementación. Registre la hora de la prueba, la dirección de destino y el resultado de la negociación para facilitar la aceptación y la resolución de problemas posterior.
Confirme la compatibilidad en toda la ruta de servicio
Es posible que los sistemas operativos antiguos, los dispositivos integrados o los clientes de API que lleven mucho tiempo sin actualizarse no puedan conectarse tras el cambio. Antes de la puesta en producción, identifique las dependencias mediante los registros de conexión, el inventario de consumidores y las pruebas funcionales. Preste especial atención al envío de consultas, las redirecciones de pago, las notificaciones de pedidos, las interfaces de datos de marketing y las tareas de sincronización con terceros.
Priorice la actualización del cliente, el entorno de ejecución o el componente de interfaz para resolver los problemas de compatibilidad. Si realmente se necesita un periodo de transición, evalúe el uso de un punto de entrada específico y aislado, limite su alcance de acceso y establezca una fecha de retirada. No vuelva a habilitar los protocolos antiguos en todo el sitio principal por un único consumidor antiguo. Durante el despliegue gradual, supervise los errores de conexión, los fallos de notificación y los resultados de los formularios clave: que la página se abra no significa que las operaciones comerciales o la captación de clientes funcionen correctamente.
Deshabilitar las versiones antiguas de TLS no cubre todo el trabajo relacionado con HTTPS. También es necesario revisar las suites de cifrado de TLS 1.2 y gestionar por separado la cadena de certificados, la correspondencia de dominios, las renovaciones y el contenido mixto. Las redirecciones HTTP y HSTS cumplen funciones distintas y no sustituyen la restricción de protocolos. Al finalizar, conserve el inventario de puntos de entrada, la configuración aplicada y los registros de verificación. Compruebe los nuevos dominios de marketing y las migraciones de CDN con la misma línea base.
Artículos relacionados
 ¿Cómo desactivar los protocolos TLS antiguos en una configuración HTTPS conforme?
 ¿Cómo puede la página de presentación de una empresa hacer que los visitantes comprendan rápidamente su actividad principal?
 ¿Cómo evitar que el módulo de noticias en vídeo ralentice la carga de la página?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。