- La zone de coopération de Hengqin publie des actualités sur le développement du commerce électronique transfrontalier, axées sur la coopération entre Macao et Hengqin et les marchés internationauxOct 24, 2026Voir les détails
- Une étude menée à Shenyang souligne le développement du modèle « e-commerce transfrontalier + pôles industriels »Oct 24, 2026Voir les détails
- Les trois normes de groupe GEO de l’Association chinoise de la publicité entrent en vigueur le 23 octobreOct 24, 2026Voir les détails
- Les frais d’expédition et de traitement d’Amazon augmentent deux fois, tandis que la commission médiane de la plateforme reste d’environ 40 %Oct 22, 2026Voir les détails
- AliExpress et YouTube concluent un partenariat pour élargir les possibilités de marketing à l’international pour les marques chinoisesOct 22, 2026Voir les détails
- Publicis estime que le marketing par l’IA évolue à deux vitesses et que l’IA agentique aide à remporter des clientsOct 21, 2026Voir les détails
Comment désactiver les anciennes versions du protocole TLS dans une configuration HTTPS conforme ?
Pour configurer HTTPS conformément aux exigences, une pratique courante consiste à désactiver TLS 1.0, TLS 1.1 et les versions antérieures du protocole SSL, à conserver TLS 1.2 et à activer TLS 1.3 si le serveur le prend en charge. Toutefois, la conformité dépend également du référentiel de sécurité applicable, des suites de chiffrement, des certificats et du périmètre réellement couvert. Elle ne peut pas être déterminée sur la seule base de la version du protocole.
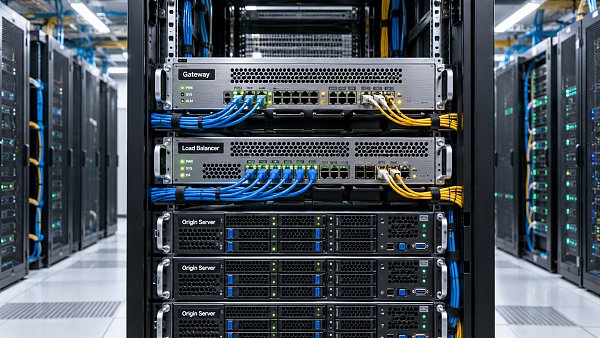
Avant toute intervention, vérifiez d’abord où se termine la connexion TLS du navigateur. Si le site utilise un CDN, un WAF ou un répartiteur de charge, la modification de la seule configuration du serveur d’origine peut laisser l’ancien protocole accessible depuis le point d’entrée public.
Recenser tous les points d’entrée HTTPS à modifier
Les sites Web destinés au commerce international, les boutiques en ligne transfrontalières et les pages de destination publicitaires suivent souvent le parcours « visiteur—CDN/WAF—répartiteur de charge—serveur d’origine ». Chaque connexion TLS établie indépendamment possède ses propres paramètres de protocole. Si un équipement intermédiaire ne fait que transmettre le trafic, les paramètres sont contrôlés par le composant en aval qui termine effectivement la connexion TLS.
Il est conseillé de recenser les points d’entrée par nom de domaine et par port d’écoute, et non uniquement par serveur :
- Points d’entrée publics : domaine principal, sous-domaine www, sites multilingues, boutique en ligne, API et pages de destination publicitaires.
- Liaisons vers l’origine : connexions HTTPS entre le CDN et le répartiteur de charge, ainsi qu’entre le proxy inverse et le service applicatif.
- Points d’entrée secondaires : adresses du serveur d’origine accessibles directement, domaines de secours, interfaces d’administration et autres ports HTTPS.
Le « niveau TLS minimal » d’un CDN contrôle généralement la connexion des visiteurs ; le protocole utilisé pour la connexion vers l’origine doit être configuré séparément. Si cette connexion utilise toujours HTTP, la réussite d’un test public ne permet pas de conclure que l’ensemble du parcours est chiffré.
Définir explicitement les protocoles autorisés dans la configuration
Plutôt que d’exclure les anciennes versions une par une, il est plus clair de spécifier explicitement les protocoles autorisés. Avant de configurer le service, vérifiez que le serveur Web et la bibliothèque TLS à laquelle il est lié prennent en charge les versions visées. La simple inscription de TLS 1.3 dans un fichier de configuration ne signifie pas que l’environnement actuel peut le fournir.
Exemple de configuration Nginx
Définissez le paramètre dans le contexte de configuration approprié :
ssl_protocols TLSv1.2 TLSv1.3;Si la même stratégie s’applique à tous les sites, vous pouvez la gérer de façon centralisée au niveau http et vérifier si certaines directives des différents blocs server remplacent cette configuration. Lorsque plusieurs hôtes virtuels HTTPS partagent une même adresse et un même port, vérifiez également l’hôte virtuel par défaut : la négociation du protocole peut être affectée par sa configuration. Il ne suffit donc pas de modifier le bloc de configuration du domaine concerné.
Après l’enregistrement, vérifiez d’abord la syntaxe, puis rechargez le service :
nginx -t
nginx -s reload
Ne rechargez le service qu’après la réussite de la vérification de syntaxe. Dans un environnement conteneurisé, en cluster ou hébergé, appliquez la mise à jour au moyen du mécanisme de déploiement correspondant et vérifiez que toutes les instances utilisent la même configuration, afin d’éviter que certaines requêtes soient encore dirigées vers d’anciens nœuds.
Configuration d’Apache et des plateformes hébergées
Dans Apache, la directive SSLProtocol permet de limiter les protocoles. Par exemple, dans un environnement prenant en charge les versions correspondantes :
SSLProtocol -all +TLSv1.2 +TLSv1.3Vérifiez également les paramètres globaux, ceux des hôtes virtuels et leurs relations d’héritage. Si vous utilisez un CDN, un répartiteur de charge cloud ou une plateforme SaaS de création de sites Web, définissez la version minimale dans la console qui gère effectivement TLS, puis vérifiez séparément les connexions des visiteurs et celles vers l’origine.
Dans le cas d’une plateforme intégrée de création de sites Web et de services marketing telle qu’易营宝, les pages du site, les domaines marketing, le CDN et le serveur d’origine peuvent être gérés par différentes équipes. Avant la mise en œuvre, définissez qui est responsable de la configuration de chaque point d’entrée et comment elle sera vérifiée. Le fait que la plateforme ait déployé un certificat ne signifie pas que l’ancien protocole est désactivé sur tous les points d’entrée.
La validation doit prouver à la fois le rejet des anciennes versions et le bon fonctionnement des versions récentes
Le fait qu’un navigateur puisse ouvrir le site indique seulement qu’une négociation de protocole a abouti ; cela ne prouve pas que les anciennes versions sont désactivées. Pour un même domaine, lancez séparément une négociation en spécifiant chaque version :
openssl s_client -connect example.com:443 -servername example.com -tls1
openssl s_client -connect example.com:443 -servername example.com -tls1_1
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3
Remplacez le domaine d’exemple par le domaine réel. Le résultat attendu est que les négociations TLS 1.0 et TLS 1.1 échouent et que TLS 1.2 fonctionne. Si TLS 1.3 doit être proposé, vérifiez également qu’il fonctionne. L’option -servername transmet le SNI et évite que la requête soit dirigée vers un hôte virtuel incorrect.
Une erreur lors du test d’un ancien protocole ne signifie pas nécessairement que le serveur l’a refusé. L’installation locale d’OpenSSL peut déjà interdire les anciens protocoles ou ne pas disposer d’une suite de chiffrement ancienne utilisable. Si le client échoue avant même d’envoyer la négociation, ce résultat ne prouve pas que le serveur a désactivé le protocole. Examinez les messages d’erreur et recoupez les résultats à l’aide d’un outil d’analyse TLS capable d’effectuer les vérifications correspondantes.
Vérifiez séparément le domaine public et le serveur d’origine. Pour vous connecter directement au serveur d’origine, remplacez l’adresse dans -connect par l’adresse IP du serveur, tout en indiquant le domaine dans -servername. Couvrez également IPv4, IPv6, les points d’entrée de secours et les différents nœuds de déploiement. Conservez la date du test, l’adresse cible et le résultat de la négociation pour faciliter la réception et les recherches ultérieures.
Vérifier la compatibilité sur l’ensemble du parcours métier
Les anciens systèmes d’exploitation, les appareils embarqués ou les clients d’API qui n’ont pas été mis à jour depuis longtemps risquent de ne plus pouvoir se connecter après la modification. Avant le déploiement, identifiez les dépendances à partir des journaux de connexion, de la liste des appelants et des tests métier. Vérifiez en particulier l’envoi des demandes de devis, les redirections de paiement, les rappels de commande, les API de données marketing et les tâches de synchronisation tierces.
En cas de problème de compatibilité, privilégiez la mise à niveau du client, de l’environnement d’exécution ou du composant d’interface. Si une période de transition est réellement nécessaire, envisagez un point d’entrée dédié et isolé, en limitant son périmètre d’accès et en fixant une date de retrait. Ne réactivez pas les anciens protocoles sur l’ensemble du site principal pour un seul appelant obsolète. Pendant le déploiement progressif, surveillez les erreurs de négociation, les échecs de rappel et les résultats des formulaires clés : le fait que la page s’ouvre ne garantit pas le bon fonctionnement des transactions ou du parcours d’acquisition de clients.
La désactivation des anciennes versions de TLS ne couvre pas à elle seule l’ensemble des mesures HTTPS. Sous TLS 1.2, les suites de chiffrement doivent encore être examinées ; la chaîne de certificats, la correspondance des noms de domaine, la gestion des dates d’expiration et le contenu mixte doivent également être traités séparément. La redirection HTTP et HSTS ont chacune leur rôle et ne remplacent pas la restriction des protocoles. À la livraison, consignez la liste des points d’entrée, les configurations effectivement appliquées et les résultats de validation. Vérifiez ensuite tout nouveau domaine marketing ou toute migration de CDN selon le même référentiel.
Articles connexes
 Comment désactiver les anciennes versions du protocole TLS dans une configuration HTTPS conforme ?
 Comment présenter l’activité principale d’une entreprise de façon claire et rapide sur la page de présentation de son site web ?
 Comment éviter que le module d’actualités vidéo ne ralentisse le chargement des pages ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。