- Окончательные правила CBP по электронным грузовым манифестам для железнодорожного экспорта вступают в силу 26 октября 2026 годаOct 26, 2026Подробнее
- Дополнительный сбор Amazon за высокий сезон 2026 года вступает в силу 25 октябряOct 26, 2026Подробнее
- ИИ вытесняет SaaS: три реальных случая за один деньOct 25, 2026Подробнее
- Генеральный директор Exiger: «SaaS-апокалипсис» действительно существует, но означает нечто иноеOct 25, 2026Подробнее
- В зоне углублённого сотрудничества Гуандуна и Макао на острове Хэнцинь опубликованы новости о развитии трансграничной электронной торговли: в центре внимания — взаимодействие Макао и Хэнциня и международные рынкиOct 24, 2026Подробнее
- В ходе исследования в Шэньяне подчеркнули важность развития модели «трансграничная электронная торговля + промышленные кластеры».Oct 24, 2026Подробнее
Как отключить устаревшие протоколы TLS при настройке HTTPS в соответствии с требованиями?
При настройке HTTPS в соответствии с требованиями безопасности обычно отключают устаревшие версии TLS — TLS 1.0, TLS 1.1 и более ранние протоколы SSL, оставляя TLS 1.2 и включая TLS 1.3, если сервер его поддерживает. Однако соответствие требованиям также зависит от применимых базовых требований безопасности, наборов шифров, сертификатов и фактической области действия настроек. Оценивать его только по версии протокола нельзя.
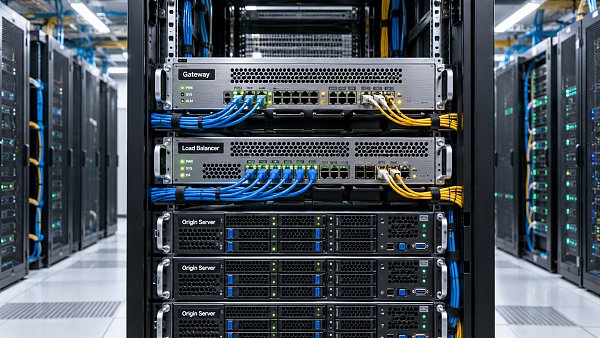
Перед началом работ выясните, где именно завершается TLS-соединение браузера. Если сайт использует CDN, WAF или балансировщик нагрузки, изменение настроек только на исходном сервере может не помешать публичной точке входа по-прежнему принимать устаревшие протоколы.
Определите все точки входа HTTPS, которые нужно изменить
Веб-сайты для внешней торговли, трансграничные интернет-магазины и целевые страницы рекламных кампаний часто используют цепочку доступа «посетитель — CDN/WAF — балансировщик нагрузки — исходный сервер». Для каждого отдельного TLS-соединения на этом пути задаются собственные параметры протокола. Если промежуточное устройство только передает трафик, настройки определяет компонент на стороне сервера, который фактически завершает TLS-соединение.
Рекомендуется составить перечень доменов и портов прослушивания, а не ограничиваться проверкой количества серверов:
- Публичные точки входа: основной домен, поддомен www, многоязычные сайты, интернет-магазин, API и целевые страницы рекламных кампаний.
- Соединения с исходным сервером: HTTPS-соединения между CDN и балансировщиком нагрузки, а также между обратным прокси-сервером и сервером приложения.
- Дополнительные точки входа: адреса исходного сервера с прямым доступом, резервные домены, административные точки входа и другие HTTPS-порты.
Параметр CDN «минимальная версия TLS» обычно управляет соединением с посетителем. Протокол соединения с исходным сервером настраивается отдельно. Если для этого соединения по-прежнему используется HTTP, успешный результат публичной проверки не позволяет считать всю цепочку зашифрованной.
Укажите разрешенные протоколы в настройках
Вместо того чтобы отключать устаревшие версии по одной, понятнее явно перечислить разрешенные протоколы. Перед настройкой убедитесь, что веб-сервер и используемая им библиотека TLS поддерживают требуемые версии. Простое указание TLS 1.3 в конфигурационном файле не означает, что текущая среда действительно сможет его использовать.
Пример настройки Nginx
Укажите в соответствующем контексте конфигурации:
ssl_protocols TLSv1.2 TLSv1.3;Если для всех сайтов применяется единая политика, настройки можно централизованно задать на уровне http. Проверьте, не переопределяются ли они в отдельных блоках server. Если на одном адресе и порту размещено несколько виртуальных HTTPS-хостов, проверьте также виртуальный хост по умолчанию: конфигурация сервера по умолчанию может влиять на согласование протокола, поэтому недостаточно изменить только блок конфигурации целевого домена.
После сохранения сначала проверьте синтаксис, затем перезагрузите службу:
nginx -t
nginx -s reload
Перезагружайте службу только после успешной проверки синтаксиса. В контейнерных, кластерных и управляемых средах обновляйте конфигурацию с помощью соответствующего механизма развертывания. Убедитесь, что на всех экземплярах используется одинаковая конфигурация, чтобы часть запросов не попадала на узлы со старыми настройками.
Настройка Apache и управляемых платформ
В Apache протоколы можно ограничить с помощью директивы SSLProtocol. Например, в среде, поддерживающей соответствующие версии:
SSLProtocol -all +TLSv1.2 +TLSv1.3Также проверьте глобальные настройки, конфигурации виртуальных хостов и их наследование. При использовании CDN, облачного балансировщика нагрузки или SaaS-платформы для создания сайтов установите минимальную версию в панели управления того сервиса, который фактически обрабатывает TLS, и отдельно проверьте соединения с посетителями и с исходным сервером.
В сценариях использования комплексных платформ для создания сайтов и маркетинга, таких как 易营宝, страницы сайта, маркетинговые домены, CDN и исходный сервер могут обслуживаться разными сторонами. До начала работ определите, кто отвечает за настройку каждой точки входа и как ее проверять. Нельзя считать, что «платформа установила сертификат» означает, что «устаревшие протоколы отключены на всех точках входа».
Проверка должна подтвердить и отказ старых, и работу новых версий
Если сайт открывается в браузере, это подтверждает лишь успешное согласование какого-либо протокола, но не отключение старых версий. Для одного и того же домена выполните рукопожатие с указанием каждой версии:
openssl s_client -connect example.com:443 -servername example.com -tls1
openssl s_client -connect example.com:443 -servername example.com -tls1_1
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3
Замените пример домена на фактический. Ожидаемый результат: рукопожатия TLS 1.0 и TLS 1.1 не завершаются успешно, а TLS 1.2 работает. Если планируется поддержка TLS 1.3, проверьте и его успешное подключение. Параметр -servername передает SNI, чтобы запрос не попал на неверный виртуальный хост.
Ошибка при проверке старого протокола не обязательно означает, что сервер отказал в соединении. Локальная версия OpenSSL может уже запрещать старые протоколы или не иметь подходящих старых наборов шифров. Если клиент завершает работу еще до отправки сообщения рукопожатия, такой результат не доказывает, что сервер отключил протокол. Учитывайте текст ошибки и перепроверьте результат с помощью инструмента сканирования TLS, способного выполнять соответствующую проверку.
Публичный домен и исходный сервер следует проверять отдельно. При прямом подключении к исходному серверу можно заменить в -connect домен на IP-адрес исходного сервера, указав домен через -servername. Также проверьте IPv4, IPv6, резервные точки входа и разные узлы развертывания. Сохраните время проверки, целевой адрес и результат согласования протокола для приемки и последующего устранения неполадок.
Совместимость необходимо проверять на всем рабочем пути
Старые операционные системы, встроенные устройства и давно не обновлявшиеся клиенты API могут потерять возможность подключения после изменения настроек. До развертывания выявите зависимости по журналам подключений, спискам вызывающих систем и результатам бизнес-тестирования. В первую очередь проверьте отправку запросов, перенаправления на оплату, обратные вызовы заказов, интерфейсы маркетинговых данных и задачи синхронизации со сторонними системами.
Проблемы совместимости в первую очередь следует решать обновлением клиентского ПО, среды выполнения или компонентов интерфейса. Если необходим переходный период, можно рассмотреть отдельную изолированную точку входа, ограничив область доступа и установив срок ее отключения. Не открывайте старые протоколы на всем основном сайте ради одного устаревшего клиента. Во время поэтапного развертывания отслеживайте ошибки рукопожатия, сбои обратных вызовов и результаты работы критически важных форм. То, что страница открывается, еще не означает, что процессы продаж или привлечения клиентов работают корректно.
Отключение устаревших версий TLS — не единственная задача по обеспечению HTTPS. Для TLS 1.2 также нужно проверить наборы шифров. Цепочку сертификатов, соответствие сертификата домену, сроки его действия и смешанный контент необходимо проверять отдельно. Перенаправление с HTTP и HSTS выполняют собственные функции и не заменяют ограничение версий протокола. При сдаче работ сохраните перечень точек входа, действующую конфигурацию и записи о проверках. При добавлении маркетинговых доменов или переносе CDN проверяйте настройки по той же базовой политике безопасности.
Связанные статьи
 Как отключить устаревшие протоколы TLS при настройке HTTPS в соответствии с требованиями?
 Как оформить страницу «О компании» на корпоративном сайте, чтобы посетители быстро поняли, чем занимается компания?
 Как избежать замедления загрузки страницы из-за модуля видеоновостей?
Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。