- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
WebサイトのWAF保護で悪意あるリクエストの誤検知を減らすには?
深夜のアラートは、セキュリティ管理者を最も悩ませることが少なくありません。WAFのブロック件数が明らかに増加し、一見すると攻撃を防げているように見えます。しかし直後に、海外顧客が問い合わせを送信できない、販売代理店がログインに失敗する、さらには広告ランディングページのコンバージョンが突然低下するといったフィードバックが事業チームから寄せられます。このとき最も危険なのは「ブロック漏れ」だけでなく、ポリシーの不適切さによって正常なトラフィックを誤って遮断することです。
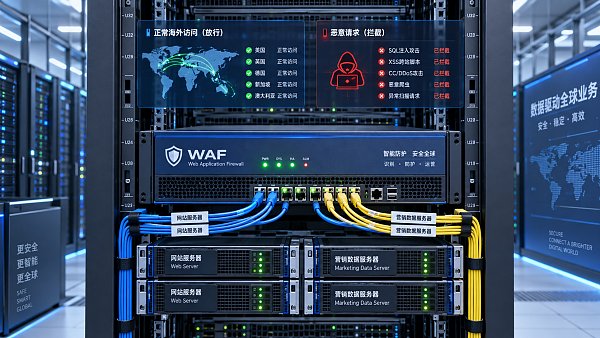
WebサイトWAF保護の価値は、SQLインジェクション、クロスサイトスクリプティング、悪意あるスキャン、脆弱性の悪用、異常なクローラー、DDoS系の攻撃リクエストを識別し、遮断することにあります。しかしWAFは本質的に、ルール、シグネチャ、挙動およびリスクスコアに基づいて判定するセキュリティ制御レイヤーです。Webサイトの業務が複雑になるほど、フォーム項目、URLパラメータ、多言語コンテンツ、第三者コールバック、APIインターフェースも増加し、単にブロック強度を高めるだけでは、正規のリクエストをリスクのあるリクエストと誤判定しやすくなります。
海外顧客の獲得、広告出稿、多言語表示を担うWebサイトにとって、誤ブロックは単なる技術的障害ではなく、1件の問い合わせ、1件の注文、あるいは1回のブランド接点が気付かれないまま拒否されることを意味する可能性があります。誤ブロックを減らす鍵は、単純に「ルールを緩める」ことではなく、WebサイトWAF保護に事業上の境界を真に理解させることです。
まず区別する:「異常なリクエスト」のうち、実際には通常業務であるもの
多くの誤ブロックは、リクエストの特徴が異常であることを、そのまま悪意あるリクエストと見なす誤解から生じます。実際には、越境ビジネスWebサイトにおける多くの通常シナリオ自体が、高い「リスクらしさ」を持っています。例えば、購買担当者が問い合わせフォームに型番、化学品名、または特殊記号を含む技術パラメータを入力する場合、ユーザーがリンクを含む要件説明をメッセージに貼り付ける場合、海外顧客がVPN、企業プロキシ、共有出口IP経由でアクセスする場合、GoogleやMetaなどの広告プラットフォームのリダイレクトパラメータが長く、エンコードも複雑である場合などです。
さらに、B2BマーケティングWebサイトで一般的なファイルアップロード、見積書ダウンロード、ERPまたはCRMインターフェースからのデータ返却、多言語検索、サイト内絞り込みなどの機能も、汎用WAFルールをトリガーする可能性があります。具体的な業務フローを理解せず、攻撃シグネチャデータベースの観点だけから感度を上げると、セキュリティシステムが実際の顧客を攻撃者として扱う可能性があります。
そのため、品質管理およびセキュリティ管理担当者は、ブロックログを確認する際に「何件ブロックしたか」だけに注目すべきではありません。さらに次の3点を確認する必要があります。このリクエストはどのリソースにアクセスしたのか。どのルールにヒットしたのか。リクエスト後に、ページ閲覧、フォーム送信、ログイン、注文操作などの実際のユーザー行動が伴っているのか。この3つの問いによって、次にルールを最適化するのか、例外を追加するのか、それともブロックを維持するのかが決まります。
「サイト全体を一律に測る」方式から階層型保護へ
誤ブロックを減らす最も効果的な方法は、通常、ドメイン全体に同じ厳格なポリシーを適用することではなく、資産価値と事業リスクに応じて階層化することです。管理画面、ログイン入口、決済インターフェース、ファイル管理ディレクトリなどの高リスク領域では、高い保護レベルを維持すべきです。一方、表示ページ、製品詳細ページ、公開ヘルプセンターなどのページでは、行動識別とアクセス頻度制御をより重視したポリシーを採用できます。
フォーム送信、サイト内検索、APIコールバックなど、複雑なパラメータを含みやすいパスには、個別のポリシーグループを設定できます。重要なのは検出を完全に無効化することではなく、インターフェースの想定に基づいて検証することです。許可するリクエストメソッド、パラメータ名、コンテンツタイプ、ファイル形式およびサイズ範囲を定め、インターフェース設計に適合しないリクエストに対して厳格なブロックを適用します。この方法は、SQLインジェクションやXSS保護を大まかに無効化するよりも安全です。
例えば、問い合わせインターフェースで顧客が英語、アラビア語、ロシア語、および型番記号を含むテキストを送信できることは、任意の項目、任意の長さの実行可能スクリプトを受け入れるべきことを意味しません。パラメータのホワイトリスト、長さ制限、エンコード規範、サーバー側での二次検証により、業務上の柔軟性とセキュリティ境界を両立できます。
ルールのチューニングでは「ヒットした文脈」を確認し、ルール名だけを見ない
WAFログに「SQLインジェクションの疑い」または「XSSの疑い」と表示されても、必ずしもルールが誤っているとは限りません。セキュリティ担当者は、送信元IPのレピュテーション、アクセス元の国・地域、User-Agent、リクエスト頻度、Refererの参照元、リクエストパラメータ、レスポンスステータスコード、同一セッションの前後における行動フローなど、リクエストの文脈を組み合わせて再確認する必要があります。
広告ランディングページからアクセスし、複数回の通常閲覧を行った後に送信されたフォームリクエストと、短時間で数百のURLを巡回し、インジェクション文を繰り返し変えるリクエストは、類似したルールにヒットしたとしても、同じリスクレベルであるべきではありません。成熟したWebサイトWAF保護は、単一ルールの「ヒットしたら即ブロック」に依存するのではなく、リスクスコアを十分に活用すべきです。
ルールの最適化は、次の3つのアクションに分けることを推奨します。
- 観察:新たに導入したルールや不確実なルールについては、まずアラートまたは観察モードで稼働させ、実際のトラフィックサンプルを蓄積してから、ブロックするかどうかを決定します。
- 限定:あるルールが特定のパラメータや特定のURLでのみ誤検知する場合、その適用範囲を制限し、サイト全体で無効化しないようにします。
- 強化:悪意が確認されたリクエストの組み合わせに対しては、頻度制限、CAPTCHAチャレンジ、IPレピュテーションに基づく処置、または一時的なブロックを追加し、単一のシグネチャルールへの繰り返しの依存を避けます。
このうち「観察モード」は、Webサイトのリニューアル、新たな多言語ページの追加、マーケティングオートメーションツールの導入、新インターフェースの公開といった段階に特に適しています。先にトラフィックを確認し、その後に判断するほうが、事故発生後に緊急ロールバックを行うよりも、通常は余裕を持って対応できます。
ホワイトリストは許可リストではなく、管理された例外である
ホワイトリストは誤ブロックを解決するために必要なツールですが、同時に最も乱用されやすいツールでもあります。よくある誤った方法には、オフィスネットワークのセグメント全体を直接ホワイトリストに登録すること、特定の国や地域を長期間許可すること、1回の問題を解決するためにセキュリティルールのカテゴリ全体を回避することなどがあります。これらの操作は効果が早い一方で、攻撃者が信頼された経路を通じて侵入する可能性を生みます。
より適切なホワイトリスト管理は、「最小範囲、明確な期限、追跡可能なレビュー」という原則に従うべきです。具体的なURL、リクエストメソッド、パラメータの組み合わせ、または検証済みの第三者コールバック署名に対して優先的に例外を設定します。IP単位での許可が必要な場合は、用途、責任者、有効期限を記録し、定期的に確認する必要があります。パートナーシステム、決済プラットフォーム、CRM同期インターフェースなどについては、送信元IPだけに依存するのではなく、可能な限り署名検証、Token検証、または相互認証を採用すべきです。
海外からのアクセスにおいては、地理的ブロックの利用にも慎重さが必要です。一部の地域で攻撃の割合が高いことは、その地域に実際の購買者がいないことを意味しません。貿易企業にとって、国単位で「一律に遮断」することは、潜在市場を直接失う可能性があります。これに対して、異常なアクセス頻度、既知の悪意あるIP、偽装クローラー、高リスクのリクエストチェーンを制限するほうが、業務実態に適していることが多いです。
業務変更をWAF変更プロセスに組み込む
誤ブロックは、Webサイトで新機能を公開した後に発生しがちです。新しい製品絞り込み条件の追加、フォームプラグインの変更、決済機能の導入、URL構造の調整、新たな広告チャネルの出稿、多言語サイトアーキテクチャへの移行などが該当します。開発、マーケティング、セキュリティチームがそれぞれの作業を完了しても、WAFポリシーを同期していなければ、最終的に実際のユーザーが「互換性テスト担当者」になってしまいます。
軽量でありながら明確な変更のクローズドループを構築することを推奨します。業務チームまたは開発チームは公開前に、新規パス、パラメータ、第三者サービスを説明します。セキュリティ担当者はテスト環境または段階的なトラフィックに基づき、ルールのヒット状況を確認します。公開後24~72時間は、403の割合、フォーム送信成功率、ログイン失敗率、APIエラー率、広告コンバージョンの変動を重点的に観察します。異常が発生した際には、防護を盲目的に無効化するのではなく、原因がWAF、アプリケーション、CDN、第三者サービスのどれにあるかを迅速に特定できる必要があります。
スマートサイト構築、多言語Webサイト、越境ECモールを利用する企業にとって、このプロセスは特に重要です。Yiyingbaoのように、サイト構築、SEO、広告ランディングページ、海外マーケティングのシナリオをカバーするプラットフォームでは、プロジェクト設定においてページアクセスフローとセキュリティポリシーの整合性にも同時に注意を払う必要があります。広告パラメータが保持されているか、異なる言語のフォームが正常に送信できるか、検索エンジンのクローラーに適切なアクセス権限が付与されているか、マーケティングツールからのデータ返却が誤判定されていないかを確認します。セキュリティと成長は対立するものではなく、両者が同じ検証可能なトラフィックルールを共有することが前提です。
いくつかの指標でWAFが「正確にブロックできているか」を判断する
WebサイトWAF保護の効果を評価する際、攻撃のブロック件数だけを見るべきではありません。ブロック件数が非常に多いことは、かえってポリシーの適用範囲が広すぎることを示している場合があります。継続して追跡すべきなのは、WAFによって拒否されたリクエストにおける、人手確認済みの誤検知の割合、重要なフォームおよびログインインターフェースにおける403の割合、ホワイトリスト数とその長期的な残存状況、ルール調整後の攻撃再発率、ならびに異常発生時間帯における業務コンバージョンの変化です。
検索可能なログと変更記録も保持すべきです。ある誤ブロックについてルールID、リクエストサンプル、対応者、復旧時刻が残されていなければ、次回のリニューアル時に同じ問題を繰り返しやすくなります。セキュリティ管理者にとって最も理想的な状態は、「決してアラートが出ないこと」ではありません。すべてのアラートを説明でき、すべての例外をレビューでき、すべての許可が未知のリスクを拡大しない状態です。
結局のところ、WebサイトWAF保護における誤ブロックの削減は、セキュリティのしきい値を下げることではなく、より細かな業務識別、より狭いポリシー適用範囲、より継続的な監視と振り返りによって実現されます。保護ルールがWebサイト機能、海外トラフィック、マーケティングフローの変化に追随できて初めて、WAFは顧客の前に立ちはだかる壁ではなく、業務の安定運用を支えるガードレールとなります。
関連記事



関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。