- 2026년 크로스보더 마케팅 트렌드는 어떤 고객 확보 채널에 영향을 미칠까요?06/09/2026상세 보기
- AI 기반 웹사이트 구축 업계 분석에서 파악해야 할 동질화 리스크30/08/2026상세 보기
- AI 마케팅 트렌드 2026은 광고 예산 배분을 어떻게 바꿀 것인가28/08/2026상세 보기
- EV SSL 인증 시장은 위축되고 있을까요, 아니면 고도화되고 있을까요? 기업 인증서 구매를 어떻게 판단해야 할까요11/08/2026상세 보기
- amp seo 2020의 기존 방식이 더 이상 효과가 없는 이유와 현재 최적화 중점의 변화02/08/2026상세 보기
- 업계 정보栏目의 주제를 어떻게 선정해야 자연 검색 트래픽을 더 쉽게 확보할 수 있을까29/07/2026상세 보기
웹사이트 WAF 보안은 악성 요청의 오탐 차단을 어떻게 줄일 수 있나요?
새벽에 발생하는 경보는 보안 관리자에게 가장 난감한 경우가 많습니다. WAF 차단량이 눈에 띄게 증가해 공격을 막아낸 것처럼 보이지만, 곧바로 업무팀에서는 해외 고객이 문의를 제출할 수 없고, 대리점 로그인이 실패하며, 심지어 광고 랜딩 페이지의 전환율이 갑자기 하락한다는 피드백이 나옵니다. 이때 가장 위험한 것은 단순한 ‘차단 누락’뿐만 아니라, 정책의 부정확성으로 인해 정상 트래픽이 오탐 차단되는 문제입니다.
웹사이트 WAF 보호의 가치는 SQL 인젝션, 크로스 사이트 스크립팅, 악성 스캔, 취약점 악용, 비정상 크롤러 및 DDoS 유형의 공격 요청을 식별하고 차단하는 데 있습니다. 그러나 WAF는 본질적으로 규칙, 특성, 행동 및 위험 점수를 기반으로 판단하는 보안 제어 계층입니다. 웹사이트 비즈니스가 복잡할수록 양식 필드, URL 매개변수, 다국어 콘텐츠, 타사 콜백 및 API 인터페이스가 많아지므로, 단순히 차단 강도를 높이면 정상 요청을 위험 요청으로 판단할 가능성도 커집니다.
해외 고객 확보, 광고 집행 및 다국어 표시를 담당하는 웹사이트의 경우, 오탐 차단은 단순한 기술 장애가 아니라 문의 한 건, 주문 한 건 또는 브랜드 접점 한 번이 조용히 차단되는 것을 의미할 수 있습니다. 오탐 차단을 줄이는 핵심은 단순히 ‘규칙을 완화하는 것’이 아니라, 웹사이트 WAF 보호가 실제 비즈니스 경계를 제대로 이해하도록 하는 데 있습니다.
먼저 구분해야 합니다: 어떤 ‘비정상 요청’이 실제로는 정상 업무인가
많은 오탐 차단은 요청 특성이 비정상이면 곧바로 악성 요청으로 간주하는 오해에서 비롯됩니다. 실제로 크로스보더 비즈니스 웹사이트의 여러 정상적인 상황은 그 자체로 높은 ‘위험 외형’을 갖고 있습니다. 예를 들어, 구매자가 문의 양식에 모델명, 화학품명 또는 특수 기호가 포함된 기술 매개변수를 입력하는 경우, 사용자가 메시지에 링크가 포함된 요구사항 설명을 붙여넣는 경우, 해외 고객이 VPN, 기업 프록시 또는 공유 출구 IP를 통해 접속하는 경우, Google, Meta 등의 광고 플랫폼이 길고 복잡하게 인코딩된 리디렉션 매개변수를 사용하는 경우가 있습니다.
또한 B2B 마케팅 웹사이트에서 흔히 사용하는 파일 업로드, 견적 다운로드, ERP 또는 CRM 인터페이스 반환, 다국어 검색, 사이트 내 필터링 등의 기능도 일반 WAF 규칙을 트리거할 수 있습니다. 구체적인 업무 경로를 이해하지 못한 채 공격 특성 데이터베이스 관점에서만 민감도를 높이면 보안 시스템은 실제 고객을 공격자로 간주할 수 있습니다.
따라서 품질 관리 및 보안 관리 담당자는 차단 로그를 확인할 때 ‘얼마나 많이 차단했는가’만 보지 말고 세 가지를 추가로 확인해야 합니다. 해당 요청은 어떤 리소스에 접근했는가? 어떤 규칙에 매칭되었는가? 요청 발생 후 페이지 조회, 양식 제출, 로그인 또는 주문 작업과 같은 실제 사용자 행동이 동반되었는가? 이 세 가지 질문은 이후 규칙을 최적화할지, 예외를 추가할지, 아니면 차단을 유지할지를 결정합니다.
‘전체 사이트에 하나의 기준’에서 계층형 보호로 전환
오탐 차단을 줄이는 가장 효과적인 방법은 일반적으로 전체 도메인에 동일한 엄격한 정책을 적용하는 것이 아니라, 자산 가치와 업무 위험에 따라 계층화하는 것입니다. 관리자 백엔드, 로그인 진입점, 결제 인터페이스, 파일 관리 디렉터리 등 고위험 영역은 높은 보호 수준을 유지해야 하며, 소개 페이지, 제품 상세 페이지, 공개 도움말 센터 등의 페이지에는 행동 식별과 접속 빈도 제어에 더 중점을 둔 정책을 적용할 수 있습니다.
양식 제출, 사이트 내 검색, API 콜백 등 복잡한 매개변수를 포함하기 쉬운 경로에는 별도의 정책 그룹을 구축할 수 있습니다. 핵심은 검사를 완전히 끄는 것이 아니라 인터페이스의 예상 사항을 결합하여 검증하는 것입니다. 즉, 어떤 요청 방법, 매개변수 이름, 콘텐츠 유형, 파일 형식 및 크기 범위를 허용할 것인지 정하고, 인터페이스 설계에 부합하지 않는 요청에 대해서는 엄격하게 차단해야 합니다. 이 방식은 SQL 인젝션 또는 XSS 보호를 포괄적으로 해제하는 것보다 더 안전합니다.
예를 들어 문의 인터페이스가 고객의 영어, 아랍어, 러시아어 및 모델 기호가 포함된 텍스트 제출을 허용한다고 해서, 임의의 필드와 길이의 실행 가능한 스크립트까지 허용해야 한다는 뜻은 아닙니다. 매개변수 화이트리스트, 길이 제한, 인코딩 규범 및 서버 측 2차 검증을 통해 업무 유연성과 보안 경계를 동시에 유지할 수 있습니다.
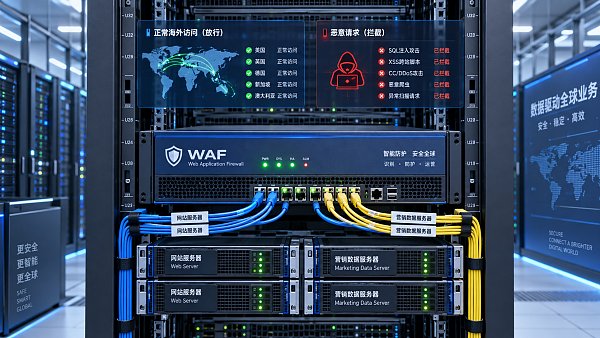
규칙 조정은 ‘매칭 컨텍스트’를 봐야 하며, 규칙 이름만 봐서는 안 됩니다
WAF 로그에 ‘SQL 인젝션 의심’ 또는 ‘XSS 의심’이 표시된다고 해서 해당 규칙이 반드시 잘못된 것은 아닙니다. 보안 담당자는 소스 IP 평판, 접속 국가 또는 지역, User-Agent, 요청 빈도, Referer 출처, 요청 매개변수, 응답 상태 코드 및 동일 세션 전후의 행동 흐름을 포함한 요청 컨텍스트를 함께 검토해야 합니다.
광고 랜딩 페이지에서 유입되어 여러 차례 정상적인 탐색을 완료한 뒤 제출된 양식 요청과, 짧은 시간에 수백 개의 URL을 순회하며 인젝션 구문을 계속 변경하는 요청은 유사한 규칙에 매칭되더라도 위험 수준이 같아서는 안 됩니다. 성숙한 웹사이트 WAF 보호는 단일 규칙의 ‘매칭 즉시 차단’에 의존하기보다 위험 점수를 충분히 활용해야 합니다.
규칙 최적화는 다음 세 가지 작업으로 나누는 것이 좋습니다.
- 관찰: 새로 적용했거나 확실하지 않은 규칙은 우선 경보 또는 관찰 모드로 실행하여 실제 트래픽 샘플을 축적한 뒤 차단 여부를 결정합니다.
- 범위 축소: 특정 규칙이 특정 매개변수 또는 특정 URL에서만 오탐을 발생시킨다면, 전체 사이트에서 해제하지 말고 적용 범위를 제한해야 합니다.
- 강화: 악성으로 확인된 요청 조합에는 빈도 제한, CAPTCHA 챌린지, IP 평판 조치 또는 임시 차단을 추가하여 단일 특성 규칙에 반복적으로 의존하는 것을 피합니다.
그중 ‘관찰 모드’는 특히 웹사이트 개편, 다국어 페이지 추가, 마케팅 자동화 도구 연동 또는 새 인터페이스 출시 단계에 적합합니다. 먼저 트래픽을 확인한 뒤 결론을 내리는 것이 일반적으로 사고 발생 후 긴급 롤백하는 것보다 더 여유롭습니다.
화이트리스트는 허용 목록이 아니라 통제된 예외입니다
화이트리스트는 오탐 차단을 해결하는 데 필요한 도구이지만, 동시에 가장 쉽게 남용되는 도구이기도 합니다. 일반적인 잘못된 방식에는 전체 사무실 네트워크 대역을 직접 화이트리스트에 추가하거나, 특정 국가 또는 지역을 장기간 허용하거나, 한 번의 문제를 해결하기 위해 전체 보안 규칙 유형을 우회하는 것이 포함됩니다. 이러한 조치는 효과가 빠르지만 공격자가 신뢰된 경로를 통해 침입할 수 있게 만들 수 있습니다.
더 합리적인 화이트리스트 관리는 ‘최소 범위, 명확한 기간, 추적 및 재검토 가능’ 원칙을 따라야 합니다. 구체적인 URL, 요청 방법, 매개변수 조합 또는 검증된 타사 콜백 서명에 대해 우선 예외를 설정해야 합니다. IP 기반 허용이 반드시 필요하다면 용도, 책임자 및 만료 시간을 기록하고 정기적으로 확인해야 합니다. 파트너 시스템, 결제 플랫폼, CRM 동기화 인터페이스 등에는 소스 IP에만 의존하지 말고 가능한 한 서명 검증, Token 검증 또는 상호 인증을 사용해야 합니다.
해외 접속 환경에서는 지리적 차단도 신중하게 사용해야 합니다. 특정 지역의 공격 비중이 높다고 해서 해당 지역에 실제 구매자가 없다는 의미는 아닙니다. 무역 기업의 경우 국가별로 ‘일괄 차단’하면 잠재 시장을 직접 잃을 수 있습니다. 그보다는 비정상적인 접속 빈도, 알려진 악성 IP, 위조 크롤러 및 고위험 요청 체인을 제한하는 방식이 실제 비즈니스에 더 부합하는 경우가 많습니다.
업무 변경을 WAF 변경 프로세스에 포함
오탐 차단은 웹사이트에 새 기능을 출시한 후 자주 발생합니다. 예를 들어 제품 필터 조건 추가, 양식 플러그인 교체, 결제 연동, URL 구조 조정, 새로운 광고 채널 집행 또는 다국어 사이트 아키텍처로의 이전 등이 있습니다. 개발, 마케팅 및 보안팀은 각자의 업무를 완료했지만 WAF 정책을 동기화하지 않아 결국 실제 사용자가 ‘호환성 테스트 담당자’가 됩니다.
간결하지만 명확한 변경 폐쇄 루프를 구축하는 것이 좋습니다. 업무 또는 개발팀은 출시 전에 새 경로, 매개변수 및 타사 서비스를 설명하고, 보안 담당자는 테스트 환경 또는 단계적 배포 트래픽을 기반으로 규칙 매칭 상황을 점검하며, 출시 후 24~72시간 동안 403 비율, 양식 성공률, 로그인 실패율, API 오류율 및 광고 전환 변동을 중점적으로 관찰해야 합니다. 이상이 발생하면 보호 기능을 무작정 해제하는 대신 WAF, 애플리케이션, CDN 또는 타사 서비스 중 어디에서 문제가 발생했는지 신속히 파악할 수 있어야 합니다.
지능형 웹사이트 구축, 다국어 웹사이트 및 크로스보더 쇼핑몰을 사용하는 기업에게 이 프로세스는 특히 중요합니다. 웹사이트 구축, SEO, 광고 랜딩 페이지 및 해외 마케팅 시나리오를 포괄하는 이영바오와 같은 플랫폼은 프로젝트 구성 시 페이지 접속 경로와 보안 정책의 일치 여부를 함께 확인해야 합니다. 광고 매개변수가 유지되는지, 서로 다른 언어의 양식이 정상적으로 제출되는지, 검색 엔진 크롤러가 적절한 접속 권한을 받는지, 마케팅 도구의 반환 데이터가 오탐되지 않는지를 점검해야 합니다. 보안과 성장은 대립 관계가 아니며, 전제는 두 영역이 동일한 검증 가능한 트래픽 규칙을 공유하는 것입니다.
몇 가지 지표로 WAF가 ‘정확하게 차단하는지’ 판단
웹사이트 WAF 보호 효과를 평가할 때 공격 차단 건수만 봐서는 안 됩니다. 차단량이 매우 높은 것은 오히려 정책 범위가 지나치게 넓다는 의미일 수 있습니다. 지속적으로 추적할 가치가 있는 지표는 WAF가 거부한 요청 중 수동 확인을 통해 오탐으로 판정된 비율, 핵심 양식 및 로그인 인터페이스의 403 비율, 화이트리스트 수와 장기 잔존 현황, 규칙 조정 후 공격 재발률 및 비정상 시간대의 업무 전환 변화입니다.
검색 가능한 로그와 변경 기록도 보존해야 합니다. 한 번의 오탐 차단에 규칙 ID, 요청 샘플, 처리 담당자 및 복구 시간이 남아 있지 않으면 다음 개편 시 동일한 문제를 반복할 가능성이 큽니다. 보안 관리자에게 가장 이상적인 상태는 ‘절대 경보가 발생하지 않는 것’이 아니라, 모든 경보를 설명할 수 있고, 모든 예외를 재검토할 수 있으며, 모든 허용 조치가 알려지지 않은 위험을 확대하지 않는 것입니다.
결국 웹사이트 WAF 보호에서 오탐 차단을 줄이는 방법은 보안 기준을 낮추는 것이 아니라, 더 세밀한 업무 식별, 더 작은 정책 적용 범위 및 더욱 지속적인 모니터링과 검토에 있습니다. 보호 규칙이 웹사이트 기능, 해외 트래픽 및 마케팅 경로의 변화에 맞춰 발전할 때, WAF는 고객 앞을 가로막는 벽이 아니라 비즈니스의 안정적인 운영을 지키는 가드레일이 됩니다.
관련 기사



관련 제품
 易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템, AI 기반 노코드 웹사이트 구축으로 10분 만에 다국어 해외 무역용 독립형 웹사이트를 빠르게 구축하고, 글로벌 서버 가속과 AI 스마트 SEO 최적화를 통해 기업이 글로벌 시장과 효율적으로 연결되도록 지원합니다. 기술과 운영의 완벽한 결합으로 해외 무역용 웹사이트 구축을 극도로 간편하게 만들어 드립니다
 AI+SEM 광고 지능형 마케팅 시스템AI+SEM 기반 지능형 광고 생성, 전 과정 정밀 광고 마케팅 지원. 시스템이 주간/월간 보고서 자동 생성, AI가 키워드 및 타겟 국가 추천, 실시간 핵심 지표 모니터링 및 지능형 경고, 고전환율 광고 솔루션 원클릭 실행으로 신속한 고객 확보 및 ROI 향상 지원.
 AI+SEO 듀얼 엔진 시스템 최적화 서비스易营宝 AI+SEO 듀얼 엔진 최적화 시스템은 AI 기반 스마트 키워드 발굴, 콘텐츠 생성 및 전방위 기술 최적화를 통해 외贸 기업이 고품질 자연 검색 트래픽을 확보하고 검색 순위와 전환율을 크게 향상할 수 있도록 지원합니다.
 AI+SNS 소셜미디어 풀스펙트럼 마케팅 시스템이영보 AI+SNS 소셜 미디어 풀지달 마케팅 시스템 - 소셜 미디어 시대의 정밀한 소셜 포착, Facebook, LinkedIn 등 주요 플랫폼의 원클릭 콘텐츠 동기화 지원, AI 지능형 게시물 재작성으로 적합도 향상, 24/7 지능형 고객 서비스 및 사용자 프로파일 분석을 통해 기업의 글로벌 시장 효율적 확장을 지원합니다.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM 광고 마케팅 솔루션AI+SEM 광고 마케팅 솔루션은 AI 지능 기술을 활용해 SEM 광고 게재에 심층적인 역량을 부여합니다. AI 지능으로 생성된 주간/월간 보고서를 통해 계정 데이터를 다차원으로 제시하며, 광고 게재 성과와 추세를 종합적으로 파악할 수 있습니다. AI가 정확하게 추천하는 키워드와 게재 국가, 지능적으로 생성된 고전환 광고 문구를 통해 원클릭으로 효율적인 게재 계획을 실행하여 기업의 신속한 고객 확보를 지원합니다. 동시에 시스템은 핵심 지표를 실시간으로 모니터링하며, 변동 이상을 지능적으로 식별하고 즉시 경고하여 광고 효과의 안정성과 높은 수익률을 보장합니다.
 도메인 서비스이잉보는 전문적인 도메인 서비스를 제공하며, 지능형 검색, 원스톱 등록, 브랜드 보호 및 전 주기 관리를 포함하여 기업의 디지털 브랜드 이미지 구축을 지원합니다.
 이잉커머스 B2C 크로스보더 쇼핑몰, 독립 사이트이잉바오 B2C 크로스보더 쇼핑몰 독립 사이트는 이잉바오 정보 기술(베이징) 유한 회사가 자체 개발한 지능형 웹사이트 구축과 크로스보더 전자상거래 통합 솔루션입니다. 이 시스템은 중소형 및 대형 수출 기업을 위해 특별히 제작되었으며, '웹사이트 구축, 운영, 마케팅, 광고, 전환'을 하나로 통합하여 기업이 빠르게 크로스보더 전자상거래 독립 사이트를 구축할 수 있도록 지원하며, 브랜드의 해외 진출과 글로벌 판매 성장을 실현합니다.
플랫폼은 다국어, 다통화, 다채널 마케팅을 지원하며, 내장된 AI 지능 번역과 SEO 최적화 시스템을 갖추고 있어 동남아, 유럽/미국, 라틴 아메리카, 중동 등 주요 시장에 적합하며, 중국 제조 기업이 국제 전자상거래 시장을 효율적으로 확장할 수 있도록 돕습니다. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。