- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
¿Cómo puede la protección WAF de un sitio web reducir los bloqueos erróneos de solicitudes maliciosas?
Las alertas de madrugada suelen ser las más difíciles de gestionar para los responsables de seguridad: el volumen de bloqueos del WAF aumenta notablemente y parece que los ataques han sido detenidos; sin embargo, el equipo de negocio informa enseguida de que los clientes internacionales no pueden enviar consultas, los distribuidores no logran iniciar sesión e incluso la conversión de las páginas de destino publicitarias disminuye repentinamente. En este momento, lo más peligroso no es solo la «falta de bloqueo», sino también el bloqueo accidental de tráfico legítimo causado por políticas inadecuadas.
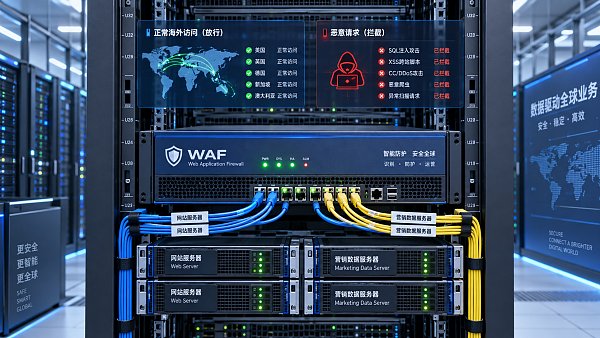
El valor de la protección WAF para sitios web radica en identificar y bloquear solicitudes de ataques como inyección SQL, scripts entre sitios, escaneos maliciosos, explotación de vulnerabilidades, rastreadores anómalos y DDoS. Sin embargo, el WAF es esencialmente una capa de control de seguridad que emite juicios basándose en reglas, características, comportamientos y puntuaciones de riesgo. Cuanto más complejo sea el negocio de un sitio web, y cuantos más campos de formularios, parámetros de URL, contenidos multilingües, devoluciones de llamada de terceros e interfaces API tenga, más fácilmente una simple intensificación de los bloqueos clasificará solicitudes legítimas como solicitudes de riesgo.
Para los sitios web encargados de captar clientes internacionales, publicar anuncios y ofrecer contenidos multilingües, un bloqueo erróneo no es solo un fallo técnico; también puede significar que una consulta, un pedido o un contacto de marca se rechace silenciosamente. La clave para reducir los bloqueos erróneos no consiste simplemente en «relajar las reglas», sino en lograr que la protección WAF del sitio web comprenda realmente los límites del negocio.
Primero, distinga qué «solicitudes anómalas» son en realidad operaciones normales
Muchos bloqueos erróneos proceden de un malentendido: equiparar directamente características de solicitud anómalas con solicitudes maliciosas. En realidad, muchos escenarios normales de los sitios web de negocios transfronterizos presentan por sí mismos una elevada «apariencia de riesgo». Por ejemplo, los compradores introducen modelos de producto, nombres de productos químicos o parámetros técnicos con símbolos especiales en formularios de consulta; los usuarios pegan descripciones de necesidades con enlaces en los mensajes; los clientes internacionales acceden mediante VPN, proxies corporativos o IP de salida compartidas; y los parámetros de redirección de plataformas publicitarias como Google y Meta son extensos y tienen una codificación compleja.
Además, funciones habituales en sitios web de marketing B2B, como la carga de archivos, la descarga de cotizaciones, la devolución de datos de interfaces ERP o CRM, las búsquedas multilingües y los filtros internos, también pueden activar reglas WAF genéricas. Si no se comprenden las rutas de negocio específicas y solo se incrementa la sensibilidad desde la perspectiva de la base de características de ataques, el sistema de seguridad puede tratar a clientes reales como atacantes.
Por ello, al revisar los registros de bloqueo, el personal de control de calidad y gestión de seguridad no debe centrarse únicamente en «cuántos bloqueos hubo», sino también plantearse tres preguntas: ¿a qué recurso accedió la solicitud? ¿Qué regla activó? ¿La solicitud fue acompañada de comportamientos de usuario reales, como navegación por páginas, envío de formularios, inicio de sesión u operaciones de pedido? Estas tres preguntas determinan si posteriormente deben optimizarse las reglas, añadirse excepciones o mantenerse el bloqueo.
Pasar de «una misma regla para todo el sitio» a una protección por niveles
Para reducir los bloqueos erróneos, el método más eficaz suele ser clasificar por niveles según el valor de los activos y el riesgo de negocio, en lugar de aplicar el mismo conjunto de políticas estrictas a todo el dominio. Las áreas de alto riesgo, como los paneles de administración, las entradas de inicio de sesión, las interfaces de pago y los directorios de gestión de archivos, deben mantener un nivel de protección elevado; en cambio, páginas de presentación, páginas de detalles de productos y centros de ayuda públicos pueden adoptar políticas más orientadas a la identificación de comportamientos y al control de la frecuencia de acceso.
Para rutas que pueden contener fácilmente parámetros complejos, como el envío de formularios, las búsquedas internas y las devoluciones de llamada API, se pueden crear grupos de políticas independientes. La clave no es desactivar por completo la detección, sino validar en función de lo esperado para la interfaz: qué métodos de solicitud, nombres de parámetros, tipos de contenido, formatos de archivo y rangos de tamaño se permiten; y aplicar bloqueos estrictos a las solicitudes que no se ajusten al diseño de la interfaz. Esto es más seguro que desactivar indiscriminadamente la protección contra inyección SQL o XSS.
Por ejemplo, que una interfaz de consulta permita a los clientes enviar textos en inglés, árabe, ruso y con símbolos de modelos no significa que deba aceptar scripts ejecutables de cualquier campo y cualquier longitud. Mediante listas blancas de parámetros, límites de longitud, normas de codificación y validación secundaria del lado del servidor, es posible mantener simultáneamente la flexibilidad operativa y los límites de seguridad.
La optimización de reglas debe considerar el «contexto de activación», no solo el nombre de la regla
La aparición en los registros del WAF de «posible inyección SQL» o «posible XSS» no significa necesariamente que la regla sea incorrecta. El personal de seguridad debe revisarla junto con el contexto de la solicitud, incluida la reputación de la IP de origen, el país o región de acceso, User-Agent, la frecuencia de solicitud, el origen Referer, los parámetros de solicitud, el código de estado de respuesta y la cadena de comportamiento antes y después de la misma sesión.
Una solicitud de formulario procedente de una página de destino publicitaria y enviada tras varias navegaciones normales, y una solicitud que recorre cientos de URL en poco tiempo y cambia continuamente las sentencias de inyección, no deberían tener el mismo nivel de riesgo aunque activen reglas similares. Una protección WAF madura para sitios web debe aprovechar plenamente la puntuación de riesgo, en lugar de depender de la lógica de «bloquear al activar una sola regla».
Se recomienda dividir la optimización de reglas en tres acciones:
- Observar: Para las reglas recién implementadas o inciertas, ejecútelas primero en modo de alerta u observación, acumule muestras de tráfico real y después decida si deben bloquearse.
- Delimitar: Si una regla genera falsos positivos solo en determinados parámetros o URL, limite su ámbito de aplicación en lugar de desactivarla en todo el sitio.
- Reforzar: Para combinaciones de solicitudes confirmadas como maliciosas, añada límites de frecuencia, desafíos CAPTCHA, tratamiento basado en reputación de IP o bloqueos temporales, evitando depender repetidamente de una única regla de características.
Entre ellas, el «modo de observación» es especialmente adecuado durante rediseños de sitios web, la incorporación de nuevas páginas multilingües, la integración de herramientas de automatización de marketing o la puesta en marcha de nuevas interfaces. Observar primero el tráfico y sacar conclusiones después suele ser más manejable que realizar una reversión de emergencia tras un incidente.
La lista blanca no es una lista de permitidos, sino una excepción controlada
La lista blanca es una herramienta necesaria para resolver bloqueos erróneos, pero también una de las más fáciles de utilizar indebidamente. Entre los errores habituales se incluyen incluir directamente en la lista blanca toda una subred de oficina, permitir durante mucho tiempo un determinado país o región, o eludir una categoría completa de reglas de seguridad para resolver un problema puntual. Aunque estas operaciones producen resultados rápidos, pueden permitir que los atacantes accedan a través de rutas de confianza.
Una gestión más razonable de listas blancas debe seguir los principios de «alcance mínimo, plazo definido y revisión trazable». Se deben establecer excepciones preferentemente para URL específicas, métodos de solicitud, combinaciones de parámetros o firmas verificadas de devoluciones de llamada de terceros; si es realmente necesario permitir una IP, deben registrarse el uso, el responsable y la fecha de caducidad, y verificarse periódicamente. Para sistemas de socios, plataformas de pago e interfaces de sincronización CRM, deben utilizarse en la medida de lo posible validación de firmas, comprobación de Token o autenticación mutua, en lugar de depender únicamente de la IP de origen.
En los escenarios de acceso internacional también se debe utilizar con cautela el bloqueo geográfico. Que una región tenga una alta proporción de ataques no significa que no existan compradores reales en ella. Para las empresas de comercio exterior, aplicar un criterio uniforme por país puede suponer una pérdida directa de mercados potenciales. En comparación, limitar frecuencias de acceso anómalas, IP maliciosas conocidas, rastreadores falsificados y cadenas de solicitudes de alto riesgo suele ajustarse mejor a las necesidades reales del negocio.
Incorpore los cambios de negocio al proceso de cambios del WAF
Los bloqueos erróneos suelen producirse después de que un sitio web lance nuevas funciones: añadir condiciones de filtrado de productos, sustituir plugins de formularios, integrar pagos, ajustar la estructura de URL, implementar nuevos canales publicitarios o migrar a una arquitectura de sitio multilingüe. Los equipos de desarrollo, marketing y seguridad completan sus respectivas tareas, pero no sincronizan las políticas del WAF, y los usuarios reales terminan convirtiéndose en «probadores de compatibilidad».
Se recomienda establecer un ciclo de cambios ligero pero claro. Antes del lanzamiento, el equipo de negocio o desarrollo debe describir las nuevas rutas, parámetros y servicios de terceros; el personal de seguridad debe comprobar la activación de reglas basándose en el entorno de pruebas o el tráfico gradual; tras el lanzamiento, se deben observar especialmente durante 24 a 72 horas la proporción de 403, la tasa de éxito de formularios, la tasa de fallos de inicio de sesión, la tasa de errores API y las fluctuaciones de conversión publicitaria. Cuando surja una anomalía, debe ser posible identificar rápidamente si la causa es el WAF, la aplicación, la CDN o un servicio de terceros, en lugar de desactivar la protección a ciegas.
Este proceso es especialmente importante para empresas que utilizan creación inteligente de sitios web, sitios web multilingües y tiendas transfronterizas. Plataformas como Yiyingbao, que cubren creación de sitios web, SEO, páginas de destino publicitarias y escenarios de marketing internacional, deben prestar atención simultáneamente en la configuración de proyectos a la correspondencia entre las rutas de acceso a las páginas y las políticas de seguridad: si se conservan los parámetros publicitarios, si los formularios en distintos idiomas pueden enviarse con normalidad, si los rastreadores de motores de búsqueda obtienen permisos de acceso razonables y si la devolución de datos de herramientas de marketing se clasifica erróneamente. La seguridad y el crecimiento no son opuestos, siempre que ambos compartan el mismo conjunto verificable de reglas de tráfico.
Utilice varios indicadores para determinar si el WAF «bloquea con precisión»
Para evaluar la eficacia de la protección WAF de un sitio web, no basta con mirar la cantidad de ataques bloqueados. Un volumen de bloqueos muy alto a veces significa precisamente que las políticas son demasiado amplias. Es más importante realizar un seguimiento continuo de: la proporción de falsos positivos confirmados manualmente entre las solicitudes rechazadas por el WAF; la proporción de 403 en formularios clave e interfaces de inicio de sesión; el número de listas blancas y su permanencia a largo plazo; la tasa de recurrencia de ataques tras los ajustes de reglas; y los cambios en la conversión de negocio durante periodos anómalos.
También deben conservarse registros y historiales de cambios que puedan consultarse. Si un bloqueo erróneo no deja el ID de la regla, la muestra de solicitud, la persona responsable del tratamiento y la hora de recuperación, es frecuente repetir el mismo error en el siguiente rediseño. Para los responsables de gestión de seguridad, la situación ideal no es «no recibir nunca alertas», sino que cada alerta pueda explicarse, cada excepción pueda revisarse y cada autorización no amplíe riesgos desconocidos.
En definitiva, reducir los bloqueos erróneos mediante la protección WAF de un sitio web no depende de rebajar el umbral de seguridad, sino de una identificación más detallada del negocio, un ámbito de aplicación de políticas más reducido y una supervisión y revisión más continuas. Cuando las reglas de protección pueden seguir los cambios en las funciones del sitio web, el tráfico internacional y las rutas de marketing, el WAF se convierte en una barrera de seguridad para el funcionamiento estable del negocio, y no en un muro frente a los clientes.
Artículos relacionados
 ¿Por qué la caducidad del certificado SSL de un sitio web multilingüe puede provocar que no sea accesible en algunas regiones?
 ¿Cómo puede la protección WAF de un sitio web reducir los bloqueos erróneos de solicitudes maliciosas?
 ¿Qué se necesita preparar para el registro ICP al lanzar un sitio web independiente en China?



Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。