- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
¿Por qué la caducidad del certificado SSL de un sitio web multilingüe puede provocar que no sea accesible en algunas regiones?
¿Por qué la caducidad del certificado SSL de un sitio web multilingüe puede provocar que no sea accesible en algunas regiones?
La caducidad del certificado SSL de un sitio web multilingüe parece, en apariencia, un simple descuido rutinario de mantenimiento, pero en la práctica suele manifestarse como «no se puede abrir en algunos países, determinadas versiones de idioma presentan anomalías y algunos usuarios aún pueden acceder». Este fenómeno puede llevar fácilmente al personal de mantenimiento a interpretarlo erróneamente como fluctuaciones de red, fallos de CDN o restricciones de acceso locales. Más exactamente, la caducidad del certificado es el detonante, mientras que los nodos perimetrales de CDN, las rutas de resolución de dominios, las políticas de validación de los navegadores y la estructura de despliegue del sitio en las distintas regiones determinan el alcance con el que se manifiesta el fallo.
Para los sitios web encargados de captar clientes en mercados internacionales, esto no es una simple alerta técnica. La imposibilidad de establecer una conexión segura en las páginas de destino de anuncios de Google puede afectar directamente a la revisión y al acceso de las campañas; los usuarios de búsqueda orgánica que ven una advertencia de riesgo del certificado al entrar en el sitio normalmente no continuarán enviando consultas; los enlaces ya publicados en redes sociales y campañas de email marketing también pueden dejar de funcionar repentinamente en una región objetivo. Por ello, la gestión de certificados SSL de sitios web multilingües debe abordarse junto con los dominios, la CDN, las páginas de marketing y el sistema de monitorización.
¿Qué bloquea exactamente el navegador tras la caducidad del certificado?
Al establecerse una conexión HTTPS, el servidor proporciona al navegador un certificado digital basado en el sistema X.509. El navegador comprueba el período de validez del certificado, la cadena de emisión, la correspondencia con el nombre de dominio, el estado de confianza de la entidad emisora y la información de revocación relacionada. Una vez superada la fecha «Not After» del certificado, el cliente normalmente considera que la identidad del servidor ya no puede verificarse como fiable y muestra avisos como conexión no privada, certificado caducado o error de conexión segura.
En rigor, si el certificado de servidor de un mismo nombre de dominio y una misma ruta de acceso ha caducado, todos los clientes con capacidad normal de validación pueden verse afectados. El llamado «acceso imposible en algunas regiones» no significa que el certificado caducado deje de ser válido solo en un país determinado, sino que los usuarios de diferentes regiones no necesariamente se conectan al mismo nodo de servicio ni reciben necesariamente la misma configuración de certificado.
Los sitios multilingües son especialmente propensos a esta complejidad. Las versiones de idioma pueden diferenciarse mediante subdominios, por ejemplo, de.example.com y ja.example.com; también pueden usar rutas de directorio; además, algunas empresas despliegan la tienda, el sitio principal y las páginas de destino publicitarias en plataformas diferentes. Si la lista de nombres de dominio SAN del certificado está incompleta, o si un subdominio sigue vinculado a un certificado antiguo, pueden producirse situaciones en las que el sitio en inglés funciona normalmente, pero el sitio en japonés queda bloqueado, o la página de inicio se abre pero no se puede enviar el formulario de consulta.
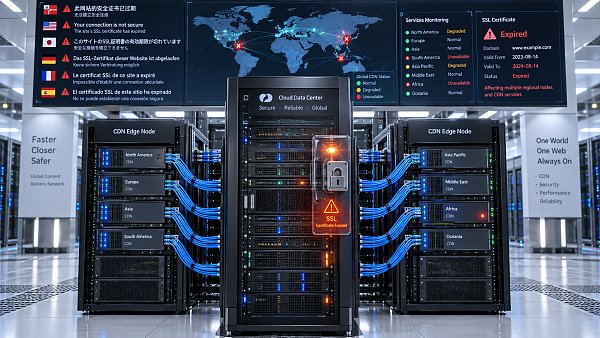
¿Por qué una misma caducidad se manifiesta de forma diferente según la región?
La causa más común es que los certificados de los nodos perimetrales de CDN no se hayan sincronizado. Una CDN global distribuye las solicitudes a distintos nodos según la ubicación del usuario, la calidad de la red y las reglas de programación. Tras completar la renovación, si el servidor de origen, el equilibrador de carga y la consola de CDN no se actualizan de forma unificada, o si el nuevo certificado aún no se ha distribuido a todos los nodos perimetrales, los usuarios de Norteamérica pueden recibir el certificado nuevo, mientras que los de Europa o el Sudeste Asiático siguen llegando a nodos que conservan el certificado antiguo. En este caso, comprobar únicamente desde la red corporativa que «el sitio se ha recuperado» no demuestra que se haya recuperado globalmente.
El segundo tipo de problema procede del DNS y la distribución del tráfico. Los sitios web multilingües suelen utilizar resolución inteligente, resolución regional o varios registros CNAME, y las direcciones IP devueltas pueden variar entre países. El equipo de mantenimiento puede actualizar el punto de entrada correspondiente al dominio principal, pero omitir una ruta regional, una dirección IPv6 antigua o una dirección de equilibrador de carga de respaldo, lo que hace que los usuarios se conecten a servidores que aún tienen certificados caducados. No es raro encontrar casos en los que IPv4 funciona correctamente e IPv6 presenta anomalías.
Otra diferencia procede de los propios clientes. Los navegadores y sistemas operativos más recientes suelen tratar los certificados no válidos de manera más estricta; en dispositivos antiguos, proxies de intranet corporativa, navegadores gestionados o terminales con distintos estados de caché, los avisos pueden mostrarse de forma diferente. Cuando falta la cadena de certificados intermedios o el orden de la cadena está mal configurado, algunos entornos pueden completar la cadena mediante la caché, mientras que otros terminan directamente el protocolo de enlace. No debe concluirse que la cadena de certificados no tiene problemas solo porque unos pocos dispositivos «aún pueden abrirlo».
Primero, diferencie entre «certificado caducado» y «renovación aún no aplicada»
Durante la gestión de incidencias, una de las prácticas que más tiempo desperdicia es limitarse a ver que el panel de gestión de certificados indica «emitido». La emisión del certificado, la instalación en el servidor, la vinculación a la CDN y la publicación en los nodos perimetrales son etapas distintas. Que ya se haya obtenido un certificado nuevo no significa que los usuarios externos lo estén utilizando. Deben realizarse comprobaciones del protocolo de enlace TLS desde la región, el operador o la instancia en la nube donde se produce la anomalía, para confirmar el número de serie, el período de validez, los nombres alternativos del sujeto y la cadena de certificados realmente devueltos, en lugar de comprobar solo los archivos locales.
La investigación puede avanzar siguiendo la ruta de acceso: primero, confirme a qué direcciones IPv4 e IPv6 se resuelve finalmente la URL anómala; después, compruebe por separado los certificados devueltos por cada dirección en el puerto 443; a continuación, verifique la relación de vinculación de certificados entre el dominio de CDN, el dominio de origen, el listener del equilibrador de carga y el servicio web del servidor de origen; por último, pruebe si se envía el nombre de host SNI correcto. Si no se envía SNI, el servidor puede devolver el certificado del sitio predeterminado, lo que puede ocultar o generar problemas de falta de coincidencia de dominio.
La gestión de certificados de sitios multilingües no puede centrarse solo en el dominio principal
La lista de mantenimiento debe cubrir, como mínimo, el dominio oficial, las versiones con y sin www, todos los subdominios de idioma, el dominio de la tienda, los dominios de recursos estáticos, los dominios de redirección de enlaces cortos publicitarios y las posibles entradas de prueba o migración que sigan utilizándose. Los sitios de idiomas basados en directorios no necesariamente requieren certificados independientes, pero siempre que las páginas hagan referencia a otros recursos HTTPS, los dominios de esos recursos también deben incluirse en el alcance de monitorización. De lo contrario, la propia página puede abrirse normalmente, pero las imágenes, los scripts, los componentes de pago o las interfaces de formularios pueden ser bloqueados por el navegador.
Vale la pena adoptar la renovación automática, pero no es una «solución definitiva». La automatización solo puede resolver una parte de las acciones de solicitud o actualización del certificado; si los permisos de validación DNS siguen siendo válidos, si los scripts de despliegue cubren todos los nodos, si la CDN hace referencia correctamente al nuevo certificado y si se completa la validación externa después de los cambios, son cuestiones que aún requieren responsables claramente definidos. Se recomienda configurar varios recordatorios antes de la caducidad y conservar la huella digital del certificado, la ubicación de la vinculación, el método de renovación, el responsable y el plan de reversión. Para sitios con campañas de marketing de alta intensidad, la ventana de caducidad también debe evitar los períodos de concentración de anuncios, promoción de ferias y lanzamiento de nuevos productos.
De la recuperación del acceso a un mantenimiento continuamente verificable
El valor de la integración de servicios web y de marketing, ante este tipo de problemas, no reside en la simple gestión delegada de certificados, sino en vincular el estado técnico con los puntos de entrada del tráfico. Yiyingbao Information Technology (Beijing) Co., Ltd. proporciona desde 2013 servicios de digitalización orientados a empresas que se expanden al extranjero; sus escenarios de negocio de creación inteligente de sitios web, sitios multilingües, tiendas transfronterizas, SEO, publicidad y redes sociales suelen implicar acceso a dominios, publicación de páginas y mantenimiento continuo en distintos mercados. En proyectos de plataforma de este tipo, la monitorización de certificados debe integrarse en la publicación del sitio y en las comprobaciones de las actividades de marketing, en lugar de esperar a actuar tras las quejas de los usuarios.
Cuando se reciba el aviso de que «no se puede abrir en algunas regiones», registrar primero el país del usuario, el dominio visitado, el dispositivo y el navegador, la captura de pantalla del error y la hora aproximada, y luego verificarlos junto con la resolución regional y los registros de nodos, suele ser más eficaz que actualizar repetidamente la página. Una vez completada la corrección, también deben volver a probarse desde las rutas de acceso reales de los mercados objetivo la página de inicio, la entrada de idioma, los formularios, la página de pago de la tienda y las páginas de destino publicitarias. La recuperación del certificado es solo el punto de partida; confirmar que los usuarios internacionales pueden acceder y convertir de forma estable es lo que realmente completa un ciclo de mantenimiento.
Artículos relacionados
 ¿Por qué la caducidad del certificado SSL de un sitio web multilingüe puede provocar que no sea accesible en algunas regiones?
 ¿Cómo puede la protección WAF de un sitio web reducir los bloqueos erróneos de solicitudes maliciosas?
 ¿Qué se necesita preparar para el registro ICP al lanzar un sitio web independiente en China?



Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。