- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?
Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in einigen Regionen nicht erreichbar ist?
Wenn das SSL-Zertifikat einer mehrsprachigen Website abläuft, wirkt dies oberflächlich betrachtet lediglich wie ein routinemäßiges Versäumnis im Betrieb. Tatsächlich zeigt es sich jedoch häufig darin, dass „die Website in einigen Ländern nicht geöffnet werden kann, bestimmte Sprachversionen fehlerhaft sind oder einige Nutzer weiterhin Zugriff haben“. Dieses Phänomen verleitet Wartungspersonal leicht dazu, es fälschlich als Netzwerkschwankung, CDN-Störung oder lokale Zugriffsbeschränkung einzustufen. Genauer gesagt ist der Zertifikatsablauf der Auslöser, während CDN-Edge-Knoten, DNS-Auflösungspfade, Browser-Prüfstrategien und die Bereitstellungsstruktur der Website in verschiedenen Regionen bestimmen, in welchem Umfang der Fehler sichtbar wird.
Für Websites, die der internationalen Kundengewinnung dienen, handelt es sich nicht nur um eine technische Warnmeldung. Wenn Google Ads-Landingpages keine sichere Verbindung herstellen können, kann dies unmittelbar die Anzeigenfreigabe und den Zugriff beeinträchtigen; sehen Nutzer aus der organischen Suche beim Aufrufen der Website einen Hinweis auf ein Zertifikatsrisiko, reichen sie in der Regel keine Anfrage mehr ein; auch bereits platzierte Links in sozialen Medien und im E-Mail-Marketing können in einer bestimmten Zielregion plötzlich ausfallen. Die Verwaltung von SSL-Zertifikaten für mehrsprachige Websites sollte daher gemeinsam mit Domains, CDN, Marketingseiten und dem Monitoring-System erfolgen.
Was genau blockiert der Browser nach Ablauf eines Zertifikats?
Beim Aufbau einer HTTPS-Verbindung stellt der Server dem Browser ein digitales Zertifikat auf Basis des X.509-Systems bereit. Der Browser prüft die Gültigkeitsdauer des Zertifikats, die Ausstellerkette, die Übereinstimmung mit der Domain, den Vertrauensstatus der Zertifizierungsstelle sowie relevante Sperrinformationen. Sobald der Zeitpunkt „Not After“ im Zertifikat überschritten ist, kann der Client die Serveridentität in der Regel nicht mehr vertrauenswürdig verifizieren und zeigt Hinweise wie „Verbindung ist nicht privat“, „Zertifikat abgelaufen“ oder „Sichere Verbindung fehlgeschlagen“ an.
Streng genommen können alle Clients mit normaler Zertifikatsprüfung betroffen sein, wenn das Leaf-Zertifikat für dieselbe Domain auf demselben Zugriffspfad abgelaufen ist. Die Aussage, dass „einige Regionen nicht erreichbar sind“, bedeutet nicht, dass das abgelaufene Zertifikat nur in einem bestimmten Land ungültig ist. Vielmehr verbinden sich Nutzer in unterschiedlichen Regionen möglicherweise nicht tatsächlich mit exakt denselben Serviceknoten und erhalten eventuell auch nicht dieselbe Zertifikatskonfiguration.
Besonders bei mehrsprachigen Websites tritt diese Komplexität leicht auf. Sprachversionen können beispielsweise über Subdomains wie de.example.com und ja.example.com unterschieden werden; sie können auch Verzeichnispfade verwenden; zudem stellen einige Unternehmen Shop, Hauptwebsite und Anzeigen-Landingpages auf unterschiedlichen Plattformen bereit. Ist die SAN-Domainliste eines Zertifikats unvollständig oder ist für eine Subdomain noch ein altes Zertifikat hinterlegt, kann es vorkommen, dass die englische Website normal funktioniert, die japanische Website jedoch blockiert wird, oder dass die Startseite geöffnet werden kann, während das Anfrageformular nicht abgeschickt werden kann.
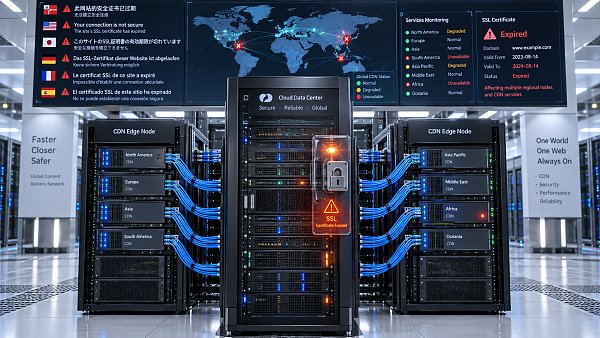
Warum zeigt sich derselbe Ablauf in verschiedenen Regionen unterschiedlich?
Die häufigste Ursache ist, dass die Zertifikate der CDN-Edge-Knoten nicht synchronisiert wurden. Ein globales CDN weist Anfragen je nach Nutzerstandort, Netzwerkqualität und Routing-Regeln unterschiedlichen Knoten zu. Wurde die Verlängerung abgeschlossen, aber Quellserver, Load Balancer und CDN-Konsole nicht einheitlich aktualisiert oder das neue Zertifikat noch nicht an alle Edge-Knoten verteilt, erhalten Nutzer in Nordamerika möglicherweise das neue Zertifikat, während Nutzer in Europa oder Südostasien weiterhin auf einen Knoten mit dem alten Zertifikat treffen. In diesem Fall bedeutet ein Test im Unternehmensnetz, bei dem „die Website wiederhergestellt ist“, nicht, dass sie weltweit wieder verfügbar ist.
Die zweite Problemgruppe betrifft DNS und die Verkehrsverteilung. Mehrsprachige Websites nutzen häufig intelligente DNS-Auflösung, regionale Auflösung oder mehrere CNAME-Einträge, wodurch für verschiedene Länder unterschiedliche IP-Adressen zurückgegeben werden können. Hat das Wartungsteam den Einstiegspunkt der Hauptdomain aktualisiert, jedoch eine regionale Route, eine alte IPv6-Adresse oder eine Backup-Load-Balancer-Adresse übersehen, verbinden sich Nutzer weiterhin mit einem Server, auf dem ein abgelaufenes Zertifikat bereitgestellt wird. Fälle, in denen IPv4 normal funktioniert und IPv6 fehlerhaft ist, sind bei der Fehleranalyse nicht selten.
Eine weitere Art von Unterschieden ergibt sich aus den Clients selbst. Neuere Browser und Betriebssysteme behandeln ungültige Zertifikate in der Regel strenger; bei älteren Geräten, Unternehmensnetzwerk-Proxys, verwalteten Browsern oder Endgeräten mit unterschiedlichem Cache-Status kann die Art der Warnung abweichen. Fehlt eine Zwischenzertifikatskette oder ist die Reihenfolge der Kette falsch konfiguriert, können einige Umgebungen die Kette über den Cache ergänzen, während andere den Handshake direkt abbrechen. Nur weil einige wenige Geräte „die Website noch öffnen können“, darf nicht darauf geschlossen werden, dass die Zertifikatskette fehlerfrei ist.
Zunächst zwischen „Zertifikat abgelaufen“ und „Verlängerung noch nicht wirksam“ unterscheiden
Bei der Störungsbehebung wird besonders häufig Zeit verschwendet, wenn lediglich geprüft wird, ob das Zertifikatsverwaltungs-Backend „ausgestellt“ anzeigt. Zertifikatsausstellung, Serverinstallation, CDN-Bindung und Bereitstellung auf Edge-Knoten sind unterschiedliche Schritte. Dass ein neues Zertifikat bereits vorliegt, bedeutet nicht, dass externe Nutzer es tatsächlich verwenden. TLS-Handshake-Prüfungen sollten aus der Region, über den Provider oder von dem Cloud-Host aus durchgeführt werden, in der bzw. über den der Fehler auftritt, um die tatsächlich zurückgegebenen Zertifikatsseriennummern, Gültigkeitszeiträume, Subject Alternative Names und Zertifikatsketten zu bestätigen, statt nur lokale Dateien zu prüfen.
Die Analyse kann entlang der Zugriffskette erfolgen: Zunächst bestätigen, auf welche IPv4- und IPv6-Adressen die fehlerhafte URL letztlich aufgelöst wird; dann separat prüfen, welche Zertifikate die einzelnen Adressen an Port 443 zurückgeben; anschließend die Zertifikatsbindungen von CDN-Domain, Origin-Domain, Load-Balancer-Listener und Webdienst des Quellservers abgleichen; zuletzt testen, ob der korrekte SNI-Hostname übermittelt wird. Wird SNI nicht übermittelt, kann der Server das Zertifikat der Standardwebsite zurückgeben, wodurch Probleme mit nicht übereinstimmenden Domains verdeckt oder verursacht werden können.
Bei der Zertifikatsverwaltung mehrsprachiger Websites darf nicht nur die Hauptdomain berücksichtigt werden
Die Wartungscheckliste sollte mindestens die produktiven Domains, Versionen mit und ohne www, sämtliche Sprach-Subdomains, Shop-Domains, Domains für statische Ressourcen, Domains für Weiterleitungen über kurze Anzeigenlinks sowie möglicherweise noch verwendete Test- oder Migrationseinstiege abdecken. Sprachwebsites auf Verzeichnisbasis benötigen nicht unbedingt separate Zertifikate. Sobald Seiten jedoch andere HTTPS-Ressourcen einbinden, müssen auch deren Ressourcendomains überwacht werden. Andernfalls kann die Seite selbst zwar normal geöffnet werden, während Bilder, Skripte, Zahlungskomponenten oder Formularschnittstellen vom Browser blockiert werden.
Automatische Verlängerungen sind sinnvoll, stellen jedoch keine „einmalige Lösung für alles“ dar. Automatisierung kann nur einen Teil der Schritte bei Zertifikatsbeantragung oder -aktualisierung lösen. Ob die Berechtigung zur DNS-Validierung dauerhaft gültig bleibt, ob Bereitstellungsskripte alle Knoten abdecken, ob das CDN korrekt auf das neue Zertifikat verweist und ob nach der Änderung eine externe Prüfung abgeschlossen wurde, erfordert weiterhin klar benannte Verantwortliche. Es wird empfohlen, vor Ablauf mehrere Erinnerungen einzurichten und Zertifikatsfingerabdruck, Bindungsort, Verlängerungsmethode, Verantwortliche und Rollback-Plan zu dokumentieren. Bei Websites mit Marketingaktivitäten zu Spitzenzeiten sollte das Ablaufzeitfenster zudem Zeiträume mit konzentrierter Anzeigenschaltung, Messewerbung und Produkteinführungen vermeiden.
Von der Wiederherstellung des Zugriffs zu einer kontinuierlich überprüfbaren Wartung
Der Wert integrierter Website- und Marketingservices liegt bei solchen Problemen nicht in einer einfachen Verwaltung von Zertifikaten, sondern darin, technische Zustände mit Traffic-Einstiegspunkten zu verknüpfen. Yiyingbao Information Technology (Beijing) Co., Ltd. bietet seit 2013 digitale Dienstleistungen für Unternehmen bei der internationalen Expansion. Die Anwendungsbereiche intelligenter Website-Erstellung, mehrsprachiger Websites, grenzüberschreitender Onlineshops sowie SEO, Werbung und Social Media umfassen in der Regel Domainzugriffe, Seitenschaltungen und kontinuierliche Wartung in unterschiedlichen Märkten. Bei solchen plattformbasierten Projekten sollte die Zertifikatsüberwachung in die Prüfung von Website-Veröffentlichungen und Marketingaktivitäten eingebunden werden, anstatt erst nach Nutzerbeschwerden zu reagieren.
Bei Rückmeldungen wie „in einigen Regionen nicht erreichbar“ sollten zunächst das Land des Nutzers, die aufgerufene Domain, Gerät und Browser, ein Screenshot der Fehlermeldung sowie der ungefähre Zeitpunkt erfasst werden. Anschließend ist die Prüfung anhand regionaler DNS-Auflösung und Knotenprotokolle meist effektiver als das wiederholte Aktualisieren der Seite. Nach Abschluss der Fehlerbehebung sollten außerdem Startseite, Spracheinstiege, Formulare, Shop-Checkout-Seiten und Anzeigen-Landingpages über die tatsächlichen Zugriffspfade der Zielmärkte erneut getestet werden. Die Wiederherstellung des Zertifikats ist nur der Ausgangspunkt; erst wenn bestätigt ist, dass Nutzer im Ausland stabil auf die Website zugreifen und konvertieren können, ist ein Wartungszyklus wirklich abgeschlossen.
Verwandte Artikel
 Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?
 Wie kann der WAF-Schutz einer Website Fehlblockierungen bösartiger Anfragen reduzieren?
 Was ist für die ICP-Registrierung erforderlich, um eine eigenständige Website in China zu starten?



Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。