Aktuelles Label: ipv6
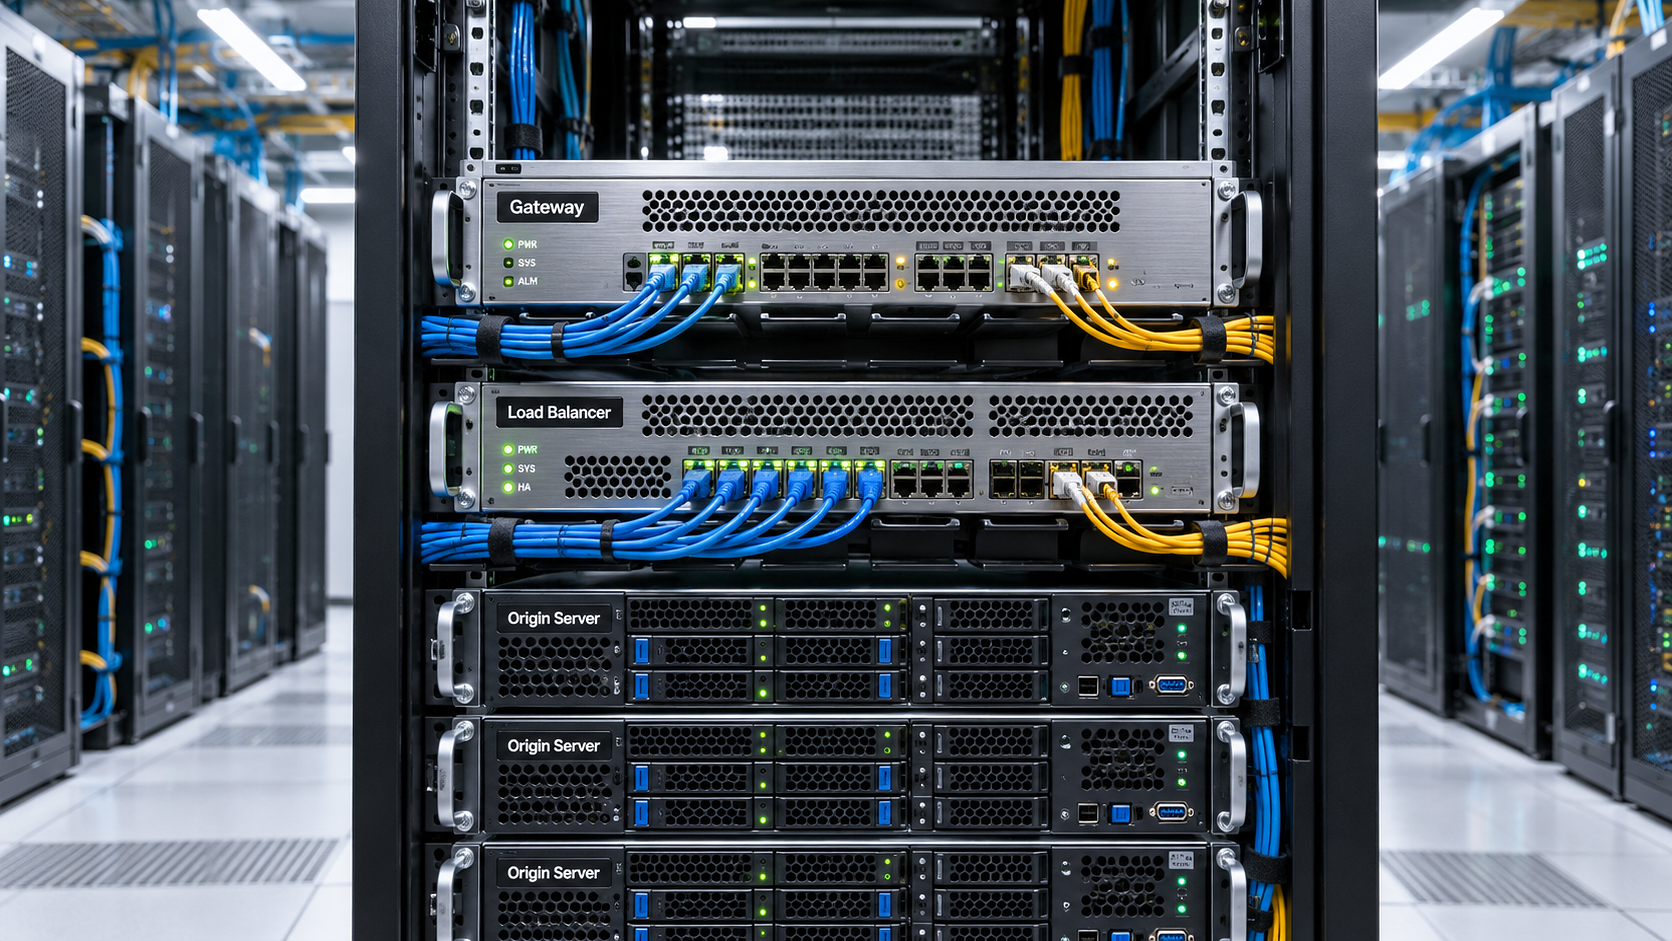
 Wie deaktiviert man veraltete TLS-Protokolle in einer HTTPS-konformen Konfiguration?Wie lassen sich in einer HTTPS-konformen Konfiguration veraltete TLS-Versionen deaktivieren, ohne die Kundengewinnung und Transaktionen auf der Website zu beeinträchtigen? Dieser Artikel erläutert die Protokolleinstellungen für Nginx, Apache und CDN und zeigt, wie Sie TLS 1.0 und TLS 1.1 deaktivieren, TLS 1.2 beibehalten und TLS 1.3 bei Bedarf aktivieren. Behandelt werden der öffentliche Zugangspunkt, die Verbindung zum Ursprungsserver und die Handshake-Prüfung. Erfahren Sie mehr über wichtige Konfigurationsaspekte und Methoden zur Kompatibilitätsprüfung, um Sicherheitsrisiken zu reduzieren und Datenflüsse für Anfragen, Zahlungen und Marketing zu schützen.
- Sinken die Kosten pro Klick, ohne dass mehr Anfragen eingehen? Die richtige Reihenfolge zur Optimierung von Pay-per-Click-AnzeigenVerbesserung der Effizienz von CPC-Anzeigen – es geht um mehr als nur niedrigere Kosten pro Klick. Werden Klicks günstiger, ohne dass mehr Anfragen eingehen? Dieser Artikel zeigt, wie Sie die Engpässe bei der Kundengewinnung mit internationalen Anzeigen systematisch prüfen: von Conversion-Tracking und Suchintention über die Landingpage bis hin zu Geboten und Budget. So erkennen Unternehmen irrelevanten Traffic und verbessern den Weg zur Anfrage. Erfahren Sie, wie sich Website und Marketing gemeinsam optimieren lassen, damit das Budget in qualifizierte Geschäftschancen fließt und nicht nur in ansprechend aussehende Klickberichte.
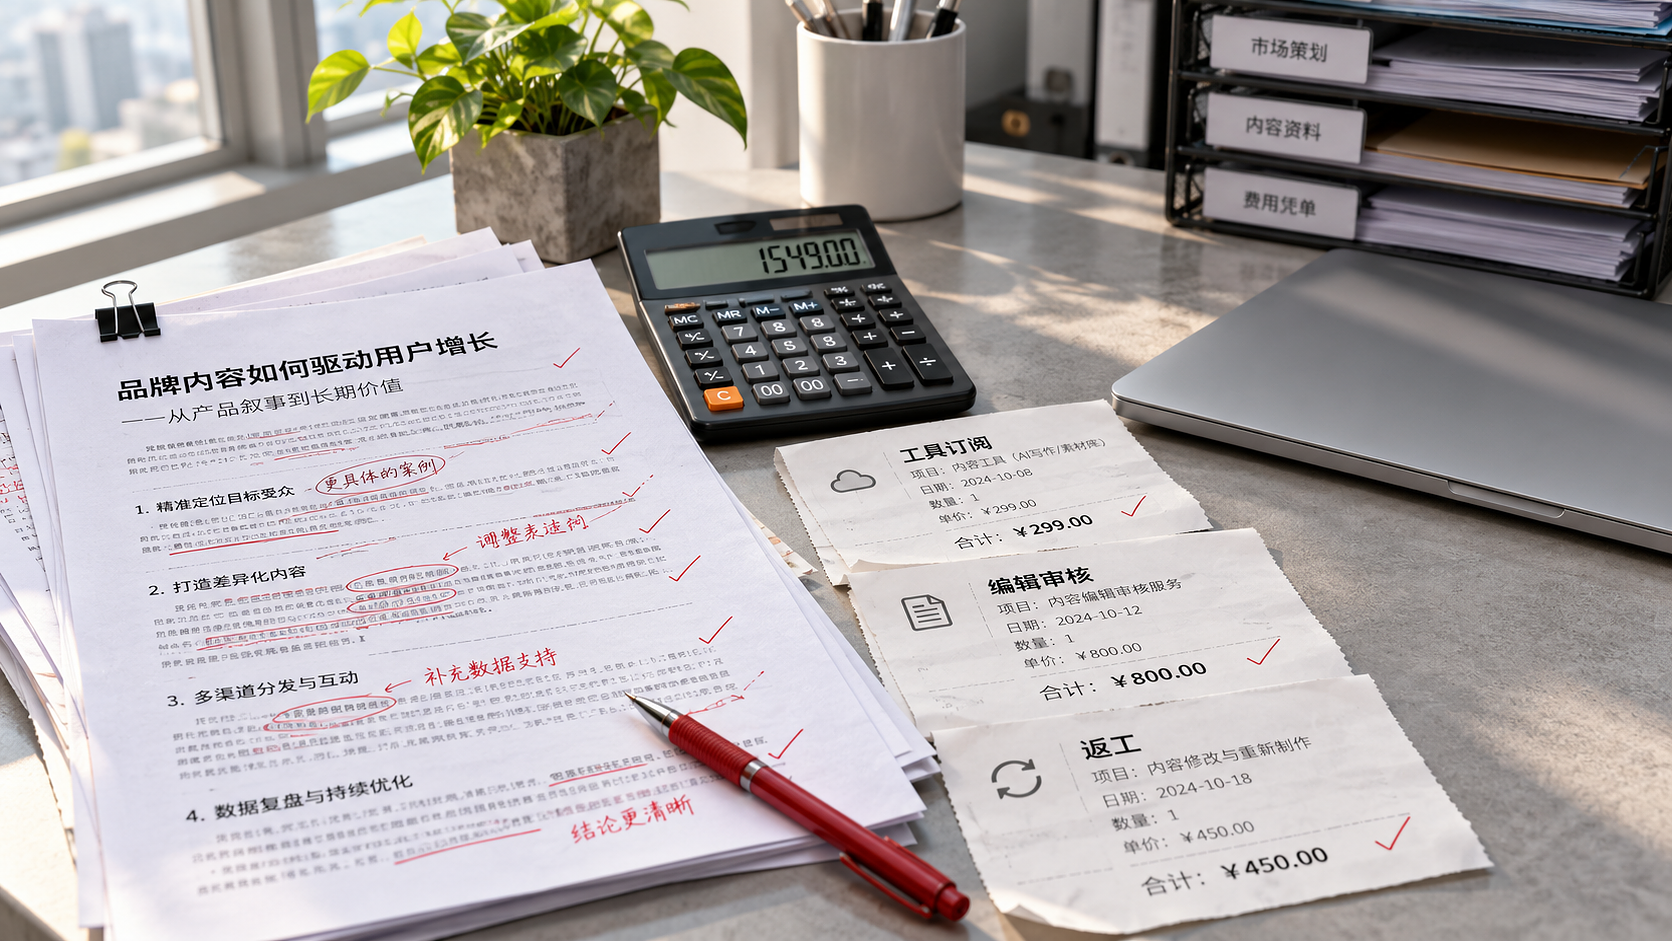
- Wie werden die Kosten für KI-Marketinginhalte berechnet? Aufschlüsselung der Kosten für Tools, Redaktion und NacharbeitenWie lassen sich die Kosten für KI-Marketinginhalte vollständig kalkulieren? Dieser Artikel schlüsselt aus Sicht des Einkaufs in Unternehmen die Kosten für Tool-Abonnements, manuelle Bearbeitung, Faktenprüfung, Formatierung und Veröffentlichung sowie Nacharbeiten auf. Anhand von Beispielen wird die Berechnung der Kosten pro qualifiziertem Inhalt erläutert. Außerdem werden die Anpassung an mehrere Sprachen, der Umfang von Vertragsänderungen und versteckte Kosten in Lieferantenangeboten behandelt. Erfahren Sie, wie sich mit bezahlten Testaufträgen die Effizienz prüfen und einheitliche Abnahmekriterien festlegen lassen, um ein angemesseneres Content-Budget für integrierte Website- und Marketingprojekte zu planen.
- Warum ist der Website-Aufruf trotz CDN-Knoten in Südamerika immer noch langsam?Warum ist der Website-Aufruf für Kunden in Südamerika trotz eines bereitgestellten cdn in south america immer noch langsam? Ein vorhandener Knoten bedeutet nicht automatisch eine wirksame Beschleunigung. Dieser Artikel zeigt Ihnen, wie Sie anhand der Knotenzuweisung, Cache-Trefferrate, Origin-Verbindung und Drittanbieter-Marketingkomponenten Engpässe ermitteln – mithilfe lokaler Netzwerktests und Anfrageprotokolle. So vermeiden Sie einen unüberlegten CDN-Wechsel. Lernen Sie praktische Methoden zur Fehlersuche kennen, optimieren Sie den initialen Seitenaufbau und das Anfrageerlebnis und sorgen Sie dafür, dass Website-Erstellung, SEO und Anzeigen-Traffic besser zusammenwirken und zu Conversions führen.
- Wie lässt sich die Ursache finden, wenn eine Website nach der Einrichtung einer 301-Weiterleitung nicht mehr erreichbar ist?Tritt ein 301-Fehler auf und ist die Website nach dem Einrichten einer 301-Weiterleitung nicht erreichbar? Dieser Artikel zeigt Ihnen, wie Sie anhand der vollständigen Weiterleitungskette Schleifen, Regelkonflikte, DNS-Auflösungs-, HTTPS-Zertifikats- und Cache-Probleme prüfen. So können Sie zwischen Fehlern bei der alten URL und Problemen auf der Zielwebsite unterscheiden. Außerdem erhalten Sie Tipps zur Prüfung mit Browser und curl. Testen Sie nach der Behebung auch Produktseiten, mehrsprachige Seiten, Werbe-Landingpages und Anfrageformulare erneut. So reduzieren Sie Besucherverluste und gestalten Website-Migrationen und die Kundengewinnung über Marketingmaßnahmen zuverlässiger. Klicken Sie hier, um die Prüfschritte anzuzeigen.
- Sind Beschwerden mexikanischer Kunden über langsame Ladezeiten auf die Serverbereitstellung zurückzuführen?Hängen Beschwerden mexikanischer Kunden über langsame Website-Ladezeiten mit der globalen Serverbereitstellung zusammen? Dieser Artikel analysiert wichtige Faktoren wie die Entfernung zum Ursprungsserver, CDN, DNS, Seitenressourcen und Drittanbieter-Skripte, bietet wiederverwendbare Schritte zur Fehleranalyse sowie Lösungen zur Website-Beschleunigung für den mexikanischen Markt.
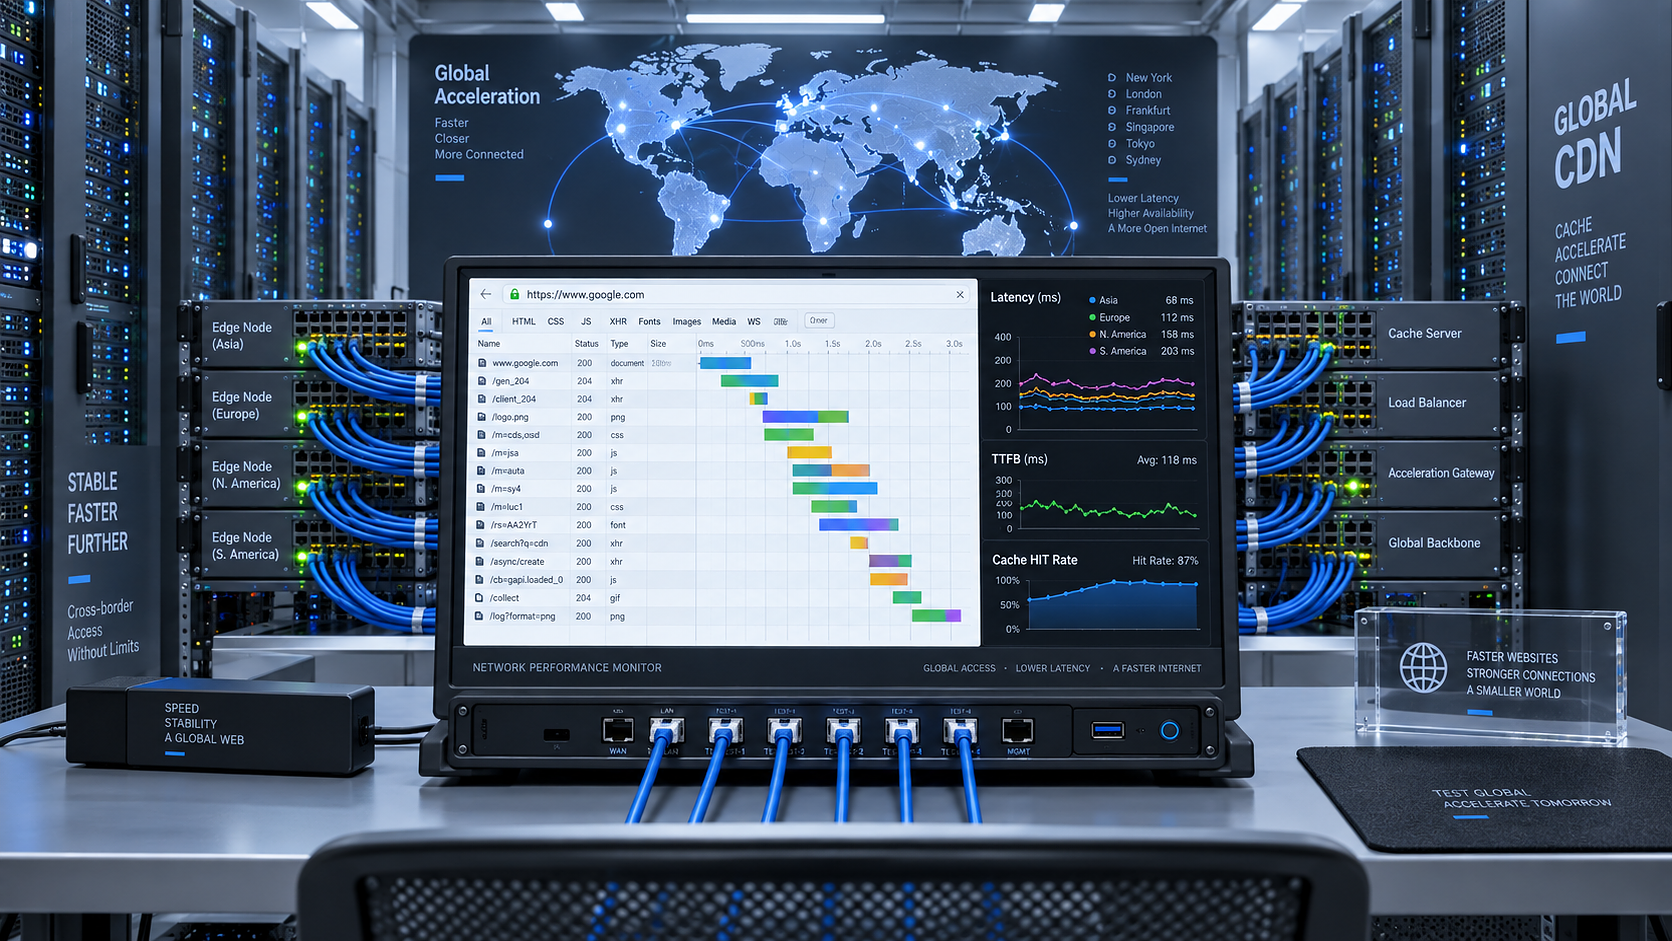
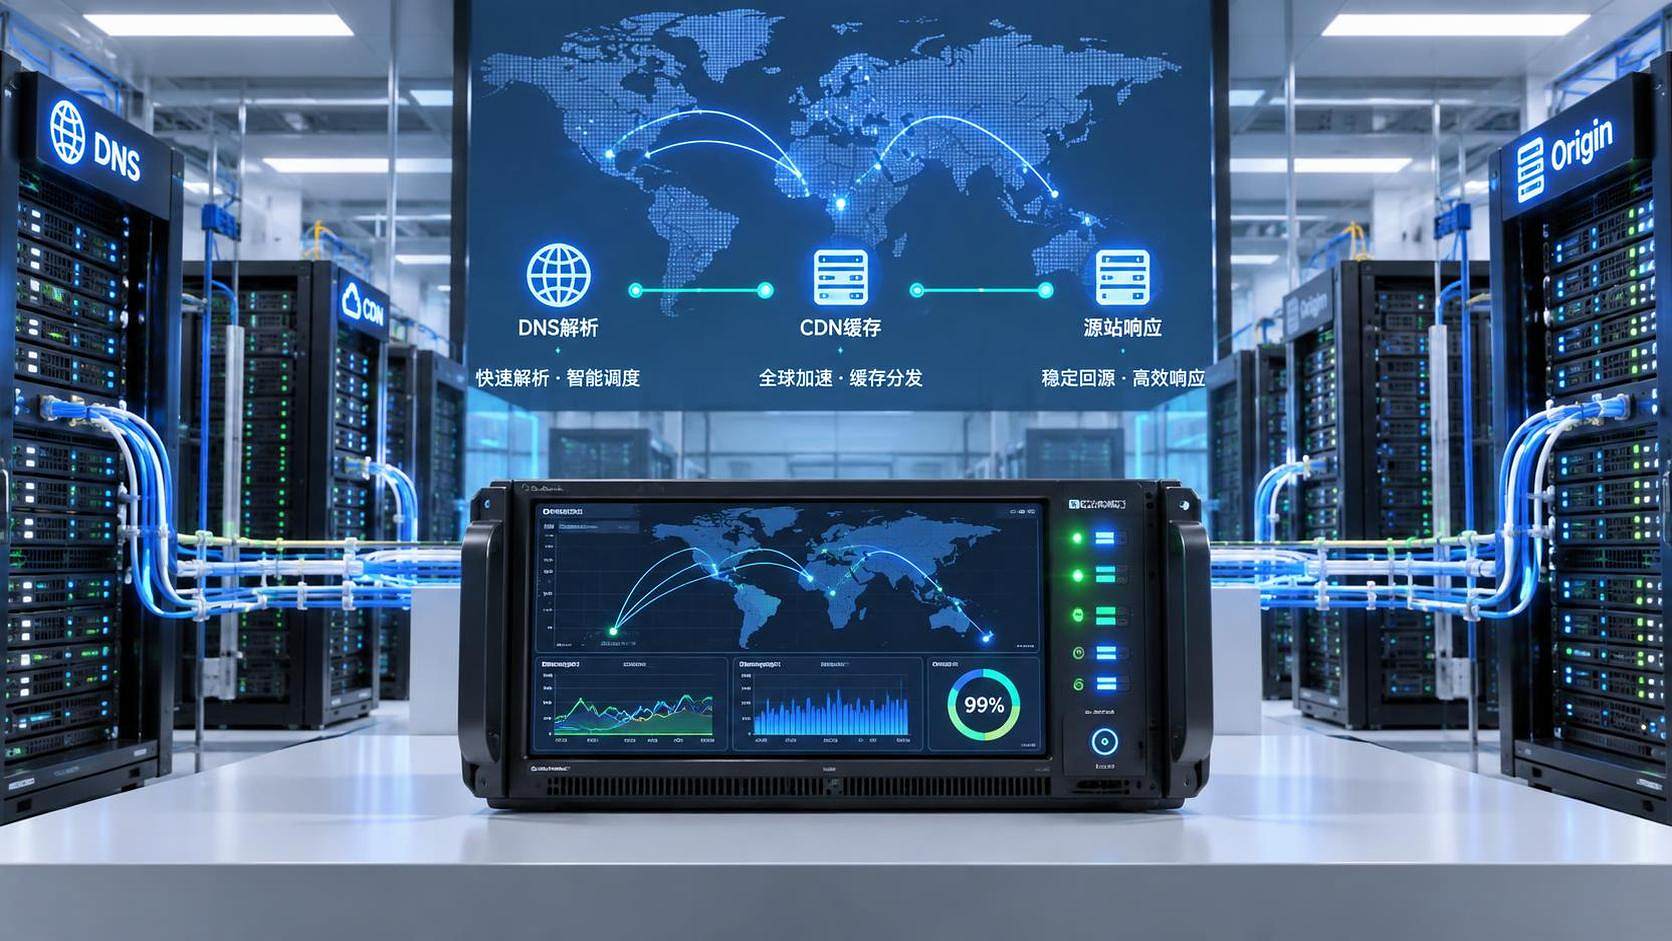
- Wie lassen sich Praxistests zur Latenz globaler Beschleunigungsknoten von 易营宝 zuverlässig durchführen?Wie lassen sich Praxistests zur Latenz globaler Beschleunigungsknoten von 易营宝 zuverlässig durchführen? Dieser Artikel erläutert detailliert Methoden zur Prüfung von DNS-Steuerung, TCP/TLS-Verbindungsaufbau, TTFB, Cache-Treffern und Origin-Abrufen und unterstützt Unternehmen beim Aufbau eines reproduzierbaren Bewertungssystems für die Zugriffsleistung im Ausland, um Ursachen für langsame grenzüberschreitende Websites präzise zu identifizieren.
- Wie können Suchmaschinenmarketing-Services für internationale Märkte ungültige Klicks reduzieren und die Qualität von Anfragen verbessern?Wie können Suchmaschinenmarketing-Services für internationale Märkte ungültige Klicks reduzieren und die Qualität von Anfragen verbessern? Von Keywords mit Kaufabsicht, Negativ-Keyword-Listen, geografischer Ausrichtung und mehrsprachigen Landingpages bis zur Rückübermittlung qualifizierter Leads helfen sie Unternehmen, internationale Kunden mit hoher Kaufabsicht zu identifizieren, die Kosten der Kundengewinnung zu senken sowie Chancen für Angebote und Geschäftsabschlüsse zu erhöhen.
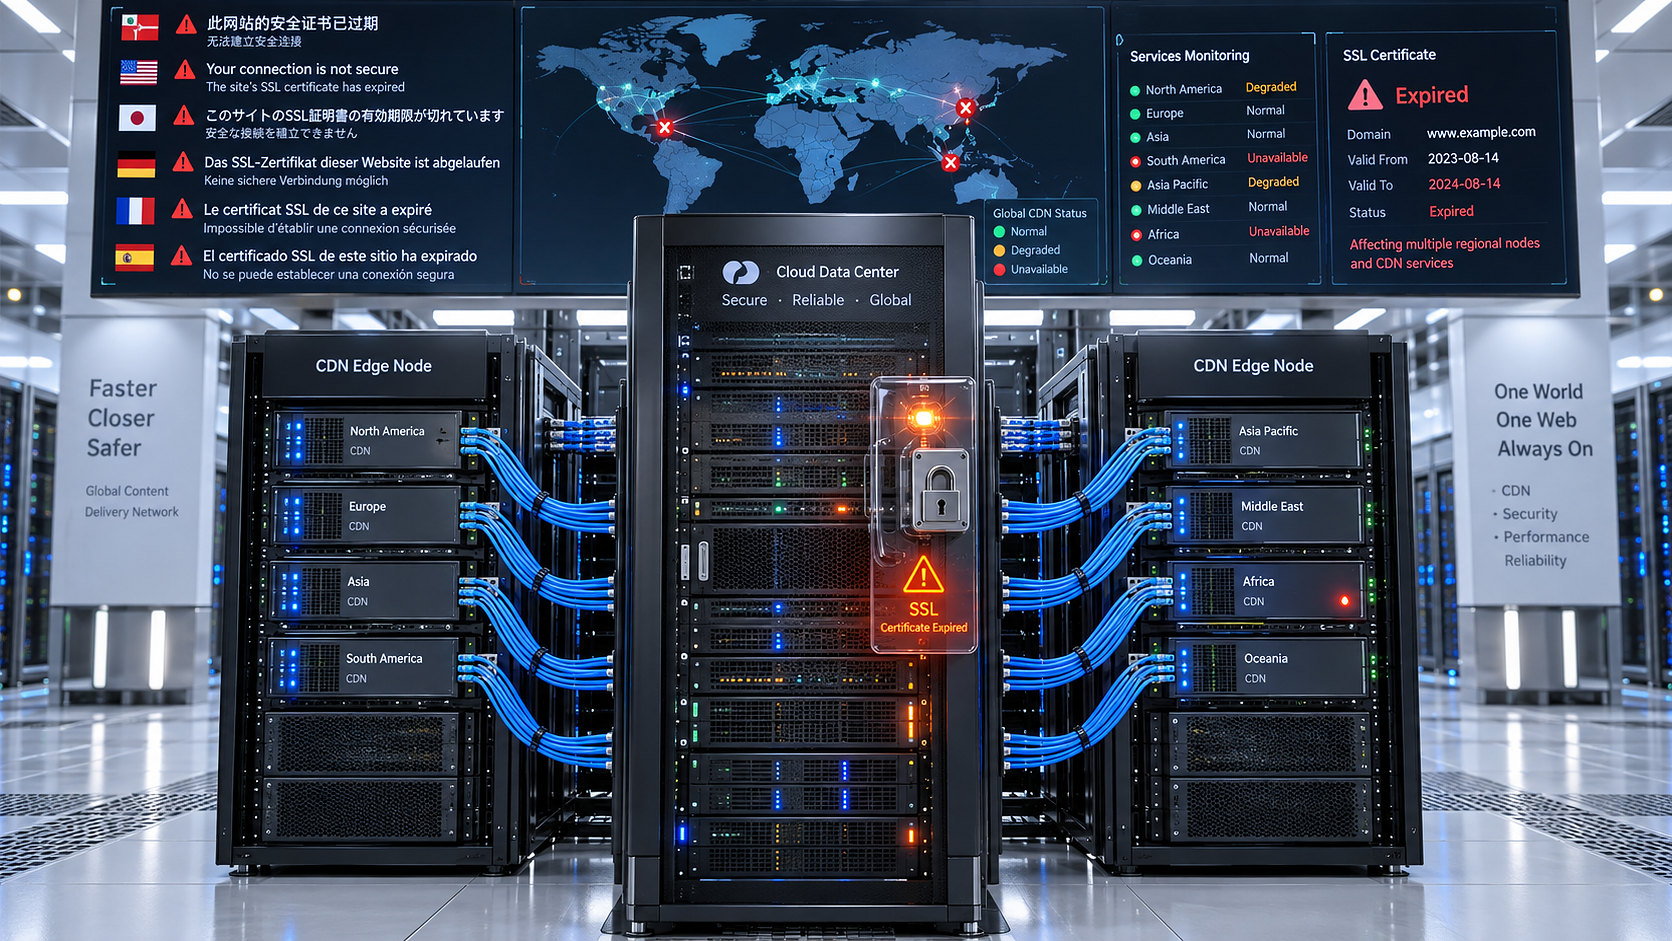
- Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?Warum kann ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu führen, dass sie in bestimmten Regionen nicht erreichbar ist? Erfahren Sie mehr über CDN-Knoten, regionales DNS, Subdomain-Zertifikate und Probleme bei der Synchronisierung von Verlängerungen sowie über Ansätze zur schnellen Fehleranalyse und stabilen Wartung von Websites für Auslandsmärkte.
- Was eine conversion-optimierte Landingpage vor dem Kampagnenstart benötigtWelche Vorbereitungen sind vor der Schaltung einer conversion-optimierten Landingpage erforderlich? Von Werbeversprechen und Informationen im ersten Bildschirmbereich über die Filterung durch Formulare bis hin zu mobiler Kompatibilität, Attribution-Tracking und CRM-Rückübertragung: Beherrschen Sie die Abnahmekriterien vor dem Go-live, um ineffektive Klicks zu reduzieren und die Conversion qualifizierter Anfragen zu steigern.
- Für welche Produkte eignet sich die KI-gestützte Erstellung von Produktbeschreibungen? Nutzungsgrenzen zwischen Effizienz und ComplianceFür welche Produkte eignet sich die KI-gestützte Erstellung von Produktbeschreibungen? Dieser Artikel erläutert die Nutzungsgrenzen für Standardprodukte, technisch anspruchsvolle B2B-Produkte, stark regulierte und kundenspezifische Produkte und zeigt Ihnen, wie Sie durch Prüfprozesse Effizienz bei mehrsprachigen Inhalten, SEO-Performance sowie Compliance und Vertrauenswürdigkeit miteinander vereinbaren können.
- Website im Ausland trotz Beschleunigung weiterhin langsam? Die entscheidenden Faktoren für Verzögerungen bei grenzüberschreitenden Zugriffen prüfenWebsite im Ausland trotz Beschleunigung weiterhin langsam? Prüfen Sie systematisch die entscheidenden Faktoren für Zugriffsverzögerungen – von der DNS-Auflösung, CDN-Cache-Treffern und der TTFB des Ursprungsservers über Skripte von Drittanbietern bis hin zum grenzüberschreitenden Routing. Verbessern Sie die Nutzererfahrung im Ausland, die Effizienz der Google-Indexierung und die Conversion von Anfragen.

{item.title}
{item.description}