- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
多言語サイトのSSL証明書の有効期限切れが、なぜ一部の地域でアクセス不能につながるのですか?
多言語サイトのSSL証明書の有効期限切れが、なぜ一部地域でのアクセス不能につながるのか?
多言語サイトのSSL証明書の有効期限切れは、表面的には通常の運用保守上の見落としにすぎないように見えますが、実際には「一部の国では開けない」「一部の言語サイトで異常が発生する」「一部のユーザーは依然としてアクセスできる」といった形で現れることがよくあります。このような現象は、保守担当者にネットワークの変動、CDN障害、または現地のアクセス制限だと誤認させやすいものです。より正確に言えば、証明書の有効期限切れはきっかけであり、地域ごとのCDNエッジノード、ドメイン名解決経路、ブラウザの検証ポリシー、サイトのデプロイ構成によって、障害がどの範囲で顕在化するかが決まります。
海外顧客の獲得を担うサイトにとって、これは単なる技術的なアラートではありません。Google広告のランディングページで安全な接続を確立できなければ、広告審査やアクセスに直接影響する可能性があります。自然検索からサイトに入ったユーザーが証明書リスクの警告を目にすると、多くの場合、問い合わせを続けて送信することはありません。ソーシャルメディアやメールマーケティングですでに配信済みのリンクも、特定の対象地域で突然無効になる可能性があります。そのため、多言語サイトのSSL証明書管理は、ドメイン、CDN、マーケティングページ、監視体制とあわせて対応すべきです。
証明書の有効期限切れ後、ブラウザは実際に何をブロックするのか
HTTPS接続の確立時、サーバーはブラウザにX.509体系に基づくデジタル証明書を提示します。ブラウザは証明書の有効期間、発行チェーン、ドメイン一致の関係、発行機関の信頼状態、および関連する失効情報を確認します。証明書内の「Not After」時刻を過ぎると、クライアントは通常、サーバーの身元を信頼できる形で検証できなくなったと判断し、「接続はプライベートではありません」「証明書の有効期限が切れています」「安全な接続に失敗しました」などの警告を表示します。
厳密には、同一ドメインかつ同一アクセス経路上のリーフ証明書がすでに期限切れであれば、正常な検証機能を備えたクライアントはすべて影響を受ける可能性があります。いわゆる「一部地域でアクセスできない」とは、期限切れの証明書が特定の国だけで無効になることを意味するのではなく、地域によってユーザーが実際に完全に同じサービスノードへ接続しているとは限らず、取得する証明書設定も同一ではない可能性があることを意味します。
多言語サイトでは、特にこうした複雑さが発生しやすくなります。言語バージョンは、たとえばde.example.com、ja.example.comのようにサブドメインで区別される場合があります。ディレクトリパスを使用する場合もあり、ECサイト、メインサイト、広告ランディングページを異なるプラットフォームに配置する企業もあります。証明書のSANドメイン一覧が不完全である、または特定のサブドメインに古い証明書がまだ紐付けられている場合、英語サイトは正常でも日本語サイトはブロックされる、あるいはトップページは開けても問い合わせページでは送信できない、といった状況が発生します。
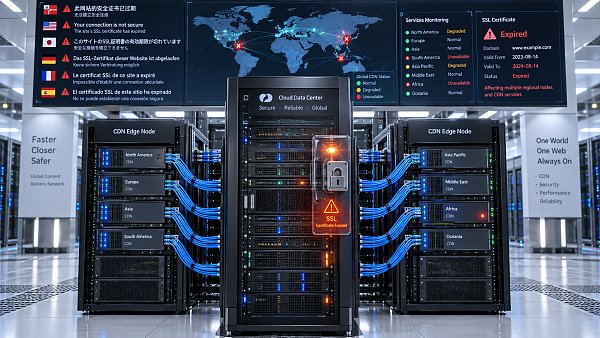
同じ有効期限切れでも、地域によって現れ方が異なる理由
最も一般的な原因は、CDNエッジノードへの証明書同期が完了していないことです。グローバルCDNは、ユーザーの所在地、ネットワーク品質、振り分けルールに基づいて、リクエストを異なるノードへ割り当てます。更新完了後に、オリジンサーバー、ロードバランサー、CDNコンソールが統一して更新されていない、または新しい証明書がすべてのエッジノードにまだ配信されていない場合、北米のユーザーは新しい証明書を取得できても、欧州や東南アジアのユーザーは古い証明書が残るノードに引き続きアクセスする可能性があります。この場合、社内ネットワークだけで「サイトは復旧した」とテストしても、世界全体で復旧したことの証明にはなりません。
第2の問題は、DNSとトラフィック分散に起因します。多言語サイトでは、インテリジェントDNS、地域別DNS、または複数のCNAMEレコードがよく使用され、国によって返されるIPアドレスが異なる可能性があります。保守チームがメインドメインに対応する入口を更新しても、特定地域向けの回線、古いIPv6アドレス、予備のロードバランサーアドレスを見落とすと、ユーザーは期限切れ証明書が配置されたままのサーバーへ接続してしまいます。IPv4は正常でIPv6は異常というケースも、調査時には珍しくありません。
もう一つの差異は、クライアント自体に起因します。比較的新しいブラウザやOSでは、通常、無効な証明書をより厳格に扱います。一方、古いデバイス、企業内ネットワークのプロキシ、管理対象ブラウザ、またはキャッシュ状態が異なる端末では、警告の表示方法が一致しない可能性があります。中間証明書チェーンが欠落している、またはチェーン順序の設定が不適切な場合、一部の環境ではキャッシュによってチェーンを補完できますが、別の環境では直接ハンドシェイクを終了します。少数のデバイスで「まだ開ける」からといって、証明書チェーンに問題がないと判断することはできません。
「証明書の期限切れ」と「更新後に反映されていない状態」をまず区別する
障害対応で最も時間を浪費しやすいのは、証明書管理画面に「発行済み」と表示されていることだけを確認する方法です。証明書の発行、サーバーへのインストール、CDNへの紐付け、エッジノードへの配信は、それぞれ異なる工程です。新しい証明書を取得済みであっても、外部ユーザーが実際にそれを使用しているとは限りません。異常が発生した地域、通信事業者、またはクラウドホストからTLSハンドシェイク検証を実行し、ローカルファイルだけでなく、実際に返される証明書のシリアル番号、有効期間、サブジェクト代替名、証明書チェーンを確認する必要があります。
調査はアクセス経路に沿って進めることができます。まず、異常のあるURLが最終的にどのIPv4およびIPv6アドレスへ解決されるかを確認します。次に、各アドレスが443ポートで返す証明書を個別に確認します。その後、CDNドメイン、オリジンドメイン、ロードバランサーリスナー、オリジンサーバーのWebサービスにおける証明書の紐付け関係を照合し、最後に正しいSNIホスト名を指定しているかをテストします。SNIを指定しない場合、サーバーはデフォルトサイトの証明書を返すことがあり、これによりドメイン不一致の問題が隠れたり、新たに発生したりする可能性があります。
多言語サイトの証明書管理では、メインドメインだけを見てはいけない
保守チェックリストには、少なくとも正式ドメイン、wwwあり・なしのバージョン、すべての言語サブドメイン、ECドメイン、静的リソースドメイン、広告用短縮リンクのリダイレクトドメイン、および現在も使用されている可能性のあるテストまたは移行用入口を含める必要があります。ディレクトリ型の言語サイトは必ずしも個別の証明書を必要としませんが、ページが別のHTTPSリソースを参照している場合、リソースドメインも監視対象に含める必要があります。そうしないと、ページ自体は正常に開けても、画像、スクリプト、決済コンポーネント、またはフォームのインターフェースがブラウザによってブロックされる可能性があります。
自動更新の導入は有効ですが、それで「すべてが解決する」わけではありません。自動化で解決できるのは、証明書の申請または更新における一部の作業に限られます。DNS検証権限が継続して有効か、デプロイスクリプトがすべてのノードをカバーしているか、CDNが新しい証明書を正しく参照しているか、変更後に外部検証が完了しているかについては、依然として明確な責任者が必要です。有効期限前には複数回の通知を設定し、証明書フィンガープリント、紐付け場所、更新方法、担当者、ロールバック計画を記録しておくことを推奨します。マーケティング活動が集中するサイトでは、有効期限の時期を広告の集中配信、展示会プロモーション、新製品発表の期間と重ならないようにする必要もあります。
アクセス復旧から継続的に検証可能な保守へ
サイトとマーケティングサービスを統合する価値は、このような問題において単に証明書を代行管理することではなく、技術的な状態とトラフィックの流入口を関連付けることにあります。易営宝信息科技(北京)有限公司は2013年より、企業の海外展開に向けたデジタルサービスを提供しています。同社のスマートサイト構築、多言語サイト、越境ECモール、およびSEO、広告、ソーシャルメディアなどの業務シーンでは、通常、異なる市場におけるドメインアクセス、ページ配信、継続的な保守が関わります。このようなプラットフォーム型プロジェクトでは、ユーザーからの苦情を受けてから対応するのではなく、証明書監視をサイト公開およびマーケティング活動のチェックに組み込むべきです。
「一部地域で開けない」という報告があった場合は、まずユーザーの所在国、アクセスドメイン、デバイスとブラウザ、エラー画面のスクリーンショット、およびおおよその時刻を記録し、その後、地域別DNS解決とノードログをあわせて検証するほうが、ページを何度も更新するより効果的です。修正完了後も、対象市場における実際のアクセス経路から、トップページ、言語入口、フォーム、ECモールの決済ページ、広告ランディングページを再テストする必要があります。証明書の復旧は出発点にすぎません。海外ユーザーが安定してアクセスとコンバージョンを完了できることを確認して初めて、1回の保守サイクルが真に完了したと言えます。
関連記事



関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。