- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Pourquoi l’expiration du certificat SSL d’un site web multilingue peut-elle entraîner son inaccessibilité dans certaines régions ?
Pourquoi l’expiration du certificat SSL d’un site multilingue peut-elle rendre le site inaccessible dans certaines régions ?
L’expiration du certificat SSL d’un site multilingue semble n’être qu’un oubli courant de maintenance, mais elle se manifeste souvent par des situations telles que « certains pays ne peuvent pas ouvrir le site », « certaines versions linguistiques présentent des anomalies » ou « certains utilisateurs peuvent toujours y accéder ». Ces phénomènes peuvent facilement conduire les équipes de maintenance à les interpréter à tort comme des fluctuations réseau, une défaillance du CDN ou des restrictions d’accès locales. Plus précisément, l’expiration du certificat est le déclencheur, tandis que les nœuds périphériques du CDN, les chemins de résolution de noms de domaine, les stratégies de validation des navigateurs et la structure de déploiement du site selon les régions déterminent l’étendue de l’incident.
Pour les sites chargés d’acquérir des clients à l’international, il ne s’agit pas d’une simple alerte technique. L’impossibilité d’établir une connexion sécurisée sur une page de destination Google Ads peut affecter directement la validation et les visites des campagnes ; les utilisateurs issus de la recherche organique qui voient un avertissement de risque lié au certificat après leur arrivée sur le site ne poursuivront généralement pas leur demande de renseignements ; les liens déjà diffusés sur les réseaux sociaux ou dans les campagnes d’e-mailing peuvent également cesser soudainement de fonctionner dans une région cible. La gestion des certificats SSL des sites multilingues doit donc être traitée conjointement avec les noms de domaine, le CDN, les pages marketing et le système de supervision.
Que bloque exactement le navigateur après l’expiration d’un certificat ?
Lors de l’établissement d’une connexion HTTPS, le serveur fournit au navigateur un certificat numérique fondé sur l’infrastructure X.509. Le navigateur vérifie la période de validité du certificat, la chaîne d’émission, la correspondance avec le nom de domaine, le statut de confiance de l’autorité émettrice ainsi que les informations de révocation associées. Dès que la date « Not After » du certificat est dépassée, le client considère généralement que l’identité du serveur ne peut plus être vérifiée de manière fiable et affiche des messages tels que connexion non privée, certificat expiré ou échec de connexion sécurisée.
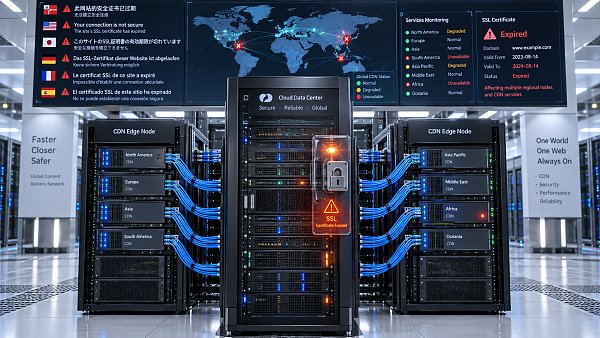
À proprement parler, si le certificat feuille sur le même nom de domaine et le même chemin d’accès a expiré, tous les clients disposant de capacités normales de validation peuvent être affectés. L’expression « inaccessible dans certaines régions » ne signifie pas qu’un certificat expiré n’est invalide que dans un pays donné, mais que les utilisateurs de différentes régions ne se connectent pas nécessairement exactement au même nœud de service et peuvent ne pas recevoir la même configuration de certificat.
Les sites multilingues sont particulièrement susceptibles de présenter cette complexité. Les versions linguistiques peuvent être distinguées par des sous-domaines, par exemple de.example.com et ja.example.com ; elles peuvent aussi utiliser des chemins de répertoire ; certaines entreprises déploient également leur boutique, leur site principal et leurs pages de destination publicitaires sur différentes plateformes. Si la liste des noms de domaine SAN du certificat est incomplète ou si un sous-domaine est encore lié à un ancien certificat, il peut arriver que la version anglaise fonctionne normalement tandis que la version japonaise soit bloquée, ou que la page d’accueil soit accessible mais que la page de demande de renseignements ne permette pas l’envoi du formulaire.
Pourquoi une même expiration se manifeste-t-elle différemment selon les régions ?
La cause la plus fréquente est l’absence de synchronisation des certificats sur les nœuds périphériques du CDN. Un CDN mondial répartit les requêtes vers différents nœuds selon l’emplacement de l’utilisateur, la qualité du réseau et les règles de routage. Après le renouvellement, si le serveur d’origine, l’équilibreur de charge et la console CDN n’ont pas été mis à jour de manière cohérente, ou si le nouveau certificat n’a pas encore été distribué à tous les nœuds périphériques, les utilisateurs en Amérique du Nord peuvent recevoir le nouveau certificat, tandis que ceux en Europe ou en Asie du Sud-Est atteignent encore un nœud conservant l’ancien certificat. Dans ce cas, tester uniquement depuis le réseau de l’entreprise et constater que « le site est rétabli » ne prouve pas que le rétablissement est mondial.
La deuxième catégorie de problèmes provient du DNS et de la répartition du trafic. Les sites multilingues utilisent souvent une résolution intelligente, une résolution régionale ou plusieurs enregistrements CNAME ; les adresses IP renvoyées peuvent différer selon les pays. Si l’équipe de maintenance met à jour le point d’entrée correspondant au domaine principal mais oublie une route régionale, une ancienne adresse IPv6 ou une adresse d’équilibrage de charge de secours, les utilisateurs se connecteront à un serveur qui utilise encore un certificat expiré. Les cas où IPv4 fonctionne normalement mais IPv6 présente une anomalie ne sont pas rares lors des investigations.
Une autre source de différences provient des clients eux-mêmes. Les navigateurs et systèmes d’exploitation plus récents traitent généralement les certificats non valides de manière plus stricte ; les anciens appareils, les proxys d’intranet d’entreprise, les navigateurs administrés ou les terminaux présentant des états de cache différents peuvent afficher des avertissements de manière différente. Lorsque la chaîne de certificats intermédiaires est incomplète ou que son ordre est mal configuré, certains environnements peuvent compléter la chaîne à partir du cache, tandis que d’autres interrompent directement la négociation TLS. Il ne faut pas conclure que la chaîne de certificats est correcte simplement parce qu’un petit nombre d’appareils « peuvent encore ouvrir le site ».
Distinguer d’abord « certificat expiré » et « renouvellement non appliqué »
Lors du traitement d’un incident, l’une des pratiques les plus chronophages consiste à se contenter de vérifier que l’interface de gestion des certificats affiche « émis ». L’émission du certificat, son installation sur le serveur, son association au CDN et sa publication sur les nœuds périphériques sont des étapes distinctes. Le fait que le nouveau certificat ait été obtenu ne signifie pas que les utilisateurs externes l’utilisent actuellement. Il convient d’effectuer des vérifications de négociation TLS depuis la région, l’opérateur ou l’hôte cloud où l’anomalie se produit afin de confirmer le numéro de série, la période de validité, les noms alternatifs du sujet et la chaîne de certificats réellement renvoyés, au lieu de vérifier uniquement les fichiers locaux.
L’analyse peut suivre la chaîne d’accès : confirmer d’abord vers quelles adresses IPv4 et IPv6 l’URL anormale est finalement résolue ; vérifier ensuite séparément les certificats renvoyés par chaque adresse sur le port 443 ; contrôler ensuite les relations d’association des certificats entre le nom de domaine CDN, le nom de domaine de retour à l’origine, l’écouteur de l’équilibreur de charge et le service Web du serveur d’origine ; enfin, tester si le bon nom d’hôte SNI est transmis. En l’absence de SNI, le serveur peut renvoyer le certificat du site par défaut, ce qui peut masquer ou créer un problème de non-correspondance de nom de domaine.
La gestion des certificats des sites multilingues ne doit pas se limiter au domaine principal
La liste de maintenance doit au minimum couvrir le domaine officiel, les versions avec et sans www, tous les sous-domaines linguistiques, le domaine de la boutique, le domaine des ressources statiques, le domaine de redirection des liens courts publicitaires, ainsi que les éventuels points d’entrée de test ou de migration encore utilisés. Les sites linguistiques basés sur des répertoires ne nécessitent pas forcément de certificats distincts, mais dès lors que les pages référencent d’autres ressources HTTPS, les domaines de ces ressources doivent également être inclus dans la supervision. Sinon, la page elle-même peut s’ouvrir normalement, tandis que les images, scripts, composants de paiement ou interfaces de formulaires risquent d’être bloqués par le navigateur.
Le renouvellement automatique mérite d’être adopté, mais il ne constitue pas une « solution définitive ». L’automatisation ne résout qu’une partie des opérations de demande ou de mise à jour des certificats ; la validité continue des autorisations de validation DNS, la couverture de tous les nœuds par les scripts de déploiement, la bonne référence au nouveau certificat par le CDN et la réalisation d’une validation externe après la modification requièrent toujours un responsable clairement désigné. Il est recommandé de définir plusieurs rappels avant l’expiration et de conserver l’empreinte du certificat, les emplacements d’association, la méthode de renouvellement, le responsable et le plan de retour arrière. Pour les sites menant des activités marketing lors de périodes de forte affluence, la fenêtre d’expiration doit également éviter les périodes de diffusion publicitaire intensive, de promotion lors de salons et de lancement de nouveaux produits.
Passer du rétablissement de l’accès à une maintenance durablement vérifiable
Dans ce type de situation, la valeur d’une intégration entre site web et services marketing ne réside pas dans la simple gestion déléguée des certificats, mais dans l’association de l’état technique aux points d’entrée du trafic. Depuis 2013, 易营宝信息科技(北京)有限公司 fournit des services numériques destinés aux entreprises se développant à l’international ; ses activités de création de sites intelligents, de sites multilingues, de boutiques transfrontalières ainsi que de SEO, publicité et réseaux sociaux impliquent généralement l’accès aux domaines, la diffusion des pages et la maintenance continue sur différents marchés. Pour ce type de projet de plateforme, la supervision des certificats doit être intégrée aux contrôles de publication du site et aux activités marketing, plutôt que d’être traitée après les plaintes des utilisateurs.
Lorsqu’un retour indique que « le site est inaccessible dans certaines régions », il est généralement plus efficace de relever d’abord le pays de l’utilisateur, le nom de domaine consulté, l’appareil et le navigateur utilisés, une capture d’écran de l’erreur et l’heure approximative, puis de les vérifier à l’aide de la résolution régionale et des journaux des nœuds, plutôt que d’actualiser la page à plusieurs reprises. Une fois la correction terminée, il convient également de retester, depuis les chemins d’accès réels du marché cible, la page d’accueil, les entrées linguistiques, les formulaires, la page de paiement de la boutique et les pages de destination publicitaires. Le rétablissement du certificat n’est qu’un point de départ : ce n’est qu’après avoir confirmé que les utilisateurs internationaux peuvent accéder au site et effectuer leurs conversions de manière stable qu’un cycle de maintenance est véritablement achevé.
Articles connexes
 Pourquoi l’expiration du certificat SSL d’un site web multilingue peut-elle entraîner son inaccessibilité dans certaines régions ?
 Comment la protection WAF d’un site web peut-elle réduire les faux positifs sur les requêtes malveillantes ?
 Que faut-il préparer pour l’enregistrement ICP lors du lancement d’un site indépendant en Chine ?



Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。