- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Comment la protection WAF d’un site web peut-elle réduire les faux positifs sur les requêtes malveillantes ?
Les alertes de l’aube placent souvent les responsables de la sécurité dans une situation délicate : le volume de blocages par le WAF augmente nettement, donnant l’impression que les attaques ont été stoppées ; mais l’équipe opérationnelle signale ensuite que les clients étrangers ne peuvent pas envoyer de demandes de renseignements, que les distributeurs ne parviennent pas à se connecter, voire que le taux de conversion des pages de destination publicitaires chute soudainement. À ce moment-là, le danger ne réside pas seulement dans les attaques non bloquées, mais aussi dans le blocage par erreur de trafic légitime causé par des politiques mal calibrées.
La valeur de la protection WAF d’un site Web réside dans l’identification et le blocage des injections SQL, scripts intersites, analyses malveillantes, exploitations de vulnérabilités, robots anormaux et requêtes d’attaques de type DDoS. Mais un WAF est essentiellement une couche de contrôle de sécurité qui s’appuie sur des règles, des signatures, des comportements et des scores de risque pour prendre des décisions. Plus l’activité du site est complexe, plus les champs de formulaires, paramètres d’URL, contenus multilingues, rappels tiers et interfaces API sont nombreux ; augmenter simplement l’intensité du blocage accroît alors le risque de considérer des requêtes légitimes comme dangereuses.
Pour les sites chargés de l’acquisition de clients à l’international, de la diffusion publicitaire et de l’affichage multilingue, un faux positif n’est pas seulement une défaillance technique : il peut aussi signifier qu’une demande de renseignements, une commande ou un contact avec la marque est silencieusement rejeté. La clé pour réduire les faux positifs n’est pas simplement « d’assouplir les règles », mais de permettre à la protection WAF du site de réellement comprendre les limites de l’activité.
Distinguer d’abord les « requêtes anormales » qui relèvent en réalité de l’activité normale
De nombreux faux positifs proviennent d’une idée erronée : assimiler directement des caractéristiques de requête inhabituelles à une intention malveillante. En réalité, de nombreux scénarios normaux sur les sites d’activité transfrontalière présentent eux-mêmes une forte « apparence de risque ». Par exemple, un acheteur renseigne dans un formulaire de demande de renseignements des numéros de modèle, des noms de produits chimiques ou des paramètres techniques contenant des caractères spéciaux ; un utilisateur colle dans un message une description de besoin comprenant des liens ; des clients étrangers accèdent au site via un VPN, un proxy d’entreprise ou une IP de sortie partagée ; les paramètres de redirection des plateformes publicitaires telles que Google et Meta sont longs et leur encodage complexe.
En outre, les fonctions courantes des sites marketing B2B, telles que le téléversement de fichiers, le téléchargement de devis, le retour de données via les interfaces ERP ou CRM, la recherche multilingue et le filtrage sur le site, peuvent également déclencher des règles WAF génériques. Sans comprendre les parcours opérationnels précis et en ne faisant qu’augmenter la sensibilité à partir de la base de signatures d’attaque, le système de sécurité risque de considérer de vrais clients comme des attaquants.
Ainsi, lors de l’examen des journaux de blocage, les responsables du contrôle qualité et de la sécurité ne doivent pas uniquement se demander « combien de requêtes ont été bloquées », mais également poser trois questions : quelle ressource cette requête a-t-elle tenté d’accéder ? Quelle règle a-t-elle déclenchée ? Après cette requête, des comportements réels d’utilisateur ont-ils été observés, tels que la consultation de pages, la soumission de formulaires, la connexion ou des opérations de commande ? Ces trois questions déterminent s’il faut ensuite optimiser les règles, ajouter des exceptions ou maintenir le blocage.
Passer d’une « règle unique pour tout le site » à une protection par niveaux
Pour réduire les faux positifs, la méthode la plus efficace consiste généralement à segmenter la protection selon la valeur des actifs et le risque opérationnel, plutôt que d’appliquer la même politique stricte à l’ensemble du nom de domaine. Les zones à haut risque, telles que l’interface d’administration, les points d’entrée de connexion, les interfaces de paiement et les répertoires de gestion des fichiers, doivent conserver un niveau de protection élevé ; les pages de présentation, pages de détail produit et centres d’aide publics peuvent quant à eux utiliser des politiques davantage orientées vers l’identification comportementale et le contrôle de la fréquence d’accès.
Des groupes de politiques distincts peuvent être créés pour les chemins susceptibles de contenir des paramètres complexes, tels que la soumission de formulaires, la recherche interne et les rappels API. L’essentiel n’est pas de désactiver entièrement la détection, mais de la vérifier selon les attentes de l’interface : quelles méthodes de requête, quels noms de paramètres, quels types de contenu, quels formats de fichier et quelles plages de taille sont autorisés ; les requêtes non conformes à la conception de l’interface font alors l’objet d’un blocage strict. Cette approche est plus sûre que de désactiver de manière générale les protections contre l’injection SQL ou les XSS.
Par exemple, le fait qu’une interface de demande de renseignements autorise les clients à soumettre des textes en anglais, en arabe, en russe et contenant des symboles de modèle ne signifie pas qu’elle doit accepter n’importe quel champ ou script exécutable de n’importe quelle longueur. Des listes blanches de paramètres, limites de longueur, normes d’encodage et vérifications secondaires côté serveur permettent de préserver à la fois la flexibilité opérationnelle et les limites de sécurité.
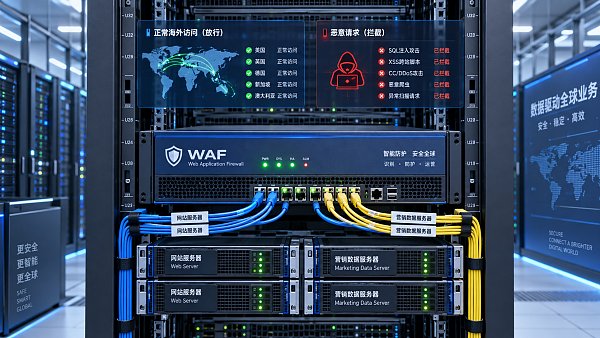
L’optimisation des règles doit considérer le « contexte du déclenchement », et non uniquement le nom de la règle
L’apparition dans les journaux WAF d’une « suspicion d’injection SQL » ou d’une « suspicion de XSS » ne signifie pas nécessairement que la règle est erronée. Les équipes de sécurité doivent effectuer une vérification en tenant compte du contexte de la requête, notamment la réputation de l’IP source, le pays ou la région d’accès, le User-Agent, la fréquence des requêtes, la source Referer, les paramètres de requête, le code d’état de réponse ainsi que la chaîne de comportements avant et après au sein de la même session.
Une requête de formulaire provenant d’une page de destination publicitaire et soumise après plusieurs navigations normales, et une requête qui parcourt des centaines d’URL en peu de temps tout en modifiant continuellement des instructions d’injection, ne devraient pas avoir le même niveau de risque, même si elles déclenchent des règles similaires. Une protection WAF mature doit exploiter pleinement le score de risque, au lieu de dépendre du principe « déclenchement d’une règle = blocage ».
Il est recommandé de répartir l’optimisation des règles en trois actions :
- Observer : pour les règles nouvellement déployées ou incertaines, les exécuter d’abord en mode alerte ou observation, accumuler des échantillons de trafic réel, puis décider de les bloquer ou non.
- Restreindre : si une règle génère des faux positifs uniquement pour certains paramètres ou certaines URL, limiter son champ d’application au lieu de la désactiver sur l’ensemble du site.
- Renforcer : pour les combinaisons de requêtes confirmées comme malveillantes, ajouter des limites de fréquence, des défis CAPTCHA, des mesures basées sur la réputation IP ou des blocages temporaires afin d’éviter de dépendre de manière répétée d’une seule règle de signature.
Parmi ces actions, le « mode observation » convient particulièrement aux phases de refonte du site, d’ajout de pages multilingues, d’intégration d’outils d’automatisation marketing ou de mise en ligne de nouvelles interfaces. Observer d’abord le trafic avant de tirer des conclusions est généralement plus serein qu’un retour en arrière urgent après un incident.
La liste blanche n’est pas une liste d’autorisation, mais une exception contrôlée
La liste blanche est un outil indispensable pour résoudre les faux positifs, mais aussi l’un des plus faciles à utiliser abusivement. Parmi les erreurs courantes figurent l’ajout direct de toute une plage réseau de bureau à la liste blanche, l’autorisation durable d’un pays ou d’une région, ou le contournement de toute une catégorie de règles de sécurité pour résoudre un problème ponctuel. Bien que ces opérations produisent rapidement des résultats, elles peuvent permettre à des attaquants d’entrer via des chemins considérés comme fiables.
Une gestion plus appropriée des listes blanches doit respecter les principes de « périmètre minimal, durée clairement définie et contrôle traçable ». Il convient de privilégier les exceptions ciblant une URL précise, une méthode de requête, une combinaison de paramètres ou une signature de rappel tiers vérifiée ; si une autorisation par IP est réellement nécessaire, son usage, son responsable et sa date d’expiration doivent être consignés et contrôlés régulièrement. Pour les systèmes partenaires, plateformes de paiement, interfaces de synchronisation CRM et autres, il faut autant que possible recourir à la vérification de signature, au contrôle par Token ou à l’authentification mutuelle, plutôt que de dépendre uniquement de l’IP source.
Les scénarios d’accès à l’international exigent également une grande prudence dans le recours au blocage géographique. Une proportion élevée d’attaques provenant de certaines régions ne signifie pas qu’il n’existe pas d’acheteurs réels dans ces régions. Pour les entreprises de commerce extérieur, appliquer une politique uniforme par pays peut entraîner directement la perte de marchés potentiels. En comparaison, limiter les fréquences d’accès anormales, les IP malveillantes connues, les robots usurpés et les chaînes de requêtes à haut risque correspond souvent mieux à la réalité opérationnelle.
Intégrer les changements opérationnels au processus de modification du WAF
Les faux positifs surviennent souvent après le déploiement de nouvelles fonctionnalités sur le site : ajout de critères de filtrage de produits, remplacement d’un plug-in de formulaire, intégration d’un paiement, ajustement de la structure des URL, lancement de nouveaux canaux publicitaires ou migration vers une architecture de site multilingue. Les équipes de développement, de marketing et de sécurité réalisent chacune leur travail sans synchroniser les politiques WAF ; les utilisateurs réels deviennent alors les « testeurs de compatibilité ».
Il est recommandé de mettre en place une boucle de changement légère mais claire. Avant la mise en ligne, l’équipe opérationnelle ou de développement décrit les nouveaux chemins, paramètres et services tiers ; les responsables de la sécurité vérifient les déclenchements de règles dans l’environnement de test ou sur le trafic progressif ; après la mise en ligne, ils observent attentivement pendant 24 à 72 heures le taux de 403, le taux de réussite des formulaires, le taux d’échec de connexion, le taux d’erreur API et les variations de conversion publicitaire. En cas d’anomalie, il doit être possible d’identifier rapidement si elle provient du WAF, de l’application, du CDN ou d’un service tiers, plutôt que de désactiver aveuglément la protection.
Pour les entreprises utilisant des outils de création de sites intelligents, des sites multilingues et des boutiques transfrontalières, ce processus est particulièrement important. Les plateformes telles que Yiyingbao, qui couvrent la création de sites, le SEO, les pages de destination publicitaires et les scénarios de marketing à l’international, doivent également veiller, dans la configuration des projets, à la correspondance entre les parcours d’accès aux pages et les politiques de sécurité : les paramètres publicitaires sont-ils conservés, les formulaires dans les différentes langues peuvent-ils être soumis normalement, les robots des moteurs de recherche disposent-ils de droits d’accès raisonnables, les retours des outils marketing sont-ils considérés à tort comme suspects ? La sécurité et la croissance ne sont pas opposées, à condition qu’elles partagent le même ensemble de règles de trafic vérifiables.
Évaluer la précision des blocages du WAF à l’aide de quelques indicateurs
L’évaluation de l’efficacité de la protection WAF d’un site ne peut pas se limiter au nombre d’attaques bloquées. Un volume de blocage très élevé peut parfois indiquer que la politique est trop large. Les indicateurs qui méritent un suivi continu sont : la proportion de faux positifs confirmés manuellement parmi les requêtes refusées par le WAF ; la part de 403 sur les formulaires clés et interfaces de connexion ; le nombre de listes blanches et leur maintien à long terme ; le taux de réapparition des attaques après ajustement des règles ; ainsi que les variations de conversion opérationnelle durant les périodes anormales.
Des journaux et historiques de modifications consultables doivent également être conservés. Si un faux positif ne laisse pas de trace de l’ID de règle, de l’échantillon de requête, de la personne ayant traité l’incident et de l’heure de rétablissement, les mêmes erreurs risquent d’être répétées lors de la prochaine refonte. Pour les responsables de la sécurité, l’état idéal n’est pas « ne jamais déclencher d’alerte », mais de pouvoir expliquer chaque alerte, vérifier chaque exception et s’assurer que chaque autorisation n’élargit pas des risques inconnus.
En définitive, réduire les faux positifs de la protection WAF d’un site ne consiste pas à abaisser le niveau de sécurité, mais à améliorer l’identification de l’activité, à réduire le périmètre d’application des politiques et à assurer un suivi et un retour d’expérience continus. Lorsque les règles de protection évoluent avec les fonctionnalités du site, le trafic international et les parcours marketing, le WAF devient une barrière de sécurité pour la stabilité des opérations, plutôt qu’un mur dressé devant les clients.
Articles connexes
 Pourquoi l’expiration du certificat SSL d’un site web multilingue peut-elle entraîner son inaccessibilité dans certaines régions ?
 Comment la protection WAF d’un site web peut-elle réduire les faux positifs sur les requêtes malveillantes ?
 Que faut-il préparer pour l’enregistrement ICP lors du lancement d’un site indépendant en Chine ?



Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。