- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
كيف تقلل حماية WAF للمواقع الإلكترونية من الحظر الخاطئ للطلبات الضارة؟
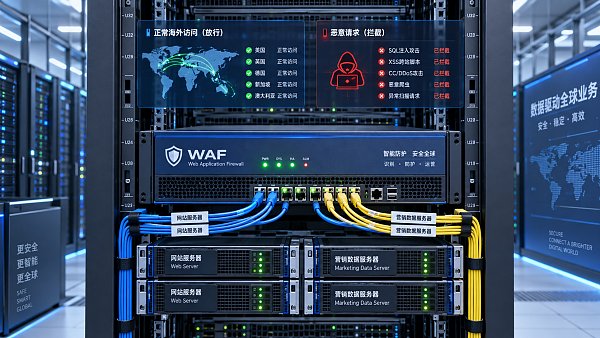
غالبًا ما تكون التنبيهات في ساعات الفجر هي الأصعب بالنسبة لمسؤولي إدارة الأمن: إذ يرتفع حجم اعتراضات WAF بشكل ملحوظ، ويبدو أن الهجمات قد تم صدّها؛ لكن فريق الأعمال يبلّغ فورًا بأن العملاء في الخارج لا يستطيعون إرسال طلبات الاستفسار، وأن الموزعين يفشلون في تسجيل الدخول، بل إن تحويلات صفحات الهبوط الإعلانية تنخفض فجأة. والخطر الأكبر في هذه الحالة لا يقتصر على «فشل الاعتراض»، بل يشمل أيضًا إصابة الزيارات الطبيعية بالخطأ نتيجة عدم دقة السياسات.
تكمن قيمة حماية WAF للمواقع في التعرف على طلبات هجمات مثل حقن SQL، والبرمجة النصية عبر المواقع، والفحص الضار، واستغلال الثغرات، وبرامج الزحف غير الطبيعية، وهجمات DDoS، ثم حظرها. لكن WAF هو في جوهره طبقة تحكم أمنية تصدر أحكامها استنادًا إلى القواعد والخصائص والسلوك ودرجات المخاطر. وكلما ازدادت أعمال الموقع تعقيدًا، وتعددت حقول النماذج ومعلمات URL والمحتوى متعدد اللغات والاستدعاءات الخلفية من الأطراف الثالثة وواجهات API، أصبح رفع شدة الاعتراض وحده أكثر عرضة لتصنيف الطلبات المشروعة باعتبارها طلبات خطرة.
بالنسبة للمواقع التي تتولى مهام اكتساب العملاء في الخارج، والإعلان المدفوع، والعرض متعدد اللغات، فإن الاعتراض الخاطئ ليس مجرد عطل تقني، بل قد يعني رفض استفسار أو طلب شراء أو تواصل مع العلامة التجارية بصمت. إن مفتاح تقليل الاعتراضات الخاطئة ليس مجرد «تخفيف القواعد»، وإنما تمكين حماية WAF للموقع من فهم حدود الأعمال على نحو حقيقي.
ميّز أولًا: أي «الطلبات غير الطبيعية» هي في الواقع أعمال عادية
ينشأ كثير من الاعتراضات الخاطئة من مفهوم مغلوط، وهو اعتبار خصائص الطلب غير الطبيعية مساوية مباشرة لكونه طلبًا ضارًا. في الواقع، تتمتع كثير من السيناريوهات العادية في مواقع الأعمال العابرة للحدود بمظهر «عالي المخاطر» بطبيعته. على سبيل المثال، قد يملأ المشتري في نموذج الاستفسار رقم الطراز أو اسم مادة كيميائية أو معلمات فنية تتضمن رموزًا خاصة؛ وقد يلصق المستخدم في رسالته وصفًا للاحتياجات يحتوي على روابط؛ وقد يصل العملاء في الخارج عبر VPN أو وكيل مؤسسي أو عنوان IP مشترك للخروج؛ كما قد تكون معلمات إعادة التوجيه لمنصات الإعلان مثل Google وMeta طويلة وذات ترميز معقد.
بالإضافة إلى ذلك، قد تؤدي وظائف شائعة في مواقع التسويق B2B، مثل رفع الملفات وتنزيل عروض الأسعار وإرجاع البيانات عبر واجهات ERP أو CRM والبحث متعدد اللغات والتصفية داخل الموقع، إلى تفعيل قواعد WAF العامة. وإذا لم تُفهم مسارات الأعمال المحددة، وتم رفع الحساسية من منظور قاعدة خصائص الهجمات فقط، فقد يعامل نظام الأمن العملاء الحقيقيين على أنهم مهاجمون.
لذلك، عند مراجعة سجلات الاعتراض، ينبغي لموظفي مراقبة الجودة وإدارة الأمن ألا يركزوا فقط على «عدد الطلبات التي تم اعتراضها»، بل أن يطرحوا ثلاثة أسئلة: ما المورد الذي وصل إليه هذا الطلب؟ وأي قاعدة طابقها؟ وهل صاحَب الطلب سلوك مستخدم حقيقي، مثل تصفح الصفحات أو إرسال النماذج أو تسجيل الدخول أو عمليات الطلبات؟ تحدد هذه الأسئلة الثلاثة ما إذا كان ينبغي لاحقًا تحسين القواعد أو إضافة استثناءات أو الإبقاء على الاعتراض.
التحول من «معيار واحد للموقع كله» إلى حماية متعددة المستويات
عادةً ما تكون الطريقة الأكثر فاعلية لتقليل الاعتراضات الخاطئة هي التقسيم إلى مستويات وفقًا لقيمة الأصول ومخاطر الأعمال، بدلًا من تطبيق مجموعة واحدة من السياسات الصارمة على النطاق بأكمله. ينبغي الحفاظ على مستوى حماية مرتفع للمناطق عالية المخاطر، مثل لوحة الإدارة ومداخل تسجيل الدخول وواجهات الدفع وأدلة إدارة الملفات؛ أما صفحات العرض وصفحات تفاصيل المنتجات ومراكز المساعدة العامة وغيرها، فيمكنها استخدام سياسات تميل أكثر إلى التعرف على السلوك والتحكم في تكرار الزيارات.
يمكن إنشاء مجموعات سياسات مستقلة لمسارات مثل إرسال النماذج والبحث داخل الموقع واستدعاءات API الخلفية، وهي مسارات يسهل أن تحمل معلمات معقدة. ولا تتمثل الأولوية في إيقاف الكشف تمامًا، بل في التحقق بالاستناد إلى ما هو متوقع من الواجهة: ما طرق الطلبات وأسماء المعلمات وأنواع المحتوى وتنسيقات الملفات ونطاقات الأحجام المسموح بها؛ ثم فرض اعتراض صارم على الطلبات التي لا تتوافق مع تصميم الواجهة. وهذا أكثر أمانًا من إيقاف حماية حقن SQL أو XSS بشكل شامل.
فعلى سبيل المثال، السماح لواجهة الاستفسارات للعملاء بإرسال نصوص بالإنجليزية والعربية والروسية وبها رموز الطراز لا يعني أنها ينبغي أن تقبل نصوصًا برمجية قابلة للتنفيذ في أي حقول وبأي أطوال. ومن خلال القائمة البيضاء للمعلمات وقيود الطول ومعايير الترميز والتحقق الثانوي من جانب الخادم، يمكن الحفاظ في الوقت نفسه على مرونة الأعمال وحدود الأمان.
يجب أن يستند ضبط القواعد إلى «سياق المطابقة» لا إلى اسم القاعدة فقط
إن ظهور «اشتباه حقن SQL» أو «اشتباه XSS» في سجلات WAF لا يعني بالضرورة أن القاعدة خاطئة. ويتعين على موظفي الأمن إجراء مراجعة بالاقتران مع سياق الطلب، بما في ذلك سمعة عنوان IP المصدر، والبلد أو المنطقة التي تتم منها الزيارة، وUser-Agent، وتكرار الطلبات، ومصدر Referer، ومعلمات الطلب، ورمز حالة الاستجابة، وسلسلة السلوك قبل الطلب وبعده في الجلسة نفسها.
طلب نموذج يأتي من صفحة هبوط إعلانية بعد إتمام عدة عمليات تصفح طبيعية، وطلب يتصفح مئات عناوين URL في وقت قصير ويغيّر عبارات الحقن باستمرار، لا ينبغي أن يحظيا بدرجة المخاطر نفسها حتى لو طابقا قواعد متشابهة. ينبغي لحماية WAF الناضجة للمواقع أن تستفيد استفادة كاملة من تقييم المخاطر، بدلًا من الاعتماد على مبدأ «المطابقة تعني الحظر» لقاعدة واحدة.
يوصى بتقسيم تحسين القواعد إلى ثلاثة إجراءات:
- المراقبة: بالنسبة للقواعد الجديدة أو غير المؤكدة، شغّلها أولًا في وضع التنبيه أو المراقبة، واجمع عينات من الزيارات الفعلية، ثم قرر ما إذا كان يجب الحظر.
- التضييق: إذا كانت قاعدة ما تعطي إنذارات خاطئة فقط ضمن معلمات أو عناوين URL محددة، فيجب تقييد نطاق سريانها بدلًا من إيقافها على مستوى الموقع بالكامل.
- التصعيد: بالنسبة إلى مجموعات الطلبات التي ثبتت خباثتها، أضف تقييدًا للتكرار أو تحدي رمز التحقق أو معالجة سمعة IP أو حظرًا مؤقتًا، لتجنب الاعتماد المتكرر على قاعدة خصائص واحدة.
ومن بينها، يناسب «وضع المراقبة» بوجه خاص مراحل إعادة تصميم الموقع، وإضافة صفحات متعددة اللغات، وربط أدوات أتمتة التسويق، أو إطلاق واجهات جديدة. إن مراقبة الزيارات أولًا ثم الوصول إلى نتيجة تكون عادة أكثر هدوءًا من التراجع العاجل بعد وقوع الحادث.
القائمة البيضاء ليست قائمة سماح، بل استثناءات خاضعة للضبط
القائمة البيضاء أداة ضرورية لحل الاعتراضات الخاطئة، لكنها أيضًا من أكثر الأدوات عرضة لسوء الاستخدام. تشمل الأخطاء الشائعة: وضع نطاق شبكة المكتب بالكامل في القائمة البيضاء مباشرة، أو السماح طويل الأمد لبلد أو منطقة معينة، أو تجاوز فئة كاملة من القواعد الأمنية لحل مشكلة واحدة. وعلى الرغم من أن هذه العمليات سريعة المفعول، فإنها قد تسمح للمهاجمين بالدخول عبر مسارات موثوقة.
ينبغي أن تتبع إدارة القائمة البيضاء الأكثر منطقية مبدأ «أضيق نطاق، ومدة محددة، ومراجعة قابلة للتتبع». أعطِ الأولوية لتعيين استثناءات لعناوين URL محددة أو طرق طلبات أو مجموعات معلمات أو تواقيع استدعاءات خلفية من طرف ثالث تم التحقق منها؛ وإذا كانت هناك ضرورة للسماح بناءً على IP، فيجب تسجيل الغرض والمسؤول ووقت انتهاء الصلاحية، وإجراء مراجعة دورية. أما بالنسبة لأنظمة الشركاء ومنصات الدفع وواجهات مزامنة CRM وغيرها، فينبغي قدر الإمكان استخدام التحقق من التوقيع أو التحقق من Token أو المصادقة الثنائية الاتجاه، بدلًا من الاعتماد على عنوان IP المصدر فقط.
كما ينبغي استخدام الحظر الجغرافي بحذر في سيناريوهات الزيارات من الخارج. فارتفاع نسبة الهجمات في بعض المناطق لا يعني عدم وجود مشترين حقيقيين فيها. وبالنسبة لشركات التجارة الخارجية، قد يؤدي اتباع نهج «الكل أو لا شيء» حسب البلد إلى خسارة أسواق محتملة مباشرة. وبالمقارنة، فإن تقييد تكرار الزيارات غير الطبيعية وعناوين IP الضارة المعروفة وبرامج الزحف المزيفة وسلاسل الطلبات عالية الخطورة غالبًا ما يكون أكثر توافقًا مع واقع الأعمال.
إدراج تغييرات الأعمال في عملية تغيير WAF
غالبًا ما تحدث الاعتراضات الخاطئة بعد إطلاق وظائف جديدة في الموقع: إضافة شروط جديدة لتصفية المنتجات، أو استبدال إضافة نموذج، أو ربط نظام الدفع، أو تعديل بنية URL، أو إطلاق قناة إعلانية جديدة، أو الترحيل إلى بنية موقع متعددة اللغات. تنجز فرق التطوير والتسويق والأمن أعمالها كل على حدة، لكنها لا تزامن سياسات WAF، وفي النهاية يصبح المستخدمون الحقيقيون «مختبري التوافق».
يوصى بإنشاء دورة تغيير خفيفة ولكن واضحة. يوضح فريق الأعمال أو التطوير المسارات والمعلمات والخدمات الخارجية الجديدة قبل الإطلاق؛ ويفحص موظفو الأمن حالات مطابقة القواعد استنادًا إلى بيئة الاختبار أو الزيارات التدريجية؛ وبعد الإطلاق، تتم مراقبة نسبة 403 ومعدل نجاح النماذج ومعدل فشل تسجيل الدخول ومعدل أخطاء API وتقلبات التحويلات الإعلانية بشكل خاص خلال 24 إلى 72 ساعة. وعند حدوث حالة غير طبيعية، ينبغي أن يكون بالإمكان تحديد ما إذا كان السبب هو WAF أو التطبيق أو CDN أو خدمة خارجية بسرعة، بدلًا من إيقاف الحماية بشكل أعمى.
بالنسبة للمؤسسات التي تستخدم بناء المواقع الذكي والمواقع متعددة اللغات والمتاجر العابرة للحدود، تعد هذه العملية مهمة بوجه خاص. ويجب على المنصات من نوع 易营宝 التي تغطي بناء المواقع وSEO وصفحات الهبوط الإعلانية وسيناريوهات التسويق الخارجي أن تهتم بالتزامن، ضمن إعدادات المشروع، بمدى تطابق مسارات الوصول إلى الصفحات مع السياسات الأمنية: هل يتم الاحتفاظ بمعلمات الإعلانات؟ وهل يمكن إرسال النماذج باللغات المختلفة بشكل طبيعي؟ وهل تحصل برامج زحف محركات البحث على صلاحيات وصول معقولة؟ وهل يتم الحكم على إرجاع بيانات أدوات التسويق على نحو خاطئ؟ الأمن والنمو ليسا متعارضين، شريطة أن يشتركا في مجموعة واحدة من قواعد الزيارات القابلة للتحقق.
استخدم عدة مؤشرات لتحديد ما إذا كان WAF «يعترض بدقة»
لا يمكن تقييم فعالية حماية WAF للموقع بالنظر إلى عدد الهجمات المعترضة فقط. فقد يعني ارتفاع حجم الاعتراضات، في بعض الأحيان، أن السياسة واسعة أكثر من اللازم. والأجدر بالمتابعة المستمرة هو: نسبة الإنذارات الخاطئة المؤكدة يدويًا بين الطلبات التي يرفضها WAF؛ ونسبة 403 في النماذج الرئيسية وواجهات تسجيل الدخول؛ وعدد عناصر القائمة البيضاء وبقاؤها طويل الأمد؛ ومعدل تكرار الهجمات بعد تعديل القواعد؛ وكذلك تغيرات تحويلات الأعمال خلال الفترات غير الطبيعية.
ينبغي كذلك الاحتفاظ بسجلات قابلة للبحث وسجلات التغييرات. فإذا لم يترك اعتراض خاطئ واحد معرّف القاعدة وعينة الطلب وشخص المعالجة ووقت الاستعادة، فغالبًا ما سيتكرر الوقوع في المشكلة نفسها عند إعادة التصميم التالية. وبالنسبة لمسؤولي إدارة الأمن، فإن الحالة المثالية ليست «عدم وجود تنبيهات مطلقًا»، بل أن يكون كل تنبيه قابلًا للتفسير، وكل استثناء قابلًا للمراجعة، وكل سماح لا يوسع المخاطر غير المعروفة.
في نهاية المطاف، لا يعتمد تقليل الاعتراضات الخاطئة في حماية WAF للموقع على خفض عتبة الأمان، بل على تمييز أدق للأعمال، ونطاق أصغر لتطبيق السياسات، ومراقبة ومراجعة مستمرتين. وعندما تستطيع قواعد الحماية مواكبة التغيرات في وظائف الموقع والزيارات الخارجية ومسارات التسويق، يصبح WAF حاجز حماية لاستقرار تشغيل الأعمال، لا جدارًا يقف أمام العملاء.
مقالات ذات صلة



منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。