- На какие каналы привлечения клиентов повлияют тенденции трансграничного маркетинга в 2026 году?Sep 06, 2026Подробнее
- Какие риски однородности следует учитывать при анализе отрасли интеллектуального создания сайтовAug 30, 2026Подробнее
- Как тенденции AI-маркетинга в 2026 году изменят распределение рекламного бюджетаAug 28, 2026Подробнее
- Рынок сертификации EV SSL сокращается или переходит на новый уровень? Как компаниям оценить необходимость закупки сертификатовAug 11, 2026Подробнее
- Почему старые методы AMP SEO 2020 перестали работать и какие изменения произошли в текущих приоритетах оптимизацииAug 02, 2026Подробнее
- Как выбирать темы для раздела отраслевых новостей, чтобы эффективнее привлекать органический поисковый трафикJul 29, 2026Подробнее
Как WAF-защита сайта снижает количество ошибочных блокировок вредоносных запросов?
Ночные предупреждения часто ставят специалистов по безопасности в затруднительное положение: объём блокировок WAF заметно растёт, и кажется, что атаки успешно отражены; однако вскоре бизнес-команда сообщает, что зарубежные клиенты не могут отправить запрос, у дилеров не получается войти в систему, а конверсия рекламных посадочных страниц внезапно снижается. В этот момент наиболее опасна не только недостаточная блокировка, но и ошибочное блокирование нормального трафика из-за неточно настроенных политик.
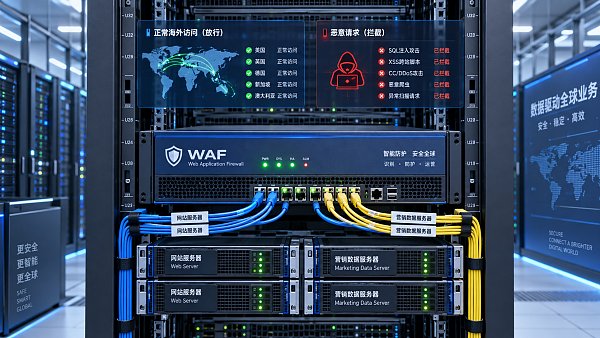
Ценность защиты сайта с помощью WAF заключается в выявлении и блокировке SQL-инъекций, межсайтового скриптинга, вредоносного сканирования, эксплуатации уязвимостей, аномальных ботов и запросов, связанных с DDoS-атаками. Однако WAF по своей сути является уровнем контроля безопасности, принимающим решения на основе правил, сигнатур, поведения и оценки рисков. Чем сложнее бизнес-логика сайта, чем больше полей форм, параметров URL, многоязычного контента, сторонних обратных вызовов и API-интерфейсов, тем выше вероятность того, что при простом усилении блокировок легитимные запросы будут признаны рискованными.
Для сайтов, выполняющих задачи по привлечению зарубежных клиентов, размещению рекламы и многоязычному представлению информации, ошибочная блокировка — это не только технический сбой: она может означать, что запрос, заказ или контакт с брендом был незаметно отклонён. Ключ к сокращению ложных блокировок — не просто «ослабить правила», а обеспечить, чтобы защита сайта WAF действительно понимала границы бизнеса.
Сначала определите: какие «аномальные запросы» на самом деле являются нормальной бизнес-активностью
Многие ложные блокировки происходят из-за ошибочного представления: аномальные признаки запроса напрямую приравнивают к его вредоносности. На практике многие штатные сценарии на сайтах для трансграничного бизнеса сами по себе имеют высокий «внешний риск». Например, закупщики указывают в формах запросов модели, названия химических веществ или технические параметры со специальными символами; пользователи вставляют в сообщения описание потребностей, содержащее ссылки; зарубежные клиенты заходят через VPN, корпоративные прокси или общие исходящие IP-адреса; параметры перенаправления рекламных платформ Google, Meta и других могут быть длинными и иметь сложное кодирование.
Кроме того, такие распространённые на B2B-маркетинговых сайтах функции, как загрузка файлов, скачивание коммерческих предложений, обратная передача данных через интерфейсы ERP или CRM, многоязычный поиск и фильтрация на сайте, также могут активировать общие правила WAF. Если не понимать конкретные бизнес-пути и повышать чувствительность только с точки зрения базы сигнатур атак, система безопасности может принять реальных клиентов за злоумышленников.
Поэтому специалисты по контролю качества и безопасности при просмотре журналов блокировок не должны сосредотачиваться только на том, «сколько было заблокировано», а также должны задавать три вопроса: к какому ресурсу обращался запрос? Какое именно правило было сработало? Сопровождался ли запрос реальными действиями пользователя, такими как просмотр страниц, отправка формы, вход в систему или операции с заказом? Эти три вопроса определяют, следует ли далее оптимизировать правило, добавить исключение или сохранить блокировку.
Переход от «единой меры для всего сайта» к многоуровневой защите
Наиболее эффективный способ сократить ложные блокировки обычно заключается в сегментации по ценности активов и бизнес-рискам, а не в применении одного и того же строгого набора политик ко всему домену. Для зон повышенного риска, таких как административная панель, точки входа, платёжные интерфейсы и каталоги управления файлами, следует сохранять высокий уровень защиты; для страниц отображения, страниц с подробным описанием продуктов и публичных центров помощи можно использовать политики, в большей степени ориентированные на распознавание поведения и контроль частоты доступа.
Для путей, которые часто содержат сложные параметры, таких как отправка форм, поиск на сайте и API-обратные вызовы, можно создавать отдельные группы политик. Главное — не полностью отключать проверку, а выполнять валидацию с учётом ожидаемых параметров интерфейса: какие методы запросов, названия параметров, типы контента, форматы файлов и диапазоны размеров разрешены; к запросам, не соответствующим проекту интерфейса, затем применять строгую блокировку. Такой подход надёжнее, чем грубо отключать защиту от SQL-инъекций или XSS по всему сайту.
Например, то, что интерфейс запросов позволяет клиентам отправлять текст на английском, арабском, русском языках и текст с символами моделей, не означает, что он должен принимать исполняемые скрипты в любых полях и любой длины. Белые списки параметров, ограничения длины, стандарты кодирования и повторная проверка на стороне сервера позволяют одновременно сохранить гибкость бизнеса и границы безопасности.
При настройке правил необходимо учитывать «контекст срабатывания», а не только название правила
Появление в журналах WAF отметки «подозрение на SQL-инъекцию» или «подозрение на XSS» не означает, что правило обязательно ошибочно. Специалистам по безопасности необходимо проводить повторную проверку с учётом контекста запроса, включая репутацию исходного IP-адреса, страну или регион доступа, User-Agent, частоту запросов, источник Referer, параметры запроса, код состояния ответа, а также цепочку действий до и после него в рамках одной сессии.
Запрос формы, отправленный с рекламной посадочной страницы после нескольких обычных просмотров, и запрос, который за короткое время перебирает сотни URL и постоянно меняет инъекционные выражения, не должны иметь одинаковый уровень риска, даже если срабатывают похожие правила. Зрелая защита сайта WAF должна в полной мере использовать оценку рисков, а не полагаться на принцип «сработало одно правило — немедленно заблокировать».
Рекомендуется разделить оптимизацию правил на три действия:
- Наблюдение: для новых или неопределённых правил сначала используйте режим предупреждений или наблюдения, накопите образцы реального трафика, а затем решайте, нужно ли блокировать.
- Сужение: если правило даёт ложные срабатывания только для определённых параметров или URL, ограничьте область его действия, а не отключайте его на всём сайте.
- Усиление: для подтверждённо вредоносных комбинаций запросов добавляйте ограничение частоты, CAPTCHA-проверку, меры по репутации IP или временную блокировку, чтобы не зависеть постоянно от одного правила по признаку.
Среди них «режим наблюдения» особенно подходит для этапов редизайна сайта, добавления многоязычных страниц, подключения инструментов автоматизации маркетинга или запуска новых интерфейсов. Сначала изучить трафик, а затем делать выводы обычно гораздо спокойнее, чем экстренно откатывать изменения после возникновения инцидента.
Белый список — это не список безусловного разрешения, а контролируемое исключение
Белый список является необходимым инструментом для устранения ложных блокировок, но также и инструментом, которым легче всего злоупотребить. Распространённые ошибочные действия включают: внесение в белый список всей офисной подсети, долгосрочное разрешение доступа для определённой страны или региона, а также обход целого класса правил безопасности для решения разовой проблемы. Хотя такие действия дают быстрый результат, они могут позволить злоумышленникам проникнуть через доверенный путь.
Более разумное управление белыми списками должно следовать принципам «минимальная область действия, чёткий срок, возможность отслеживания и повторной проверки». В первую очередь следует настраивать исключения для конкретных URL, методов запросов, комбинаций параметров или проверенных подписей сторонних обратных вызовов; если необходимо разрешить доступ по IP, следует фиксировать цель, ответственное лицо и срок действия, а также регулярно проводить проверку. Для систем партнёров, платёжных платформ, интерфейсов синхронизации CRM и других сервисов по возможности следует использовать проверку подписей, Token-проверку или взаимную аутентификацию, а не полагаться только на исходный IP-адрес.
В сценариях зарубежного доступа также необходимо осторожно использовать географическую блокировку. Высокая доля атак из некоторых регионов не означает отсутствия там реальных покупателей. Для внешнеторговых предприятий подход «одним махом по стране» может напрямую привести к потере потенциальных рынков. Напротив, ограничение аномальной частоты доступа, известных вредоносных IP-адресов, поддельных ботов и высокорисковых цепочек запросов обычно лучше соответствует реальным потребностям бизнеса.
Включите бизнес-изменения в процесс изменения настроек WAF
Ложные блокировки часто возникают после запуска на сайте новых функций: добавления условий фильтрации продуктов, замены плагина формы, подключения платежей, изменения структуры URL, запуска новых рекламных каналов или перехода на архитектуру многоязычного сайта. Команды разработки, маркетинга и безопасности завершают работу каждая по отдельности, но не синхронизируют политики WAF, и в итоге реальный пользователь становится «тестировщиком совместимости».
Рекомендуется создать лёгкий, но чёткий замкнутый процесс изменений. До запуска бизнес- или команда разработки должна указать новые пути, параметры и сторонние сервисы; специалисты по безопасности проверяют срабатывание правил на основе тестовой среды или поэтапного трафика; после запуска в течение 24–72 часов следует уделять особое внимание доле 403-ответов, успешности отправки форм, частоте неудачных входов, частоте ошибок API и колебаниям рекламной конверсии. При возникновении аномалий необходимо иметь возможность быстро определить, вызваны ли они WAF, приложением, CDN или сторонним сервисом, а не бездумно отключать защиту.
Для предприятий, использующих интеллектуальное создание сайтов, многоязычные веб-сайты и трансграничные интернет-магазины, этот процесс особенно важен. На платформах наподобие Yiyingbao, охватывающих создание сайтов, SEO, рекламные посадочные страницы и сценарии зарубежного маркетинга, при настройке проекта следует одновременно уделять внимание соответствию между цепочками доступа к страницам и политиками безопасности: сохраняются ли рекламные параметры, можно ли нормально отправлять формы на разных языках, получают ли поисковые боты разумные права доступа, не ошибочно ли распознаётся обратная передача данных маркетинговых инструментов. Безопасность и рост не противоречат друг другу при условии, что они используют единый набор проверяемых правил трафика.
Оценка точности блокировок WAF по нескольким показателям
При оценке эффективности защиты сайта WAF нельзя смотреть только на количество заблокированных атак. Высокий объём блокировок иногда, напротив, означает, что политика слишком широка. Гораздо важнее постоянно отслеживать: долю ложных срабатываний, подтверждённых вручную среди запросов, отклонённых WAF; долю ответов 403 для ключевых форм и интерфейсов входа; количество белых списков и длительность их хранения; частоту повторного возникновения атак после корректировки правил; а также изменения бизнес-конверсии в аномальные периоды.
Также необходимо сохранять журналы с возможностью поиска и записи об изменениях. Если после одной ложной блокировки не остаются ID правила, образец запроса, ответственный за обработку и время восстановления, при следующем редизайне часто повторяются те же ошибки. Для специалистов по безопасности идеальное состояние — не «никогда не получать предупреждения», а иметь возможность объяснить каждое предупреждение, перепроверить каждое исключение и не расширять неизвестные риски при каждом разрешении доступа.
В конечном итоге сокращение ложных блокировок в защите сайта WAF достигается не снижением порога безопасности, а более точным распознаванием бизнес-сценариев, меньшей областью действия политик и более постоянным мониторингом и анализом. Когда правила защиты успевают за изменениями функций сайта, зарубежного трафика и маркетинговых цепочек, WAF становится защитным ограждением для стабильной работы бизнеса, а не стеной, стоящей перед клиентами.
Связанные статьи



Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。