- APEC・深圳の約束:越境ECの注文がアジア太平洋地域の経済・貿易協力を促進08/11/2026詳細を見る
- 中欧班列と輸入博覧会のビジネスマッチングイベント開催、越境ECのB2B輸出に焦点07/11/2026詳細を見る
- 商務部、EUによる低価格輸入品への追加課税について回答06/11/2026詳細を見る
- 2026年世界インターネット大会、インターネット発展に関する報告書2冊を発表05/11/2026詳細を見る
- 第1~第3四半期の一定規模以上のインターネット関連企業の売上高は1兆7,160億元、利益は17.6%増05/11/2026詳細を見る
- Shopify、第3四半期の売上高と取引総額が予想を下回り、株価は寄り付き前に大幅下落04/11/2026詳細を見る
Webサイト作成ツールはSSL証明書を自動発行できるのか?デプロイ方式と更新の仕組みを解説
Webサイト作成ツールはSSL証明書を自動発行できるのか?まず答えと境界を確認
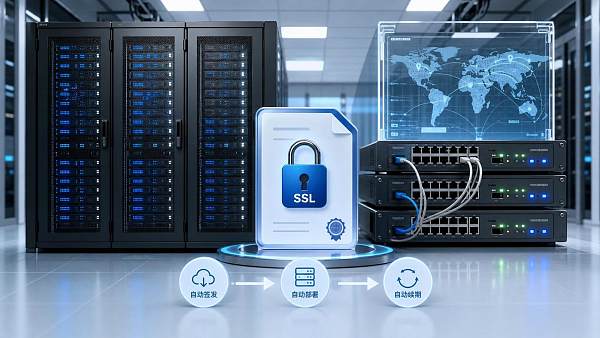
Webサイト作成ツールはSSL証明書を自動発行できるのでしょうか?答えは、多くの主要プラットフォームでは可能です。ただし、「有効化すれば万全」というわけではありません。本当に自動化されているかどうかは、サイト構築システム、ドメインのDNS設定、サーバーのデプロイ方式、そして証明書更新の流れが完全に整っているかによって決まります。
Webサイト運用において、SSL証明書の価値は、もはやブラウザ上の小さな鍵アイコンだけにとどまりません。データ通信の暗号化、検索エンジンからの信頼、フォーム送信の安全性、コンプライアンス審査の結果、さらには広告配信におけるランディングページのアクセス可否にも関わります。
最近の変化を見ると、SaaS型のサイト作成やクラウドデプロイを選ぶ企業が増えています。その大きな理由の一つは、証明書の申請、インストール、更新といった頻度が高く、かつミスが起きやすい作業を、システムに自動で任せたいというニーズにあります。
しかし実際には、SSL証明書の自動発行は、自動的なコンプライアンス対応を意味するものではなく、自動的な安定稼働を意味するものでもありません。証明書が発行できるか、途中で失効しないか、更新が成功するかの背後には、明確な技術条件があります。
主要なWebサイト作成ツールはどのようにSSL証明書の自動発行を実現しているのか
Webサイト作成ツールがSSL証明書を自動発行できるかを理解するには、まず証明書がどのように発行されるのかを見る必要があります。主要なプラットフォームは通常、公開認証局と連携し、ドメイン認証を経たうえで、サイトに対してDV証明書、つまりドメイン認証型証明書を自動的に発行します。
一般的な流れは、通常4つのステップに分かれます。ドメインの紐付け、DNS設定の完了、ドメイン管理権限の検証、証明書の発行およびWebサービスへのデプロイです。ユーザーから見ると、管理画面内の「HTTPSを有効化」するボタンにすぎない場合もありますが、システム内部では実際には証明書ライフサイクル全体の処理が完了しています。
プラットフォームがフルマネージド構成である場合、自動化の度合いは通常より高くなります。ドメイン接続、リバースプロキシ、証明書の保存、サービスのリロードが同一のコントロールプレーンで完結するため、失敗ポイントが少なく、更新成功率も高くなります。
一方、セミマネージド方式の場合、たとえばサイトがクラウドホストやサードパーティサーバーにデプロイされている場合、Webサイト作成ツールが証明書を発行できたとしても、外部DNS、有効なポート、ゲートウェイ設定に依存する可能性があります。そのうち一つでも異常があれば、SSL証明書の自動発行は中断されます。
一般的な自動発行条件
- ドメインが正しくDNS設定されており、DNSレコードがパブリックネットワークからアクセス可能であること。
- 80または443ポートが誤って遮断または占有されていないこと。
- ドメインが異常なリダイレクト、ループプロキシ、または検証競合の状態にないこと。
- Webサイト構築プラットフォームが証明書申請インターフェースと自動デプロイ機能を備えていること。
- 証明書発行後、サイトがHTTPSへ強制リダイレクトされていること。
デプロイ方式によって、SSL証明書の自動化レベルは大きく異なる
多くの企業が「Webサイト作成ツールはSSL証明書を自動発行できるのか」と尋ねますが、本質的には「自社のデプロイ方式は本当の自動化に対応しているのか」を問うています。この問題は、アーキテクチャから切り離して単独で判断することはできません。
1. SaaS型Webサイト構築プラットフォーム
これは自動化レベルが最も高いタイプです。ドメイン接続後、プラットフォームは通常、証明書の自動申請、サイトへの紐付け、CDNまたはロードバランシングの設定を行い、その後HTTPSを有効化します。DNS設定が安定していれば、更新も多くの場合バックグラウンドで自動実行されます。
2. クラウドサーバーへの自社デプロイ
この方式は柔軟性が高い一方で、技術的な連携要件も高くなります。スクリプトや管理パネルを使って証明書を自動申請できますが、Nginx、Apache、コンテナゲートウェイ、スケジュールタスクがすべて連動する必要があります。更新処理のいずれか一つでも失敗すると、証明書の期限切れにつながる可能性があります。
3. CDNまたはクラウドアクセラレーションの前段配置
このタイプの方式では、多くの場合「二重証明書」の問題が存在します。フロント側のCDNに1枚の証明書があり、オリジンサーバーにも別の証明書があります。表面的にはHTTPSが有効になっているように見えても、オリジンサーバーの証明書が期限切れになると、オリジンへの接続が失敗し、ビジネスが同様に中断される可能性があります。
4. 多言語サイト群または複数地域ノード
このシナリオはより複雑です。サブドメインの数が多く、ノードが分散し、DNS設定戦略も多様であるため、証明書の自動発行と更新を一元管理する必要があります。そうしなければ、ある言語版サイトが失効してもすぐには発見されず、インデックス登録やコンバージョンに影響を与えることがあります。
自動更新の仕組みはどのように動作し、なぜ問題が起きるのか
Webサイト作成ツールがSSL証明書を自動発行できるかを議論する際、初回発行だけを見るべきではなく、更新の仕組みを見ることがより重要です。多くの無料または自動発行証明書は有効期間が比較的短いため、システムは定期的に再検証を行い、差し替えを完了する必要があります。
標準的な流れは通常、期限前に更新リクエストを開始し、ドメイン認証を再実行し、新しい証明書を取得し、証明書ストレージに書き込み、その後サービス設定をホットアップデートするというものです。成熟したプラットフォームであれば、この一連の処理をユーザーがほとんど意識することはありません。
問題は、更新が「現在の環境が引き続き正しい」ことに依存している点です。たとえば、ドメインのDNS設定が変更された、検証パスが遮断された、WAFポリシーが検証リクエストをブロックした、スケジュールタスクが無効になったといった場合、いずれも更新失敗につながります。
より分かりやすい兆候として、普段は正常にアクセスできているサイトが、ある証明書の期限到来後に突然エラーを出すことがあります。原因は認証局の異常ではなく、自動更新プロセス内の小さな変更が長期間監視されていなかったことにあります。
更新失敗の高頻度な原因
- DNS設定を調整した後、証明書検証ポリシーに同期されていない。
- サーバーの再インストールまたは移行後、更新スクリプトが復旧されていない。
- CDN、WAF、ロードバランシングが検証リクエストを遮断している。
- マルチドメイン証明書の中で、あるサブドメインの検証が失敗し、全体の更新失敗を引き起こしている。
- 期限通知が設定されておらず、問題が期限切れになってから初めて表面化する。
自動発行以外に、どのようなセキュリティとコンプライアンスのポイントに注意すべきか
Webサイト作成ツールがSSL証明書を自動発行できるかは、もちろん重要です。しかしリスク管理と運用管理の観点から見ると、本当に重要なのは、証明書が監査可能で、事前警告が可能で、追跡可能であるかどうかです。自動化は手段であり、最終目的ではありません。
まず、証明書のカバー範囲を確認する必要があります。メインドメイン、wwwドメイン、サブドメイン、リダイレクト用ドメインがすべて証明書管理に含まれているかどうかを確認し、メインサイトだけを保護して、キャンペーンページ、ランディングページ、多言語サブサイトを管理外にしてはいけません。
次に、プロトコル設定を確認する必要があります。SSL証明書の自動発行に成功していても、TLSバージョンが古い、弱い暗号スイートが無効化されていない、強制リダイレクトが欠けている場合、セキュリティ評価や外部審査の結果に影響します。
さらに、証明書資産の管理も重要です。多くの企業は証明書がないのではなく、証明書が複数のサービスプロバイダーの管理画面に分散しており、責任範囲が不明確で、更新通知も分散しているため、最終的に「一見自動化されているが、実際には管理不能」という状態に陥ります。
重点的に確認すべき項目
- 証明書の期限切れ事前警告と失敗アラートに対応しているか。
- 発行時刻、期限時刻、デプロイノードを確認できるか。
- ワンクリックでHTTPS強制リダイレクトを有効化できるか。
- 複数ドメイン、複数サイト、多言語バージョンを一元管理できるか。
- 自動更新失敗の原因を追跡しやすいログを提供しているか。
Webサイト構築プラットフォームのSSL機能が信頼できるかをどう判断するか
実際のビジネスでは、Webサイト作成ツールがSSL証明書を自動発行できるかを判断する際、宣伝ページに「無料HTTPS」と書かれているかだけを見るべきではありません。より実務的な方法は、デプロイのクローズドループと運用保守のクローズドループという2つの側面から検証することです。
デプロイのクローズドループで見るべき点は、ドメイン接続後、どれくらいの時間で証明書を発行できるか、手動操作が必要か、失敗後に明確な提示があるかです。運用保守のクローズドループで見るべき点は、更新が自動化されているか、異常時にアラートが出るか、ログを確認できるか、証明書を一括管理できるかです。
海外で顧客獲得を必要とするWebサイトでは、グローバルアクセスの安定性にも追加で注意する必要があります。証明書のデプロイはブラウザの信頼性に影響するだけでなく、検索インデックス、広告審査、フォーム送信成功率、海外ノードにおけるアクセスの一貫性にも影響します。
易营宝のように、Webサイト構築、SEO最適化、広告マーケティング、多言語サイト管理を一体化したプラットフォームの強みは、サイト構築、証明書デプロイ、グローバルアクセス、マーケティングコンバージョンを同一体系内で管理し、システム分断による証明書リスクを減らせる点にあります。
まとめると、Webサイト作成ツールがSSL証明書を自動発行できるかという問いの答えは、単に「できる」または「できない」だけではありません。より正確な判断基準は、安定して発行できるか、継続的に更新できるか、一元的に監視できるか、そして複数サイトのシナリオでも制御可能な状態を保てるかです。選定時にこの4点を明確に確認しておけば、その後の保守コストは大幅に低くなります。
関連記事
 海外向けWebサイト構築プラットフォームのデータは安全?アクセス権限の確認方法
 EU、11月1日から低額越境小包に製品識別コードの申告を義務付け
 SaaSサイト構築で管理画面のアカウント乗っ取りを防ぐには?
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。