- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
¿Las herramientas de creación de sitios web pueden emitir automáticamente certificados SSL? Análisis de los métodos de despliegue y del mecanismo de renovación
¿Las herramientas de creación de sitios web pueden emitir automáticamente certificados SSL? Primero vea la respuesta y sus límites
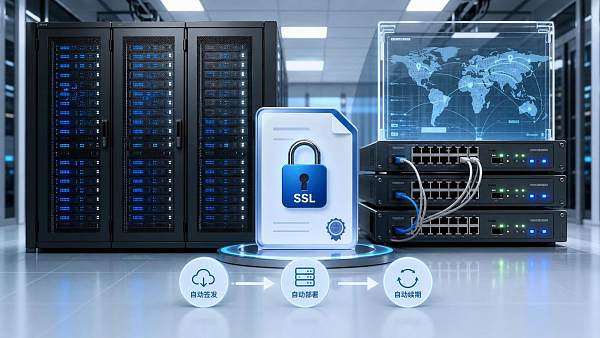
¿Las herramientas de creación de sitios web pueden emitir automáticamente certificados SSL? La respuesta es: la mayoría de las plataformas principales sí pueden, pero eso no significa que “al activarlo todo quede garantizado”. Que sea realmente automático depende del sistema de creación del sitio, la resolución del dominio, el método de despliegue del servidor y de si la cadena de renovación del certificado está completa.
Para la operación y el mantenimiento de un sitio web, el valor de un certificado SSL hace tiempo que dejó de limitarse al pequeño icono de candado del navegador. Está relacionado con el cifrado de la transmisión de datos, la confianza de los motores de búsqueda, la seguridad en el envío de formularios, los resultados de auditorías de cumplimiento y la accesibilidad de las páginas de destino para campañas publicitarias.
Según los cambios recientes, cada vez más empresas eligen soluciones de creación de sitios SaaS o despliegue en la nube. Una razón importante es que esperan dejar en manos del sistema la solicitud, instalación y renovación de certificados, procesos frecuentes pero propensos a errores, para que se completen automáticamente.
Pero en la práctica, la emisión automática de certificados SSL no equivale a cumplimiento automático ni a estabilidad automática. Que el certificado pueda emitirse, que no caduque a mitad del proceso y que la renovación tenga éxito depende de condiciones técnicas claras.
Cómo las herramientas principales de creación de sitios web implementan la emisión automática de certificados SSL
Para entender si una herramienta de creación de sitios web puede emitir automáticamente certificados SSL, primero hay que ver de dónde procede el certificado. Las plataformas principales suelen integrarse con autoridades de certificación públicas y, tras verificar el dominio, emiten automáticamente para el sitio certificados DV, es decir, certificados de validación de dominio.
El proceso habitual suele dividirse en cuatro pasos: vincular el dominio, completar la resolución, verificar el control del dominio, emitir el certificado y desplegarlo en el servicio Web. Para el usuario, esto puede parecer solo un botón de “activar HTTPS” en el panel de administración, pero internamente el sistema completa en realidad todo el ciclo de vida del certificado.
Si la plataforma utiliza una arquitectura totalmente gestionada, el grado de automatización suele ser mayor. Como el acceso del dominio, el proxy inverso, el almacenamiento del certificado y la recarga del servicio se completan dentro del mismo plano de control, hay menos puntos de fallo y la tasa de éxito de renovación también es más alta.
Si se trata de un modelo semigestionado, por ejemplo cuando el sitio se despliega en un servidor en la nube o en un servidor de terceros, aunque la herramienta de creación de sitios pueda emitir certificados, aún puede depender de DNS externos, puertos activos y configuraciones de pasarela. Si cualquiera de estos elementos presenta una anomalía, la emisión automática del certificado SSL se interrumpirá.
Condiciones habituales para la emisión automática
- El dominio ya ha completado una resolución correcta y los registros de resolución son accesibles desde Internet pública.
- Los puertos 80 o 443 no están bloqueados u ocupados por error.
- El dominio no se encuentra en un estado de redirección anómala, proxy en bucle o conflicto de verificación.
- La plataforma de creación de sitios cuenta con interfaz de solicitud de certificados y capacidad de despliegue automático.
- Tras emitirse el certificado, el sitio ya fuerza la redirección a HTTPS.
Bajo distintos métodos de despliegue, el grado de automatización de los certificados SSL varía mucho
Muchas empresas preguntan si una herramienta de creación de sitios web puede emitir automáticamente certificados SSL; en esencia, están preguntando: si mi modelo de despliegue admite una automatización real. Esta cuestión no puede evaluarse de forma aislada sin considerar la arquitectura.
1. Plataforma SaaS de creación de sitios web
Este es el tipo con mayor grado de automatización. Después de conectar el dominio, la plataforma suele solicitar automáticamente el certificado, vincularlo al sitio, configurar CDN o balanceo de carga y luego activar HTTPS. Siempre que la resolución sea estable, la renovación suele ejecutarse automáticamente en segundo plano.
2. Despliegue propio en servidor en la nube
Este método ofrece mayor flexibilidad, pero exige más coordinación técnica. Es posible solicitar certificados automáticamente mediante scripts o paneles, pero Nginx, Apache, las pasarelas de contenedores y las tareas programadas deben trabajar de forma coordinada. Si falla cualquier acción de renovación, el certificado puede caducar.
3. CDN o aceleración en la nube como capa frontal
En este tipo de modelo suele existir el problema del “doble certificado”. El CDN frontal puede tener un certificado y el sitio de origen otro. A simple vista, HTTPS está activado, pero si el certificado del sitio de origen caduca, el retorno al origen aún puede fallar y el negocio puede interrumpirse igualmente.
4. Conjunto de sitios multilingües o nodos multirregionales
Este escenario es más complejo. Hay muchos subdominios, nodos distribuidos y estrategias de resolución diversas, por lo que la emisión automática y la renovación de certificados deben gestionarse de forma unificada. De lo contrario, si falla un sitio en un idioma determinado, a menudo no se detecta de inmediato, pero afectará a la indexación y a la conversión.
Cómo funciona el mecanismo de renovación automática y por qué aún pueden surgir problemas
Al hablar de si una herramienta de creación de sitios web puede emitir automáticamente certificados SSL, no basta con observar la primera emisión; es aún más importante analizar el mecanismo de renovación. Como la mayoría de los certificados gratuitos o emitidos automáticamente tienen una validez relativamente corta, el sistema debe volver a verificar periódicamente y completar la sustitución.
El proceso estándar suele ser: iniciar una solicitud de renovación antes del vencimiento, volver a realizar la verificación del dominio, obtener un nuevo certificado, escribirlo en el almacenamiento de certificados y actualizar en caliente la configuración del servicio. Si la plataforma es madura, el usuario casi no percibe estas acciones.
El problema es que la renovación depende de que “el entorno actual siga siendo correcto”. Por ejemplo, si se modifica la resolución del dominio, se bloquea la ruta de verificación, una política WAF impide la solicitud de verificación o una tarea programada deja de funcionar, todo ello puede provocar el fallo de la renovación.
Una señal más evidente es que algunos sitios funcionan normalmente en el uso diario, pero de repente muestran un error cuando vence un certificado. La causa no es una anomalía de la autoridad de certificación, sino un pequeño cambio dentro de la cadena de renovación automática que no fue supervisado durante mucho tiempo.
Causas frecuentes de fallos de renovación
- Después de ajustar la resolución DNS, no se sincronizó con la estrategia de verificación del certificado.
- Después de reinstalar o migrar el servidor, el script de renovación no se restauró.
- CDN, WAF o el balanceo de carga bloquearon la solicitud de verificación.
- En un certificado multidominio, falla la verificación de un subdominio, lo que provoca el fallo de toda la renovación.
- No se configuraron recordatorios de vencimiento, por lo que el problema solo se descubre después de la caducidad.
Además de la emisión automática, qué puntos de seguridad y cumplimiento deben atenderse
Que una herramienta de creación de sitios web pueda emitir automáticamente certificados SSL es, por supuesto, importante. Pero desde la perspectiva del control de riesgos y la gestión, lo verdaderamente clave es si el certificado puede auditarse, alertarse y rastrearse. La automatización es solo un medio, no el objetivo final.
Primero hay que revisar el alcance de cobertura del certificado. El dominio principal, el dominio www, los subdominios y los dominios de redirección deben estar incluidos en la gestión de certificados; no se debe proteger solo el sitio principal y dejar fuera páginas de campañas, páginas de destino y subsitios multilingües.
En segundo lugar, hay que revisar la configuración del protocolo. Aunque la emisión automática del certificado SSL tenga éxito, si la versión TLS es demasiado antigua, no se han desactivado suites de cifrado débiles o falta la redirección forzada, seguirá afectando a la calificación de seguridad y a los resultados de auditorías externas.
Además, está la gestión de activos de certificados. Muchas empresas no carecen de certificados; el problema es que los certificados están dispersos en paneles de distintos proveedores, los límites de responsabilidad no están claros, los recordatorios de renovación están fragmentados y al final se forma una situación de “aparentemente automático, pero en realidad fuera de control”.
Elementos que se recomienda revisar con prioridad
- Si admite alertas previas al vencimiento del certificado y alarmas de fallo.
- Si permite consultar la hora de emisión, la fecha de vencimiento y los nodos de despliegue.
- Si admite activar con un clic la redirección forzada a HTTPS.
- Si permite gestionar de forma unificada múltiples dominios, múltiples sitios y versiones multilingües.
- Si proporciona registros para facilitar el rastreo de las causas de fallos en la renovación automática.
Cómo evaluar si la capacidad SSL de una plataforma de creación de sitios web es fiable
En operaciones reales, para determinar si una herramienta de creación de sitios web puede emitir automáticamente certificados SSL, no basta con ver que en la página promocional figure “HTTPS gratuito”. Un enfoque más práctico es verificarlo desde dos niveles: el ciclo cerrado de despliegue y el ciclo cerrado de operación y mantenimiento.
El ciclo cerrado de despliegue evalúa: después de conectar el dominio, cuánto tiempo tarda en emitirse el certificado, si requiere operación manual y si hay indicaciones claras en caso de fallo. El ciclo cerrado de operación y mantenimiento evalúa: si la renovación es automática, si las anomalías generan alertas, si los registros son consultables y si los certificados pueden gestionarse por lotes.
Para los sitios web que necesitan captar clientes en el extranjero, también debe prestarse atención adicional a la estabilidad del acceso global. El despliegue de certificados no solo afecta a la confianza del navegador, sino también a la indexación en buscadores, la revisión de anuncios, la tasa de éxito en el envío de formularios y la coherencia de acceso en nodos internacionales.
En plataformas como 易营宝, que integran creación de sitios, optimización SEO, marketing publicitario y gestión de sitios multilingües, la ventaja consiste en gestionar la construcción del sitio, el despliegue de certificados, el acceso global y la conversión de marketing dentro de un mismo sistema, reduciendo los riesgos de certificados causados por la fragmentación de sistemas.
En resumen, ante la pregunta de si una herramienta de creación de sitios web puede emitir automáticamente certificados SSL, la respuesta no es simplemente “sí” o “no”. Un criterio más preciso es: si puede emitir de forma estable, renovar de manera continua, supervisar de forma unificada y mantenerse controlable en escenarios con múltiples sitios. Si estos cuatro puntos se evalúan claramente al seleccionar la solución, el coste de mantenimiento posterior será mucho menor.
Artículos relacionados

Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。