- На какие каналы привлечения клиентов повлияют тенденции трансграничного маркетинга в 2026 году?Sep 06, 2026Подробнее
- Какие риски однородности следует учитывать при анализе отрасли интеллектуального создания сайтовAug 30, 2026Подробнее
- Как тенденции AI-маркетинга в 2026 году изменят распределение рекламного бюджетаAug 28, 2026Подробнее
- Рынок сертификации EV SSL сокращается или переходит на новый уровень? Как компаниям оценить необходимость закупки сертификатовAug 11, 2026Подробнее
- Почему старые методы AMP SEO 2020 перестали работать и какие изменения произошли в текущих приоритетах оптимизацииAug 02, 2026Подробнее
- Как выбирать темы для раздела отраслевых новостей, чтобы эффективнее привлекать органический поисковый трафикJul 29, 2026Подробнее
Могут ли инструменты для создания сайтов автоматически выпускать SSL-сертификаты? Анализ способов развертывания и механизмов продления
Может ли конструктор сайтов автоматически выдавать SSL-сертификаты? Сначала посмотрим на ответ и границы возможностей
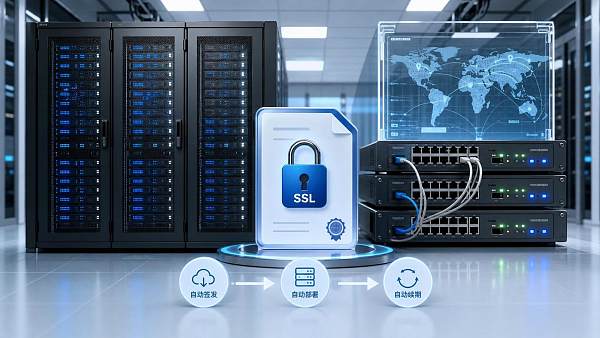
Может ли конструктор сайтов автоматически выдавать SSL-сертификаты? Ответ: большинство популярных платформ могут, но это не означает, что «после подключения всё будет гарантированно безошибочно». Насколько процесс действительно автоматический, зависит от системы создания сайтов, DNS-настроек домена, способа развертывания сервера, а также от полноты цепочки продления сертификата.
Для эксплуатации и обслуживания сайта ценность SSL-сертификата давно не ограничивается значком замка в браузере. Он связан с шифрованием передачи данных, доверием со стороны поисковых систем, безопасностью отправки форм, результатами проверок на соответствие требованиям, а также доступностью посадочных страниц для рекламных кампаний.
Судя по последним изменениям, всё больше компаний выбирают SaaS-конструкторы сайтов или облачное развертывание. Одна из важных причин заключается в желании передать системе автоматическое выполнение таких частых, но подверженных ошибкам операций, как подача заявки на сертификат, установка и продление.
Однако на практике автоматическая выдача SSL-сертификата не равна автоматическому соответствию требованиям и не равна автоматической стабильности. Будет ли сертификат выпущен, не станет ли он недействительным в процессе работы, успешно ли пройдет продление — за всем этим стоят конкретные технические условия.
Как популярные конструкторы сайтов реализуют автоматическую выдачу SSL-сертификатов
Чтобы понять, может ли конструктор сайтов автоматически выдавать SSL-сертификаты, сначала нужно разобраться, откуда берется сертификат. Популярные платформы обычно подключаются к публичным центрам сертификации и после проверки домена автоматически выпускают для сайта DV-сертификат, то есть сертификат с проверкой домена.
Типовой процесс обычно состоит из четырех шагов: привязка домена, настройка DNS-записей, подтверждение права управления доменом, выпуск сертификата и его развертывание в Web-службе. Для пользователя это может выглядеть как одна кнопка «Включить HTTPS» в панели управления, но внутри система фактически выполняет полный цикл управления жизненным циклом сертификата.
Если платформа построена по полностью управляемой архитектуре, уровень автоматизации обычно выше. Это связано с тем, что подключение домена, обратный прокси, хранение сертификата и перезагрузка сервиса выполняются в одной плоскости управления, поэтому точек отказа меньше, а вероятность успешного продления выше.
Если используется частично управляемая модель, например сайт развернут на облачном хосте или стороннем сервере, конструктор сайтов может выпускать сертификат, но всё равно может зависеть от внешнего DNS, доступных портов и конфигурации шлюза. Если хотя бы один из этих элементов работает некорректно, автоматическая выдача SSL-сертификата будет прервана.
Типовые условия автоматического выпуска
- Домен корректно настроен в DNS, а DNS-записи доступны из публичной сети.
- Порты 80 или 443 не заблокированы ошибочно и не заняты.
- Домен не находится в состоянии некорректного перенаправления, циклического проксирования или конфликта проверки.
- Платформа создания сайта имеет интерфейс подачи заявки на сертификат и возможность автоматического развертывания.
- После выпуска сертификата сайт принудительно перенаправляется на HTTPS.
При разных способах развертывания уровень автоматизации SSL-сертификатов сильно различается
Многие компании спрашивают, может ли конструктор сайтов автоматически выдавать SSL-сертификаты, но по сути они спрашивают: поддерживает ли моя модель развертывания настоящую автоматизацию. Этот вопрос нельзя оценивать отдельно от архитектуры.
1. SaaS-платформа для создания сайтов
Это категория с самым высоким уровнем автоматизации. После подключения домена платформа обычно автоматически запрашивает сертификат, привязывает его к сайту, настраивает CDN или балансировку нагрузки, а затем включает HTTPS. Если DNS-настройки стабильны, продление чаще всего также автоматически выполняется в панели управления.
2. Самостоятельное развертывание на облачном сервере
Этот способ более гибкий, но требует более высокой технической согласованности. Сертификат можно автоматически запрашивать с помощью скриптов или панели управления, однако Nginx, Apache, контейнерный шлюз и планировщик задач должны работать согласованно. Сбой любого действия при продлении может привести к истечению срока действия сертификата.
3. CDN или облачное ускорение перед исходным сайтом
В такой модели часто возникает проблема «двух сертификатов». На фронтальном CDN может быть один сертификат, а на исходном сайте — еще один. Внешне HTTPS кажется включенным, но если сертификат исходного сайта истечет, обращение к origin всё равно может завершиться ошибкой, и бизнес-процесс будет прерван.
4. Многоязычная сеть сайтов или узлы в нескольких регионах
Этот сценарий более сложный. Большое количество поддоменов, распределенные узлы и разнообразные стратегии DNS требуют централизованного управления автоматической выдачей и продлением сертификатов. В противном случае отказ одного языкового сайта часто обнаруживается не сразу, но при этом влияет на индексацию и конверсию.
Как работает механизм автоматического продления и почему всё равно возникают проблемы
Обсуждая, может ли конструктор сайтов автоматически выдавать SSL-сертификаты, нельзя смотреть только на первый выпуск; еще важнее оценить механизм продления. Поскольку большинство бесплатных или автоматически выпускаемых сертификатов имеют сравнительно короткий срок действия, системе необходимо регулярно повторно выполнять проверку и замену.
Стандартный процесс обычно выглядит так: до истечения срока действия инициируется запрос на продление, повторно выполняется проверка домена, получается новый сертификат, он записывается в хранилище сертификатов, затем конфигурация сервиса обновляется без остановки. Если платформа зрелая, пользователь почти не замечает весь этот процесс.
Проблема в том, что продление зависит от того, что «текущая среда всё еще настроена правильно». Например, DNS-записи домена были изменены, путь проверки был заблокирован, политика WAF заблокировала проверочный запрос, планировщик задач перестал работать — всё это может привести к сбою продления.
Более очевидный сигнал — некоторые сайты обычно открываются нормально, но после очередного истечения срока сертификата внезапно выдают ошибку. Причина не в сбое центра сертификации, а в том, что небольшое изменение в цепочке автоматического продления долгое время не отслеживалось мониторингом.
Частые причины сбоя продления
- После изменения DNS-настроек они не были синхронизированы со стратегией проверки сертификата.
- После переустановки или миграции сервера скрипт продления не был восстановлен.
- CDN, WAF или балансировщик нагрузки заблокировали проверочный запрос.
- В сертификате для нескольких доменов проверка одного поддомена завершилась неудачно, что привело к сбою продления всего сертификата.
- Не были настроены уведомления об истечении срока, и проблема обнаружилась только после просрочки.
На какие аспекты безопасности и соответствия требованиям нужно обратить внимание помимо автоматического выпуска
Важно ли, может ли конструктор сайтов автоматически выдавать SSL-сертификаты? Безусловно. Но с точки зрения управления рисками и администрирования по-настоящему важно, можно ли сертификаты аудировать, заранее предупреждать о проблемах и отслеживать. Автоматизация — это лишь средство, а не конечная цель.
Прежде всего нужно смотреть на охват сертификата. Основной домен, домен www, поддомены и домены для перенаправлений должны быть включены в управление сертификатами; нельзя защищать только основной сайт, игнорируя промостраницы, посадочные страницы и многоязычные подсайты.
Затем нужно оценить конфигурацию протоколов. Даже если автоматическая выдача SSL-сертификата прошла успешно, устаревшая версия TLS, неотключенные слабые наборы шифров или отсутствие принудительного перенаправления всё равно повлияют на рейтинг безопасности и результаты внешних проверок.
Кроме того, важно управление сертификатными активами. У многих компаний проблема не в отсутствии сертификатов, а в том, что они разбросаны по панелям разных поставщиков услуг, границы ответственности неясны, уведомления о продлении разрозненны, и в итоге формируется ситуация «на вид автоматизировано, а фактически вышло из-под контроля».
Рекомендуемые пункты для приоритетной проверки
- Поддерживаются ли предварительные уведомления об истечении срока сертификата и оповещения о сбоях.
- Можно ли просматривать время выпуска, срок окончания действия и узлы развертывания.
- Поддерживается ли включение принудительного перенаправления на HTTPS в один клик.
- Можно ли централизованно управлять несколькими доменами, несколькими сайтами и многоязычными версиями.
- Предоставляются ли журналы, позволяющие отследить причину сбоя автоматического продления.
Как определить, надежны ли SSL-возможности платформы для создания сайтов
В реальном бизнесе, оценивая, может ли конструктор сайтов автоматически выдавать SSL-сертификаты, нельзя ориентироваться только на надпись «бесплатный HTTPS» на рекламной странице. Более практичный подход — проверять два уровня: замкнутый цикл развертывания и замкнутый цикл эксплуатации.
В замкнутом цикле развертывания проверяется: как быстро после подключения домена может быть выпущен сертификат, требуется ли ручное вмешательство, есть ли понятные подсказки при сбое. В замкнутом цикле эксплуатации проверяется: выполняется ли продление автоматически, есть ли оповещения об аномалиях, доступны ли журналы, можно ли управлять сертификатами пакетно.
Для сайтов, которым необходимо привлекать клиентов за рубежом, дополнительно нужно обращать внимание на стабильность глобального доступа. Развертывание сертификата влияет не только на доверие браузера, но и на индексацию в поисковых системах, проверку рекламы, успешность отправки форм, а также на единообразие доступа с зарубежных узлов.
Преимущество платформ вроде 易营宝, объединяющих создание сайтов, SEO-оптимизацию, рекламный маркетинг и управление многоязычными сайтами, заключается в том, что создание сайта, развертывание сертификатов, глобальный доступ и маркетинговая конверсия управляются в рамках единой системы, что снижает риски для сертификатов, возникающие из-за разрозненности систем.
В итоге ответ на вопрос, может ли конструктор сайтов автоматически выдавать SSL-сертификаты, не сводится просто к «может» или «не может». Более точный критерий оценки таков: может ли он стабильно выпускать сертификаты, постоянно продлевать их, централизованно мониторить и сохранять управляемость в сценариях с несколькими сайтами. Если при выборе решения ясно проверить эти четыре пункта, последующие затраты на обслуживание будут значительно ниже.
Связанные статьи
 Что необходимо подготовить для регистрации ICP при запуске независимого сайта в Китае
 Почему после установки SSL-сертификата безопасности всё ещё отображается предупреждение о небезопасном соединении?
 Какие разрешительные документы необходимы для создания экспортного сайта сельскохозяйственной продукции

Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。