- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Können Website-Baukästen automatisch SSL-Zertifikate ausstellen? Analyse von Bereitstellungsarten und Verlängerungsmechanismen
Können Website-Baukästen SSL-Zertifikate automatisch ausstellen? Zunächst die Antwort und die Grenzen
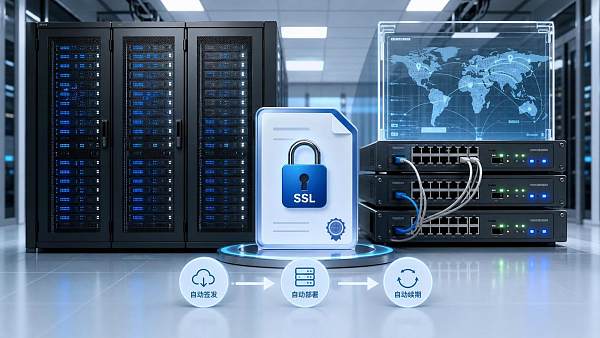
Können Website-Baukästen SSL-Zertifikate automatisch ausstellen? Die Antwort lautet: Die meisten gängigen Plattformen können das, aber es ist nicht so, dass nach der Aktivierung „alles automatisch sorgenfrei“ ist. Ob es wirklich automatisch funktioniert, hängt vom Website-System, der Domain-Auflösung, der Serverbereitstellung und davon ab, ob die Kette zur Zertifikatserneuerung vollständig ist.
Für den Website-Betrieb liegt der Wert eines SSL-Zertifikats längst nicht mehr nur im kleinen Schloss-Symbol im Browser. Es betrifft die Verschlüsselung der Datenübertragung, das Vertrauen von Suchmaschinen, die Sicherheit von Formularübermittlungen, Ergebnisse von Compliance-Prüfungen sowie die Erreichbarkeit von Landingpages für Werbekampagnen.
Betrachtet man die jüngsten Entwicklungen, entscheiden sich immer mehr Unternehmen für SaaS-Website-Baukästen oder Cloud-Bereitstellungslösungen. Ein wichtiger Grund dafür ist der Wunsch, häufige, aber fehleranfällige Schritte wie Zertifikatsantrag, Installation und Erneuerung automatisch durch das System erledigen zu lassen.
In der Praxis bedeutet die automatische Ausstellung von SSL-Zertifikaten jedoch weder automatische Compliance noch automatische Stabilität. Ob ein Zertifikat ausgestellt werden kann, ob es unterwegs ungültig wird und ob die Erneuerung erfolgreich ist, hängt von klaren technischen Voraussetzungen ab.
Wie gängige Website-Baukästen die automatische Ausstellung von SSL-Zertifikaten umsetzen
Um zu verstehen, ob Website-Baukästen SSL-Zertifikate automatisch ausstellen können, muss man zunächst betrachten, woher das Zertifikat kommt. Gängige Plattformen sind in der Regel an öffentliche Zertifizierungsstellen angebunden und stellen nach der Domain-Validierung automatisch ein DV-Zertifikat für die Website aus, also ein Domain-Validierungszertifikat.
Der übliche Ablauf besteht meist aus vier Schritten: Domain verbinden, DNS-Auflösung abschließen, Kontrolle über die Domain verifizieren, Zertifikat ausstellen und im Webdienst bereitstellen. Für Nutzer ist dies möglicherweise nur eine Schaltfläche „HTTPS aktivieren“ im Backend, intern führt das System jedoch tatsächlich den vollständigen Lebenszyklus des Zertifikats aus.
Wenn die Plattform auf einer vollständig verwalteten Architektur basiert, ist der Automatisierungsgrad in der Regel höher. Denn Domain-Anbindung, Reverse Proxy, Zertifikatsspeicherung und Dienstneuladung werden alle auf derselben Steuerungsebene ausgeführt. Dadurch gibt es weniger Fehlerpunkte und auch die Erfolgsquote bei Erneuerungen ist höher.
Bei einem teilverwalteten Modell, beispielsweise wenn die Website auf einem Cloud-Host oder einem Drittanbieter-Server bereitgestellt wird, kann der Website-Baukasten zwar Zertifikate ausstellen, ist aber weiterhin möglicherweise von externem DNS, freigegebenen Ports und Gateway-Konfigurationen abhängig. Sobald einer dieser Schritte nicht korrekt funktioniert, wird die automatische Ausstellung von SSL-Zertifikaten unterbrochen.
Häufige Voraussetzungen für die automatische Ausstellung
- Die Domain wurde korrekt aufgelöst, und die DNS-Einträge sind über das öffentliche Internet erreichbar.
- Port 80 oder 443 wird nicht fälschlicherweise blockiert oder belegt.
- Die Domain befindet sich nicht in einem Zustand mit ungewöhnlichen Weiterleitungen, Proxy-Schleifen oder Validierungskonflikten.
- Die Website-Plattform verfügt über eine Schnittstelle für Zertifikatsanträge und die Fähigkeit zur automatischen Bereitstellung.
- Nach der Zertifikatsausstellung wird die Website erzwungen auf HTTPS weitergeleitet.
Bei unterschiedlichen Bereitstellungsarten unterscheidet sich der Automatisierungsgrad von SSL-Zertifikaten erheblich
Wenn viele Unternehmen fragen, ob ein Website-Baukasten SSL-Zertifikate automatisch ausstellen kann, fragen sie im Kern: Unterstützt mein Bereitstellungsmodell echte Automatisierung? Diese Frage lässt sich nicht unabhängig von der Architektur beurteilen.
1. SaaS-Website-Plattform
Dies ist die Kategorie mit dem höchsten Automatisierungsgrad. Nachdem die Domain angebunden wurde, beantragt die Plattform in der Regel automatisch ein Zertifikat, bindet es an die Website, konfiguriert CDN oder Load Balancing und aktiviert anschließend HTTPS. Solange die DNS-Auflösung stabil ist, wird auch die Erneuerung häufig automatisch im Backend ausgeführt.
2. Selbstbereitstellung auf einem Cloud-Server
Diese Methode ist flexibler, stellt aber höhere Anforderungen an die technische Abstimmung. Zertifikate können mithilfe von Skripten oder Panels automatisch beantragt werden, jedoch müssen Nginx, Apache, Container-Gateways und geplante Aufgaben zusammenspielen. Wenn irgendein Erneuerungsschritt fehlschlägt, kann das Zertifikat ablaufen.
3. Vorgeschaltetes CDN oder Cloud-Beschleunigung
Bei diesem Modell tritt häufig das Problem „zwei Zertifikate“ auf. Das Frontend-CDN kann ein Zertifikat besitzen, während die Ursprungswebsite ebenfalls ein Zertifikat hat. Oberflächlich ist HTTPS aktiviert, aber wenn das Zertifikat der Ursprungswebsite abläuft, kann der Zugriff zum Ursprung weiterhin fehlschlagen und der Geschäftsbetrieb dennoch unterbrochen werden.
4. Mehrsprachige Website-Gruppen oder Knoten in mehreren Regionen
Dieses Szenario ist komplexer. Es gibt viele Subdomains, verteilte Knoten und unterschiedliche DNS-Strategien. Die automatische Ausstellung und Erneuerung von Zertifikaten muss zentral verwaltet werden. Andernfalls wird der Ausfall einer Sprachversion oft nicht sofort erkannt, wirkt sich jedoch auf Indexierung und Conversion aus.
Wie der automatische Erneuerungsmechanismus funktioniert und warum dennoch Probleme auftreten können
Bei der Frage, ob Website-Baukästen SSL-Zertifikate automatisch ausstellen können, darf man nicht nur die Erstausstellung betrachten, sondern muss vor allem den Erneuerungsmechanismus berücksichtigen. Denn die meisten kostenlosen oder automatisch ausgestellten Zertifikate haben eine relativ kurze Gültigkeitsdauer, sodass das System regelmäßig erneut validieren und den Austausch abschließen muss.
Der Standardprozess sieht normalerweise so aus: Vor Ablauf wird eine Erneuerungsanfrage gestartet, die Domain wird erneut validiert, ein neues Zertifikat wird bezogen, in den Zertifikatsspeicher geschrieben und anschließend wird die Dienstkonfiguration per Hot Update aktualisiert. Wenn die Plattform ausgereift ist, bemerken Nutzer diesen gesamten Vorgang kaum.
Das Problem besteht darin, dass die Erneuerung davon abhängt, dass „die aktuelle Umgebung weiterhin korrekt ist“. Wenn beispielsweise die DNS-Auflösung geändert wurde, der Validierungspfad blockiert wird, eine WAF-Strategie die Validierungsanfrage verhindert oder geplante Aufgaben ausfallen, führt dies zu einer fehlgeschlagenen Erneuerung.
Ein noch deutlicheres Signal ist, dass manche Websites im Alltag normal erreichbar sind, nach einem bestimmten Zertifikatsablauf jedoch plötzlich Fehler melden. Der Grund liegt nicht in einer Störung der Zertifizierungsstelle, sondern darin, dass eine kleine Änderung in der automatischen Erneuerungskette lange Zeit nicht überwacht wurde.
Häufige Ursachen für fehlgeschlagene Erneuerungen
- Nach Anpassungen der DNS-Auflösung wurde die Zertifikatsvalidierungsstrategie nicht synchronisiert.
- Nach einer Neuinstallation oder Migration des Servers wurde das Erneuerungsskript nicht wiederhergestellt.
- CDN, WAF oder Load Balancing blockieren die Validierungsanfrage.
- Bei einem Multi-Domain-Zertifikat schlägt die Validierung einer bestimmten Subdomain fehl, wodurch die gesamte Erneuerung fehlschlägt.
- Es wurden keine Ablaufbenachrichtigungen eingerichtet, sodass das Problem erst nach Ablauf sichtbar wird.
Welche Sicherheits- und Compliance-Punkte neben der automatischen Ausstellung zu beachten sind
Ob ein Website-Baukasten SSL-Zertifikate automatisch ausstellen kann, ist natürlich wichtig. Aus Sicht von Risikokontrolle und Verwaltung ist jedoch entscheidend, ob Zertifikate auditierbar, vorwarnfähig und nachverfolgbar sind. Automatisierung ist nur ein Mittel, nicht das Endziel.
Zunächst sollte der Abdeckungsbereich des Zertifikats geprüft werden. Hauptdomain, www-Domain, Subdomains und Weiterleitungsdomains sollten alle in das Zertifikatsmanagement einbezogen werden. Es reicht nicht aus, nur die Hauptwebsite abzusichern und Kampagnenseiten, Landingpages sowie mehrsprachige Unterseiten unberücksichtigt zu lassen.
Zweitens ist die Protokollkonfiguration zu prüfen. Selbst wenn die automatische Ausstellung des SSL-Zertifikats erfolgreich ist, können eine veraltete TLS-Version, nicht deaktivierte schwache Cipher Suites oder fehlende erzwungene Weiterleitungen weiterhin die Sicherheitsbewertung und externe Prüfergebnisse beeinträchtigen.
Darüber hinaus geht es um das Management von Zertifikatsassets. Viele Unternehmen haben nicht etwa keine Zertifikate, sondern ihre Zertifikate sind über Backends verschiedener Dienstleister verteilt, die Verantwortungsgrenzen sind unklar, Erneuerungserinnerungen sind verstreut, und am Ende entsteht eine Situation, die „scheinbar automatisch, tatsächlich aber außer Kontrolle“ ist.
Empfohlene Prüfpunkte
- Ob Vorwarnungen vor Zertifikatsablauf und Alarme bei Fehlern unterstützt werden.
- Ob Ausstellungszeit, Ablaufzeit und Bereitstellungsknoten einsehbar sind.
- Ob eine erzwungene HTTPS-Weiterleitung mit einem Klick aktiviert werden kann.
- Ob mehrere Domains, mehrere Websites und mehrere Sprachversionen zentral verwaltet werden können.
- Ob Protokolle bereitgestellt werden, um Ursachen fehlgeschlagener automatischer Erneuerungen nachzuverfolgen.
Wie beurteilt man, ob die SSL-Fähigkeiten einer Website-Plattform zuverlässig sind
In der Praxis sollte man bei der Beurteilung, ob ein Website-Baukasten SSL-Zertifikate automatisch ausstellen kann, nicht nur darauf achten, ob auf der Werbeseite „kostenloses HTTPS“ steht. Praktischer ist es, die Prüfung auf zwei Ebenen vorzunehmen: geschlossener Bereitstellungsprozess und geschlossener Betriebsprozess.
Beim geschlossenen Bereitstellungsprozess geht es darum: Wie lange dauert es nach der Domain-Anbindung, bis ein Zertifikat ausgestellt wird, ob manuelle Eingriffe erforderlich sind und ob es bei Fehlern klare Hinweise gibt. Beim geschlossenen Betriebsprozess geht es darum: ob die Erneuerung automatisch erfolgt, ob bei Anomalien Alarme ausgelöst werden, ob Protokolle abrufbar sind und ob Zertifikate in großen Mengen verwaltet werden können.
Für Websites, die internationale Kunden gewinnen müssen, ist zusätzlich die Stabilität des globalen Zugriffs zu beachten. Die Zertifikatsbereitstellung beeinflusst nicht nur das Vertrauen des Browsers, sondern auch die Suchmaschinenindexierung, Werbeprüfungen, die Erfolgsquote von Formularübermittlungen sowie die Zugriffskonsistenz an internationalen Knoten.
Bei Plattformen wie 易营宝, die Website-Erstellung, SEO-Optimierung, Werbemarketing und mehrsprachiges Website-Management integrieren, liegt der Vorteil darin, Website-Aufbau, Zertifikatsbereitstellung, globalen Zugriff und Marketing-Conversion innerhalb desselben Systems zu verwalten und dadurch Zertifikatsrisiken durch Systembrüche zu reduzieren.
Zusammenfassend lässt sich sagen: Ob Website-Baukästen SSL-Zertifikate automatisch ausstellen können, lässt sich nicht einfach mit „ja“ oder „nein“ beantworten. Der genauere Beurteilungsmaßstab lautet: ob Zertifikate stabil ausgestellt, kontinuierlich erneuert, zentral überwacht und in Multi-Website-Szenarien kontrollierbar gehalten werden können. Wenn diese vier Punkte bei der Auswahl klar geprüft werden, sind die späteren Wartungskosten deutlich geringer.
Verwandte Artikel
 Was ist für die ICP-Registrierung erforderlich, um eine eigenständige Website in China zu starten?
 Warum wird nach der Installation eines SSL-Sicherheitszertifikats weiterhin eine Sicherheitswarnung angezeigt?
 Welche Qualifikationen sind für die Erstellung einer Website für den Export landwirtschaftlicher Erzeugnisse erforderlich?

Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。