- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Comment mettre en œuvre le stockage chiffré des données privées ? Points clés de mise en œuvre, de la gestion des autorisations à la stratégie de sauvegarde
Pourquoi le stockage chiffré des données privées ne peut-il pas se limiter au « chiffrement »
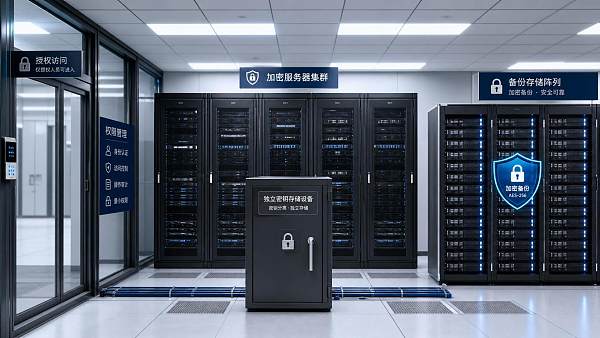
Le stockage chiffré des données privées est souvent compris comme le simple ajout d’un algorithme de chiffrement. Pourtant, dans les activités réelles, ce qui détermine véritablement l’efficacité n’est souvent pas l’algorithme lui-même, mais le fait que les autorisations, les clés, les journaux, les sauvegardes et la restauration soient mis en œuvre ensemble.
À en juger par les évolutions récentes, les exigences réglementaires deviennent plus détaillées et les méthodes d’attaque plus discrètes. De nombreuses fuites ne surviennent pas parce qu’il n’y a pas de chiffrement, mais parce que les comptes disposent de droits trop étendus, que la gestion des clés est désordonnée, ou que les copies de sauvegarde restent longtemps exposées.
Cela signifie également que le stockage chiffré des données privées n’est ni un achat ponctuel, ni un projet terminé après la mise en ligne d’une fonctionnalité. Il ressemble davantage à un système de contrôle fonctionnant en continu, qui nécessite la coordination simultanée des règles, des processus et des technologies.
Pour une activité intégrant site web et services marketing, le périmètre des données couvre généralement les informations clients, les prospects issus des formulaires, les informations des comptes publicitaires, les enregistrements de commande, les journaux d’accès ainsi que les contenus de sites multilingues. Les données sont dispersées et la collaboration entre équipes est fréquente, ce qui constitue précisément un terrain où les risques peuvent facilement s’amplifier.
Définir d’abord les limites : quelles données doivent entrer dans le stockage chiffré
Pour mettre en place le stockage chiffré des données privées, la première étape n’est pas d’acheter un outil, mais de procéder d’abord à une classification. Ce n’est qu’en sachant quelles données sont les plus sensibles que les stratégies d’autorisations et de sauvegarde ultérieures peuvent reposer sur une base claire.
La pratique courante consiste à classer les données selon quatre dimensions : « identification de l’identité, impact transactionnel, conséquences d’une interruption d’activité, exigences de conformité ». Plus la classification est claire, plus les contrôles sont faciles à exécuter.
- Les informations personnelles telles que le nom, le téléphone, l’adresse e-mail et l’adresse du client doivent être prioritaires dans le stockage chiffré des données privées.
- Les contenus de demandes de renseignements, les documents de devis, les informations contractuelles et les enregistrements de paiement doivent être traités comme hautement sensibles.
- Les journaux d’accès au back-office, les journaux d’opérations, les jetons d’interface et les identifiants Cookie ne doivent pas non plus être négligés.
- Les supports marketing eux-mêmes ne sont pas forcément sensibles, mais les stratégies de diffusion, les segments d’audience et les données de conversion nécessitent généralement une protection.
Si l’entreprise exploite simultanément un site indépendant, une boutique transfrontalière et un système publicitaire, il faut également compléter une cartographie des flux de données. D’où les données sont collectées, par quels systèmes elles transitent, qui y aura accès et où elles sont sauvegardées : tous ces éléments doivent être clairement indiqués.
De nombreux projets avancent lentement non pas parce que la technologie est difficile, mais parce que les limites n’ont pas été suffisamment clarifiées dès le départ. Résultat : les données à haut risque et les données ordinaires sont placées ensemble, et la stratégie de stockage chiffré des données privées perd naturellement sa focalisation.
La clé d’une gestion des autorisations efficace n’est pas le nombre de comptes, mais le principe du moindre privilège
Pour que le stockage chiffré des données privées soit réellement efficace, la gestion des autorisations doit d’abord être resserrée. Car la plupart des fuites ne proviennent pas d’un chiffrement cassé, mais de l’obtention d’un compte qui avait déjà le droit de consulter les données.
Dans la mise en œuvre concrète, il est recommandé de concevoir les autorisations autour des postes plutôt que d’accorder temporairement des droits autour des personnes. Lorsque les droits sont liés aux postes, les changements de personnel laissent moins facilement des accès historiques ouverts.
- Séparer les autorisations de consultation, d’exportation, de modification, de suppression et d’approbation.
- Les données hautement sensibles doivent être invisibles par défaut et activées temporairement après demande et approbation.
- Définir une date d’expiration pour les prestataires externes et les membres temporaires de projet, avec récupération automatique des autorisations.
- Faire la distinction entre les comptes administrateur et les comptes métier afin d’éviter le partage de super-droits.
Le signal le plus évident est que de nombreuses équipes ne manquent déjà pas de règles d’autorisation, mais de contrôles réguliers. Vérifier chaque mois les comptes à privilèges élevés et effectuer chaque trimestre un scan des dépassements d’autorisation est souvent plus efficace que rédiger davantage de procédures.
Si l’activité implique une collaboration marketing à l’international, il faut également prendre en compte les accès interrégionaux. Les lieux de connexion anormaux, les exportations massives tard dans la nuit et les connexions simultanées depuis plusieurs régions avec le même compte doivent tous entrer dans les règles d’alerte.
Le contrôle des clés est le véritable socle du stockage chiffré des données privées
De nombreuses entreprises ont déjà mis en place le chiffrement de bases de données, le chiffrement de fichiers, voire le chiffrement de disques, mais les clés restent stockées localement sur le serveur applicatif. Dans ce cas, dès que l’hôte est compromis, la valeur du stockage chiffré est fortement réduite.
Ainsi, la mise en œuvre effective du stockage chiffré des données privées dépend principalement de l’indépendance des clés, de leur rotation et de leur auditabilité. La gestion des clés doit passer de « utilisable » à « contrôlable ».
- Stocker les clés séparément des données métier afin d’éviter qu’elles se trouvent sur la même machine ou dans la même base.
- Définir un cycle de rotation des clés, avec une exécution trimestrielle prioritaire pour les systèmes critiques.
- Les appels de clés doivent laisser une trace, et il doit être possible de retracer qui les a appelées et à quel moment.
- Interdire la transmission de clés en clair via des documents, des outils de messagerie ou des feuilles de calcul.
Dans les activités réelles, il faut également distinguer le chiffrement en transit du chiffrement au repos. Le premier répond à la sécurité du canal, le second au risque de lecture après stockage. Les deux sont indispensables, mais ne peuvent pas se remplacer mutuellement.
Si le système est de grande taille, il est recommandé d’intégrer la gestion des clés à une plateforme unifiée. L’avantage est très direct : politiques unifiées, autorisations unifiées, audit unifié, et une localisation plus facile des problèmes lorsqu’ils surviennent.
Si la stratégie de sauvegarde est mal conçue, le stockage chiffré peut aussi perdre toute son efficacité
De nombreuses équipes concentrent toute leur attention sur la base de production, mais négligent la base de sauvegarde. Or, dans la réalité, les sauvegardes sont souvent conservées plus longtemps et vérifiées moins fréquemment. Si elles ne sont pas chiffrées ou si les droits échappent au contrôle, le risque peut au contraire devenir plus élevé.
Par conséquent, le stockage chiffré des données privées doit couvrir les copies de sauvegarde. Qu’il s’agisse de sauvegardes locales, de sauvegardes hors site ou d’archives en stockage objet, dès lors qu’elles permettent de restaurer des données sensibles, elles doivent être soumises aux mêmes normes de protection.
Une stratégie relativement sûre comprend généralement les points suivants :
- Chiffrer par défaut les fichiers de sauvegarde et interdire la génération de copies en clair.
- Gérer les comptes de sauvegarde de manière indépendante, sans les mélanger avec les comptes de production.
- Conserver au moins une sauvegarde hors ligne ou immuable.
- Effectuer régulièrement des exercices de restauration afin de vérifier que les sauvegardes sont réellement utilisables.
Le point le plus facilement négligé ici est le test de restauration. De nombreuses entreprises disposent de sauvegardes, mais n’ont jamais effectué de restauration complète. Une fois confrontées à une suppression accidentelle, à un rançongiciel ou à une panne système, elles découvrent seulement alors que les clés ne correspondent pas, que les versions sont incompatibles et que la fenêtre de restauration dépasse largement ce que l’activité peut tolérer.
Transformer les normes en actions : quatre types de contrôles méritent le plus d’être normalisés
Une fois la solution technique mise en place, ce qui crée réellement l’écart, c’est l’exécution quotidienne. La stabilité du stockage chiffré des données privées ne se mesure pas à l’épaisseur des documents, mais à la capacité de maintenir les actions de contrôle dans la durée.
Ce type de contrôle n’a pas besoin d’être complexe ; l’essentiel est de former une boucle fermée. Après la découverte d’un problème, il faut pouvoir identifier la personne responsable, le délai de correction et le résultat de la vérification ultérieure, sinon le contrôle restera superficiel.
Ce n’est qu’en l’appliquant aux systèmes métier que la stratégie peut réellement fonctionner
Pour les entreprises qui mènent en parallèle la création de sites web, l’optimisation SEO, la diffusion publicitaire et l’exploitation des réseaux sociaux, le stockage chiffré des données privées ne peut pas être limité à un seul système. Le site officiel, la boutique, les formulaires, le CRM, les plateformes de diffusion et les plateformes d’analyse doivent partager une approche unifiée.
Une plateforme SaaS d’entreprise de création intelligente de sites et de marketing international pilotée par l’AI comme 易营宝 porte souvent des sites multilingues, des données de demandes de renseignements, des leads publicitaires et des analyses de conversion. Dans ce contexte, il est encore plus nécessaire de placer le système de création de sites, le système marketing et le système de gestion des données dans un même cadre de gouvernance.
Une voie de mise en œuvre pragmatique peut suivre trois étapes. D’abord terminer l’inventaire et la classification des données, puis mettre en ligne les règles d’autorisations et de clés, et enfin compléter la restauration des sauvegardes et la liaison avec l’audit. Ce rythme est plus stable et facilite aussi l’exécution interservices.
En fin de compte, le stockage chiffré des données privées n’est pas conçu pour l’affichage, mais pour réduire les risques réels. Tant que les quatre éléments que sont la minimisation des droits, l’indépendance des clés, la restaurabilité des sauvegardes et l’auditabilité des journaux sont solidement mis en place, tout le système peut passer de « semble sûr » à « réellement contrôlable ».
Articles connexes
 Pourquoi l’expiration du certificat SSL d’un site web multilingue peut-elle entraîner son inaccessibilité dans certaines régions ?
 Comment la protection WAF d’un site web peut-elle réduire les faux positifs sur les requêtes malveillantes ?
 Que faut-il préparer pour l’enregistrement ICP lors du lancement d’un site indépendant en Chine ?



Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。