- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
¿Cómo implementar el almacenamiento cifrado para la privacidad de los datos? Puntos clave de implementación desde la gestión de permisos hasta la estrategia de copias de seguridad
Por qué el almacenamiento cifrado de datos privados no puede centrarse solo en el “cifrado”
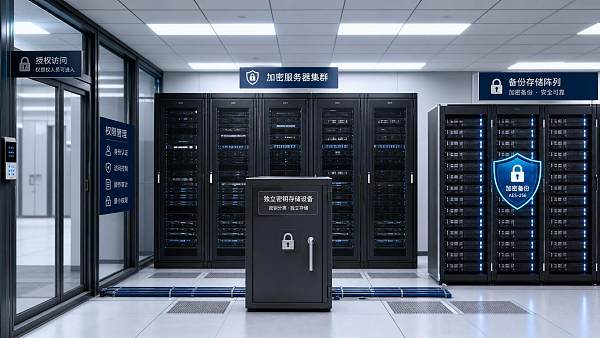
El almacenamiento cifrado de datos privados suele entenderse como simplemente aplicar un algoritmo de cifrado. Sin embargo, en las operaciones reales, lo que realmente determina el resultado no suele ser el algoritmo en sí, sino si los permisos, las claves, los registros, las copias de seguridad y la recuperación se implementan de forma conjunta.
A juzgar por los cambios recientes, los requisitos regulatorios son más detallados y los métodos de ataque también son más sigilosos. Muchas filtraciones no se producen por falta de cifrado, sino por permisos de cuenta excesivos, una gestión caótica de las claves o copias de seguridad expuestas durante largos periodos.
Esto también significa que el almacenamiento cifrado de datos privados no es una compra puntual ni termina al lanzar una función. Se parece más a un sistema de control de funcionamiento continuo, que requiere la coordinación simultánea de normas, procesos y tecnología.
Para los servicios integrados de sitio web y marketing, el alcance de los datos suele incluir información de clientes, leads de formularios, información de cuentas publicitarias, registros de pedidos, registros de acceso y contenido de sitios multilingües. La dispersión de los datos y la colaboración frecuente entre personas son precisamente los puntos donde el riesgo se amplifica con mayor facilidad.
Definir primero los límites: qué datos deben incorporarse al almacenamiento cifrado
Para implementar el almacenamiento cifrado de datos privados, el primer paso no es comprar herramientas, sino clasificar los datos. Solo sabiendo qué datos son más sensibles, las estrategias posteriores de permisos y copias de seguridad tendrán una base clara.
Una práctica habitual consiste en clasificar los datos según cuatro dimensiones: “identificación personal, impacto en las transacciones, consecuencias de interrupción del negocio y requisitos de cumplimiento”. Cuanto más clara sea la clasificación, más fácil será ejecutar los controles.
- La información personal como nombre del cliente, teléfono, correo electrónico y dirección debe incorporarse prioritariamente al almacenamiento cifrado de datos privados.
- El contenido de consultas, documentos de cotización, información contractual y registros de pago se recomienda tratarse como datos de alta sensibilidad.
- Los registros de acceso al panel de administración, registros de operaciones, tokens de interfaz e identificadores Cookie tampoco deben pasarse por alto.
- Los materiales de marketing en sí no necesariamente son sensibles, pero las estrategias de publicación, los segmentos de audiencia y los datos de conversión suelen requerir protección.
Si una empresa opera al mismo tiempo un sitio independiente, una tienda transfronteriza y un sistema publicitario, también debe añadir un mapa de flujo de datos. Debe quedar claramente indicado de dónde se recopilan los datos, por qué sistemas pasan, quién puede acceder a ellos y dónde se respaldan.
Muchos proyectos avanzan lentamente no porque la tecnología sea difícil, sino porque los límites no se aclararon desde el principio. El resultado es que los datos de alto riesgo y los datos ordinarios se mezclan, y la estrategia de almacenamiento cifrado de datos privados pierde naturalmente el foco.
La clave para implementar la gestión de permisos no es la cantidad de cuentas, sino el principio de privilegio mínimo
Para que el almacenamiento cifrado de datos privados sea realmente eficaz, la gestión de permisos debe restringirse primero. Porque la mayoría de las filtraciones no se producen al romper el cifrado, sino al obtener una cuenta que ya tenía permiso para ver los datos.
En la implementación práctica, se recomienda diseñar los permisos en torno a los puestos, en lugar de otorgar permisos temporales en función de personas concretas. Cuando los permisos por puesto están definidos, los cambios de personal tienen menos probabilidades de dejar accesos históricos abiertos.
- Separar la autorización para ver, exportar, modificar, eliminar y aprobar.
- Los datos de alta sensibilidad deben ser invisibles por defecto y habilitarse temporalmente mediante solicitud y aprobación.
- Configurar fechas de caducidad para personal externo y miembros temporales de proyectos, con recuperación automática de permisos.
- Separar las cuentas de administrador de las cuentas de negocio para evitar el uso compartido de privilegios superiores.
Una señal más evidente es que muchos equipos ya no carecen de reglas de permisos, sino de revisiones continuas. Revisar una vez al mes las cuentas con altos privilegios y realizar un escaneo trimestral de permisos excesivos suele ser más eficaz que redactar más políticas.
Si el negocio implica colaboración de marketing en el extranjero, también debe considerarse el acceso entre regiones. Ubicaciones de inicio de sesión anómalas, exportaciones masivas a altas horas de la noche y accesos simultáneos desde varias ubicaciones con la misma cuenta deben incluirse en las reglas de alerta.
El control de claves es la base real del almacenamiento cifrado de datos privados
Muchas empresas ya han implementado cifrado de bases de datos, cifrado de archivos e incluso cifrado de discos, pero las claves siguen almacenadas localmente en el servidor de aplicaciones. En ese caso, si el host se ve comprometido, el valor del almacenamiento cifrado se reduce considerablemente.
Por lo tanto, para saber si el almacenamiento cifrado de datos privados puede implementarse correctamente, lo esencial es comprobar si las claves son independientes, si se rotan y si son auditables. La gestión de claves debe pasar de “usable” a “controlable”.
- Almacenar las claves separadas de los datos de negocio para evitar que estén en el mismo servidor o en la misma base de datos.
- Establecer un ciclo de rotación de claves, ejecutándolo preferentemente de forma trimestral en los sistemas clave.
- Dejar trazabilidad en cada llamada de clave; debe poder rastrearse quién la utilizó y cuándo.
- Prohibir la transmisión de claves en texto claro mediante documentos, herramientas de chat u hojas de cálculo.
En las operaciones reales, también debe distinguirse entre cifrado en tránsito y cifrado en almacenamiento. El primero resuelve la seguridad del enlace de transmisión, mientras que el segundo aborda el riesgo de lectura después de que los datos se hayan almacenado. Ambos son indispensables, pero no pueden sustituirse entre sí.
Si el sistema tiene una escala considerable, se recomienda integrar la gestión de claves en una plataforma unificada. La ventaja es directa: políticas unificadas, permisos unificados y auditoría unificada, lo que también facilita localizar problemas cuando ocurren.
Si la estrategia de copias de seguridad no se gestiona bien, el almacenamiento cifrado también puede perder todo su valor
Muchos equipos centran toda su atención en la base de datos de producción, pero ignoran la base de datos de copias de seguridad. En la realidad, las copias de seguridad suelen conservarse durante más tiempo y revisarse con menor frecuencia; si no están cifradas o los permisos quedan fuera de control, el riesgo puede ser incluso mayor.
Por lo tanto, el almacenamiento cifrado de datos privados debe cubrir las copias de seguridad. Ya sean copias locales, copias en otra ubicación o archivos en almacenamiento de objetos, siempre que puedan restaurar datos sensibles, deben incorporarse al mismo estándar de protección.
Una estrategia relativamente prudente suele incluir los siguientes puntos:
- Cifrar por defecto los archivos de copia de seguridad y prohibir la generación de copias en texto claro.
- Gestionar de forma independiente las cuentas de copia de seguridad; no deben mezclarse con las cuentas de producción.
- Conservar al menos una copia de seguridad sin conexión o inmutable.
- Realizar ejercicios periódicos de recuperación para verificar que las copias de seguridad sean realmente utilizables.
Lo que más se suele pasar por alto aquí son las pruebas de recuperación. Muchas empresas tienen copias de seguridad, pero nunca han realizado una recuperación completa. Una vez que se enfrentan a una eliminación accidental, ransomware o daños del sistema, descubren que las claves no coinciden, las versiones no son compatibles y la ventana de recuperación supera con creces lo que el negocio puede tolerar.
Convertir los estándares en acciones: cuatro tipos de elementos de revisión que conviene normalizar
Una vez construida la solución técnica, lo que realmente marca la diferencia es la ejecución diaria. La estabilidad del almacenamiento cifrado de datos privados no se mide por el grosor de la documentación, sino por la capacidad de mantener acciones de revisión continuas.
Este tipo de revisión no necesita perseguir la complejidad; la clave es formar un ciclo cerrado. Tras detectar un problema, debe poder identificarse al responsable, el plazo de corrección y el resultado de la revisión posterior; de lo contrario, la revisión se quedará solo en la superficie.
Solo al implementarlo junto con los sistemas de negocio la estrategia puede funcionar realmente
Para las empresas que combinan construcción de sitios web, optimización SEO, publicidad y gestión de redes sociales, el almacenamiento cifrado de datos privados no puede limitarse a un solo sistema. Entre el sitio oficial, la tienda, los formularios, el CRM, la plataforma publicitaria y la plataforma de analítica debe existir un criterio unificado.
Las plataformas de creación inteligente de sitios web SaaS empresariales y marketing en el extranjero impulsadas por AI, como 易营宝, suelen alojar sitios multilingües, datos de consultas, leads publicitarios y análisis de conversión. En este punto, es aún más necesario situar el sistema de creación de sitios web, el sistema de marketing y el sistema de gestión de datos bajo el mismo marco de gobernanza.
Una ruta de avance práctica puede dividirse en tres pasos. Primero completar el inventario y la clasificación de datos, luego poner en marcha las reglas de permisos y claves, y finalmente completar la recuperación de copias de seguridad y la vinculación con la auditoría. Este ritmo es más estable y también facilita la ejecución entre departamentos.
En definitiva, el almacenamiento cifrado de datos privados no se hace para exhibir seguridad, sino para reducir riesgos reales. Mientras se implementen con solidez cuatro aspectos —minimización de permisos, independencia de claves, recuperación de copias de seguridad y registros auditables—, todo el sistema podrá pasar de “parecer seguro” a “ser realmente controlable”.
Artículos relacionados
 ¿Por qué la caducidad del certificado SSL de un sitio web multilingüe puede provocar que no sea accesible en algunas regiones?
 ¿Cómo puede la protección WAF de un sitio web reducir los bloqueos erróneos de solicitudes maliciosas?
 ¿Qué se necesita preparar para el registro ICP al lanzar un sitio web independiente en China?



Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。