- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Wie lässt sich verschlüsselte Datenspeicherung für den Datenschutz umsetzen? Umsetzungsschwerpunkte von der Berechtigungsverwaltung bis zur Sicherungsstrategie
Warum die verschlüsselte Speicherung von Datenschutzdaten nicht nur unter dem Aspekt „Verschlüsselung“ betrachtet werden darf
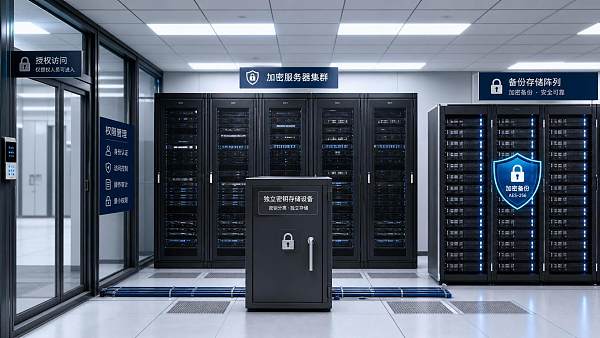
Die verschlüsselte Speicherung von Datenschutzdaten wird häufig als bloße Anwendung eines Verschlüsselungsalgorithmus verstanden. Im realen Geschäftsbetrieb entscheidet jedoch oft nicht der Algorithmus selbst über die Wirkung, sondern ob Berechtigungen, Schlüssel, Protokolle, Backups und Wiederherstellung gemeinsam umgesetzt werden.
Blickt man auf die jüngsten Entwicklungen, werden regulatorische Anforderungen detaillierter, und Angriffsmethoden werden zugleich verdeckter. Viele Datenlecks entstehen nicht deshalb, weil keine Verschlüsselung vorhanden ist, sondern weil Kontoberechtigungen zu weit gefasst sind, Schlüssel unsauber verwaltet werden oder Backup-Kopien über lange Zeit ungeschützt zugänglich bleiben.
Das bedeutet auch, dass die verschlüsselte Speicherung von Datenschutzdaten weder eine punktuelle Beschaffung noch mit der Einführung einer einzelnen Funktion abgeschlossen ist. Sie ähnelt vielmehr einem dauerhaft betriebenen Kontrollsystem, bei dem Richtlinien, Prozesse und Technologie gleichzeitig zusammenspielen müssen.
Für integrierte Website- und Marketingservices umfasst der Datenbereich in der Regel Kundendaten, Formular-Leads, Informationen zu Werbekonten, Bestelldatensätze, Zugriffsprotokolle sowie Inhalte mehrsprachiger Websites. Daten sind verteilt und die Zusammenarbeit zwischen Mitarbeitenden ist häufig; genau dort können Risiken besonders leicht verstärkt werden.
Zuerst die Grenzen klären: Welche Daten müssen in die verschlüsselte Speicherung aufgenommen werden
Bei der verschlüsselten Speicherung von Datenschutzdaten besteht der erste Schritt nicht darin, Tools zu kaufen, sondern zunächst eine Klassifizierung vorzunehmen. Nur wenn klar ist, welche Daten am sensibelsten sind, haben spätere Berechtigungs- und Backup-Strategien eine verlässliche Grundlage.
Eine gängige Vorgehensweise besteht darin, nach den vier Dimensionen „Identifikation, Transaktionsauswirkung, Folgen einer Geschäftsunterbrechung, Compliance-Anforderungen“ zu klassifizieren. Je klarer die Klassifizierung ist, desto leichter lassen sich Kontrollen umsetzen.
- Personenbezogene Informationen wie Kundenname, Telefonnummer, E-Mail-Adresse und Anschrift sollten vorrangig in die verschlüsselte Speicherung von Datenschutzdaten aufgenommen werden.
- Anfrageinhalte, Angebotsdokumente, Vertragsunterlagen und Zahlungsdatensätze sollten als hochsensible Daten behandelt werden.
- Backend-Zugriffsprotokolle, Betriebsprotokolle, API-Token und Cookie-Kennungen dürfen ebenfalls nicht vernachlässigt werden.
- Marketingmaterialien selbst sind nicht unbedingt sensibel, doch Ausspielungsstrategien, Zielgruppenpakete und Konversionsdaten benötigen in der Regel Schutz.
Wenn ein Unternehmen gleichzeitig eine unabhängige Website, einen grenzüberschreitenden Online-Shop und ein Werbesystem betreibt, sollte zusätzlich eine Datenflusskarte erstellt werden. Wo Daten erfasst werden, welche Systeme sie durchlaufen, wer darauf zugreifen kann und wo sie gesichert werden, muss eindeutig gekennzeichnet sein.
Viele Projekte kommen nicht wegen technischer Schwierigkeiten langsam voran, sondern weil die Grenzen am Anfang nicht vollständig geklärt wurden. Das Ergebnis ist, dass Hochrisikodaten und gewöhnliche Daten zusammen abgelegt werden, wodurch die Strategie zur verschlüsselten Speicherung von Datenschutzdaten zwangsläufig ihren Fokus verliert.
Der Schlüssel zur Umsetzung des Berechtigungsmanagements ist nicht die Anzahl der Konten, sondern das Prinzip der minimalen Berechtigung
Damit die verschlüsselte Speicherung von Datenschutzdaten wirklich wirksam ist, muss das Berechtigungsmanagement zuerst eingegrenzt werden. Denn die meisten Datenlecks entstehen nicht durch das Brechen der Verschlüsselung, sondern dadurch, dass ein Konto übernommen wird, das ohnehin Zugriff auf die Daten hat.
Bei der praktischen Umsetzung empfiehlt es sich, Berechtigungen anhand von Rollen zu entwerfen, statt einzelnen Personen vorübergehend individuelle Rechte zu eröffnen. Wenn Rollenberechtigungen fest definiert sind, bleiben bei Personalwechseln weniger alte Zugriffslücken zurück.
- Ansehen, Exportieren, Ändern, Löschen und Genehmigen getrennt berechtigen.
- Hochsensible Daten standardmäßig unsichtbar machen und nur nach Antrag und Genehmigung vorübergehend freischalten.
- Für Outsourcing-Partner und temporäre Projektmitglieder Ablaufzeiten festlegen und Berechtigungen automatisch entziehen.
- Administratorkonten und Geschäftskonten trennen, um gemeinsam genutzte Superrechte zu vermeiden.
Ein noch deutlicheres Signal ist, dass vielen Teams nicht Berechtigungsregeln fehlen, sondern eine kontinuierliche Überprüfung. Ein monatlicher Check von Konten mit hohen Berechtigungen und ein vierteljährlicher Scan auf Berechtigungsüberschreitungen sind oft wirksamer als immer neue Richtlinien.
Wenn das Geschäft internationale Marketingzusammenarbeit umfasst, muss auch der standortübergreifende Zugriff berücksichtigt werden. Ungewöhnliche Login-Standorte, Massendatenexporte spät in der Nacht und gleichzeitige Anmeldungen desselben Kontos aus mehreren Regionen sollten in Warnregeln aufgenommen werden.
Schlüsselkontrolle ist das eigentliche Fundament der verschlüsselten Speicherung von Datenschutzdaten
Viele Unternehmen haben bereits Datenbankverschlüsselung, Dateiverschlüsselung oder sogar Festplattenverschlüsselung eingeführt, speichern die Schlüssel jedoch weiterhin lokal auf dem Anwendungsserver. In diesem Fall wird der Wert der verschlüsselten Speicherung stark geschmälert, sobald der Host kompromittiert wird.
Ob die verschlüsselte Speicherung von Datenschutzdaten tatsächlich umgesetzt werden kann, hängt daher im Kern davon ab, ob Schlüssel unabhängig verwaltet, regelmäßig rotiert und auditierbar sind. Das Schlüsselmanagement muss sich von „nutzbar“ zu „kontrollierbar“ weiterentwickeln.
- Schlüssel und Geschäftsdaten getrennt speichern und vermeiden, dass sie auf demselben Host oder in derselben Datenbank liegen.
- Rotationszyklen für Schlüssel festlegen und bei wichtigen Systemen bevorzugt vierteljährlich durchführen.
- Schlüsselaufrufe müssen protokolliert werden; wer wann einen Schlüssel aufgerufen hat, muss nachvollziehbar sein.
- Die Übermittlung von Schlüsseln im Klartext über Dokumente, Chat-Tools oder Tabellen ist zu untersagen.
Im praktischen Geschäftsbetrieb muss außerdem zwischen Transportverschlüsselung und Speicherverschlüsselung unterschieden werden. Erstere schützt die Übertragungsstrecke, Letztere reduziert das Leserisiko nach der Speicherung. Beide sind unverzichtbar, können einander jedoch nicht ersetzen.
Wenn das System größer angelegt ist, empfiehlt es sich, das Schlüsselmanagement an eine einheitliche Plattform anzubinden. Der Nutzen ist sehr direkt: einheitliche Richtlinien, einheitliche Berechtigungen und einheitliche Audits; bei Problemen lässt sich die Ursache ebenfalls leichter eingrenzen.
Wenn die Backup-Strategie schlecht umgesetzt ist, kann auch verschlüsselte Speicherung wirkungslos werden
Nicht wenige Teams konzentrieren sich vollständig auf die Produktionsdatenbank und vernachlässigen die Backup-Datenbank. In der Realität werden Backups jedoch oft länger aufbewahrt und seltener geprüft; wenn sie nicht verschlüsselt sind oder ihre Berechtigungen außer Kontrolle geraten, ist das Risiko sogar größer.
Daher muss die verschlüsselte Speicherung von Datenschutzdaten auch Backup-Kopien abdecken. Ob lokale Sicherung, standortferne Sicherung oder Archivierung im Objektspeicher: Sobald daraus sensible Daten wiederhergestellt werden können, müssen dieselben Schutzstandards gelten.
Eine vergleichsweise robuste Strategie umfasst in der Regel die folgenden Punkte:
- Backup-Dateien standardmäßig verschlüsseln und die Erstellung von Klartextkopien untersagen.
- Backup-Konten unabhängig verwalten und nicht mit Produktionskonten vermischen.
- Mindestens eine Offline- oder unveränderbare Backup-Kopie aufbewahren.
- Regelmäßig Wiederherstellungsübungen durchführen, um die tatsächliche Nutzbarkeit der Backups zu verifizieren.
Am leichtesten übersehen wird hierbei der Wiederherstellungstest. Viele Unternehmen verfügen über Backups, haben jedoch nie eine vollständige Wiederherstellung durchgeführt. Kommt es zu versehentlichem Löschen, Ransomware oder Systemschäden, stellt sich erst dann heraus, dass Schlüssel nicht passen, Versionen inkompatibel sind und das Wiederherstellungsfenster die geschäftlich tragbare Grenze deutlich überschreitet.
Standards in Handlungen übersetzen: Vier Arten von Prüfpunkten sollten zur Routine werden
Nachdem die technische Lösung aufgebaut ist, entsteht der eigentliche Unterschied durch die tägliche Ausführung. Ob die verschlüsselte Speicherung von Datenschutzdaten stabil ist, zeigt sich nicht an der Dicke der Dokumentation, sondern daran, ob Prüfmaßnahmen dauerhaft umgesetzt werden können.
Solche Prüfungen müssen nicht komplex sein; entscheidend ist ein geschlossener Regelkreis. Nach der Feststellung eines Problems müssen Verantwortliche, Fristen für die Behebung und Ergebnisse der Nachprüfung eindeutig zugeordnet werden können, sonst bleiben Prüfungen nur oberflächlich.
Erst die Implementierung in Verbindung mit Geschäftssystemen bringt die Strategie wirklich zum Laufen
Für Unternehmen, die Website-Erstellung, SEO-Optimierung, Werbeschaltung und Social-Media-Betrieb parallel durchführen, darf die verschlüsselte Speicherung von Datenschutzdaten nicht nur in einem einzigen System umgesetzt werden. Zwischen offizieller Website, Online-Shop, Formularen, CRM, Werbeplattform und Analyseplattform muss eine einheitliche Definition gelten.
KI-gestützte Enterprise-SaaS-Plattformen für intelligenten Website-Aufbau und internationales Marketing wie 易营宝 tragen häufig mehrsprachige Websites, Anfragedaten, Werbe-Leads und Konversionsanalysen. In diesem Fall ist es umso wichtiger, Website-Systeme, Marketingsysteme und Datenmanagementsysteme unter denselben Governance-Rahmen zu stellen.
Ein pragmatischer Umsetzungsweg kann in drei Schritten erfolgen. Zuerst werden Dateninventur und Klassifizierung abgeschlossen, danach werden Berechtigungs- und Schlüsselregeln eingeführt, und schließlich werden Backup-Wiederherstellung sowie Audit-Verknüpfungen ergänzt. Dieser Rhythmus ist stabiler und erleichtert zugleich die bereichsübergreifende Umsetzung.
Letztlich dient die verschlüsselte Speicherung von Datenschutzdaten nicht der Außendarstellung, sondern der Verringerung realer Risiken. Solange die vier Punkte minimale Berechtigungen, unabhängige Schlüssel, wiederherstellbare Backups und auditierbare Protokolle solide umgesetzt werden, kann sich das gesamte System von „wirkt sicher“ zu „ist wirklich kontrollierbar“ entwickeln.
Verwandte Artikel
 Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?
 Wie kann der WAF-Schutz einer Website Fehlblockierungen bösartiger Anfragen reduzieren?
 Was ist für die ICP-Registrierung erforderlich, um eine eigenständige Website in China zu starten?



Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。