- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
كيف يمكن تنفيذ التخزين المشفّر لخصوصية البيانات؟ نقاط التنفيذ الأساسية من إدارة الصلاحيات إلى استراتيجية النسخ الاحتياطي
لماذا لا ينبغي النظر إلى تخزين بيانات الخصوصية المشفرة من زاوية "التشفير" فقط
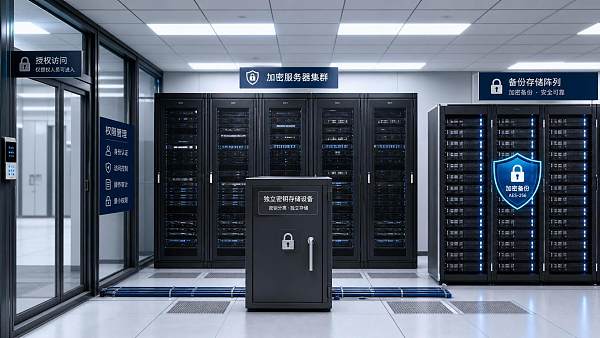
غالبا ما يتم فهم تخزين بيانات الخصوصية المشفرة على أنه مجرد إضافة خوارزمية تشفير. لكن في الأعمال الفعلية, غالبا ما لا يكون العامل الذي يحدد النتيجة هو الخوارزمية نفسها, بل ما إذا كانت الصلاحيات والمفاتيح والسجلات والنسخ الاحتياطي والاستعادة قد تم تنفيذها معا على أرض الواقع.
بالنظر إلى التغيرات الأخيرة, أصبحت المتطلبات التنظيمية أكثر تفصيلا, كما أصبحت أساليب الهجوم أكثر خفاء. فكثير من حوادث التسريب لا تحدث بسبب غياب التشفير, بل بسبب الصلاحيات الواسعة جدا للحسابات, أو الفوضى في حفظ المفاتيح, أو بقاء نسخ النسخ الاحتياطي مكشوفة لفترات طويلة.
وهذا يعني أيضا أن تخزين بيانات الخصوصية المشفرة ليس عملية شراء منفردة, ولا ينتهي بمجرد إطلاق وظيفة واحدة. فهو أقرب إلى منظومة تحكم تعمل باستمرار, وتحتاج إلى تكامل السياسات والعمليات والتقنيات في الوقت نفسه.
بالنسبة إلى الأعمال المتكاملة التي تجمع بين المواقع الإلكترونية وخدمات التسويق, يغطي نطاق البيانات عادة معلومات العملاء, والعملاء المحتملين من النماذج, ومعلومات حسابات الإعلانات, وسجلات الطلبات, وسجلات الزيارات, ومحتوى المواقع متعددة اللغات. وتشتت البيانات وكثرة التعاون بين الأفراد هما بالضبط الموضعان اللذان يسهل فيهما تضخم المخاطر.
تحديد الحدود أولا: ما البيانات التي يجب إدخالها في التخزين المشفر
عند تنفيذ تخزين بيانات الخصوصية المشفرة, لا تكون الخطوة الأولى شراء الأدوات, بل التصنيف أولا. فقط عند معرفة البيانات الأكثر حساسية, تصبح استراتيجيات الصلاحيات والنسخ الاحتياطي اللاحقة مستندة إلى أساس واضح.
الممارسة الشائعة هي التصنيف وفق أربعة أبعاد: "تحديد الهوية, تأثير المعاملات, عواقب انقطاع الأعمال, ومتطلبات الامتثال". وكلما كان التصنيف أوضح, أصبح تنفيذ التحكم أسهل.
- المعلومات الشخصية مثل اسم العميل ورقم الهاتف والبريد الإلكتروني والعنوان يجب أن تدخل أولا في تخزين بيانات الخصوصية المشفرة.
- محتوى الاستفسارات, وملفات عروض الأسعار, ومواد العقود, وسجلات الدفع, يوصى بالتعامل معها كمستوى عالي الحساسية.
- سجلات الوصول إلى لوحة الإدارة, وسجلات التشغيل, ورموز واجهات البرمجة, ومعرفات Cookie, لا ينبغي تجاهلها أيضا.
- قد لا تكون المواد التسويقية نفسها حساسة بالضرورة, لكن استراتيجيات الإعلانات, وحزم الجمهور, وبيانات التحويل تحتاج عادة إلى الحماية.
إذا كانت المؤسسة تدير في الوقت نفسه موقعا مستقلا, ومتجرا عابرا للحدود, ونظاما إعلانيا, فيجب أيضا إضافة خريطة لتدفق البيانات. من أين يتم جمع البيانات, وما الأنظمة التي تمر بها, ومن يمكنه الوصول إليها, وأين يتم نسخها احتياطيا, كل ذلك يجب توضيحه بدقة.
كثير من المشاريع تتقدم ببطء ليس لأن التقنية صعبة, بل لأن الحدود لم تُشرح بوضوح منذ البداية. والنتيجة هي وضع البيانات عالية المخاطر والبيانات العادية معا, فتفقد استراتيجية تخزين بيانات الخصوصية المشفرة تركيزها بطبيعة الحال.
مفتاح تطبيق إدارة الصلاحيات ليس عدد الحسابات, بل الحد الأدنى من التفويض
لكي يكون تخزين بيانات الخصوصية المشفرة فعالا حقا, يجب أولا تضييق إدارة الصلاحيات. لأن معظم التسريبات لا تحدث عبر كسر التشفير, بل عبر الحصول على حساب كان يملك حق الرؤية أصلا.
عند التنفيذ الفعلي, يوصى بتصميم الصلاحيات حول المناصب الوظيفية, بدلا من فتح صلاحيات مؤقتة حول الأفراد. فعندما تكون صلاحيات المنصب ثابتة, لا يسهل ترك ثغرات تاريخية عند تغير الأفراد.
- فصل تفويض العرض, والتصدير, والتعديل, والحذف, والموافقة.
- جعل البيانات عالية الحساسية غير مرئية افتراضيا, وفتحها مؤقتا وفق طلب وموافقة.
- تحديد وقت انتهاء للصلاحيات الخاصة بالاستعانة الخارجية وأعضاء المشاريع المؤقتة, مع استرداد الصلاحيات تلقائيا.
- فصل حسابات المديرين عن حسابات الأعمال, وتجنب مشاركة الصلاحيات الفائقة.
والإشارة الأكثر وضوحا هي أن كثيرا من الفرق لم تعد تفتقر إلى قواعد الصلاحيات, بل تفتقر إلى المراجعة المستمرة. ففحص الحسابات عالية الصلاحية مرة كل شهر, وإجراء مسح لتجاوز الصلاحيات مرة كل ربع سنة, غالبا ما يكونان أكثر فعالية من كتابة مزيد من الأنظمة.
إذا كانت الأعمال تتضمن تعاونا في التسويق الخارجي, فيجب أيضا مراعاة الوصول عبر المناطق. تسجيل الدخول من موقع غير معتاد, والتصدير الجماعي في وقت متأخر من الليل, والتزامن متعدد المواقع للحساب نفسه, كلها يجب أن تدخل ضمن قواعد الإنذار المبكر.
التحكم في المفاتيح هو الأساس الحقيقي لتخزين بيانات الخصوصية المشفرة
كثير من المؤسسات نفذت بالفعل تشفير قواعد البيانات, وتشفير الملفات, بل وحتى تشفير الأقراص, لكن المفاتيح ما زالت محفوظة محليا على خادم التطبيق. وبهذا, بمجرد اختراق المضيف, تنخفض قيمة التخزين المشفر بدرجة كبيرة.
لذلك, فإن إمكانية تطبيق تخزين بيانات الخصوصية المشفرة تعتمد في جوهرها على ما إذا كانت المفاتيح مستقلة, وما إذا كانت يتم تدويرها, وما إذا كانت قابلة للتدقيق. يجب أن ترتقي إدارة المفاتيح من مستوى "قابلة للاستخدام" إلى مستوى "قابلة للتحكم".
- تخزين المفاتيح منفصلة عن بيانات الأعمال, وتجنب وجودها على الجهاز نفسه أو في قاعدة البيانات نفسها.
- تحديد دورة لتدوير المفاتيح, مع تنفيذ الأنظمة المهمة أولا على أساس ربع سنوي.
- يجب ترك أثر عند استدعاء المفاتيح, ويجب أن يكون من الممكن تتبع من استدعاها ومتى.
- حظر نقل المفاتيح كنص صريح عبر المستندات أو أدوات الدردشة أو الجداول.
في الأعمال الفعلية, يجب أيضا التمييز بين تشفير النقل وتشفير التخزين. الأول يعالج أمن المسار, والثاني يعالج مخاطر القراءة بعد التخزين. كلاهما ضروري, لكن لا يمكن أن يحل أحدهما محل الآخر.
إذا كان حجم النظام كبيرا نسبيا, يوصى بربط إدارة المفاتيح بمنصة موحدة. وفائدة ذلك مباشرة جدا: توحيد السياسات, وتوحيد الصلاحيات, وتوحيد التدقيق, كما يصبح تحديد موقع المشكلة أسهل عند حدوثها.
إذا لم تُحسن استراتيجية النسخ الاحتياطي, فقد يضيع جهد التخزين المشفر بالكامل
تضع فرق كثيرة كل تركيزها على قاعدة الإنتاج, لكنها تهمل قاعدة النسخ الاحتياطي. لكن في الواقع, غالبا ما تُحتفظ النسخ الاحتياطية لمدة أطول, وتُفحص بوتيرة أقل, وبمجرد أن تكون غير مشفرة أو تفقد السيطرة على صلاحياتها, يصبح الخطر أكبر بدلا من أن يكون أقل.
لذلك, يجب أن يغطي تخزين بيانات الخصوصية المشفرة نسخ النسخ الاحتياطي. سواء كانت نسخا احتياطية محلية, أو نسخا احتياطية في موقع آخر, أو أرشفة في تخزين كائني, فما دامت قادرة على استعادة بيانات حساسة, فيجب إدراجها ضمن معايير الحماية نفسها.
عادة ما تتضمن الاستراتيجية الأكثر أمانا النقاط التالية:
- تشفير ملفات النسخ الاحتياطي افتراضيا, وحظر إنشاء نسخ بنص صريح.
- إدارة حسابات النسخ الاحتياطي بشكل مستقل, وعدم خلطها مع حسابات الإنتاج.
- الاحتفاظ بنسخة واحدة على الأقل غير متصلة أو غير قابلة للتلاعب.
- إجراء تدريبات استعادة منتظمة للتحقق من أن النسخ الاحتياطي متاح فعليا.
أكثر ما يُغفل هنا هو اختبار الاستعادة. فكثير من المؤسسات لديها نسخ احتياطية, لكنها لم تجر استعادة كاملة قط. وعند التعرض لحذف خاطئ, أو ابتزاز, أو تلف في النظام, تكتشف حينها أن المفاتيح غير متطابقة, أو أن الإصدارات غير متوافقة, وأن نافذة الاستعادة تتجاوز بكثير ما يمكن للأعمال تحمله.
تحويل المعايير إلى إجراءات: أربع فئات من عناصر الفحص تستحق أن تصبح ممارسة دائمة
بعد بناء الحل التقني, ما يصنع الفارق الحقيقي هو التنفيذ اليومي. لا يُقاس استقرار تخزين بيانات الخصوصية المشفرة بسماكة الوثائق, بل بقدرة إجراءات الفحص على الاستمرار.
لا تحتاج هذه الفحوصات إلى السعي وراء التعقيد, فالمفتاح هو تكوين حلقة مغلقة. بعد اكتشاف المشكلة, يجب أن يكون بالإمكان تحديد المسؤول, وموعد التصحيح, ونتيجة إعادة الفحص, وإلا ستبقى الفحوصات سطحية فقط.
التنفيذ بالتكامل مع أنظمة الأعمال هو ما يجعل الاستراتيجية تعمل فعلا
بالنسبة إلى المؤسسات التي تعمل فيها خدمات إنشاء المواقع, وتحسين SEO, وإطلاق الإعلانات, وتشغيل وسائل التواصل الاجتماعي بالتوازي, لا يمكن أن يقتصر تخزين بيانات الخصوصية المشفرة على نظام واحد فقط. يجب توحيد المعايير بين الموقع الرسمي, والمتجر, والنماذج, وCRM, ومنصات الإعلانات, ومنصات التحليل.
منصات إنشاء المواقع الذكية على مستوى المؤسسات وخدمات التسويق الخارجي المدفوعة بالذكاء الاصطناعي AI من نوع SaaS مثل 易营宝 غالبا ما تحمل مواقع متعددة اللغات, وبيانات الاستفسارات, والعملاء المحتملين من الإعلانات, وتحليلات التحويل. وفي هذه الحالة, تزداد الحاجة إلى وضع نظام إنشاء المواقع, ونظام التسويق, ونظام إدارة البيانات ضمن إطار حوكمة واحد.
يمكن لمسار تنفيذ عملي أن يسير في ثلاث خطوات. أولا إكمال حصر البيانات وتصنيفها, ثم إطلاق قواعد الصلاحيات والمفاتيح, وأخيرا استكمال النسخ الاحتياطي والاستعادة وربط التدقيق. هذا الإيقاع أكثر استقرارا, ويساعد أكثر على التنفيذ عبر الإدارات.
في النهاية, تخزين بيانات الخصوصية المشفرة ليس للعرض, بل لتقليل المخاطر الحقيقية. ما دام يتم تنفيذ أربعة أمور بإحكام, وهي تقليل الصلاحيات إلى الحد الأدنى, واستقلالية المفاتيح, وقابلية استعادة النسخ الاحتياطي, وقابلية تدقيق السجلات, فإن المنظومة بأكملها ستنتقل من "تبدو آمنة" إلى "قابلة للتحكم حقا".
مقالات ذات صلة



منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。