- На какие каналы привлечения клиентов повлияют тенденции трансграничного маркетинга в 2026 году?Sep 06, 2026Подробнее
- Какие риски однородности следует учитывать при анализе отрасли интеллектуального создания сайтовAug 30, 2026Подробнее
- Как тенденции AI-маркетинга в 2026 году изменят распределение рекламного бюджетаAug 28, 2026Подробнее
- Рынок сертификации EV SSL сокращается или переходит на новый уровень? Как компаниям оценить необходимость закупки сертификатовAug 11, 2026Подробнее
- Почему старые методы AMP SEO 2020 перестали работать и какие изменения произошли в текущих приоритетах оптимизацииAug 02, 2026Подробнее
- Как выбирать темы для раздела отраслевых новостей, чтобы эффективнее привлекать органический поисковый трафикJul 29, 2026Подробнее
Как внедрить зашифрованное хранение конфиденциальных данных? Ключевые аспекты реализации: от управления правами доступа до стратегии резервного копирования
Почему при зашифрованном хранении данных и конфиденциальной информации нельзя смотреть только на “шифрование”
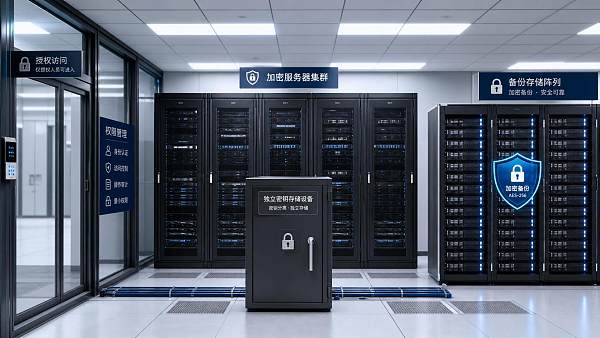
Зашифрованное хранение данных и конфиденциальной информации часто понимают как внедрение еще одного алгоритма шифрования. Однако в реальном бизнесе результат чаще определяется не самим алгоритмом, а тем, реализованы ли совместно права доступа, ключи, журналы, резервное копирование и восстановление.
Если смотреть на недавние изменения, требования регуляторов становятся более детальными, а методы атак — более скрытыми. Многие утечки происходят не из-за отсутствия шифрования, а из-за чрезмерных прав учетных записей, хаотичного хранения ключей или длительного внешнего доступа к резервным копиям.
Это также означает, что зашифрованное хранение данных и конфиденциальной информации — не разовая закупка и не задача, которая заканчивается после запуска одной функции. Это скорее постоянно работающая система контроля, где одновременно должны взаимодействовать регламенты, процессы и технологии.
Для интегрированного бизнеса в сфере сайтов и маркетинговых услуг объем данных обычно охватывает информацию о клиентах, лиды из форм, сведения о рекламных аккаунтах, записи заказов, журналы посещений и контент многоязычных сайтов. Именно там, где данные распределены, а взаимодействие сотрудников происходит часто, риски легче всего масштабируются.
Сначала определить границы: какие данные обязательно должны попасть в зашифрованное хранение
При внедрении зашифрованного хранения данных и конфиденциальной информации первый шаг — не покупка инструментов, а классификация. Только понимая, какие данные наиболее чувствительны, можно обоснованно выстроить последующие стратегии прав доступа и резервного копирования.
Распространенный подход — классифицировать данные по четырем измерениям: “идентификация личности, влияние на транзакции, последствия остановки бизнеса, требования соответствия”. Чем яснее классификация, тем проще выполнять контроль.
- Персональная информация, такая как имя клиента, телефон, электронная почта, адрес, должна в первую очередь попадать в зашифрованное хранение данных и конфиденциальной информации.
- Содержание запросов, файлы коммерческих предложений, договорные материалы, платежные записи рекомендуется обрабатывать как данные высокой чувствительности.
- Журналы доступа к административной панели, журналы операций, токены интерфейсов, идентификаторы Cookie также нельзя игнорировать.
- Маркетинговые материалы сами по себе могут не быть чувствительными, но стратегии размещения, аудитории и данные конверсий обычно требуют защиты.
Если компания одновременно управляет независимым сайтом, трансграничным интернет-магазином и рекламной системой, необходимо дополнительно составить карту движения данных. Нужно четко отметить, откуда собираются данные, через какие системы проходят, кто получает к ним доступ и где они резервируются.
Многие проекты продвигаются медленно не потому, что технология сложна, а потому, что границы не были полностью прояснены с самого начала. В результате данные высокого риска и обычные данные размещаются вместе, и стратегия зашифрованного хранения данных и конфиденциальной информации естественным образом теряет фокус.
Ключ к реализации управления правами доступа — не количество учетных записей, а минимально необходимое授权
Чтобы зашифрованное хранение данных и конфиденциальной информации действительно работало, управление правами доступа сначала должно быть ограничено. Потому что большинство утечек происходит не из-за взлома шифрования, а из-за получения учетной записи, которая изначально уже могла просматривать данные.
При практической реализации рекомендуется проектировать права вокруг должностей, а не временно открывать доступ под конкретных людей. Когда права должностей фиксированы, при кадровых изменениях меньше вероятность оставить исторические лазейки.
- Разделять授权 на просмотр, экспорт, изменение, удаление и утверждение.
- Данные высокой чувствительности по умолчанию невидимы и временно открываются по заявке и утверждению.
- Для аутсорсинга и временных участников проекта устанавливать срок действия, с автоматическим отзывом прав.
- Разделять учетные записи администраторов и бизнес-учетные записи, избегая совместного использования суперправ.
Более очевидный сигнал состоит в том, что многим командам уже не не хватает правил доступа, им не хватает регулярной проверки. Ежемесячная проверка учетных записей с высокими правами и ежеквартальное сканирование превышения полномочий часто эффективнее, чем написание дополнительных регламентов.
Если бизнес включает совместную работу по зарубежному маркетингу, нужно также учитывать межрегиональный доступ. Аномальные места входа, массовый экспорт глубокой ночью, одновременный доступ с одной учетной записи из разных мест — все это должно входить в правила предупреждений.
Контроль ключей — настоящая основа зашифрованного хранения данных и конфиденциальной информации
Многие компании уже внедрили шифрование баз данных, шифрование файлов и даже шифрование дисков, но ключи по-прежнему хранятся локально на сервере приложений. В таком случае, как только хост будет скомпрометирован, ценность зашифрованного хранения резко снизится.
Поэтому возможность реальной реализации зашифрованного хранения данных и конфиденциальной информации в основном зависит от того, независимы ли ключи, ротируются ли они и поддаются ли аудиту. Управление ключами должно перейти от уровня “можно использовать” к уровню “можно контролировать”.
- Хранить ключи отдельно от бизнес-данных, избегая размещения на одной машине и в одной базе.
- Установить цикл ротации ключей, для ключевых систем в приоритете выполнять его ежеквартально.
- Вызовы ключей должны оставлять следы, необходимо отслеживать, кто и когда выполнял вызов.
- Запрещать передачу ключей в открытом виде через документы, чаты и таблицы.
В реальном бизнесе также нужно различать шифрование при передаче и шифрование при хранении. Первое решает задачу безопасности канала, второе — риск чтения данных после их сохранения. Оба необходимы, но не могут заменять друг друга.
Если масштаб системы достаточно велик, рекомендуется подключить управление ключами к единой платформе. Преимущество такого подхода прямое: единые политики, единые права, единый аудит, а при возникновении проблем их проще локализовать.
Если стратегия резервного копирования построена плохо, зашифрованное хранение тоже может свести усилия на нет
Немало команд сосредотачивают внимание на производственной базе, но игнорируют резервную базу. Однако на практике резервные копии часто хранятся дольше и проверяются реже, и если они не зашифрованы или права доступа выходят из-под контроля, риск, наоборот, становится выше.
Поэтому зашифрованное хранение данных и конфиденциальной информации обязательно должно охватывать резервные копии. Будь то локальное резервное копирование, резервное копирование в другом регионе или архивирование в объектном хранилище, если оттуда можно восстановить чувствительные данные, оно должно подпадать под те же стандарты защиты.
Более надежная стратегия обычно включает следующие пункты:
- Резервные файлы по умолчанию шифруются, создание копий в открытом виде запрещено.
- Учетные записи резервного копирования управляются отдельно и не должны смешиваться с производственными учетными записями.
- Сохранять как минимум одну офлайн-резервную копию или неизменяемую резервную копию.
- Регулярно проводить учения по восстановлению, проверяя реальную пригодность резервных копий.
Здесь чаще всего упускают из виду тестирование восстановления. У многих компаний есть резервные копии, но они ни разу не выполняли полноценное восстановление. И только при ошибочном удалении, вымогательской атаке или повреждении системы выясняется, что ключи не совпадают, версии несовместимы, а окно восстановления намного превышает допустимые для бизнеса пределы.
Превратить стандарты в действия: четыре типа проверок особенно стоит сделать регулярными
После построения технического решения реальную разницу создает повседневное выполнение. Стабильность зашифрованного хранения данных и конфиденциальной информации оценивается не толщиной документов, а тем, можно ли поддерживать проверочные действия постоянно.
Такие проверки не обязательно должны быть сложными, главное — сформировать замкнутый цикл. После выявления проблемы нужно уметь определить ответственного, срок исправления и результат повторной проверки, иначе проверка останется поверхностной.
Только внедрение вместе с бизнес-системами позволяет стратегии действительно заработать
Для компаний, где параллельно выполняются создание сайтов, SEO-оптимизация, размещение рекламы и ведение социальных сетей, зашифрованное хранение данных и конфиденциальной информации не может быть реализовано только в одной системе. Между официальным сайтом, магазином, формами, CRM, рекламной платформой и аналитической платформой должен быть единый подход.
Платформы вроде 易营宝, представляющие собой AI-ориентированные корпоративные SaaS-платформы для интеллектуального создания сайтов и зарубежного маркетинга, часто несут на себе многоязычные сайты, данные запросов, рекламные лиды и аналитику конверсий. В такой ситуации еще важнее поместить систему создания сайтов, маркетинговую систему и систему управления данными в единую рамку управления.
Практичный путь продвижения можно выстроить в три шага. Сначала завершить инвентаризацию и классификацию данных, затем запустить правила прав доступа и ключей, а в конце дополнить резервное восстановление и связанный аудит. Такой темп стабильнее и лучше подходит для межотраслевого выполнения.
В конечном счете зашифрованное хранение данных и конфиденциальной информации нужно не для демонстрации, а для снижения реальных рисков. Если основательно выполнить четыре вещи — минимизацию прав доступа, независимость ключей, восстанавливаемость резервных копий и аудитируемость журналов, вся система сможет перейти от состояния “выглядит безопасной” к состоянию “действительно контролируемой”.
Связанные статьи



Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。