- Die Amazon-Fulfillmentgebühren wurden zweimal erhöht, doch der mediane Anteil der Plattformgebühren liegt weiterhin bei rund 40 %22-10-2026Details anzeigen
- AliExpress und YouTube gehen eine Partnerschaft ein, um neue Marketingmöglichkeiten für chinesische Marken im Ausland zu erschließen22-10-2026Details anzeigen
- Publicis: KI-Marketing entwickelt sich mit zwei Geschwindigkeiten, agentenbasierte KI hilft dabei, Kunden zu gewinnen21-10-2026Details anzeigen
- Salesforce plant die Übernahme von Braze für 5,66 Milliarden US-Dollar, um seine KI-Marketingkompetenz zu stärken21-10-2026Details anzeigen
- Der erste Levanta-Gipfel in China findet in Shenzhen statt und konzentriert sich auf KI und das Wachstum grenzüberschreitender Marken.20-10-2026Details anzeigen
- Die Oktober-Ausgabe der GGE Shenzhen Cross-Border E-Commerce Expo 2026 steht bevor20-10-2026Details anzeigen
Wie lassen sich nach der Integration von Zahlungslösungen in einen grenzüberschreitenden Onlineshop doppelte Abbuchungen für Bestellungen vermeiden?
Nachdem Käufer auf „Bezahlen“ geklickt haben, dreht sich die Anzeige auf der Seite endlos. Nach dem Aktualisieren und erneuten Versuch erscheinen im Backend jedoch zwei erfolgreiche Transaktionen. Bei der Zahlungsintegration in ein grenzüberschreitendes Shopsystem liegt die Ursache oft nicht an einer defekten Zahlungsschaltfläche, sondern an fehlenden einheitlichen Kontrollregeln für Netzwerk-Timeouts, parallele Anfragen und asynchrone Benachrichtigungen. Um doppelte Abbuchungen zu vermeiden, müssen idempotente Zahlungsanfragen, die Deduplizierung von Rückmeldungen, die Prüfung des Bestellstatus und der Abgleich von Unstimmigkeiten gemeinsam umgesetzt werden. Eine Beschränkung der Klicks im Frontend allein reicht nicht aus.
Zuerst unterscheiden: Doppelte Benachrichtigung oder tatsächlich zweimal abgebucht?
Wird dasselbe erfolgreiche Zahlungsevent vom Gateway mehrfach übermittelt, bedeutet das nicht automatisch, dass dem Käufer der Betrag mehrfach abgebucht wurde. Bei der technischen Analyse müssen drei Fälle unterschieden werden: Eine Transaktion löst wiederholte Rückmeldungen aus, für dieselbe Bestellung wurden mehrere Zahlungssitzungen erstellt oder verschiedene Transaktionsnummern führten jeweils zu einer Abbuchung. Diese Fälle erfordern unterschiedliche Maßnahmen.
Außerdem muss zwischen einer Vorautorisierung und einer endgültigen Abbuchung unterschieden werden. Bei manchen Bankkarten wird zunächst ein Betrag reserviert und erst später abgebucht. Ein Screenshot des Kontoauszugs des Käufers allein reicht daher nicht aus, um eine doppelte Zahlung festzustellen. Zur Überprüfung sollten die Transaktionsnummer des Zahlungsdienstleisters, der Autorisierungs- und Abbuchungsstatus, der Betrag, die Währung sowie die Abrechnungsdaten herangezogen werden. Bei der Bewertung des Systems sollte zudem klar sein, ob der Schutz vor Duplikaten für die Erstellung der Zahlung, die Autorisierung oder die endgültige Abbuchung gilt, damit nicht nur eine einzelne Schnittstelle abgesichert wird.
Zahlungsintegration in ein grenzüberschreitendes Shopsystem: Idempotenzschlüssel müssen derselben Geschäftstransaktion zugeordnet sein
Ein Timeout der Zahlungsschnittstelle bedeutet lediglich, dass das Shopsystem das Ergebnis nicht rechtzeitig erhalten hat. Es beweist nicht, dass das Gateway die Anfrage nicht angenommen hat. Erzeugt das Programm bei jedem Wiederholungsversuch eine neue Anfragenkennung, kann das Gateway die Anfrage als eine weitere gültige Zahlung behandeln.
Sicherer ist es, zunächst den Zahlungsversuch in der Datenbank zu speichern, dann das Gateway aufzurufen und für dieselbe Geschäftstransaktion einen stabilen Idempotenzschlüssel zu verwenden. Bei einer Verbindungsunterbrechung, einer Aktualisierung der Seite oder einem erneuten Ausführen des Auftrags muss derselbe Schlüssel wiederverwendet werden. Auch Parameter wie Betrag und Währung müssen unverändert bleiben. Da sich Gültigkeitsbereich und Aufbewahrungsdauer von Idempotenzschlüsseln sowie der Umgang mit widersprüchlichen Parametern je nach Gateway unterscheiden, müssen die jeweiligen API-Dokumentationen einzeln geprüft werden.
- Bestellnummer: Kennzeichnet die Geschäftsbeziehung zwischen Käufer und Verkäufer und ist nicht einfach mit einer einzelnen Zahlungsanfrage gleichzusetzen.
- Zahlungsversuchsnummer: Erfasst einen nachvollziehbaren Zahlungsvorgang und verknüpft ihn mit dem Zahlungsweg, Betrag, der Währung und der Gateway-Transaktionsnummer.
- Idempotenzschlüssel für Vorgänge: Für Vorgänge wie Erstellung, Abbuchung und Rückerstattung müssen jeweils eigene Schlüssel vorgesehen werden. Verschiedene Vorgänge dürfen nicht denselben Schlüssel verwenden.
Solange der Status des vorherigen Zahlungsvorgangs unbekannt ist, sollte nicht einfach mit einem neuen Schlüssel erneut abgebucht werden. Ein neuer Zahlungsversuch darf erst nach bestätigtem Fehlschlag, Stornierung oder Ablauf der Sitzung gemäß den festgelegten Regeln freigegeben werden. Auch Anfragen, deren Idempotenzschlüssel beim Gateway nicht mehr vorgehalten wird, dürfen nicht blind erneut gesendet werden. Zuerst muss die ursprüngliche Transaktion abgefragt werden.
Parallele Anfragen abfangen ist wichtiger als die Schaltfläche zu deaktivieren
Eine deaktivierte Schaltfläche kann Fehlbedienungen verringern, verhindert aber keine mehrfachen Übermittlungen über mehrere Browser-Tabs, von Mobilgeräten oder durch direkte API-Aufrufe. Das Backend muss wichtige Bedingungen in der Datenbank absichern, etwa eine eindeutige Zahlungsversuchsnummer, eine innerhalb des jeweiligen Händlerkontos eindeutige Gateway-Transaktionsnummer sowie die Regel, dass für dieselbe Bestellung nicht unkontrolliert mehrere aktive Zahlungsversuche angelegt werden dürfen.
Vor dem Erstellen einer Zahlung muss innerhalb einer Transaktion geprüft werden, ob die Bestellung bereits bezahlt wurde und ob sich der Betrag geändert hat. Konkurrenzsituationen sind über Zeilensperren, Versionsnummern oder bedingte Aktualisierungen zu kontrollieren. Verteilte Sperren können die Anfragelast zusätzlich begrenzen, ersetzen jedoch keine Datenbankbedingungen. Auch nach Ablauf einer Sperre oder einem Prozessabsturz müssen gespeicherte Datensätze als Rückfallebene dienen.
Empfohlener Ablauf: Bestellung prüfen und Zahlungsversuch anlegen → Gateway aufrufen → Rückgabe speichern → auf Benachrichtigung warten oder Status aktiv abfragen → Bestellstatus bedingt aktualisieren. Externe Zahlungsaufrufe sollten normalerweise keine lang laufenden Datenbanktransaktionen belegen.
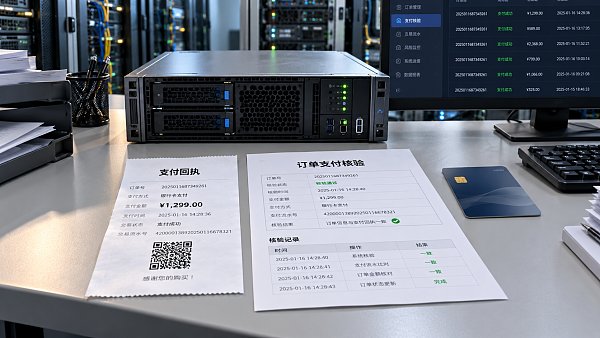
Bestellung und Zahlungsversuch sollten getrennte Status führen. Die Bestellung kann weiterhin auf Zahlung warten, während sich der Zahlungsversuch in Bearbeitung befindet oder auf Bestätigung wartet. Ein Timeout der Schnittstelle darf nicht dazu führen, dass der Vorgang unmittelbar als fehlgeschlagen eingestuft wird. Ermöglicht eine Bestellung Teilzahlungen, muss außerdem die Summe der bestätigten Zahlungseingänge geprüft werden; eine pauschale Beschränkung auf „eine Transaktion pro Bestellung“ ist nicht ausreichend.
Rückmeldungen müssen „wiederholt empfangen werden können, aber nur einmal wirksam sein“
Zahlungsbenachrichtigungen können mehrfach, verspätet oder in falscher Reihenfolge eintreffen. Der Empfänger muss zunächst die Signatur gemäß den Vorgaben des Gateways prüfen und Händlerkonto, Bestellzuordnung, Betrag und Währung abgleichen. Ein Erfolgsfeld allein darf nicht genügen, und auch einer Erfolgsseite, auf die der Browser zurückgeleitet wird, darf nicht blind vertraut werden.
Anschließend muss das Event dauerhaft gespeichert und über die Event-ID des Zahlungswegs eindeutig gekennzeichnet werden. Gibt es keine stabile Event-ID, ist gemäß den Vorgaben des Zahlungswegs ein Deduplizierungsschlüssel zu definieren. Zusätzlich sind Transaktionsnummer und Geschäftsvorgangsstatus zu prüfen, damit verschiedene Events, die dieselbe Abbuchung beschreiben, nicht mehrfach wirksam werden. Folgeprozesse dürfen erst nach einer bedingten Statusänderung ausgelöst werden.
Der Deduplizierungsdatensatz des Events, die Aktualisierung der Bestellung und das zu sendende Geschäftsevent sollten nach Möglichkeit innerhalb derselben Transaktion gespeichert werden. Ein zuverlässiger Nachrichtenmechanismus kann anschließend Lagerverwaltung, Versand und Benachrichtigungen auslösen. Auch die nachgelagerte Verarbeitung muss idempotent sein, damit es nicht zu „keiner doppelten Abbuchung, aber doppeltem Versand“ kommt. Bevor der Empfang gegenüber dem Gateway bestätigt wird, muss das Event zuverlässig gespeichert sein. Bei vorübergehenden Verarbeitungsfehlern sollte die Wiederholung gemäß dem Protokoll erfolgen.
Timeouts, Wechsel des Zahlungswegs und verspätete Zahlungserfolge müssen gesondert berücksichtigt werden
Bei grenzüberschreitenden Zahlungen können Ergebnisse nach Ablauf der Wartezeit im Frontend eintreffen, etwa bei einer Verifizierung per Einmalcode, einer Weiterleitung zum Zahlungsanbieter oder lokalen Zahlungsmethoden. Die Seite sollte darauf hinweisen, dass das Zahlungsergebnis noch bestätigt wird, und eine Möglichkeit zur Statusabfrage anbieten, statt den Käufer sofort zu einer erneuten Zahlung aufzufordern. Das Backend sollte den Status durch aktive Abfragen und Kompensationsaufgaben konsolidieren. Dabei sind die Abfragelimits des Zahlungswegs einzuhalten.
Wechselt der Käufer den Zahlungsweg, sollte die alte Sitzung möglichst geschlossen werden. Dabei muss klar sein, ob die Schließung eine spätere Abbuchung tatsächlich verhindert. Wird eine alte Transaktion verspätet erfolgreich, nachdem auch die neue Transaktion erfolgreich war, müssen sämtliche Zahlungsvorgänge gespeichert, ein überhöhter Zahlungseingang erkannt und eine manuelle Prüfung oder ein kontrollierter Rückerstattungsprozess eingeleitet werden. Auch Rückerstattungen müssen idempotent sein, und der Eingang der Rückzahlung ist nachzuverfolgen. „Rückerstattung eingereicht“ bedeutet nicht, dass das Geld bereits zurückgezahlt wurde.
Bei der technischen Abnahme zählt vor allem das Verhalten nach einem Fehler
Bei der Bewertung einer Zahlungslösung für ein grenzüberschreitendes Shopsystem sollten folgende Szenarien vorgeführt werden – nicht nur eine einmalige, reguläre Zahlung:
- Das Gateway hat die Anfrage angenommen, aber die Schnittstelle läuft in einen Timeout: Ist der erneute Versuch weiterhin derselben Transaktion zugeordnet?
- Zwei Seiten lösen gleichzeitig eine Zahlung aus: Werden unkontrollierte doppelte Zahlungsversuche verhindert?
- Eine Erfolgsbenachrichtigung trifft mehrfach oder in falscher Reihenfolge ein: Wird der Zahlungseingang nur einmal verbucht und die Ware nur einmal versandt?
- Der Dienst stürzt nach der Abbuchung, aber vor dem Speichern in der Datenbank ab: Kann der Status durch Abfrage und Abgleich wiederhergestellt werden?
- Nach einem Wechsel des Zahlungswegs wird eine alte Transaktion verspätet erfolgreich: Kann ein überhöhter Zahlungseingang erkannt und bearbeitet werden?
Bei einer Plattform wie 易营宝, die integrierte Dienstleistungen für Website-Erstellung und internationales Marketing anbietet, sollte die Zahlungsabnahme den gesamten Ablauf von der Shop-Bestellung über die Transaktionsdaten des Zahlungswegs bis zur Bearbeitung nach dem Kauf umfassen und sich nicht auf die Feststellung „Zahlung angebunden“ beschränken. Bei der technischen Auswahl ist entscheidend, ob Anfragen sicher wiederholt werden können, Status nachvollziehbar sind und Fehler kompensiert werden können. Werden diese Regeln in Datenbankbedingungen, API-Protokollen und Abnahmetests verankert, sinkt das Risiko doppelter Abbuchungen und Käufer müssen sich während des Zahlungsvorgangs weniger Sorgen machen.
Verwandte Artikel
 Wie lassen sich nach der Integration von Zahlungslösungen in einen grenzüberschreitenden Onlineshop doppelte Abbuchungen für Bestellungen vermeiden?
 Warum wird eine Website-Registrierung normalerweise abgelehnt?
 Wie lässt sich die Ursache finden, wenn eine Website nach der Einrichtung einer 301-Weiterleitung nicht mehr erreichbar ist?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。