- Les frais d’expédition et de traitement d’Amazon augmentent deux fois, tandis que la commission médiane de la plateforme reste d’environ 40 %Oct 22, 2026Voir les détails
- AliExpress et YouTube concluent un partenariat pour élargir les possibilités de marketing à l’international pour les marques chinoisesOct 22, 2026Voir les détails
- Publicis estime que le marketing par l’IA évolue à deux vitesses et que l’IA agentique aide à remporter des clientsOct 21, 2026Voir les détails
- Salesforce prévoit d’acquérir Braze pour 5,66 milliards de dollars afin de renforcer ses capacités en marketing par l’IAOct 21, 2026Voir les détails
- Le premier sommet de Levanta en Chine se tient à Shenzhen et porte sur l’IA et la croissance des marques à l’internationalOct 20, 2026Voir les détails
- L’édition d’octobre 2026 du salon GGE de Shenzhen consacré au commerce transfrontalier et au développement à l’international ouvre ses portesOct 20, 2026Voir les détails
Comment éviter les doubles débits après l’intégration d’un système de paiement à une boutique en ligne transfrontalière ?
Après que l’acheteur a cliqué sur le bouton de paiement, la page continue de tourner. Il actualise la page et réessaie, mais deux transactions apparaissent comme réussies dans le système d’administration. Dans l’intégration des paiements d’une plateforme e-commerce transfrontalière, ce type de problème n’est souvent pas dû à un bouton de paiement défectueux, mais à l’absence de règles de contrôle cohérentes entre les délais d’attente réseau, les requêtes simultanées et les notifications asynchrones. Pour éviter les doubles débits, il faut assurer l’idempotence des requêtes de paiement, dédupliquer les rappels, vérifier le statut des commandes et rapprocher les transactions en cas d’anomalie. Il ne suffit pas de limiter les clics côté interface.
Commencez par distinguer les notifications en double des doubles débits réels
La réception répétée par la passerelle de paiement d’une même notification de paiement réussi ne signifie pas que l’acheteur a été débité plusieurs fois. Lors du diagnostic technique, il faut distinguer trois situations : plusieurs rappels reçus pour une même transaction, plusieurs sessions de paiement créées pour une même commande, ou plusieurs transactions distinctes ayant chacune entraîné un débit. Ces situations ne se traitent pas de la même manière.
Il faut également distinguer la préautorisation du débit effectif. Certaines cartes bancaires affichent d’abord un montant bloqué, avant que le débit ne soit finalisé. Une capture d’écran du relevé bancaire de l’acheteur ne suffit donc pas à établir qu’il y a eu paiement en double. Il convient de vérifier le numéro de transaction du prestataire de paiement, le statut de l’autorisation et du débit, le montant, la devise ainsi que les données de règlement. Lors de l’évaluation du système, il faut aussi préciser si la protection contre les doublons couvre la création du paiement, l’autorisation ou le débit final, afin de ne pas protéger un seul de ces points.
Intégration des paiements d’une plateforme e-commerce transfrontalière : la clé d’idempotence doit correspondre à la même opération métier
Un délai d’attente dépassé lors de l’appel à l’interface de paiement signifie seulement que la plateforme n’a pas obtenu le résultat à temps ; cela ne prouve pas que la passerelle n’a pas traité la demande. Si le programme génère un nouvel identifiant de requête à chaque tentative, la passerelle peut considérer chaque demande comme un paiement distinct et valide.
Une approche plus fiable consiste à enregistrer d’abord la tentative de paiement dans la base de données, puis à appeler la passerelle, en associant une clé d’idempotence stable à cette même opération métier. En cas de coupure de connexion, d’actualisation de la page ou de nouvelle tentative d’une tâche, cette clé doit être réutilisée ; le montant, la devise et les autres paramètres de la requête doivent également rester identiques. La portée des clés d’idempotence, leur durée de conservation et le traitement des conflits de paramètres varient selon les passerelles : il faut vérifier chaque point dans la documentation de l’interface.
- Numéro de commande : il identifie la relation entre l’acheteur et le vendeur et ne peut pas être assimilé à une seule requête de paiement.
- Numéro de tentative de paiement : il permet de tracer une opération de paiement et d’associer le canal, le montant, la devise et le numéro de transaction de la passerelle.
- Clé d’idempotence de l’opération : concevez des clés distinctes pour la création, le débit, le remboursement et les autres opérations. Ne réutilisez pas la même clé pour des opérations différentes.
Tant que le statut de la tentative de paiement précédente est inconnu, il ne faut pas relancer un débit avec une nouvelle clé. Une nouvelle tentative ne doit être autorisée qu’après confirmation d’un échec, d’une annulation ou de l’expiration de la session, conformément aux règles définies. Pour les requêtes ayant dépassé la durée de conservation de la clé d’idempotence par la passerelle, ne relancez pas aveuglément l’appel : vérifiez d’abord la transaction d’origine.
La prévention des requêtes simultanées est plus importante que la désactivation du bouton
Désactiver le bouton permet de réduire les erreurs de manipulation, mais ne bloque ni les soumissions répétées depuis plusieurs onglets ou un appareil mobile, ni les appels directs à l’interface. Le backend doit garantir les contraintes essentielles dans la base de données, notamment l’unicité du numéro de tentative de paiement et du numéro de transaction du canal au sein du compte marchand concerné, ainsi que l’absence de création non contrôlée de plusieurs tentatives de paiement actives pour une même commande.
Avant de créer un paiement, vérifiez dans une transaction si la commande a déjà été payée et si son montant a changé ; utilisez un verrouillage de ligne, un numéro de version ou une mise à jour conditionnelle pour gérer les accès concurrents. Un verrou distribué peut contribuer à limiter le débit des requêtes, mais ne remplace pas les contraintes de la base de données. En cas d’expiration du verrou ou de panne du processus, des enregistrements persistants doivent toujours assurer la protection.
Il est recommandé de structurer le processus ainsi : vérifier la commande et créer une tentative de paiement → appeler la passerelle → enregistrer la réponse → attendre la notification ou interroger la passerelle → mettre à jour la commande sous condition. En règle générale, les appels à un service de paiement externe ne doivent pas maintenir une transaction de base de données ouverte pendant une longue période.
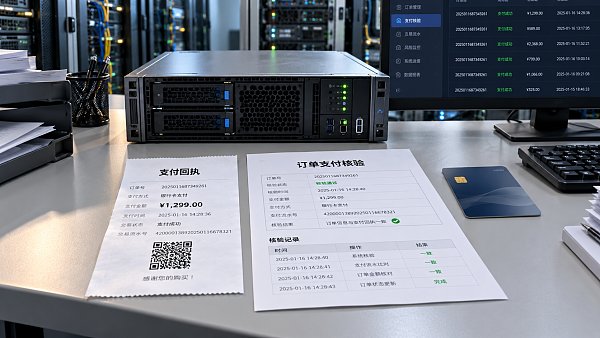
Il est préférable de gérer séparément les statuts de la commande et de la tentative de paiement. La commande peut rester en attente de paiement tandis que la tentative est en cours de traitement ou que son résultat reste à confirmer ; un délai d’attente dépassé lors de l’appel ne doit pas suffire à la déclarer en échec. Si une commande peut être réglée en plusieurs fois, vérifiez le montant total des paiements confirmés au lieu d’imposer simplement une seule transaction par commande.
Le traitement des rappels doit permettre une réception répétée, mais une seule prise en compte
Les notifications de paiement peuvent être reçues plusieurs fois, avec retard ou dans le désordre. Le système destinataire doit d’abord vérifier la signature conformément aux règles de la passerelle, puis contrôler le compte marchand, le lien avec la commande, le montant et la devise. Il ne doit pas accepter une notification sur la seule base d’un champ « réussi », et ne doit jamais se fier à la page de confirmation vers laquelle le navigateur est redirigé.
Il faut ensuite enregistrer l’événement de manière persistante et imposer une contrainte d’unicité sur son identifiant fourni par le canal. En l’absence d’un identifiant d’événement stable, concevez un identifiant de déduplication conforme aux spécifications du canal. Vérifiez également le numéro de transaction et le statut métier afin d’éviter qu’un même débit ne soit pris en compte plusieurs fois lorsque plusieurs événements le décrivent. Les étapes suivantes ne doivent être déclenchées qu’après une transition d’état effectuée au moyen d’une mise à jour conditionnelle.
Dans la mesure du possible, enregistrez la déduplication de l’événement, la mise à jour de la commande et l’événement métier à envoyer dans une même transaction, puis utilisez un mécanisme de messagerie fiable pour déclencher la gestion des stocks, l’expédition et les notifications. Les systèmes en aval doivent eux aussi être idempotents afin d’éviter les expéditions répétées alors qu’il n’y a pas eu de double débit. Avant de confirmer à la passerelle la réception de la notification, assurez-vous que l’événement a été enregistré de manière fiable. En cas d’échec temporaire du traitement, autorisez les nouvelles tentatives conformément au protocole.
Les délais d’attente, le changement de canal et les confirmations tardives doivent être traités séparément
Les paiements transfrontaliers peuvent impliquer une vérification par code, une redirection vers une page de paiement ou des moyens de paiement locaux ; leur résultat peut arriver après le délai d’attente de l’interface. La page doit indiquer « Résultat du paiement en cours de confirmation » et proposer une option de vérification, plutôt que d’inviter immédiatement l’acheteur à payer de nouveau. Le système d’administration doit ensuite rapprocher les statuts au moyen de requêtes directes et de tâches de compensation, en respectant la fréquence de requête autorisée par le canal.
Lorsque l’acheteur change de canal de paiement, il faut fermer autant que possible l’ancienne session et préciser si sa fermeture empêche réellement tout débit ultérieur. Si l’ancienne transaction est confirmée avec retard alors que la nouvelle a également abouti, conservez l’ensemble des enregistrements, détectez le montant perçu en trop et soumettez le cas à une vérification manuelle ou à une procédure de remboursement contrôlée. Le remboursement doit lui aussi être idempotent et son arrivée effective doit être suivie : « demande de remboursement envoyée » ne signifie pas que les fonds ont été restitués.
Lors de la validation technique, concentrez-vous sur le comportement du système après une panne
Lors de l’évaluation d’une solution de paiement pour une plateforme e-commerce transfrontalière, demandez une démonstration des scénarios suivants, et pas seulement d’un paiement normal :
- La passerelle a accepté la demande, mais l’interface a dépassé le délai d’attente : une nouvelle tentative reste-t-elle associée à la transaction d’origine ?
- Deux pages lancent simultanément le paiement : le système empêche-t-il la création de tentatives de paiement en double non contrôlées ?
- Une notification de succès est reçue plusieurs fois ou dans le désordre : le système ne comptabilise-t-il le paiement et ne déclenche-t-il l’expédition qu’une seule fois ?
- Le service tombe en panne après le débit, mais avant l’enregistrement en base de données : est-il possible de rétablir la situation par des requêtes et un rapprochement ?
- Après un changement de canal, une ancienne transaction est confirmée avec retard : le système peut-il détecter et traiter un montant perçu en trop ?
Pour des plateformes comme 易营宝, qui proposent des services intégrés de création de sites web et de marketing à l’international, la validation des paiements doit couvrir le parcours complet, des commandes de la boutique aux transactions des différents canaux et au service après-vente, et ne pas s’arrêter au simple « paiement connecté ». Les véritables critères de sélection technique sont la possibilité de réessayer les requêtes en toute sécurité, de suivre les statuts et de compenser les anomalies. En intégrant ces règles aux contraintes de la base de données, aux protocoles d’interface et aux tests de validation, il est possible de réduire le risque de double débit et de rassurer les acheteurs pendant l’attente du paiement.
Articles connexes
 Comment éviter les doubles débits après l’intégration d’un système de paiement à une boutique en ligne transfrontalière ?
 Pourquoi une demande d’enregistrement de site web est-elle généralement rejetée ?
 Comment diagnostiquer un site inaccessible après la configuration d’une redirection 301 ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。