- Le premier sommet de Levanta en Chine se tient à Shenzhen et porte sur l’IA et la croissance des marques à l’internationalOct 20, 2026Voir les détails
- L’édition d’octobre 2026 du salon GGE de Shenzhen consacré au commerce transfrontalier et au développement à l’international ouvre ses portesOct 20, 2026Voir les détails
- Au cours des trois premiers trimestres, le commerce extérieur de Dongguan a atteint 1 290 milliards de yuans, un record pour la même périodeOct 20, 2026Voir les détails
- Le Liaoning tient une réunion provinciale de coordination et de promotion du commerce électronique transfrontalier, soulignant la nécessité d’explorer des voies de développement différenciéesOct 20, 2026Voir les détails
- La fabrication avancée profite de l’essor mondial : le commerce extérieur du Guangdong dépasse pour la première fois les 3 000 milliards de yuans au troisième trimestreOct 20, 2026Voir les détails
- Le taux de croissance annuel moyen peut-il refléter les véritables opportunités des marchés internationauxOct 07, 2026Voir les détails
Comment diagnostiquer un site inaccessible après la configuration d’une redirection 301 ?
Après la configuration d’une redirection 301, si le site ne s’ouvre plus, commencez par déterminer à quelle étape la requête s’arrête : l’ancienne URL ne répond pas, plusieurs adresses se redirigent en boucle, ou la requête atteint la nouvelle URL, mais le nouveau site renvoie une erreur. L’expression « 301エラー », fréquemment utilisée dans les recherches, ne signifie pas que le code 301 est lui-même défectueux : 301 indique une redirection permanente. Les éléments à vérifier sont plutôt la règle de redirection, l’adresse de destination et le chemin de la requête.
Notez d’abord le chemin complet de la redirection, puis modifiez la configuration concernée. Modifier en même temps la résolution du domaine, le certificat et les règles de réécriture rendra l’origine du problème plus difficile à déterminer.
Déterminez d’abord où la requête s’arrête
Ouvrez les outils de développement du navigateur, accédez à l’onglet « Réseau », cochez « Conserver le journal », puis consultez à nouveau l’URL complète concernée. Vérifiez notamment le code d’état et l’en-tête de réponse Location, qui indique l’adresse de la redirection suivante.
- Message indiquant un trop grand nombre de redirections : vérifiez si deux adresses se redirigent mutuellement ou si une adresse redirige sans cesse vers elle-même.
- Erreur 404 ou 5xx après la redirection : la requête a atteint l’adresse de destination. Vérifiez le chemin de la page, le service applicatif ou la passerelle.
- Erreur de certificat, domaine introuvable ou délai de connexion dépassé : commencez par résoudre les problèmes de certificat, de DNS ou de réseau. Il se peut que la requête n’ait pas encore atteint la règle 301.
Si vous disposez d’un terminal, utilisez curl -I https://old.example.com/path pour consulter les en-têtes de réponse, puis curl -IL --max-redirs 10 https://old.example.com/path pour suivre les redirections successives. Certains sites traitent différemment les requêtes HEAD. En cas de doute, fiez-vous à la requête GET réellement effectuée par le navigateur, ou vérifiez avec curl -sS -D - -o /dev/null URL.
En cas de boucle, vérifiez en priorité le protocole, le domaine et la configuration du proxy
Les boucles les plus courantes sont une redirection de HTTP vers HTTPS suivie d’un retour vers HTTP, ou des redirections réciproques entre un domaine avec www et un domaine sans www. Par exemple, si le serveur redirige example.com vers www.example.com, mais que le panneau d’administration du site redirige cette dernière adresse vers la première, le navigateur ne peut pas atteindre la page.
Définissez d’abord une adresse officielle unique, puis vérifiez que le CDN, l’équilibreur de charge, le serveur et le panneau d’administration du site utilisent tous la même destination. Les règles peuvent être appliquées à plusieurs niveaux, mais elles ne doivent pas pointer vers des domaines ou des protocoles différents.
Si le site utilise un proxy inverse, vérifiez également comment le serveur d’origine détermine le protocole utilisé par le visiteur. Le visiteur accède au CDN en HTTPS, mais le CDN se connecte au serveur d’origine en HTTP. Si le serveur d’origine se base uniquement sur sa propre connexion, il peut exiger sans cesse un passage à HTTPS, ce qui crée une boucle.
Dans ce cas, vérifiez le protocole utilisé pour la connexion au serveur d’origine et assurez-vous que l’application reconnaît correctement les informations de protocole transmises par le proxy de confiance, par exemple X-Forwarded-Proto. Ne faites pas confiance à cet en-tête de requête lorsqu’il provient d’une source quelconque : limitez les sources aux proxys de confiance.
Même sans redirections réciproques, vérifiez le périmètre et l’ordre d’exécution des règles
Avant toute modification, sauvegardez la configuration existante, puis examinez une par une les règles de réécriture du serveur, les redirections du panneau de contrôle, les extensions du programme et les règles du CDN. Recherchez en particulier les trois problèmes suivants :
- La destination correspond toujours à la règle d’origine : la règle redirige toutes les requêtes vers une adresse sans exclure l’adresse de destination elle-même.
- Un joker ou une expression régulière couvre un périmètre trop large : une règle de redirection de la page d’accueil s’applique par erreur aux pages produit, à l’interface d’administration, aux API ou aux ressources statiques.
- Erreur de concaténation du chemin : répertoire dupliqué, traitement incohérent des barres obliques ou référence incorrecte à un groupe capturé, entraînant une redirection vers une page inexistante.
Si la désactivation temporaire d’une règle rétablit l’accès, cela indique uniquement que cette règle, ou sa combinaison avec d’autres règles, pose problème. Vérifiez ensuite les conditions de déclenchement afin de ne pas supprimer par erreur les paramètres nécessaires à la normalisation du domaine. Avec Apache, vérifiez l’ordre des règles et leur héritage ; avec Nginx, examinez les relations de correspondance entre server, location et rewrite. Après modification, vérifiez la syntaxe de la configuration avant de la recharger.
Si l’URL de destination ne s’ouvre pas, vérifiez le DNS, le certificat et la correspondance des pages
Accédez directement à l’adresse complète indiquée dans Location. Si la destination ne s’ouvre pas non plus, poursuivez le diagnostic sur le site de destination au lieu de modifier sans cesse la redirection 301 de l’ancien site.
Lors d’une migration de domaine, vérifiez que les enregistrements A, AAAA ou CNAME du nouveau domaine pointent vers le service attendu. Si IPv4 et IPv6 sont configurés simultanément et que l’un des deux ne fonctionne pas, certaines connexions réseau peuvent réussir tandis que d’autres échouent.
Pour HTTPS, gardez à l’esprit que l’ancien domaine doit d’abord établir la négociation TLS pour que le navigateur puisse recevoir la réponse 301 qu’il renvoie. Ainsi, même si l’ancien domaine ne sert qu’à effectuer une redirection, il doit disposer d’un certificat valide et correspondant au domaine. Vérifiez également les accès avec et sans www : un certificat valide sur le site de destination ne remplace pas celui de l’ancien domaine.
Si la page d’accueil fonctionne, mais que les pages produit ou les pages multilingues renvoient une erreur 404, vérifiez la correspondance entre les anciens et les nouveaux chemins. Une redirection 301 demande au navigateur d’accéder à la nouvelle adresse, mais ne crée pas automatiquement la page. Lors de la migration d’un site de commerce international, associez en priorité les anciennes pages produit, catégories et langues aux contenus correspondants, au lieu de tout rediriger vers la page d’accueil.
Que faire si le serveur est réparé, mais que le navigateur échoue encore ?
Une redirection 301 peut être mise en cache par le navigateur ou le CDN. Si la ligne de commande renvoie désormais le résultat attendu, mais que le navigateur habituel pointe toujours vers l’ancienne destination, refaites le test avec un nouveau profil de navigateur ou un autre appareil, puis videz le cache pour les domaines concernés. Si vous désactivez le cache à l’aide des outils de développement, laissez ces outils ouverts pendant le test.
Le CDN peut également continuer à renvoyer l’ancienne réponse de redirection. Il faut alors vider le cache des URL concernées. La mise à niveau automatique de HTTP vers HTTPS par le navigateur peut aussi être liée à HSTS. Fiez-vous aux requêtes réellement effectuées sur le réseau et ne considérez pas systématiquement ce comportement comme un cache de redirection 301.
Pendant les ajustements, vous pouvez d’abord utiliser une redirection temporaire lorsque le contexte s’y prête afin de vérifier la destination et le chemin, puis passer à une redirection 301 une fois la configuration stabilisée. Les redirections permanentes déjà mises en cache doivent toutefois être traitées séparément.
Après le rétablissement de l’accès, vérifiez les points d’entrée utilisés par les clients
Testez au minimum HTTP et HTTPS, les domaines avec et sans www, la page d’accueil, les pages de détail produit et les répertoires de langue. Accédez-y également à partir d’anciennes URL présentes dans les pages de destination publicitaires ou les résultats de recherche. La page finale doit se charger normalement et le chemin de redirection doit être aussi direct que possible, sans étapes intermédiaires superflues.
Si le site comporte des formulaires de demande de renseignements, un panier ou des rappels de paiement, testez séparément le processus d’envoi. Certains clients peuvent transformer une requête POST en GET lors d’une redirection 301. Ces interfaces ne doivent pas être soumises directement aux règles de redirection ordinaires des pages. Si la méthode de requête doit être conservée, évaluez l’utilisation de 307 ou 308 en fonction de la logique de l’application.
Vérifiez également que les paramètres publicitaires sont conservés et que les liens internes ainsi que le plan du site ont été mis à jour. Si vous utilisez une plateforme de création de sites, fournissez au prestataire les URL concernées, la chaîne de redirections, l’heure du problème et les modifications récentes de configuration. Ces éléments permettent de déterminer plus rapidement s’il faut intervenir au niveau de la plateforme, du CDN ou du serveur.
Articles connexes
 Pourquoi une demande d’enregistrement de site web est-elle généralement rejetée ?
 Comment diagnostiquer un site inaccessible après la configuration d’une redirection 301 ?
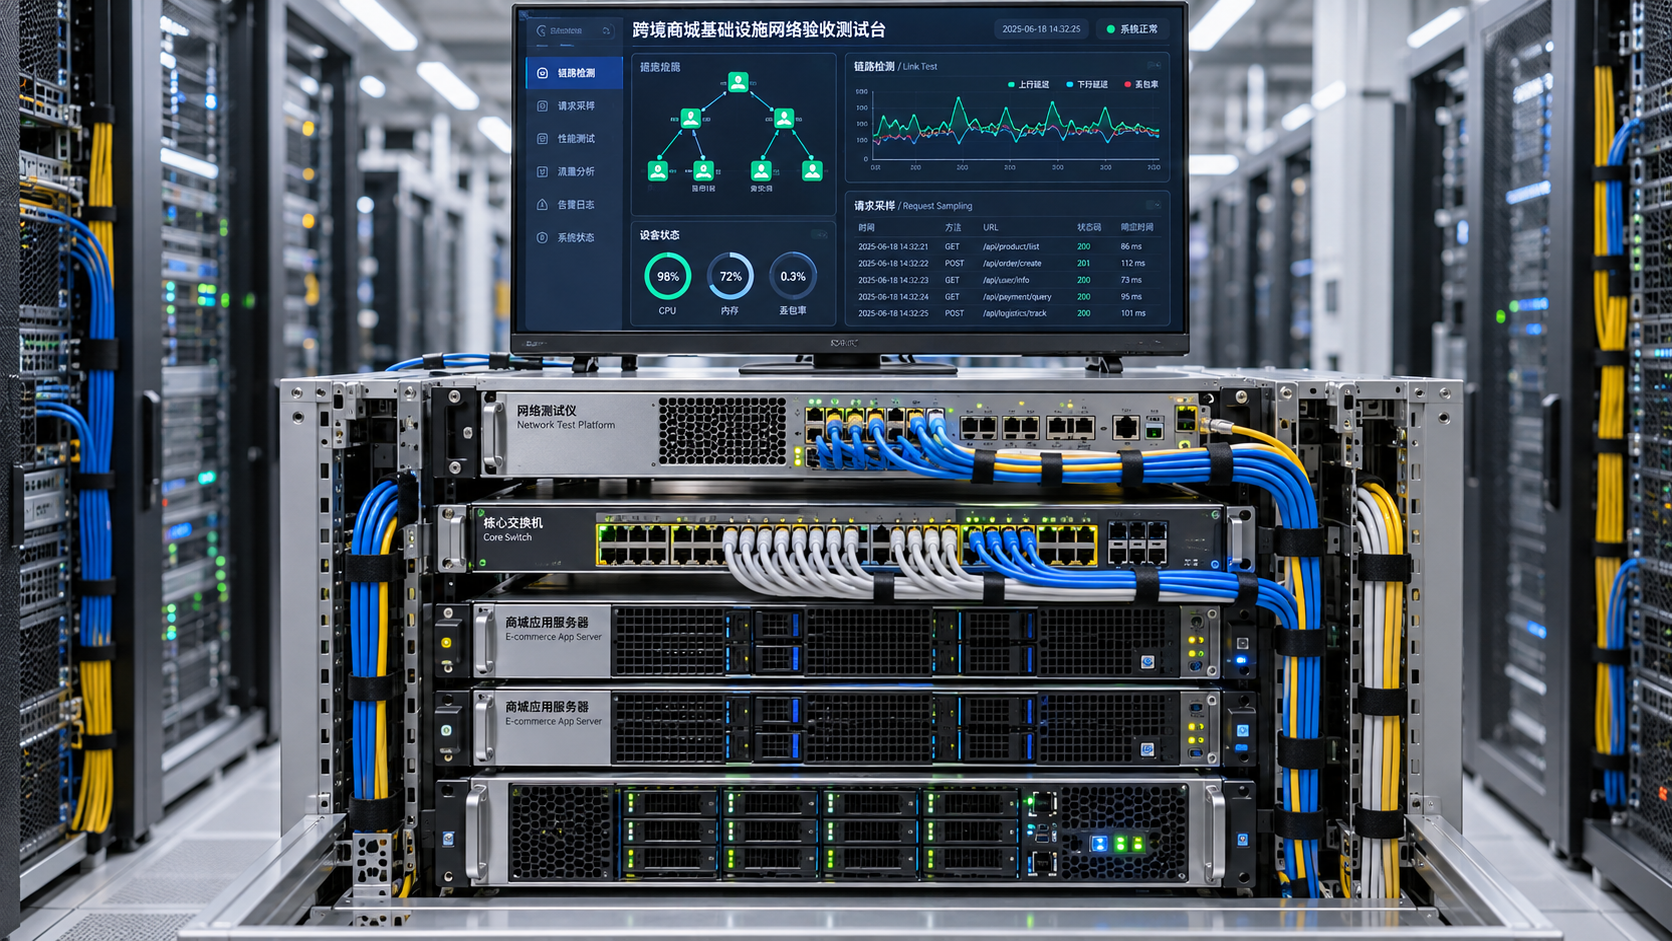
 Comment vérifier que le taux de conformité des nœuds mondiaux d’une plateforme e-commerce transfrontalière aux objectifs de latence atteint 98 % ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。