- Amazonのフルフィルメント手数料が2度引き上げられても、プラットフォーム手数料率の中央値は依然として約4割22/10/2026詳細を見る
- AliExpressとYouTubeが提携、中国ブランドの海外展開に向けたマーケティング施策を拡大22/10/2026詳細を見る
- Publicis、AIマーケティングは二極的なスピードで発展しており、エージェント型AIが顧客獲得を後押しすると説明21/10/2026詳細を見る
- Salesforce、56.6億ドルでBrazeを買収する方針、AIマーケティング能力を強化21/10/2026詳細を見る
- Levanta初の中国サミットが深圳で開催、AIと越境ブランドの成長に焦点20/10/2026詳細を見る
- 2026 GGE深圳越境輸出博覧会10月展、開幕20/10/2026詳細を見る
越境ECサイトに決済を導入した後、注文の二重請求をどう防ぐ?
購入者が支払いを実行した後、ページが読み込み中のままになり、更新して再試行したところ、管理画面には成功した取引が2件表示されていた。越境ECシステムの決済連携では、このような問題は決済ボタンの不具合ではなく、ネットワークのタイムアウト、同時リクエスト、非同期通知の間で一貫した制御ルールが欠けていることが原因である場合が少なくない。二重請求を防ぐには、決済リクエストの冪等性、コールバックの重複排除、注文ステータスの検証、異常時の照合を同時に適切に行う必要があり、フロントエンドでクリックを制限するだけでは不十分だ。
まず確認すること:通知が重複したのか、実際に二重請求されたのか?
同じ決済成功イベントがゲートウェイから複数回送信されても、購入者に二重請求されたことを意味するわけではない。技術的な調査では、同じ取引に対するコールバックの重複、同じ注文で複数の決済セッションが作成されたケース、異なる取引番号でそれぞれ資金が引き落とされたケースの3つを区別する必要がある。それぞれ対処方法は異なる。
また、与信と本決済も区別する必要がある。一部のカードでは、最初に資金が一時的に保留され、その後に引き落としが確定する。購入者の請求明細のスクリーンショットだけで二重決済と判断してはならない。決済サービス事業者の取引番号、与信および引き落としのステータス、金額、通貨、精算記録を照合する必要がある。システムを評価する際は、重複防止の対象が決済の作成、与信、最終的な引き落としのどれなのかも明確にし、いずれか1つのインターフェースだけを保護することのないようにする。
越境ECシステムの決済連携:冪等キーは同一の業務操作に対応させる
決済APIのタイムアウトが示すのは、ECサイトが結果をすぐに取得できなかったということだけであり、ゲートウェイがリクエストを受け付けなかったという意味ではない。再試行のたびにプログラムが新しいリクエスト識別子を生成すると、ゲートウェイが別の正当な決済として認識する可能性がある。
より確実な方法は、まず決済試行の記録をデータベースに保存してからゲートウェイを呼び出し、同一の業務操作に対して一貫した冪等キーを割り当てることだ。接続の切断、ページの更新、タスクの再試行が発生しても、同じキーを再利用する必要がある。また、リクエストの金額や通貨などのパラメーターも一致させなければならない。冪等キーの適用範囲、有効期間、パラメーターが競合した場合の処理はゲートウェイごとに異なるため、APIドキュメントを項目ごとに確認する。
- 注文番号:売買関係を識別するもので、特定の決済リクエストと単純に同一視してはならない。
- 決済試行番号:追跡可能な1回の決済プロセスを記録し、決済チャネル、金額、通貨、ゲートウェイ取引番号と関連付ける。
- 操作冪等キー:作成、引き落とし、返金などの操作ごとに設計し、異なる操作で同じキーを使い回してはならない。
前回の決済ステータスが不明な場合、すぐに別のキーで再度引き落としを行ってはならない。失敗、取消、またはセッションの無効化を確認した後にのみ、ルールに従って新たな決済試行を開始できるようにする。ゲートウェイの冪等キーの保持期間を過ぎたリクエストも、安易に再送せず、まず元の取引を照会する。
ボタンの無効化より、同時リクエストの防止が重要
ボタンを無効化すれば誤操作を減らせるが、複数のタブ、モバイル端末からの重複送信、APIへの直接呼び出しは防げない。バックエンドでは、決済試行番号の一意性、該当する加盟店アカウント内でのチャネル取引番号の一意性、同一注文に対してルールなく複数の有効な決済試行を作成できないようにすることなど、データベースで重要な制約を保証する必要がある。
決済を作成する前に、トランザクション内で注文の支払いが完了していないこと、金額に変更がないことを検証し、行ロック、バージョン番号、条件付き更新などで競合を制御する。分散ロックは負荷制御の補助として利用できるが、データベース制約の代わりにはならない。ロックの期限切れやプロセスのクラッシュに備え、永続化された記録も必要だ。
フローは、注文の検証と決済試行の作成 → ゲートウェイの呼び出し → 返却結果の保存 → 通知の受信または能動的な照会 → 条件付きでの注文更新、という形で設計することを推奨する。通常、外部決済の呼び出し中にデータベーストランザクションを長時間保持するのは避けるべきだ。
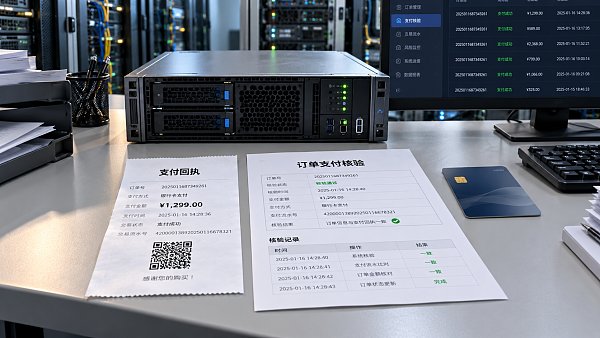
注文と決済試行では、それぞれ別個にステータスを管理するのが望ましい。注文は支払い待ちのままでも、決済試行は処理中または結果確認待ちの状態になり得る。APIがタイムアウトしたからといって、直ちに失敗と判定してはならない。注文で分割払いを認める場合は、確認済みの入金総額に基づいて検証し、「1注文につき取引は1件のみ」と単純に制限してはならない。
コールバックは「繰り返し受信でき、処理は一度だけ」にする
決済通知は、重複、遅延、または順不同で届くことがある。受信側ではまずゲートウェイのルールに従って署名を検証し、加盟店アカウント、注文との関連付け、金額、通貨を照合する必要がある。「成功」フィールドがあるだけで処理を許可してはならず、ブラウザーが戻った先の成功ページを信用してはならない。
続いてイベントを永続化し、チャネルイベント番号に一意制約を設ける。安定したイベント番号がない場合は、チャネルの仕様に基づいて重複排除用の識別子を設計する。同時に取引番号と業務ステータスを照合し、異なるイベントが同じ引き落としを示している場合に処理が重複しないようにする。条件付き更新によるステータス遷移が完了した後にのみ、後続の業務処理を開始する。
イベントの重複排除記録、注文の更新、送信待ちの業務イベントは、できる限り同一トランザクション内でコミットし、その後、信頼性の高いメッセージ機構を使って在庫、出荷、通知を処理する。後続のコンシューマー側でも冪等性を確保し、「二重請求はないが、出荷は重複する」という事態を防ぐ。ゲートウェイに受信確認を返す前に、イベントが確実に保存されていることを確認する。一時的な処理失敗については、プロトコルで認められた方法に従って再試行する。
タイムアウト、決済チャネルの切り替え、遅れて届く成功通知を個別に設計する
越境決済には、認証コードによる認証、リダイレクト決済、現地の決済方法などがあり、結果がフロントエンドの待機時間を超えて届くことがある。ページでは「決済結果を確認中」と表示し、照会できる手段を提供する。すぐに購入者に再決済を促してはならない。バックエンドでは、能動的な照会と補償タスクによってステータスを収束させ、照会頻度はチャネルの制限に従う。
購入者が決済チャネルを切り替える際は、可能な限り古いセッションを終了し、終了によって後続の引き落としが本当に阻止されるのかを明確にする。古い取引の成功通知が遅れて届き、新しい取引も成功していた場合は、すべての取引記録を保持し、過剰入金を検出したうえで、手動審査または管理された返金フローに進める。返金自体にも冪等性が必要で、返金の着金結果を追跡しなければならない。「返金申請済み」を「資金の返還完了」と見なしてはならない。
技術検収では、障害発生後の挙動を重点的に確認する
越境ECの決済ソリューションを評価する際は、正常な決済を一度完了するだけでなく、次のシナリオのデモを依頼することを推奨する。
- ゲートウェイがリクエストを受け付けた後にAPIがタイムアウトした場合、再試行後も元の取引に関連付けられるか。
- 2つのページから同時に決済した場合、制御されない重複した決済試行が発生しないか。
- 成功通知が重複または順不同で届いた場合、記帳と出荷はそれぞれ1回だけ行われるか。
- 引き落とし後、データベースへの保存前にサービスがクラッシュした場合、照会と照合によって復旧できるか。
- チャネル切り替え後に古い取引の成功通知が遅れて届いた場合、過剰入金を検出して処理できるか。
易營宝のように、サイト構築と海外マーケティングを一体で提供するプラットフォームでは、決済の検収を「決済の接続が完了した」という段階にとどめず、ECサイトの注文、決済チャネルの取引記録、アフターサービスの処理フロー全体にわたって実施する必要がある。技術選定で本当に確認すべきなのは、リクエストを安全に再試行できるか、ステータスを追跡できるか、異常を補償できるかという点だ。これらのルールをデータベース制約、API仕様、検収テストに反映することで、二重請求のリスクを低減し、支払いを待つ購入者の不安も軽減できる。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。