- Las tarifas de logística de Amazon subieron dos veces; la comisión de la plataforma sigue representando una mediana de alrededor del 40 %22-10-2026Ver detalles
- AliExpress y YouTube se asocian para ampliar las oportunidades de marketing internacional de las marcas chinas22-10-2026Ver detalles
- Publicis afirma que el marketing con IA se desarrolla a dos velocidades y que la IA agéntica ayuda a ganar clientes21-10-2026Ver detalles
- Salesforce planea adquirir Braze por 5.660 millones de dólares para reforzar sus capacidades de marketing con IA21-10-2026Ver detalles
- La primera cumbre de Levanta en China se celebra en Shenzhen y se centra en la IA y el crecimiento de las marcas transfronterizas20-10-2026Ver detalles
- Se inaugura la edición de octubre de la Feria de Comercio Electrónico Transfronterizo GGE de Shenzhen 202620-10-2026Ver detalles
¿Cómo evitar cargos duplicados en los pedidos tras integrar los pagos en una tienda transfronteriza?
Después de que el comprador hace clic para pagar, la página se queda cargando; al actualizarla e intentarlo de nuevo, aparecen dos transacciones completadas en el panel de administración. En la integración de pagos de un sistema de comercio electrónico transfronterizo, este tipo de problema no suele deberse a que el botón de pago no funcione, sino a la falta de reglas de control coherentes entre los tiempos de espera de la red, las solicitudes simultáneas y las notificaciones asíncronas. Para evitar cargos duplicados, es necesario gestionar de forma conjunta la idempotencia de las solicitudes de pago, la deduplicación de las notificaciones, la validación del estado del pedido y la conciliación de operaciones anómalas; no basta con limitar los clics en el frontend.
Primero, distinga entre notificaciones duplicadas y dos cargos reales
Que la pasarela envíe varias veces la misma notificación de pago completado no significa que se haya cobrado de más al comprador. Durante el análisis técnico deben distinguirse tres situaciones: recepción de notificaciones duplicadas para una misma transacción, creación de varias sesiones de pago para un mismo pedido y cobro completado en transacciones distintas con números de transacción diferentes. Cada caso requiere un tratamiento distinto.
También hay que distinguir entre una preautorización y un cargo definitivo. En algunas tarjetas bancarias, primero se bloquean los fondos y el cargo se completa más tarde; no se debe concluir que hubo un pago duplicado basándose únicamente en una captura del extracto del comprador. La verificación debe tener en cuenta el número de transacción del proveedor de servicios de pago, el estado de autorización y de cobro, el importe, la moneda y los registros de liquidación. Al evaluar el sistema, también hay que especificar si la protección contra duplicados cubre la creación del pago, la autorización o el cobro definitivo, para evitar proteger solo uno de estos puntos.
Integración de pagos en un sistema de comercio electrónico transfronterizo: la clave de idempotencia debe corresponder a la misma operación de negocio
Un tiempo de espera agotado en la interfaz de pago solo indica que la tienda no obtuvo el resultado a tiempo; no demuestra que la pasarela no haya procesado la solicitud. Si el programa genera un identificador de solicitud nuevo en cada reintento, la pasarela puede interpretarlo como otro pago válido.
Un enfoque más seguro consiste en registrar primero en la base de datos el intento de pago y, a continuación, llamar a la pasarela, asignando una clave de idempotencia estable a esa misma operación de negocio. Si se interrumpe la conexión, se actualiza la página o se reintenta una tarea, debe reutilizarse esa clave; los parámetros de la solicitud, como el importe y la moneda, también deben mantenerse iguales. El alcance, el período de retención y la gestión de conflictos entre parámetros de las claves de idempotencia varían según la pasarela, por lo que es necesario comprobar cada aspecto en la documentación de la API.
- Número de pedido: identifica la relación comercial entre comprador y vendedor; no debe equipararse sin más a una solicitud de pago concreta.
- Número de intento de pago: registra un proceso de pago rastreable y vincula el canal, el importe, la moneda y el número de transacción de la pasarela.
- Clave de idempotencia de la operación: debe diseñarse por separado para operaciones como crear un pago, cobrar y reembolsar; no se debe reutilizar la misma clave para operaciones distintas.
Si se desconoce el estado del intento de pago anterior, no se debe cambiar directamente la clave y volver a cobrar. Solo se debe permitir un nuevo intento de pago conforme a las reglas una vez confirmado el fallo, la cancelación o la caducidad de la sesión. Si la solicitud ha superado el período de retención de la clave de idempotencia de la pasarela, tampoco debe reenviarse a ciegas; primero hay que consultar la transacción original.
Es más importante bloquear las solicitudes simultáneas que deshabilitar el botón
Deshabilitar el botón puede reducir los errores del usuario, pero no impide los envíos duplicados desde varias pestañas, dispositivos móviles o llamadas directas a la API. El backend debe garantizar restricciones clave en la base de datos, como la unicidad del número de intento de pago, la unicidad del número de transacción del canal dentro de la cuenta del comercio correspondiente y la creación de varios intentos de pago activos para un mismo pedido solo conforme a reglas definidas.
Antes de crear un pago, hay que validar dentro de una transacción si el pedido ya se pagó y si el importe ha cambiado, y controlar las operaciones concurrentes mediante bloqueos de fila, números de versión o actualizaciones condicionales. Los bloqueos distribuidos pueden ayudar a limitar la concurrencia, pero no sustituyen las restricciones de la base de datos; si el bloqueo caduca o el proceso falla, debe haber registros persistentes que sirvan de respaldo.
Se recomienda diseñar el flujo de la siguiente manera: validar el pedido y crear el intento de pago → llamar a la pasarela → guardar el resultado recibido → esperar la notificación o consultar activamente → actualizar el pedido de forma condicional. Por lo general, las llamadas a servicios de pago externos no deberían mantener abierta durante mucho tiempo una transacción de base de datos.
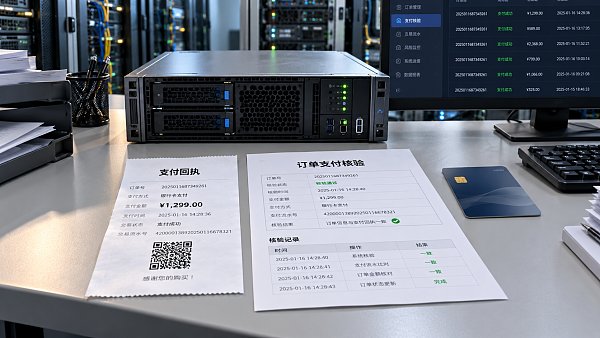
Es preferible gestionar por separado los estados del pedido y del intento de pago. El pedido puede seguir pendiente de pago mientras el intento de pago figura como en procesamiento o con resultado pendiente de confirmación; un tiempo de espera agotado en la interfaz no debe provocar que se marque directamente como fallido. Si se permiten pagos fraccionados, también hay que validar el importe total de los cobros confirmados, en lugar de limitarse a imponer que haya «una sola transacción por pedido».
La gestión de notificaciones debe permitir recibirlas repetidamente, pero aplicarlas una sola vez
Las notificaciones de pago pueden llegar duplicadas, con retraso o fuera de orden. El receptor debe verificar primero la firma conforme a las reglas de la pasarela y comprobar la cuenta del comercio, la relación con el pedido, el importe y la moneda. No debe aceptar la operación solo porque aparezca un campo con el valor «completado», ni confiar en la página de éxito a la que vuelve el navegador.
A continuación, hay que persistir el evento y establecer una restricción de unicidad basada en el identificador del evento del canal. Si no existe un identificador de evento estable, se debe diseñar un identificador de deduplicación conforme a las especificaciones del canal. También hay que validar el número de transacción y el estado de negocio para evitar que varios eventos relativos al mismo cargo surtan efecto más de una vez. Solo después de completar una transición de estado mediante una actualización condicional se deben activar los procesos posteriores.
Conviene confirmar en una misma transacción el registro de deduplicación del evento, la actualización del pedido y el evento de negocio pendiente de envío; después, un mecanismo de mensajería fiable puede activar la gestión del inventario, el envío y las notificaciones. El consumo posterior también debe ser idempotente para evitar que se repita el envío aunque no haya habido un cargo duplicado. Antes de confirmar a la pasarela la recepción, hay que asegurarse de que el evento se ha guardado de forma fiable; si el procesamiento falla temporalmente, se debe reintentar conforme al protocolo.
Los tiempos de espera agotados, los cambios de canal y los pagos confirmados con retraso requieren una gestión específica
Los pagos transfronterizos pueden incluir verificación mediante código, redirección a una página de pago y métodos de pago locales, por lo que el resultado puede tardar más que el tiempo de espera del frontend. La página debe indicar «confirmando el resultado del pago» y ofrecer una opción de consulta, en lugar de pedir al comprador que pague de nuevo de inmediato. En el backend, las consultas activas y las tareas de compensación deben conciliar los estados, respetando la frecuencia de consulta permitida por el canal.
Cuando el comprador cambia de canal de pago, se debe cerrar la sesión anterior siempre que sea posible y dejar claro si el cierre impide realmente que se realicen cargos posteriores. Si se confirma tarde el pago de la transacción anterior y también se completa la nueva, hay que conservar todos los registros de transacciones, identificar el cobro excesivo y derivarlo a una revisión manual o a un proceso de reembolso controlado. El reembolso también debe ser idempotente y se debe hacer seguimiento de la recepción de los fondos; no debe confundirse «reembolso enviado» con «fondos reembolsados».
En la aceptación técnica, lo más importante es comprobar qué ocurre después de un fallo
Al evaluar una solución de pagos para comercio electrónico transfronterizo, se recomienda solicitar demostraciones de los siguientes casos, en lugar de limitarse a completar un pago normal:
- La pasarela acepta la solicitud, pero la interfaz agota el tiempo de espera: ¿el reintento sigue asociado a la transacción original?
- Dos páginas intentan pagar al mismo tiempo: ¿se evitan los intentos de pago duplicados que no estén controlados?
- Las notificaciones de pago completado llegan duplicadas o fuera de orden: ¿se registra el pago y se envía el pedido una sola vez?
- El servicio se cae después del cobro y antes de guardar los datos: ¿se puede recuperar la información mediante consultas y conciliación?
- Después de cambiar de canal, se confirma tarde el pago de la transacción anterior: ¿se puede identificar y gestionar el cobro excesivo?
Para plataformas como 易营宝, que ofrecen servicios integrales de creación de sitios web y marketing en el extranjero, la aceptación de los pagos debe abarcar el pedido de la tienda, los registros de transacciones del canal y el flujo de gestión posventa, en lugar de limitarse a comprobar que «el pago está conectado». Lo que realmente hay que confirmar al elegir una solución técnica es si las solicitudes se pueden reintentar de forma segura, si se puede hacer seguimiento de los estados y si se pueden compensar las anomalías. Incorporar estas reglas en las restricciones de la base de datos, los protocolos de interfaz y las pruebas de aceptación permite reducir el riesgo de cargos duplicados y que los compradores se sientan más tranquilos mientras esperan la confirmación del pago.
Artículos relacionados
 ¿Cómo evitar cargos duplicados en los pedidos tras integrar los pagos en una tienda transfronteriza?
 ¿Cuáles son las causas habituales de que no se apruebe el registro de un sitio web?
 ¿Cómo solucionar que un sitio web no se abra después de configurar una redirección 301?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。