- Сборы Amazon за выполнение заказов повышались дважды, а медианная доля комиссий платформы по-прежнему составляет около 40%Oct 22, 2026Подробнее
- AliExpress и YouTube заключили соглашение о сотрудничестве, расширяя возможности продвижения китайских брендов за рубежомOct 22, 2026Подробнее
- Publicis заявляет, что ИИ-маркетинг развивается по двум сценариям, а агентный ИИ помогает привлекать клиентовOct 21, 2026Подробнее
- Salesforce планирует приобрести Braze за 56,6 млрд долларов, усилив возможности AI-маркетингаOct 21, 2026Подробнее
- Первый китайский саммит Levanta прошёл в Шэньчжэне и был посвящён AI и развитию трансграничных брендовOct 20, 2026Подробнее
- Открылась октябрьская выставка GGE 2026 в Шэньчжэне, посвящённая трансграничной торговлеOct 20, 2026Подробнее
Какой SSL-сертификат выбрать для многоязычного сайта с поддоменами?
Если для многоязычного сайта используются поддомены одного уровня, например en.example.com, de.example.com и fr.example.com, и в дальнейшем планируется добавлять новые языковые версии, сертификат с подстановочным знаком обычно проще обслуживать. Однако перед покупкой необходимо убедиться, что сертификат также охватывает основной домен example.com, а платформа для создания сайтов, CDN или сервер поддерживает установку этого сертификата.
Если языковых версий немного и их список не будет меняться, можно также использовать сертификат для нескольких доменов или отдельные сертификаты для каждого домена. Выбор зависит не от количества языков как такового, а от полного списка имен хостов, которые необходимо защитить, уровня доменов и места завершения HTTPS-соединения.
Составьте полный список доменов, которые нужно защитить
SSL-сертификат проверяет имя хоста в адресе, а не язык страницы, каталог сайта или IP-адрес сервера. Поэтому для example.com/en/ и example.com/de/ используется одно и то же имя хоста, и добавлять покрытие сертификата из-за различий в языке не нужно. А en.example.com и de.example.com — это два разных имени хоста.
Составляя список доменов, включите не только главные страницы языковых версий, но и основной домен, адрес www, а также отдельные поддомены, используемые, например, для интернет-магазина и форм запросов. Даже если адрес используется только для перенаправления, для него требуется действительный сертификат: при обращении по HTTPS браузер сначала выполняет TLS-рукопожатие и лишь затем получает инструкцию о перенаправлении. Перенаправление не устраняет несоответствие сертификата.
Подстановочный знак охватывает только указанный уровень, а не все дерево доменов
*.example.com соответствует именам en.example.com, de.example.com и www.example.com, но не охватывает example.com и shop.en.example.com.
В некоторые сертификаты с подстановочным знаком также включен основной домен, но это определяется настройками доменов при выдаче сертификата, а не является свойством подстановочного знака по умолчанию. Проверьте список альтернативных имен субъекта (SAN), а не ориентируйтесь только на слово «подстановочный» в названии продукта.
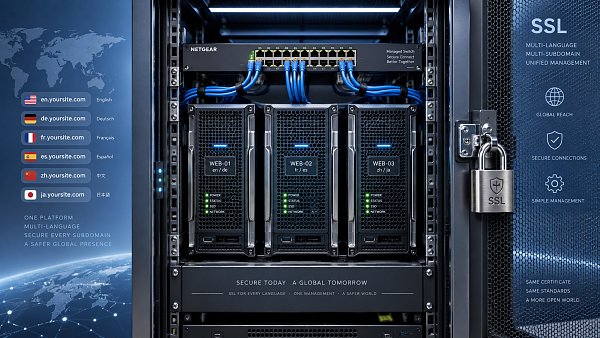
Если сайт использует en.example.com, а интернет-магазин — shop.en.example.com, сертификат должен охватывать оба уровня. Для небольшого числа фиксированных адресов магазинов достаточно добавить полные имена хостов — покупать сертификат с подстановочным знаком для каждого уровня не требуется.
Список языковых версий фиксирован или будет постоянно расширяться?
Если поддоменов всего несколько и их список не меняется, можно добавить основной домен, www и языковые поддомены в один сертификат для нескольких доменов. В нем допустимые имена хостов перечисляются в SAN. Границы покрытия четко определены, но при добавлении языковой версии необходимо обновить список доменов, повторно выпустить и установить сертификат.
Если языковые версии будут постоянно добавляться и все они находятся на одном уровне доменов, сертификат с подстановочным знаком упростит обслуживание. При добавлении es.example.com повторно выпускать сертификат для этого имени не потребуется, если DNS, настройки сайта и установка сертификата выполнены правильно. Однако сертификат с подстановочным знаком не создает поддомен автоматически и не включает HTTPS для нового сайта.
Если для разных языков используются отдельные домены, например example.de и example.fr, сертификат *.example.com их не охватывает. В этом случае можно использовать сертификат для нескольких доменов или выпускать отдельный сертификат для каждого сайта. Выбор следует делать с учетом места установки и ответственности за обслуживание, а не только стремиться сократить количество сертификатов.
Перед покупкой уточните, предоставляет ли платформа сертификаты
Платформа для создания сайтов или CDN могут уже поддерживать автоматическую выдачу и продление сертификатов. Если услуга охватывает все языковые поддомены, покупать дополнительный сертификат может быть не нужно; некоторые платформы также не разрешают устанавливать самостоятельно приобретенные сертификаты. Сначала уточните, какие домены поддерживаются, есть ли поддержка подстановочных сертификатов и входит ли обслуживание сертификатов в текущий тариф.
При использовании CDN необходимо различать два соединения: от браузера до CDN и от CDN до исходного сервера. Действительный сертификат на узле CDN не означает, что сертификат исходного сервера также настроен правильно. Тип сертификата на исходном сервере должен соответствовать требованиям CDN к шифрованию и проверке сертификатов. Сертификат исходного сервера, предназначенный только для соединения от CDN, нельзя использовать в качестве общедоступного сертификата, которому доверяет браузер.
Если языковые версии размещены на разных серверах, использование общего сертификата с подстановочным знаком означает необходимость распространять соответствующий закрытый ключ. Утечка закрытого ключа в одном месте может затронуть другие сайты, использующие тот же ключ. Для сайтов, которыми управляют разные команды или поставщики услуг, отдельные сертификаты обеспечивают лучшую изоляцию рисков и упрощают координацию продления между командами.
Не путайте уровень проверки с областью покрытия
DV, OV и EV обозначают способы проверки личности, а сертификаты для одного домена, нескольких доменов и с подстановочным знаком — способы охвата доменов. Это два разных параметра. Покупка сертификата OV автоматически не увеличивает число языковых поддоменов, которые можно защитить; при одинаковых настройках TLS нельзя также судить о надежности шифрования только по уровню проверки.
Если требуется лишь обеспечить работу языковых версий по HTTPS, для базовых потребностей достаточно сертификата DV, которому доверяют браузеры и который соответствует домену. Решение об использовании OV или EV следует принимать с учетом требований к проверке личности компании, условий договора или внутренних правил, а не исходя из того, что сайт ориентирован на зарубежные рынки.
Бесплатные сертификаты также подходят для HTTPS, но для них необходимо обеспечить надежное продление. Например, для выдачи сертификата с подстановочным знаком Let’s Encrypt требуется проверка через DNS. Чтобы продлевать его автоматически, убедитесь, что DNS-сервис поддерживает соответствующую автоматизацию, и надлежащим образом ограничьте права доступа для учетных данных DNS API.
Приемку после запуска проводите отдельно для каждого адреса
Перед заказом сертификата или включением сертификата платформы проверьте фактический список имен хостов, область покрытия SAN, место установки и ответственность за продление. Недостаточно просто убедиться, что «SSL поддерживается»: необходимо четко определить, кто отвечает за устранение ошибок выдачи, предупреждения об истечении срока действия и повторную установку сертификата.
После запуска поочередно откройте основной домен, www и все языковые поддомены. Проверьте соответствие доменов, цепочку сертификатов и перенаправления на HTTPS, а также убедитесь, что на страницах не осталось ресурсов, загружаемых по HTTP. Отсутствие предупреждения о сертификате еще не означает, что страница полностью и безопасно загружается по HTTPS.
Для структуры «основной домен и языковые поддомены одного уровня» удобным вариантом с точки зрения дальнейшего расширения будет сертификат с подстановочным знаком, включающий основной домен. Для небольшого числа фиксированных сайтов или сайтов, размещенных в разных местах, лучше могут подойти сертификат для нескольких доменов или отдельные сертификаты. Покупку следует совершать после проверки списка доменов и условий развертывания, а не сначала приобретать сертификат и затем перестраивать сайт под него.
Связанные статьи
 Как избежать замедления загрузки страницы из-за модуля видеоновостей?
 Как договориться о передаче исходного кода при выборе компании по разработке сайтов в Сямэне?
 Первая загрузка главной страницы сайта для внешней торговли занимает много времени. Как определить, что оптимизировать в первую очередь?
Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。