- Amazonのフルフィルメント手数料が2度引き上げられても、プラットフォーム手数料率の中央値は依然として約4割22/10/2026詳細を見る
- AliExpressとYouTubeが提携、中国ブランドの海外展開に向けたマーケティング施策を拡大22/10/2026詳細を見る
- Publicis、AIマーケティングは二極的なスピードで発展しており、エージェント型AIが顧客獲得を後押しすると説明21/10/2026詳細を見る
- Salesforce、56.6億ドルでBrazeを買収する方針、AIマーケティング能力を強化21/10/2026詳細を見る
- Levanta初の中国サミットが深圳で開催、AIと越境ブランドの成長に焦点20/10/2026詳細を見る
- 2026 GGE深圳越境輸出博覧会10月展、開幕20/10/2026詳細を見る
多言語サイトでサブドメインを使用する場合、どのSSL証明書を購入すればよいですか?
多言語サイトで en.example.com、de.example.com、fr.example.com のように同じ階層のサブドメインを使用し、今後も言語サイトを追加する場合は、ワイルドカード証明書のほうが通常は管理しやすくなります。ただし、購入前に、証明書にメインドメイン example.com も含まれているか、またサイト構築プラットフォーム、CDN、サーバーがその証明書の導入に対応しているかを必ず確認してください。
固定された少数の言語サイトしかない場合は、マルチドメイン証明書や、個別に発行した単一ドメイン証明書でも要件を満たせます。選定を左右するのは言語数そのものではなく、保護が必要なすべてのホスト名、ドメインの階層、そしてHTTPS接続をどこで終端するかです。
保護が必要なドメインを洗い出す
SSL証明書が検証するのはアクセス先のホスト名であり、ページの言語、ウェブサイトのディレクトリ、サーバーのIPアドレスではありません。そのため、example.com/en/ と example.com/de/ は同じホスト名を共有しているため、言語が異なるからといって証明書のカバー範囲を増やす必要はありません。一方、en.example.com と de.example.com は別々のホスト名です。
ドメインを整理する際は、各言語のトップページだけでなく、メインドメイン、www のアドレス、実際に使用しているECサイトや問い合わせフォームなどの独立したサブドメインも含めてください。リダイレクト専用のアドレスであっても、有効な証明書が必要です。HTTPSアドレスにアクセスすると、ブラウザーはリダイレクト指示を受け取る前にTLSハンドシェイクを完了するため、リダイレクトで証明書の不一致を解消することはできません。
ワイルドカードがカバーするのは指定された階層のみで、ドメインツリー全体ではない
*.example.com は en.example.com、de.example.com、www.example.com には一致しますが、example.com には一致せず、shop.en.example.com にも一致しません。
ワイルドカード証明書の中にはメインドメインも含む製品がありますが、これは発行時のドメイン設定によるもので、ワイルドカードが本来備えている機能ではありません。商品名に「ワイルドカード」とあるかどうかだけでなく、証明書のサブジェクト代替名(SAN)リストを確認してください。
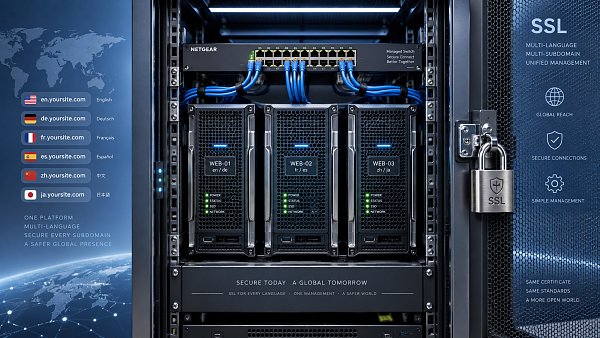
ウェブサイトで en.example.com を使用し、ECサイトで shop.en.example.com を使用する場合は、両方の階層をカバーする必要があります。固定された少数のECサイト用アドレスであれば、各ホスト名をそのまま追加すればよく、階層ごとにワイルドカード証明書を購入する必要はありません。
言語サイトは固定か、それとも継続的に増えるのか?
固定されたサブドメインが数個だけの場合は、メインドメイン、www、各言語のサブドメインを1枚のマルチドメイン証明書に追加できます。この証明書では、アクセスを許可するホスト名をSANに個別に記載するため、カバー範囲が明確です。ただし、新しい言語サイトを追加する際は、ドメインリストを更新し、証明書を再発行して導入する必要があります。
言語サイトが継続的に増える予定で、すべて同じ階層のドメインにある場合は、ワイルドカード証明書のほうが管理の手間を減らせます。es.example.com を追加する際も、DNS、サイト設定、証明書の導入が適切であれば、そのホスト名のために証明書を再発行する必要はありません。ただし、ワイルドカードによってサブドメインが自動作成されたり、新しいサイトでHTTPSが自動的に有効になったりするわけではありません。
言語ごとに example.de、example.fr などの独立したドメインを使用する場合、*.example.com ではカバーできません。この場合は、マルチドメイン証明書を使用するか、各サイトで個別に証明書を発行できます。どちらを選ぶかは、導入場所と管理責任を踏まえて判断し、証明書の枚数を最小限にすることだけを優先しないでください。
購入前に、プラットフォームがすでに証明書を提供しているか確認する
ホスティング型のサイト構築プラットフォームやCDNでは、証明書の自動発行と自動更新に対応している場合があります。サービスがすべての言語サブドメインをカバーしているなら、証明書を別途購入する必要はないかもしれません。また、自分で購入した証明書をアップロードできないプラットフォームもあります。まず、対応するドメイン、ワイルドカードへの対応状況、証明書サービスが現在のプランに含まれているかを確認してください。
CDNを使用する場合は、ブラウザーからCDNまでの接続と、CDNからオリジンサーバーまでの接続を分けて考える必要があります。CDNエッジの証明書が正常でも、オリジンサーバーの証明書が正しいとは限りません。オリジンサーバーで使用する証明書は、CDNの暗号化要件と証明書検証要件を満たす必要があります。CDNからオリジンサーバーへの接続専用の証明書は、ブラウザーが信頼する公開証明書としてそのまま使用することはできません。
複数の言語サイトを別々のサーバーに配置する場合、ワイルドカード証明書を共用するには、対応する秘密鍵を各サーバーに配布する必要があります。1か所で秘密鍵が漏えいすると、同じ鍵を使用するほかのサイトにも影響する可能性があります。異なるチームやサービスプロバイダーが管理するサイトでは、証明書を分けることでリスクを分離しやすくなり、チーム間の更新調整も減らせます。
認証レベルとカバー範囲を混同しない
DV、OV、EVは本人確認の方式を示し、単一ドメイン、マルチドメイン、ワイルドカードはドメインのカバー方式を示します。これは異なる2つの軸です。OV証明書を購入しても、保護できる言語サブドメインが自動的に増えるわけではありません。また、同じTLS設定であれば、認証レベルだけで暗号化強度を判断することもできません。
言語サイトでHTTPSを正常に利用することが目的であれば、ブラウザーに信頼され、ドメイン名が一致するDV証明書で基本的な要件を満たせます。OVやEVを採用するかどうかは、企業の本人確認、契約、社内管理上の要件に基づいて判断してください。海外向けのウェブサイトだからといって、より高い認証レベルの証明書が必須になるわけではありません。
無料証明書でもHTTPSの要件を満たせますが、確実な更新の仕組みが必要です。Let’s Encryptを例にすると、ワイルドカード証明書の発行にはDNS認証が必要です。自動更新を行う場合は、DNSサービスが必要な自動化に対応しているか確認し、DNSインターフェースの認証情報に付与する権限を適切に制限してください。
公開前に各アドレスを個別に確認する
証明書の申し込みやプラットフォーム証明書の有効化の前に、実際のホスト名一覧、SANのカバー範囲、導入場所、更新の責任者を確認してください。「SSLに対応している」ことだけを確認し、発行失敗、期限切れのアラート、再導入を誰が担当するのかが不明確なままにしてはいけません。
公開後は、メインドメイン、www、各言語サブドメインに個別にアクセスし、ドメイン名の一致、証明書チェーン、HTTPSへのリダイレクトを確認するとともに、HTTPで読み込まれているリソースがページに残っていないかを調べてください。証明書の警告が表示されないからといって、ページ全体がHTTPSで完全かつ安全に読み込まれているとは限りません。
「メインドメインと同じ階層の言語サブドメイン」という構成では、メインドメインを含むワイルドカード証明書が拡張しやすい選択肢です。一方、固定された少数のサイトや分散して配置されたサイトでは、マルチドメイン証明書や個別の証明書のほうが適している場合もあります。購入は、ドメイン一覧と導入条件を確認してから行ってください。先に証明書を購入し、それに合わせてウェブサイトを変更するべきではありません。
関連記事
 自社サイトの速度最適化:トップページの大きな画像の読み込みが遅い場合、どう解決する?
 汕頭の多言語サイト制作費用はなぜこれほど違うのか?
 西安のウェブサイト制作契約では、ソースコードの納品範囲をどのように定めればよいですか?
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。