- Les frais d’expédition et de traitement d’Amazon augmentent deux fois, tandis que la commission médiane de la plateforme reste d’environ 40 %Oct 22, 2026Voir les détails
- AliExpress et YouTube concluent un partenariat pour élargir les possibilités de marketing à l’international pour les marques chinoisesOct 22, 2026Voir les détails
- Publicis estime que le marketing par l’IA évolue à deux vitesses et que l’IA agentique aide à remporter des clientsOct 21, 2026Voir les détails
- Salesforce prévoit d’acquérir Braze pour 5,66 milliards de dollars afin de renforcer ses capacités en marketing par l’IAOct 21, 2026Voir les détails
- Le premier sommet de Levanta en Chine se tient à Shenzhen et porte sur l’IA et la croissance des marques à l’internationalOct 20, 2026Voir les détails
- L’édition d’octobre 2026 du salon GGE de Shenzhen consacré au commerce transfrontalier et au développement à l’international ouvre ses portesOct 20, 2026Voir les détails
Site multilingue avec sous-domaines : quel certificat SSL choisir ?
Si un site multilingue utilise des sous-domaines de même niveau tels que en.example.com, de.example.com et fr.example.com, et que d’autres versions linguistiques seront ajoutées par la suite, un certificat wildcard est généralement plus facile à gérer. Avant de l’acheter, vérifiez toutefois qu’il couvre également le domaine principal example.com et que la plateforme de création de sites, le CDN ou le serveur prend en charge son déploiement.
Si le site ne comporte que quelques versions linguistiques définies, un certificat multidomaine ou des certificats à domaine unique émis séparément peuvent également répondre aux besoins. Le choix ne dépend pas du nombre de langues en soi, mais des noms d’hôte complets à protéger, de la hiérarchie des domaines et de l’endroit où la connexion HTTPS prend fin.
Dressez la liste des domaines à protéger
Un certificat SSL vérifie le nom d’hôte figurant dans l’adresse consultée, et non la langue de la page, le répertoire du site ou l’adresse IP du serveur. Par conséquent, example.com/en/ et example.com/de/ utilisent le même nom d’hôte : il n’est pas nécessaire d’étendre la couverture du certificat en raison de la différence de langue. En revanche, en.example.com et de.example.com sont deux noms d’hôte distincts.
Lors de l’inventaire des domaines, ne vous limitez pas aux pages d’accueil des versions linguistiques. Incluez également le domaine principal, l’adresse www ainsi que les sous-domaines distincts réellement utilisés, par exemple pour une boutique en ligne ou un formulaire de demande de renseignements. Même une adresse qui ne sert qu’à rediriger doit disposer d’un certificat valide : lors de l’accès à une adresse HTTPS, le navigateur effectue d’abord la négociation TLS, puis reçoit les instructions de redirection. Une redirection ne peut pas corriger un certificat qui ne correspond pas au nom d’hôte.
Un wildcard ne couvre que le niveau indiqué, pas toute l’arborescence du domaine
*.example.com peut correspondre à en.example.com, de.example.com et www.example.com, mais pas à example.com ni à shop.en.example.com.
Certains certificats wildcard incluent également le domaine principal, mais cela dépend de la configuration des domaines lors de l’émission du certificat et ne découle pas automatiquement de la nature wildcard du certificat. Vérifiez la liste des noms alternatifs du sujet (SAN) du certificat au lieu de vous fier uniquement à la mention « wildcard » dans le nom du produit.
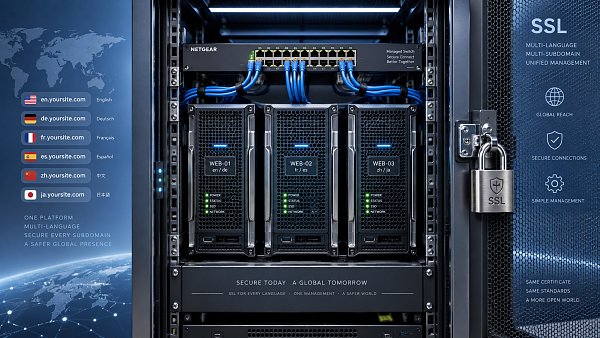
Si le site utilise en.example.com et que la boutique utilise shop.en.example.com, le certificat doit couvrir les deux niveaux. Pour quelques adresses de boutiques définies, il suffit d’ajouter leurs noms d’hôte complets : il n’est pas nécessaire d’acheter un certificat wildcard pour chaque niveau.
Les versions linguistiques sont-elles fixes ou continueront-elles à s’ajouter ?
S’il n’y a que quelques sous-domaines définis, vous pouvez inclure le domaine principal, www et les sous-domaines linguistiques dans un certificat multidomaine. Celui-ci répertorie les noms d’hôte autorisés un par un dans les SAN, ce qui délimite clairement sa couverture. Toutefois, lors de l’ajout d’une nouvelle version linguistique, il faut mettre à jour la liste des domaines, puis réémettre et déployer le certificat.
Si de nouvelles versions linguistiques sont ajoutées régulièrement et qu’elles se trouvent toutes au même niveau de domaine, un certificat wildcard demande moins de maintenance. Lors de l’ajout de es.example.com, il n’est pas nécessaire de réémettre le certificat pour ce nom, à condition que le DNS, la configuration du site et le déploiement du certificat soient corrects. Un wildcard ne crée toutefois pas automatiquement de sous-domaines et n’active pas HTTPS pour les nouveaux sites.
Si les différentes langues utilisent des domaines distincts tels que example.de et example.fr, un certificat *.example.com ne peut pas les couvrir. Vous pouvez alors opter pour un certificat multidomaine ou faire émettre un certificat distinct pour chaque site. Le choix doit tenir compte de l’emplacement du déploiement et des responsabilités de maintenance, plutôt que de viser uniquement à réduire le nombre de certificats.
Avant l’achat, vérifiez si la plateforme fournit déjà un certificat
Une plateforme de création de sites hébergée ou un CDN peut déjà prendre en charge l’émission et le renouvellement automatiques des certificats. Si le service couvre déjà tous les sous-domaines linguistiques, il n’est pas forcément nécessaire d’acheter un certificat séparément. Certaines plateformes n’autorisent pas non plus le téléversement de certificats achetés séparément. Vérifiez d’abord les domaines pris en charge, la prise en charge des certificats wildcard et l’inclusion éventuelle du service de certificats dans votre forfait actuel.
Avec un CDN, distinguez les deux connexions : celle entre le navigateur et le CDN, et celle entre le CDN et le serveur d’origine. Un certificat valide sur le nœud périphérique du CDN ne garantit pas que le certificat du serveur d’origine soit lui aussi correct. Le certificat utilisé sur le serveur d’origine doit respecter les exigences du CDN en matière de chiffrement et de validation des certificats. Un certificat du serveur d’origine destiné uniquement à la connexion du CDN au serveur ne peut pas être utilisé directement comme certificat public reconnu par les navigateurs.
Si plusieurs sites linguistiques sont répartis sur différents serveurs, l’utilisation d’un même certificat wildcard implique la distribution de la clé privée correspondante. Une fuite de cette clé peut affecter les autres sites qui utilisent la même clé. Pour les sites gérés par différentes équipes ou différents prestataires, des certificats distincts facilitent l’isolation des risques et réduisent la coordination nécessaire entre les équipes lors des renouvellements.
Ne confondez pas le niveau de validation avec la couverture du certificat
DV, OV et EV désignent des méthodes de validation de l’identité ; les certificats à domaine unique, multidomaines et wildcard décrivent leur mode de couverture des domaines. Il s’agit de deux dimensions différentes. L’achat d’un certificat OV n’augmente pas automatiquement le nombre de sous-domaines linguistiques pouvant être protégés. À configuration TLS identique, le niveau de validation ne permet pas non plus, à lui seul, de déterminer la robustesse du chiffrement.
Si l’objectif est simplement de permettre aux versions linguistiques du site d’utiliser HTTPS normalement, un certificat DV reconnu par les navigateurs et correspondant aux domaines concernés suffit pour les besoins de base. Le choix d’un certificat OV ou EV doit dépendre des exigences de vérification de l’identité de l’entreprise, des contrats ou de la gestion interne, et non du seul fait que le site s’adresse à une clientèle internationale.
Les certificats gratuits peuvent également répondre aux besoins HTTPS, à condition de disposer d’un mécanisme de renouvellement fiable. Avec Let’s Encrypt, par exemple, l’émission d’un certificat wildcard nécessite une validation DNS. Pour automatiser le renouvellement, vérifiez que le service DNS prend en charge l’automatisation correspondante et limitez soigneusement les autorisations associées aux identifiants de l’interface DNS.
Vérifiez chaque adresse lors de la validation avant mise en ligne
Avant de commander un certificat ou d’activer celui fourni par la plateforme, confirmez la liste réelle des noms d’hôte, la couverture SAN, l’emplacement du déploiement et les responsabilités de renouvellement. Il ne suffit pas de vérifier que le service « prend en charge SSL » sans préciser qui gérera les échecs d’émission, les alertes d’expiration et le redéploiement du certificat.
Après la mise en ligne, accédez successivement au domaine principal, à www et à chaque sous-domaine linguistique afin de vérifier la correspondance des domaines, la chaîne de certificats et les redirections HTTPS. Recherchez également les ressources de la page encore chargées en HTTP. L’absence d’avertissement concernant le certificat ne signifie pas que la page est entièrement chargée de manière sécurisée via HTTPS.
Pour une structure comprenant le domaine principal et des sous-domaines linguistiques de même niveau, un certificat wildcard incluant le domaine principal facilite l’extension. Pour quelques sites définis ou des sites déployés séparément, un certificat multidomaine ou des certificats distincts peuvent être plus adaptés. L’achat doit se baser sur une liste de domaines et des conditions de déploiement confirmées, plutôt que d’acheter d’abord un certificat et de modifier ensuite le site pour l’adapter.
Articles connexes
 Comment optimiser la vitesse d’un site e-commerce indépendant pour accélérer le chargement de la grande image de la page d’accueil ?
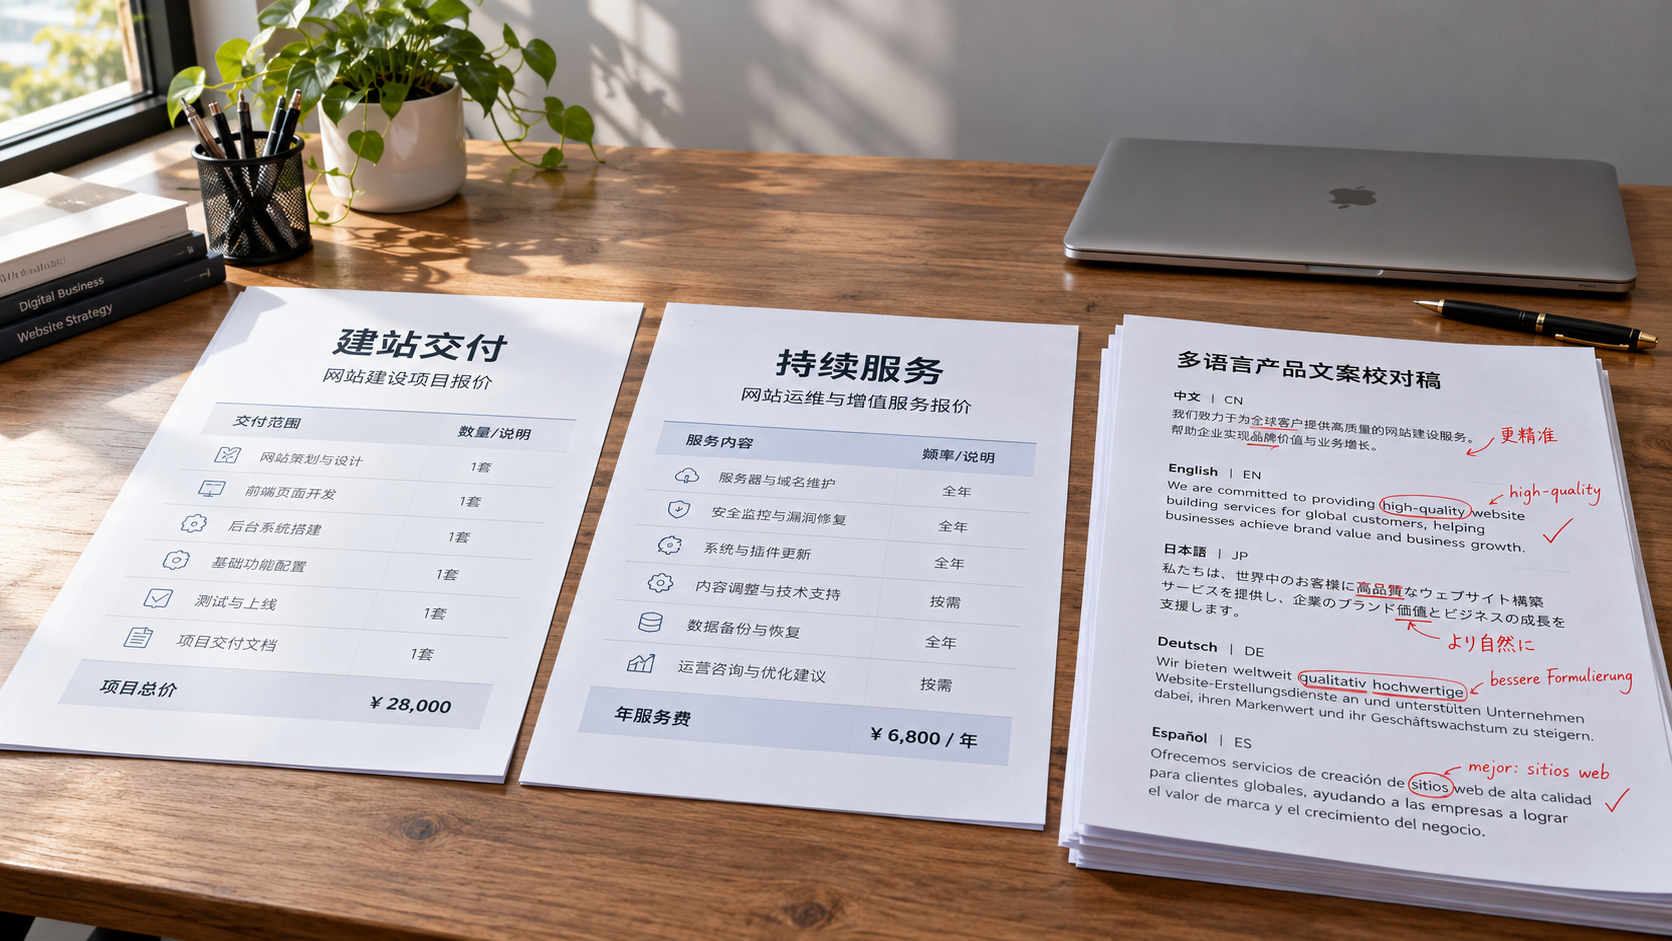
 Pourquoi les tarifs de création d’un site multilingue à Shantou varient-ils autant ?
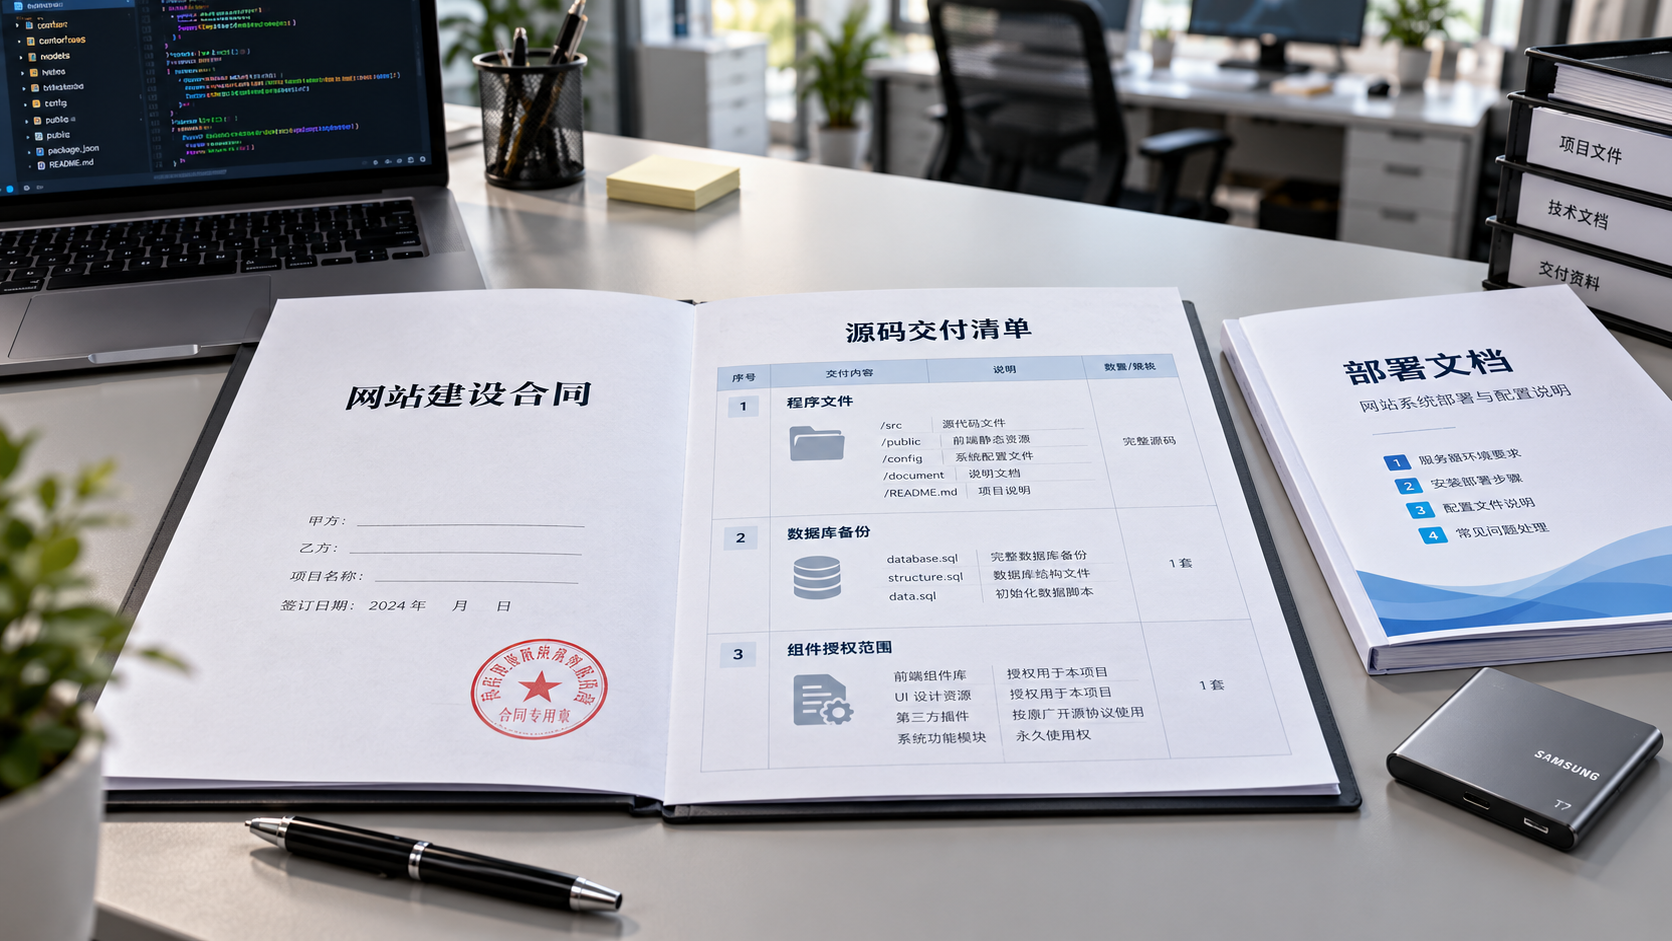
 Comment définir le périmètre de remise du code source dans un contrat de création de site web à Xi’an ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。