- Las tarifas de logística de Amazon subieron dos veces; la comisión de la plataforma sigue representando una mediana de alrededor del 40 %22-10-2026Ver detalles
- AliExpress y YouTube se asocian para ampliar las oportunidades de marketing internacional de las marcas chinas22-10-2026Ver detalles
- Publicis afirma que el marketing con IA se desarrolla a dos velocidades y que la IA agéntica ayuda a ganar clientes21-10-2026Ver detalles
- Salesforce planea adquirir Braze por 5.660 millones de dólares para reforzar sus capacidades de marketing con IA21-10-2026Ver detalles
- La primera cumbre de Levanta en China se celebra en Shenzhen y se centra en la IA y el crecimiento de las marcas transfronterizas20-10-2026Ver detalles
- Se inaugura la edición de octubre de la Feria de Comercio Electrónico Transfronterizo GGE de Shenzhen 202620-10-2026Ver detalles
¿Qué tipo de certificado SSL se debe comprar para usar subdominios en un sitio web multilingüe?
Si un sitio web multilingüe utiliza subdominios del mismo nivel como en.example.com, de.example.com y fr.example.com, y se prevé añadir más sitios en otros idiomas, un certificado comodín suele ser más fácil de mantener. Sin embargo, antes de comprarlo, hay que confirmar si el certificado también incluye el dominio principal example.com y si la plataforma de creación del sitio web, la CDN o el servidor permiten instalarlo.
Si solo hay unos pocos sitios en idiomas fijos, un certificado multidominio o certificados independientes para cada dominio también pueden satisfacer las necesidades. La elección no depende del número de idiomas en sí, sino de los nombres de host completos que se deben proteger, los niveles de dominio y el punto en el que termina la conexión HTTPS.
Enumere los dominios que se deben proteger
Los certificados SSL validan el nombre de host de la dirección visitada, no el idioma de la página, el directorio del sitio web ni la dirección IP del servidor. Por lo tanto, example.com/en/ y example.com/de/ comparten el mismo nombre de host y no necesitan cobertura de certificado adicional por estar en idiomas distintos; en.example.com y de.example.com son dos nombres de host diferentes.
Al recopilar los dominios, no enumere solo las páginas de inicio de cada idioma. Incluya también el dominio principal, la dirección www y los subdominios independientes que realmente se utilicen, como los de la tienda en línea y los formularios de consulta. Incluso una dirección que solo se utiliza para redirigir necesita un certificado válido: al acceder a una dirección HTTPS, el navegador completa primero el protocolo de enlace TLS y después recibe las instrucciones de redirección. Una redirección no puede corregir un certificado que no coincide.
El certificado comodín solo cubre el nivel especificado, no todo el árbol de dominios
*.example.com puede coincidir con en.example.com, de.example.com y www.example.com, pero no con example.com ni con shop.en.example.com.
Algunos productos de certificados comodín incluyen también el dominio principal, pero esto depende de la configuración de dominios al emitir el certificado y no es una capacidad inherente al comodín. Compruebe la lista de nombres alternativos del sujeto (SAN) del certificado, en lugar de fijarse únicamente en la palabra «comodín» del nombre del producto.
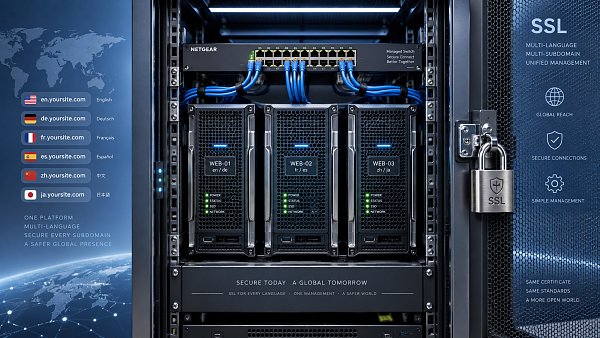
Si el sitio web utiliza en.example.com y la tienda en línea utiliza shop.en.example.com, será necesario cubrir ambos niveles. Para unas pocas direcciones fijas de tiendas en línea, basta con añadir los nombres de host completos; no es necesario comprar un certificado comodín para cada nivel.
¿Los sitios en distintos idiomas son fijos o seguirán aumentando?
Si solo hay unos pocos subdominios fijos, puede incluir el dominio principal, www y los subdominios de los distintos idiomas en un certificado multidominio. Este enumera mediante SAN los nombres de host autorizados, por lo que el alcance queda claramente definido. Sin embargo, al añadir un sitio en otro idioma, habrá que actualizar la lista de dominios, volver a emitir el certificado e instalarlo.
Si se seguirán añadiendo sitios en otros idiomas y todos están bajo el mismo nivel de dominio, un certificado comodín requiere menos trabajo de mantenimiento. Al añadir es.example.com, no será necesario volver a emitir el certificado para ese nombre, siempre que el DNS, la configuración del sitio y la instalación del certificado sean correctos. No obstante, el comodín no crea subdominios automáticamente ni habilita HTTPS de forma automática en los nuevos sitios.
Si se utilizan dominios independientes para los distintos idiomas, como example.de y example.fr, un certificado *.example.com no podrá cubrirlos. En ese caso, se puede usar un certificado multidominio o emitir certificados independientes para cada sitio. La elección debe tener en cuenta dónde se instalan y quién se encarga de su mantenimiento, no limitarse a buscar la menor cantidad de certificados posible.
Antes de comprar, confirme si la plataforma ya proporciona certificados
Es posible que una plataforma de creación de sitios web alojada o una CDN ya admita la emisión y renovación automáticas. Si el servicio cubre todos los subdominios de idiomas, quizá no sea necesario comprar otro certificado; algunas plataformas tampoco permiten cargar certificados adquiridos por cuenta propia. Confirme primero qué dominios se admiten, si se admiten certificados comodín y si el servicio de certificados está incluido en el plan actual.
Al utilizar una CDN, hay que distinguir entre las conexiones del navegador a la CDN y de la CDN al servidor de origen. Que el certificado en el nodo perimetral de la CDN sea correcto no significa que el certificado del servidor de origen también lo sea. El certificado del servidor de origen debe cumplir los requisitos de cifrado y validación de certificados de la CDN. Un certificado de origen destinado únicamente a la conexión de retorno de la CDN no puede utilizarse directamente como certificado público de confianza para los navegadores.
Si los sitios en distintos idiomas están distribuidos en varios servidores, compartir un certificado comodín implica distribuir la clave privada correspondiente. Una filtración de la clave privada en un sitio puede afectar a otros sitios que utilicen la misma clave. Para los sitios gestionados por equipos o proveedores diferentes, los certificados independientes ayudan a aislar los riesgos y a reducir la coordinación entre equipos durante las renovaciones.
No confunda el nivel de validación con la cobertura
DV, OV y EV indican métodos de validación de identidad; los certificados para un solo dominio, multidominio y comodín describen la cobertura de dominios. Son dos dimensiones distintas. Comprar un certificado OV no aumenta automáticamente la cantidad de subdominios de idiomas que se pueden proteger; con la misma configuración TLS, tampoco se puede determinar la intensidad del cifrado basándose únicamente en el nivel de validación.
Si el único objetivo es que los sitios en distintos idiomas funcionen correctamente con HTTPS, un certificado DV de confianza para los navegadores y que coincida con el dominio cubre las necesidades básicas. La decisión de utilizar OV o EV debe basarse en los requisitos de verificación de la identidad de la empresa, los contratos o la gestión interna, y no en que el sitio web esté dirigido al extranjero.
Los certificados gratuitos también pueden satisfacer las necesidades de HTTPS, pero deben contar con un mecanismo de renovación fiable. Por ejemplo, la emisión de certificados comodín de Let’s Encrypt requiere la validación de DNS. Para automatizar la renovación, confirme que el servicio DNS admite la automatización correspondiente y limite adecuadamente los permisos de las credenciales de la API de DNS.
Compruebe cada dirección antes de poner el sitio en línea
Antes de realizar el pedido o activar el certificado de la plataforma, confirme la lista real de nombres de host, el alcance de cobertura de SAN, el lugar de instalación y quién es responsable de la renovación. No basta con confirmar que «admite SSL» sin determinar quién se encargará de los fallos de emisión, las alertas de vencimiento y la reinstalación del certificado.
Después de poner el sitio en línea, visite una por una las direcciones del dominio principal, www y los subdominios de cada idioma. Compruebe que los dominios coincidan, la cadena de certificados y las redirecciones HTTPS; además, revise si alguna página sigue cargando recursos mediante HTTP. Que no aparezcan advertencias sobre el certificado no significa que la página se esté cargando completamente y de forma segura mediante HTTPS.
Para una estructura de «dominio principal más subdominios de idiomas del mismo nivel», un certificado comodín que incluya el dominio principal es una opción fácil de ampliar. Para unos pocos sitios fijos o sitios distribuidos, un certificado multidominio o certificados independientes también pueden ser más adecuados. La compra debe basarse en una lista de dominios y unas condiciones de instalación ya confirmadas, no en comprar primero el certificado y adaptar después el sitio web.
Artículos relacionados
 ¿Cómo optimizar la velocidad de un sitio web independiente cuando la imagen principal de la página de inicio tarda en cargar?
 ¿Por qué varían tanto los presupuestos para crear sitios web multilingües en Shantou?
 ¿Cómo definir en un contrato de desarrollo web en Xi’an el alcance de la entrega del código fuente?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。