- 아마존 주문 처리 수수료가 두 차례 인상됐지만, 플랫폼 수수료 비중의 중간값은 여전히 약 40%22/10/2026상세 보기
- AliExpress와 YouTube가 협력하여 중국 브랜드의 해외 진출 마케팅 기회를 확대합니다22/10/2026상세 보기
- Publicis, AI 마케팅이 두 가지 속도로 발전하고 있으며 에이전트형 AI가 고객 확보에 기여한다고 밝혀21/10/2026상세 보기
- Salesforce, 56억 6천만 달러에 Braze 인수 추진…AI 마케팅 역량 강화21/10/2026상세 보기
- Levanta 첫 중국 서밋, 선전에서 개최…AI와 크로스보더 브랜드 성장에 주목20/10/2026상세 보기
- 2026 GGE 선전 크로스보더 해외 진출 박람회 10월 전시 개막20/10/2026상세 보기
다국어 웹사이트에서 서브도메인을 사용하는 경우, 어떤 SSL 인증서를 구매해야 할까요?
다국어 웹사이트에서 en.example.com, de.example.com, fr.example.com처럼 같은 계층의 하위 도메인을 사용하고, 앞으로 언어 사이트를 추가할 예정이라면 와일드카드 인증서가 일반적으로 관리하기 더 편리합니다. 하지만 구매 전에 인증서에 기본 도메인 example.com도 포함되는지, 웹사이트 구축 플랫폼, CDN 또는 서버에서 해당 인증서를 배포할 수 있는지 반드시 확인해야 합니다.
고정된 언어 사이트가 몇 개뿐이라면 다중 도메인 인증서나 각 사이트에 별도로 발급한 단일 도메인 인증서로도 요구 사항을 충족할 수 있습니다. 선택 기준은 언어 수 자체가 아니라 보호해야 하는 전체 호스트 이름, 도메인 계층, 그리고 HTTPS 연결이 종료되는 위치입니다.
보호해야 할 도메인을 명확히 정리하세요
SSL 인증서는 페이지 언어, 웹사이트 디렉터리 또는 서버 IP가 아니라 접속 주소의 호스트 이름을 검증합니다. 따라서 example.com/en/과 example.com/de/는 같은 호스트 이름을 공유하므로 언어가 다르다는 이유로 인증서 적용 범위를 추가할 필요가 없습니다. 반면 en.example.com과 de.example.com은 서로 다른 호스트 이름입니다.
도메인을 정리할 때 언어별 홈페이지만 나열하지 말고 기본 도메인, www 주소, 실제 사용하는 쇼핑몰 및 문의 양식 등의 독립 하위 도메인도 포함해야 합니다. 특정 주소가 리디렉션만 담당하더라도 유효한 인증서가 필요합니다. HTTPS 주소에 접속하면 브라우저는 먼저 TLS 핸드셰이크를 완료한 다음 리디렉션 지시를 받으므로, 리디렉션으로 인증서 불일치 문제를 해결할 수 없습니다.
와일드카드는 지정된 계층만 포함하며 도메인 트리 전체를 포함하지 않습니다
*.example.com은 en.example.com, de.example.com, www.example.com과 일치하지만 example.com이나 shop.en.example.com과는 일치하지 않습니다.
일부 와일드카드 제품에는 기본 도메인도 함께 포함되지만, 이는 발급 시 도메인을 설정한 결과이지 와일드카드 인증서에 기본적으로 제공되는 기능이 아닙니다. 상품명에 ‘와일드카드’라는 문구가 있는지만 확인하지 말고 인증서의 주체 대체 이름(SAN) 목록을 확인해야 합니다.
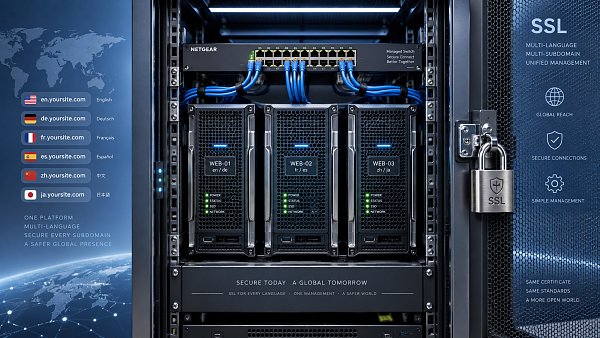
웹사이트에서 en.example.com을 사용하고 쇼핑몰에서 shop.en.example.com을 사용한다면 두 계층을 모두 포함해야 합니다. 쇼핑몰 주소가 몇 개뿐이라면 각 계층마다 와일드카드를 구매할 필요 없이 전체 호스트 이름을 직접 추가하면 됩니다.
언어 사이트가 고정되어 있나요, 아니면 계속 추가되나요?
고정된 하위 도메인이 몇 개뿐이라면 기본 도메인, www 및 언어별 하위 도메인을 하나의 다중 도메인 인증서에 추가할 수 있습니다. 이 인증서는 SAN에 허용된 호스트 이름을 하나씩 명시하므로 적용 범위가 명확하지만, 언어 사이트를 추가할 때마다 도메인 목록을 업데이트하고 인증서를 다시 발급해 배포해야 합니다.
언어 사이트가 계속 추가되고 모두 같은 계층의 도메인에 위치한다면 와일드카드를 사용하는 편이 관리 부담을 줄여 줍니다. es.example.com을 추가할 때 DNS, 사이트 설정 및 인증서 배포가 올바르게 되어 있다면 해당 이름을 위해 인증서를 다시 발급할 필요가 없습니다. 다만 와일드카드가 하위 도메인을 자동으로 만들거나 새 사이트에서 HTTPS를 자동으로 활성화하는 것은 아닙니다.
언어별로 example.de, example.fr 등의 독립 도메인을 사용한다면 *.example.com 하나로는 이를 포함할 수 없습니다. 이 경우 다중 도메인 인증서를 사용하거나 각 사이트에 별도로 인증서를 발급할 수 있습니다. 어떤 방식을 선택할지는 인증서 수를 최소화하는 것만 고려할 것이 아니라 배포 위치와 관리 책임을 함께 고려해야 합니다.
구매 전에 플랫폼에서 이미 인증서를 제공하는지 확인하세요
호스팅형 웹사이트 구축 플랫폼이나 CDN에서 인증서를 자동 발급하고 갱신할 수 있습니다. 서비스가 이미 모든 언어별 하위 도메인을 포함한다면 인증서를 별도로 구매할 필요가 없을 수도 있으며, 일부 플랫폼은 자체 구매 인증서의 업로드를 허용하지 않습니다. 먼저 지원하는 도메인과 와일드카드 지원 여부, 인증서 서비스가 현재 요금제에 포함되어 있는지 확인해야 합니다.
CDN을 사용할 때는 브라우저와 CDN 간 연결, CDN과 원본 서버 간 연결을 구분해야 합니다. CDN 엣지 인증서가 정상이라고 해서 원본 서버의 인증서도 올바르다는 뜻은 아닙니다. 원본 서버에서 사용하는 인증서는 CDN의 암호화 및 인증서 검증 요구 사항을 충족해야 합니다. CDN의 원본 서버 연결에만 사용하는 인증서는 브라우저가 신뢰하는 공개 인증서로 직접 사용할 수도 없습니다.
여러 언어 사이트가 서로 다른 서버에 분산되어 있는 경우, 와일드카드 인증서를 공유하면 해당 개인 키도 배포해야 합니다. 한 곳에서 개인 키가 유출되면 같은 키를 사용하는 다른 사이트에도 영향을 미칠 수 있습니다. 서로 다른 팀이나 서비스 제공업체가 관리하는 사이트에는 독립 인증서를 사용하는 것이 위험을 격리하는 데 유리하며, 팀 간 갱신 일정 조율도 줄일 수 있습니다.
검증 등급과 적용 범위를 혼동하지 마세요
DV, OV, EV는 신원 확인 방식을 나타내고, 단일 도메인·다중 도메인·와일드카드는 도메인 적용 범위를 설명합니다. 이는 서로 다른 두 가지 기준입니다. OV 인증서를 구매한다고 해서 보호할 수 있는 언어별 하위 도메인이 자동으로 늘어나는 것은 아니며, 동일한 TLS 설정에서 검증 등급만으로 암호화 강도를 판단할 수도 없습니다.
언어 사이트에서 HTTPS를 정상적으로 사용하려는 목적이라면 브라우저가 신뢰하고 도메인이 일치하는 DV 인증서로 기본 요구 사항을 충족할 수 있습니다. OV 또는 EV를 사용할지는 기업 신원 확인, 계약 또는 내부 관리 요구 사항에 따라 결정해야 하며, 해외 고객을 대상으로 한다는 이유만으로 더 높은 검증 등급의 인증서를 반드시 구매할 필요는 없습니다.
무료 인증서로도 HTTPS 요구 사항을 충족할 수 있지만 신뢰할 수 있는 갱신 체계가 필요합니다. 예를 들어 Let’s Encrypt에서 와일드카드 인증서를 발급하려면 DNS 검증이 필요합니다. 자동 갱신을 원한다면 DNS 서비스가 해당 자동화를 지원하는지 확인하고 DNS API 자격 증명의 권한을 적절히 제한해야 합니다.
사이트를 공개하기 전에 각 주소를 확인하세요
인증서를 주문하거나 플랫폼 인증서를 활성화하기 전에 실제 호스트 이름 목록, SAN 적용 범위, 배포 위치 및 갱신 책임을 확인해야 합니다. ‘SSL 지원’ 여부만 확인하고 발급 실패, 만료 알림 및 재배포를 누가 처리하는지 명확히 하지 않아서는 안 됩니다.
사이트를 공개한 후에는 기본 도메인, www 및 각 언어별 하위 도메인에 차례로 접속해 도메인 일치 여부, 인증서 체인 및 HTTPS 리디렉션을 확인하고, 페이지에서 HTTP로 로드되는 리소스도 점검해야 합니다. 인증서 경고가 없다고 해서 페이지의 모든 콘텐츠가 HTTPS를 통해 완전하고 안전하게 로드된다는 뜻은 아닙니다.
‘기본 도메인과 같은 계층의 언어별 하위 도메인’을 사용하는 구조라면 기본 도메인을 포함하는 와일드카드 인증서가 확장하기 편리한 선택입니다. 고정 사이트가 몇 개뿐이거나 사이트가 분산 배포되어 있다면 다중 도메인 인증서나 독립 인증서가 더 적합할 수도 있습니다. 인증서는 도메인 목록과 배포 조건을 확인한 뒤 구매해야 하며, 먼저 인증서를 구매하고 웹사이트를 이에 맞게 조정해서는 안 됩니다.
관련 기사
 기업 웹사이트 소개 페이지에서 방문자가 주요 사업을 빠르게 이해하도록 하려면 어떻게 해야 할까요?
 동영상 뉴스 모듈이 페이지 로딩 속도를 늦추지 않게 하려면 어떻게 해야 할까요?
 샤먼 웹사이트 구축 업체를 선택할 때, 소스 코드 납품 조건은 어떻게 합의해야 할까요?
관련 제품
 易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템, AI 기반 노코드 웹사이트 구축으로 10분 만에 다국어 해외 무역용 독립형 웹사이트를 빠르게 구축하고, 글로벌 서버 가속과 AI 스마트 SEO 최적화를 통해 기업이 글로벌 시장과 효율적으로 연결되도록 지원합니다. 기술과 운영의 완벽한 결합으로 해외 무역용 웹사이트 구축을 극도로 간편하게 만들어 드립니다
 AI+SEM 광고 지능형 마케팅 시스템AI+SEM 기반 지능형 광고 생성, 전 과정 정밀 광고 마케팅 지원. 시스템이 주간/월간 보고서 자동 생성, AI가 키워드 및 타겟 국가 추천, 실시간 핵심 지표 모니터링 및 지능형 경고, 고전환율 광고 솔루션 원클릭 실행으로 신속한 고객 확보 및 ROI 향상 지원.
 AI+SEO 듀얼 엔진 시스템 최적화 서비스易营宝 AI+SEO 듀얼 엔진 최적화 시스템은 AI 기반 스마트 키워드 발굴, 콘텐츠 생성 및 전방위 기술 최적화를 통해 외贸 기업이 고품질 자연 검색 트래픽을 확보하고 검색 순위와 전환율을 크게 향상할 수 있도록 지원합니다.
 AI+SNS 소셜미디어 풀스펙트럼 마케팅 시스템이영보 AI+SNS 소셜 미디어 풀지달 마케팅 시스템 - 소셜 미디어 시대의 정밀한 소셜 포착, Facebook, LinkedIn 등 주요 플랫폼의 원클릭 콘텐츠 동기화 지원, AI 지능형 게시물 재작성으로 적합도 향상, 24/7 지능형 고객 서비스 및 사용자 프로파일 분석을 통해 기업의 글로벌 시장 효율적 확장을 지원합니다.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM 광고 마케팅 솔루션AI+SEM 광고 마케팅 솔루션은 AI 지능 기술을 활용해 SEM 광고 게재에 심층적인 역량을 부여합니다. AI 지능으로 생성된 주간/월간 보고서를 통해 계정 데이터를 다차원으로 제시하며, 광고 게재 성과와 추세를 종합적으로 파악할 수 있습니다. AI가 정확하게 추천하는 키워드와 게재 국가, 지능적으로 생성된 고전환 광고 문구를 통해 원클릭으로 효율적인 게재 계획을 실행하여 기업의 신속한 고객 확보를 지원합니다. 동시에 시스템은 핵심 지표를 실시간으로 모니터링하며, 변동 이상을 지능적으로 식별하고 즉시 경고하여 광고 효과의 안정성과 높은 수익률을 보장합니다.
 도메인 서비스이잉보는 전문적인 도메인 서비스를 제공하며, 지능형 검색, 원스톱 등록, 브랜드 보호 및 전 주기 관리를 포함하여 기업의 디지털 브랜드 이미지 구축을 지원합니다.
 이잉커머스 B2C 크로스보더 쇼핑몰, 독립 사이트이잉바오 B2C 크로스보더 쇼핑몰 독립 사이트는 이잉바오 정보 기술(베이징) 유한 회사가 자체 개발한 지능형 웹사이트 구축과 크로스보더 전자상거래 통합 솔루션입니다. 이 시스템은 중소형 및 대형 수출 기업을 위해 특별히 제작되었으며, '웹사이트 구축, 운영, 마케팅, 광고, 전환'을 하나로 통합하여 기업이 빠르게 크로스보더 전자상거래 독립 사이트를 구축할 수 있도록 지원하며, 브랜드의 해외 진출과 글로벌 판매 성장을 실현합니다.
플랫폼은 다국어, 다통화, 다채널 마케팅을 지원하며, 내장된 AI 지능 번역과 SEO 최적화 시스템을 갖추고 있어 동남아, 유럽/미국, 라틴 아메리카, 중동 등 주요 시장에 적합하며, 중국 제조 기업이 국제 전자상거래 시장을 효율적으로 확장할 수 있도록 돕습니다. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。