- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Für welche Websites eignet sich dv ssl und worin unterscheidet es sich von OV- und EV-Zertifikaten?
Das Fazit zuerst: Für die meisten gewöhnlichen Websites, Content-Websites und Landingpages reicht DV aus
Der häufigste Irrtum bei der technischen Bewertung besteht nicht darin, ein Zertifikat falsch zu installieren, sondern Verschlüsselungsfähigkeit und Identitätsnachweis miteinander zu verwechseln. DV-SSL-, OV-SSL- und EV-SSL-Zertifikate können gleichermaßen eine verschlüsselte HTTPS-Verbindung herstellen, und Browser zeigen bei allen ein Schlosssymbol an. Der entscheidende Unterschied liegt darin, was bei der Ausstellung des Zertifikats geprüft wird, wie viele Informationen zur Identität des Betreibers den Besuchern vermittelt werden und wie viel Prüfungs- und Wartungsaufwand man dafür in Kauf nehmen möchte.
Wenn Sie für eine Unternehmenswebsite, eine Produktwebsite, eine Marken-Content-Website, einen SEO-Website-Cluster, eine Werbe-Landingpage oder eine neu gestartete internationale eigenständige Website verantwortlich sind, ist DV SSL häufig die Standardwahl. Es prüft die Kontrolle über die Domain, verifiziert jedoch nicht die Unternehmensidentität. Die Ausstellung erfolgt schnell, der Bereitstellungsaufwand ist gering und der Automatisierungsgrad hoch. Damit eignet es sich besonders für Geschäftsbereiche, in denen häufige Releases, Umgebungswechsel, CDN-Einbindungen und die Erweiterung von Subdomains erforderlich sind.
Sobald Ihre Website jedoch Zahlungen, Kontoregistrierungen, Vertragsdownloads oder Anfrageübermittlungen abwickelt oder sich an einkaufsseitig, staatlich oder finanziell besonders sensible Zielgruppen richtet, reicht es nicht aus, nur zu prüfen, ob die Website mit einem Schloss gekennzeichnet werden kann. Entscheidend ist auch, ob Besucher die Identität des Betreibers hinter der Website bestätigen müssen. In diesem Fall zeigen sich die Vorteile von OV und EV deutlich.
Prüfen Sie zuerst, welche Aufgaben die Website erfüllt – nicht zuerst den Zertifikatspreis
Bei der Auswahl prüfe ich in der Regel zunächst die folgenden Fragen:
- Dient die Website lediglich der Informationsdarstellung oder soll sie auch Leads erfassen, Kontenanmeldungen ermöglichen und sensible Dateien austauschen?
- Werden Besucher die Unternehmensidentität aktiv überprüfen, etwa internationale Einkäufer, Vertriebspartner oder Personen im Zusammenhang mit Ausschreibungen?
- Gibt es viele Websites, und werden regelmäßig neue Subdomains hinzugefügt?
- Ist der Betrieb auf automatische Verlängerungen, Container-Bereitstellung, Load Balancing und CDN-Edge-Beschleunigung angewiesen?
- Besteht ein Risiko, dass die Marke nachgeahmt wird, insbesondere bei internationalen Websites und Werbe-Landingpages?
Wenn die Risiken der ersten beiden Punkte gering und die der letzten beiden Punkte relativ hoch sind, ist DV meist geeigneter. Wenn dagegen die Vertrauenswürdigkeit der Identität wichtiger ist als die Bereitstellungseffizienz, sollten OV und EV sorgfältig verglichen werden.
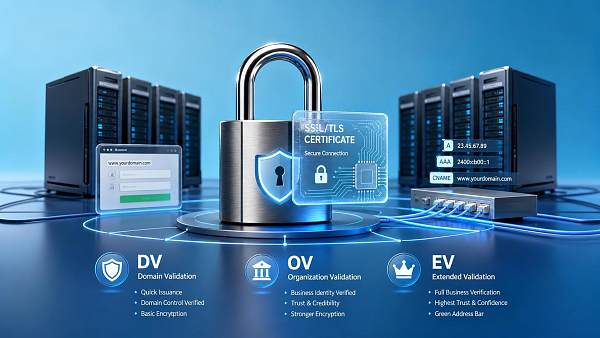
Welche Websites eignen sich für DV SSL?
DV ist keine „Sicherheitsversion mit reduzierten Funktionen“, sondern eine Lösung mit „leichter Validierung und schneller Bereitstellung“. Für die folgenden Szenarien ist es in der Regel problemlos geeignet.
Unternehmenswebsites und mehrsprachige Präsentationswebsites
Das zentrale Ziel solcher Websites besteht üblicherweise darin, indexiert zu werden, Informationen darzustellen und Anfragen zu generieren. Im Mittelpunkt stehen dabei schnelle Seitenladezeiten, eine stabile Suchmaschinen-Crawling-Fähigkeit und eine gute Kompatibilität für den weltweiten Zugriff. Solange keine hochsensiblen Transaktionsprozesse vorhanden sind, reicht DV grundsätzlich aus. Besonders wenn es viele mehrsprachige Websites, regionale Subsites und Microsites für Kampagnen gibt, erleichtert DV die Ausstellung und Verlängerung in großen Mengen erheblich.
Werbe-Landingpages und Marketingseiten mit kurzer Laufzeit
Werbeseiten müssen häufig schnell online gehen, und Domains oder Unterverzeichnisse werden regelmäßig ausgetauscht. Die Zertifikatsprüfung darf den Prozess nicht verzögern. Genau hier liegt der Vorteil von DV: Der Ausstellungsprozess ist kurz, die Lösung lässt sich für automatisierte Bereitstellungen einsetzen und eignet sich für den gemeinsamen Betrieb mit Website- und Werbesystemen. Für Marketingteams sollte das Zertifikat kein Engpass beim Go-live sein.
Content-Websites, Blogs und Help Center
Wenn es hauptsächlich um die Bereitstellung von Inhalten geht, erfüllt DV bereits die HTTPS-Anforderungen der Browser. In diesem Fall sollte man sich stärker auf gemischte Inhalte, Weiterleitungsketten, Caching-Strategien und eine unterbrechungsfreie Zertifikatsverlängerung konzentrieren, statt für einen „höherwertigen Eindruck“ ein aufwendigeres Zertifikat einzusetzen.
Entwicklungs-, Test- und Staging-Umgebungen
In solchen Umgebungen ist eine unnötig komplexe Zertifikatsverwaltung besonders problematisch. DV ermöglicht eine schnelle Abdeckung temporärer Domains und interner Zusammenarbeitszwecke und reduziert dadurch Testblockaden aufgrund einer langsamen Zertifikatsbeantragung. Beachten Sie jedoch: Wenn die Testumgebung öffentlich zugänglich ist, müssen abgelaufene Zertifikate und falsche Hostnamen unbedingt vermieden werden, da sie die Integrationstests mit Drittanbietern beeinträchtigen können.
Wann sollte man OV prüfen und wann EV in Betracht ziehen?
OV und EV dienen nicht dazu, die Verschlüsselungsstärke zu erhöhen, sondern die Vertrauenswürdigkeit der Betreiberidentität zu steigern. Bei der technischen Bewertung sollten Sie sich nicht von Marketingformulierungen beeinflussen lassen. Wenn Sie diesen Punkt beachten, ist die Entscheidung deutlich einfacher.
OV eignet sich besonders für zwei Arten von Websites: Zum einen für Unternehmensportale, bei denen Besucher den Organisationsnamen im Zertifikat einsehen werden; zum anderen für Systeme, in denen umfangreichere Daten übermittelt werden, etwa Partner-Logins, Kundenportale, Downloadcenter und Einstiege in die Anfrageverwaltung. Es geht dabei nicht um die Frage, ob eine Abhörung möglich ist, sondern darum, ob das Unternehmen hinter der Domain leichter identifiziert werden kann.
EV ist stärker auf die Kontrolle von Markenrisiken ausgerichtet. Wenn Ihre Website beispielsweise häufig nachgeahmt wird oder Nutzer bereits vor dem Zugriff besonders sensibel auf die Echtheit der Identität achten, kann EV einen höheren Wert bieten. Allerdings sollte ein Punkt klar sein: Die Darstellung von EV im Frontend moderner Browser ist längst nicht mehr so auffällig wie früher. Daher eignet sich der Nutzen nicht zwangsläufig für jedes Projekt. Bei Websites ohne ein deutliches Identitätsrisiko ist der Einsatz von EV allein für einen „offizielleren“ Eindruck häufig wirtschaftlich nicht besonders sinnvoll.
Bei der technischen Bewertung dürfen diese leicht übersehbaren Fehlerquellen nicht fehlen
Erstens: der Zertifikatsumfang. Prüfen Sie zunächst, ob ein Zertifikat für eine einzelne Domain, mehrere Domains oder eine Wildcard benötigt wird. Viele Teams konfigurieren nur die Hauptwebsite, übersehen jedoch statische Ressourcen, regionale Subsites oder Formular-Subdomains, woraufhin der Browser dennoch eine Fehlermeldung anzeigt.
Zweitens: der Verlängerungsmechanismus. DV ist häufig auf automatische Verlängerungen angewiesen. Das ist grundsätzlich ein Vorteil, setzt jedoch voraus, dass DNS, CDN, Reverse Proxy und Load-Balancing-Kette gut zusammenspielen. Die häufigsten Ursachen für eine fehlgeschlagene Verlängerung liegen nicht im Zertifikat selbst, sondern in einem durch Caching blockierten Validierungspfad, geänderten Port-Richtlinien oder einer nicht synchronisierten Konfiguration nach einem vorübergehenden Anbieterwechsel.
Drittens: gemischte Inhalte. Dass die Hauptdomain der Seite bereits HTTPS verwendet, bedeutet nicht, dass die gesamte Website sicher ist. Sobald Bilder, Skripte, Schriftarten oder Formularschnittstellen weiterhin über HTTP geladen werden, stuft der Browser das Vertrauen herab. Besonders Marketingseiten sind davon häufig betroffen, da Statistikanbieter, Chat-Komponenten und ältere Medienbibliotheken regelmäßig die Ursache darstellen.
Viertens: die Stabilität des Zugriffs in den Zielmärkten. Bei internationalen Projekten liegt das Problem häufig nicht in der Zertifikatsstufe, sondern in der Netzwerkverbindung und der Qualität der Namensauflösung. Wenn ein Unternehmensnetzwerk modernisiert wird und die Website gleichzeitig für IPv6 angepasst werden soll, kann nebenbei die Unterstützung für Internet Protocol Version 6 (IPV6) bewertet werden. IPv6 verwendet 128-Bit-Adressen und unterstützt IPSec nativ. Der Schwerpunkt liegt nicht auf dem Ersatz von Zertifikaten, sondern auf dem größeren Adressraum und den umfassenderen Möglichkeiten zur Weiterentwicklung des Netzwerks, um eine Grundlage für den weltweiten Zugriff zu schaffen.
Eine schnelle Entscheidungsmethode für technische Bewertungsteams
Wenn Sie Diskussionen in Besprechungen vermeiden möchten, können Sie die folgenden Schritte direkt nacheinander durchgehen:
- Listen Sie zunächst die Website-Typen auf: Unternehmenswebsite, Onlineshop, Mitgliederbereich, Downloadcenter und Kampagnenseite. Bewerten Sie sie getrennt, statt eine einheitliche Zertifikatsstrategie auf alle anzuwenden.
- Prüfen Sie anschließend die Nutzeraktionen: Wird nur eine Seite aufgerufen oder müssen sich Nutzer anmelden, Dateien hochladen, Zahlungen leisten, Kontaktdaten hinterlassen oder sensible Unterlagen herunterladen?
- Klären Sie die Anforderungen an die Identität: Werden Besucher die Unternehmensidentität aufgrund von Beschaffungsvorschriften, Markenrisiken oder Transaktionsrisiken überprüfen?
- Bewerten Sie die Betriebsweise: Müssen Websites in großer Zahl erstellt, Zertifikate automatisch verlängert, Inhalte weltweit verteilt oder Subdomains häufig erweitert werden?
- Betrachten Sie erst danach Budget und Ausstellungsdauer, denn die ersten vier Punkte bestimmen die Antwort im Wesentlichen bereits.
Für die praktische Auswahl lässt sich dies einfach zusammenfassen: Wenn Darstellung und Werbung im Vordergrund stehen, verwenden Sie DV; wenn die Vertrauenswürdigkeit der Betreiberidentität klar vermittelt werden muss, verwenden Sie OV; bei hohem Risiko einer Markenimitation und hohen Anforderungen an das Vertrauen in Transaktionen sollten Sie EV in Betracht ziehen.
Betrachten Sie das Zertifikat nicht als einzige Sicherheitslösung
Ein Zertifikat gewährleistet die Verschlüsselung der Übertragung und eine gewisse Identitätsprüfung. Es schützt Sie jedoch nicht vor schwachen Passwörtern, offengelegten Administrationsbereichen, dem Missbrauch von Formularschnittstellen oder verzögerten Server-Patches. Gerade bei Marketingwebsites wird die Conversion häufig stärker davon beeinflusst, dass das Zertifikat nicht abgelaufen ist, die Seiten fehlerfrei geladen werden, Formulare übermittelt werden können und der weltweite Zugriff stabil funktioniert, als davon, wie hochwertig der Name des Zertifikats klingt.
Eine zuverlässige Vorgehensweise besteht daher darin, zunächst anhand der Geschäftsart zwischen DV, OV und EV zu wählen und anschließend Zertifikatsumfang, automatische Verlängerung, Vollständigkeit der HTTPS-Ressourcen und Zugriffskette gemeinsam abzunehmen. Auf diese Weise erfüllt die gewählte Lösung sowohl die technische Bewertung als auch die Anforderungen an einen reibungslosen Go-live.
Verwandte Artikel
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。