- CCTV.com analiza la presencia de APEC en el comercio exterior de China12-11-2026Ver detalles
- La Comisión de Aranceles Aduaneros del Consejo de Estado ajusta los aranceles adicionales impuestos a productos estadounidenses: se suspende durante dos meses el tipo del 24 %10-11-2026Ver detalles
- La cita de APEC en Shenzhen: los pedidos de comercio electrónico transfronterizo impulsan la cooperación económica y comercial en Asia-Pacífico08-11-2026Ver detalles
- Se celebra una actividad de vinculación del Expreso Ferroviario China-Europa en la CIIE, centrada en las exportaciones B2B de comercio electrónico transfronterizo07-11-2026Ver detalles
- El Ministerio de Comercio responde a la imposición acumulada de tasas e impuestos de la UE a las importaciones de bajo valor06-11-2026Ver detalles
- La Conferencia Mundial de Internet de 2026 publica dos informes sobre el desarrollo de Internet05-11-2026Ver detalles
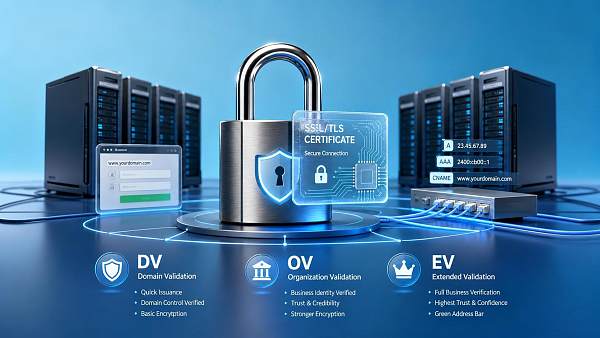
¿Para qué sitios web es adecuado el SSL DV y en qué se diferencia de los certificados OV y EV?
Primero, la conclusión: para la mayoría de los sitios web corporativos, sitios de contenido y páginas de destino comunes, DV es suficiente
El error más común en las evaluaciones técnicas no consiste en instalar incorrectamente el certificado, sino en confundir la capacidad de cifrado con la acreditación de identidad. Los certificados SSL DV, OV y EV pueden establecer canales de comunicación cifrados mediante HTTPS, y los navegadores también muestran el icono del candado. La verdadera diferencia radica en qué se verifica al emitir el certificado, cuánta información sobre la entidad se transmite a los visitantes y cuánto esfuerzo de revisión y mantenimiento estás dispuesto a invertir por esa información.
Si eres responsable de un sitio web corporativo, un sitio de productos, un sitio de contenido de marca, un nodo de una red de sitios SEO, una página de destino publicitaria o un sitio independiente internacional recién lanzado, dv ssl suele ser la opción predeterminada. Verifica el control del dominio, pero no valida la entidad empresarial. Se emite rápidamente, es fácil de implementar y ofrece un alto nivel de automatización, por lo que resulta ideal para negocios que necesitan publicar versiones con frecuencia, cambiar de entorno, utilizar CDN o ampliar subdominios de forma habitual.
Sin embargo, cuando tu sitio web debe gestionar pagos, registros de cuentas, descargas de contratos, envíos de formularios de consulta o atender a compradores, clientes gubernamentales y socios del sector financiero más sensibles a las credenciales, no basta con comprobar “si puede mostrar el candado”; también debes considerar “si los visitantes necesitan confirmar quién está detrás del sitio”. En ese momento es cuando el valor de OV y EV se hace realmente evidente.
Primero analiza las funciones del sitio web, no el precio del certificado
Al seleccionar una opción, normalmente empiezo por estas preguntas:
- ¿El sitio solo muestra información o también recopila clientes potenciales, permite iniciar sesión o intercambia archivos confidenciales?
- ¿Los visitantes verificarán activamente la identidad de la empresa, por ejemplo, compradores internacionales, distribuidores o usuarios relacionados con licitaciones?
- ¿Hay muchos sitios y se añaden subdominios con frecuencia?
- ¿El mantenimiento depende de la renovación automática, la implementación mediante contenedores, el balanceo de carga y la aceleración en los bordes de la CDN?
- ¿La marca corre riesgo de suplantación, especialmente en sitios internacionales y páginas de destino publicitarias?
Si los riesgos de los dos primeros puntos son bajos y los dos últimos son relativamente altos, DV suele ser más adecuado. Por el contrario, cuando la credibilidad de la identidad es más importante que la eficiencia de implementación, conviene comparar detenidamente OV y EV.
Qué sitios web son adecuados para utilizar DV SSL
DV no es una “versión de seguridad básica”, sino una solución de “validación ligera y entrega rápida”. Normalmente no hay problema en utilizarlo en los siguientes escenarios.
Sitios web corporativos y sitios de presentación multilingües
El objetivo principal de este tipo de sitios suele ser la indexación, la presentación y la conversión de consultas. Los aspectos prioritarios son la velocidad de carga de las páginas, la estabilidad del rastreo por parte de los motores de búsqueda y la compatibilidad del acceso global. Siempre que no haya procesos de transacción altamente sensibles, DV suele ser suficiente. Especialmente cuando hay muchos sitios multilingües, sitios regionales o micrositios para campañas, DV facilita considerablemente la emisión y renovación por lotes.
Páginas de destino publicitarias y páginas de marketing de corta duración
Las páginas de campañas suelen necesitar ponerse en línea rápidamente y cambiar con frecuencia de dominio o subdirectorio, por lo que la aprobación del certificado no puede retrasarse. Ahí reside la ventaja de DV: el proceso de emisión es breve, se adapta a la implementación automatizada y funciona bien junto con los sistemas de creación de sitios y los sistemas publicitarios. Para los equipos de marketing, el certificado no debería convertirse en un obstáculo para la publicación.
Sitios de contenido, blogs y centros de ayuda
Siempre que se utilicen principalmente para distribuir contenido, DV ya cumple los requisitos del navegador para HTTPS. En este caso, conviene prestar más atención al contenido mixto, la cadena de redirecciones, la estrategia de caché y la continuidad de la renovación del certificado, en lugar de utilizar un certificado más complejo solo para “parecer más avanzado”.
Entornos de desarrollo, pruebas y preproducción
Lo que más debe evitarse en este tipo de entornos es complicar la gestión de certificados. DV permite cubrir rápidamente dominios temporales y usos de colaboración interna, reduciendo los bloqueos de las pruebas causados por la lentitud en la solicitud del certificado. Sin embargo, debe tenerse en cuenta que, si el entorno de pruebas está abierto al público, también deben evitarse los certificados caducados y los nombres de host incorrectos; de lo contrario, se verá afectada la integración con terceros.
Cuándo prestar atención a OV y cuándo considerar EV
OV y EV no sirven para “aumentar la intensidad del cifrado”, sino para incrementar la credibilidad de la entidad. Al tomar decisiones técnicas, no te dejes influir por los mensajes de marketing: basta con tener presente este principio.
OV es adecuado principalmente para dos tipos de sitios: uno son los portales empresariales, cuyos visitantes consultarán el nombre de la organización incluido en el certificado; el otro son los sistemas en los que se envía una mayor cantidad de información, como el inicio de sesión de distribuidores, los paneles de clientes, los centros de descargas y las entradas de gestión de consultas. No resuelve el problema de “si las comunicaciones pueden ser interceptadas”, sino el de “si la empresa detrás de este dominio puede identificarse con mayor facilidad”.
EV está más orientado al control del riesgo de marca. Por ejemplo, si tu sitio web suele ser objeto de suplantación o los usuarios son especialmente sensibles a la autenticidad de la identidad antes de acceder, EV puede aportar más valor. Pero hay que aclarar un punto: actualmente, la interfaz de los navegadores muestra EV de forma mucho menos llamativa que en los primeros años, por lo que su rentabilidad no necesariamente se adapta a todos los proyectos. Para los sitios sin un riesgo de identidad evidente, contratar EV solo para “parecer más formal” muchas veces no ofrece una buena relación entre la inversión y el resultado.
Durante la evaluación técnica, no pases por alto estos puntos que pueden causar problemas
Primero, el alcance del certificado. Debes confirmar si cubre un solo dominio, varios dominios o un comodín. Muchos equipos solo configuran el certificado para el sitio principal y terminan dejando fuera los recursos estáticos, los sitios regionales o los subdominios de formularios, lo que provoca que el navegador muestre errores igualmente.
Segundo, el mecanismo de renovación. DV suele depender de la renovación automática. Esto es una ventaja, pero requiere que DNS, CDN, proxy inverso y balanceador de carga funcionen de forma coordinada. Las causas más comunes de los fallos de renovación no están en el certificado, sino en que la ruta de validación queda almacenada en caché, cambian las políticas de puertos o se cambia temporalmente de proveedor sin sincronizar la configuración.
Tercero, el contenido mixto. Que el dominio principal de la página ya utilice HTTPS no significa que todo el sitio sea seguro. Si las imágenes, los scripts, las fuentes o las interfaces de los formularios siguen utilizando HTTP, el navegador reducirá el nivel de confianza. Las páginas de marketing son especialmente susceptibles, porque las estadísticas de terceros, los componentes de chat y las bibliotecas de recursos antiguos suelen ser el origen del problema.
Cuarto, la estabilidad del acceso en los mercados objetivo. En los proyectos internacionales, el problema no suele estar en el nivel del certificado, sino en que la red y la calidad de resolución dificultan el acceso. Por ejemplo, cuando una red empresarial se actualiza, si el sitio también adapta IPv6, puedes evaluar al mismo tiempo la compatibilidad con el Protocolo de Internet versión 6(IPV6). Utiliza direcciones de 128 bits y ofrece compatibilidad nativa con IPSec. Su importancia no reside en sustituir al certificado, sino en proporcionar un espacio de direcciones más amplio y capacidades más completas para la evolución de la red, sentando las bases para el acceso global.
Método de decisión rápida para el personal de evaluación técnica
Si no quieres debatir de un lado a otro durante la reunión, puedes seguir directamente este orden:
- Primero, identifica claramente el tipo de sitio: sitio corporativo, tienda, sistema de miembros, centro de descargas o página de campaña. Evalúalos por separado y no intentes aplicar una única estrategia de certificados a todos.
- Después, analiza las acciones de los usuarios: si solo navegan o si también deben iniciar sesión, cargar archivos, realizar pagos, dejar sus datos o descargar información confidencial.
- Confirma los requisitos de identidad: ¿los visitantes verificarán la entidad empresarial por motivos de cumplimiento en las compras, riesgo de marca o riesgo de transacción?
- Evalúa el método de mantenimiento: ¿es necesario crear sitios por lotes, renovar certificados automáticamente, distribuir contenido a nivel global y ampliar subdominios con frecuencia?
- Por último, revisa el presupuesto y el plazo de emisión, porque los cuatro puntos anteriores prácticamente ya han determinado la respuesta.
En la práctica, la elección puede entenderse de forma sencilla: si la prioridad es la presentación y la promoción, utiliza DV; si es necesario expresar claramente la credibilidad de la entidad, utiliza OV; si el riesgo de suplantación de la marca es alto y los requisitos de confianza en las transacciones son elevados, considera EV.
Por último, no consideres el certificado como la única solución de seguridad
El certificado resuelve el cifrado de las comunicaciones y la autenticación de identidad hasta cierto punto, pero no puede encargarse de riesgos reales como las contraseñas débiles, la exposición del backend, el uso abusivo de las interfaces de formularios o el retraso en la aplicación de parches del servidor. Especialmente en los sitios web de marketing, lo que realmente afecta a la conversión suele ser que “el certificado no esté caducado, la página no muestre errores, el formulario pueda enviarse y el acceso global sea estable”, no que el nombre del certificado parezca más sofisticado.
Por eso, un enfoque más sólido consiste en decidir primero entre DV, OV y EV según el tipo de negocio, y después verificar conjuntamente el alcance del certificado, la renovación automática, la integridad de los recursos HTTPS y la ruta de acceso. De este modo, la solución elegida podrá superar la evaluación técnica sin ralentizar el ritmo de publicación.
Artículos relacionados
 ¿Cómo saber si un proveedor de servicios puede mejorar la tasa de conversión de un sitio web de comercio exterior?
 ¿Cómo evaluar la calidad del contenido de una plataforma de creación de contenido en formato de preguntas y respuestas?
 ¿Es adecuada la plataforma SaaS 易营宝 para las empresas de comercio exterior?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。